

Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2014-0160. — Entorno de laboratorio basado en Docker para explotar CVE-2014-0160 (Heartbleed) y filtrar memoria sensible de servidores web nginx, con reglas de detección de Snort IDS. | Kitploit
Herramientas/GitHubGitHub/tungduongnt/cve-2014-0160.
Análisis de VulnerabilidadesExplotaciónSeguridad WebDetección de IntrusionesAprendizaje y EducaciónLabs y Práctica
GitHubtungduongnt/cve-2014-0160.

CVE-2014-0160.

Entorno de laboratorio basado en Docker para explotar CVE-2014-0160 (Heartbleed) y filtrar memoria sensible de servidores web nginx, con reglas de detección de Snort IDS.

Ver Repositorio
32hace 4 mesesAún no revisado
Compartir

CVE-2014-0160

Laboratorio para montar un laboratorio usando Heartbleed para filtrar memoria de aplicaciones web

Este repositorio se centra en construir un contenedor para crear un entorno fácil de explotar nginx utilizando la técnica Heartbleed, enfocándose en:
  • Montar el entorno usando Docker
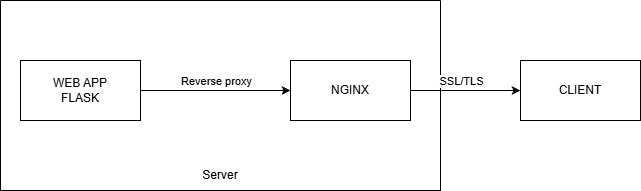
  • Diagrama de la configuración del servidor
  • Pasos de la demo

Diagrama del servidor

diagrama

El problema CVE-2014-0160 aparece cuando la librería OpenSSL proporciona la funcionalidad heartbeat de TLS con un tamaño de buffer de 64kb, causando un exceso que filtra información sensible de la memoria del servidor.

Flujo de ataque

Usando el payload heartbleed.py

La aplicación web está procesando mensajes sensibles que nginx almacena en caché en la memoria

Explotamos verificando si el entorno soporta heartbeat TLS

openssl s_client -connect : -tlsdebug

Nota: las versiones modernas de OpenSSL pueden no soportar el protocolo heartbeat TLS, por favor use una versión que lo soporte

Heartbleed es un error de lectura fuera de límites (out-of-bounds read) de naturaleza aleatoria. El servidor devolverá 64KB de memoria contigua

Cabecera de un heartbeat (RFC6520) 18 03 02 00

Demo

Usar docker build para construir el laboratorio heartbleed docker build -t heartbleed-lab . docker run heartbleed-lab -p port:8443

El puerto por defecto de las aplicaciones web se sirve en el 8443

Usar el payload heartbleed.py para probar Podemos observar que el payload nos devuelve el resultado en formato hexdump

En el ejemplo del dump podemos ver la solicitud recién enviada y que las celdas de memoria son principalmente 0x00; como el payload es aleatorio, debemos ejecutarlo varias veces para poder filtrar el resultado deseado

Podemos ejecutar memory.py para solicitar a nginx que almacene en memoria y luego obtener el resultado filtrado como se ve en result.txt

Reglas

Dado que sabemos que el atacante usará la solicitud heartbeat para filtrar mensajes

alert tcp any any -> any 443 (msg:"Heartbeat request"; content:"|18 03 02 00|"; rawbytes;sid:100000)

Usar snort ids para detectar intrusiones

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





