
 #1
Herramientas de propósito general para recopilar diversos tipos de información sobre objetivos.
Recomendado por Kitploit

 rverton/webanalyze
Puerto de Wappalyzer (descubre tecnologías utilizadas en sitios web) para automatizar el escaneo masivo.
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de pruebas de penetración con recursos de ciberseguridad
 h4x0r-dz/leaked-credentials
cómo buscar credenciales filtradas
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ es un marco de Reconocimiento Automatizado de Inteligencia de Fuentes Abiertas Pasiva (OSINT).
 w-digital-scanner/w12scan
🚀 Un motor de descubrimiento de activos simple para ciberseguridad.
 cyberark/skyark
SkyArk ayuda a descubrir, evaluar y proteger las entidades más privilegiadas en Azure y AWS.
 ahmedkhlief/ninja
Servidor C2 de código abierto creado para operaciones sigilosas de red team.
 entropy1337/infernal-twin
hacking inalámbrico - Esta es una herramienta automatizada de hacking inalámbrico
 spinkham/skipfish
Escáner de seguridad de aplicaciones web creado por lcamtuf para Google - Espejo no oficial
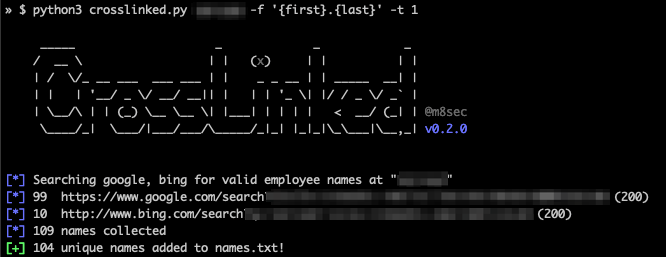 m8sec/crosslinked
Herramienta de enumeración de LinkedIn para extraer nombres de empleados válidos de una organización mediante el scraping de motores de búsqueda
 samjoan/droopescan
Un escáner basado en plugins que ayuda a los investigadores de seguridad a identificar problemas en varios CMS, principalmente Drupal y Silverstripe.
 securing/gattacker
Un paquete de Node.js para la evaluación de seguridad de BLE (Bluetooth Low Energy) utilizando ataques de Hombre en el Medio y otros.
 netspi/powerhuntshares
Audita los recursos compartidos SMB de Active Directory para inventariar, analizar y reportar privilegios excesivos. Descubre sistemas accesibles,…
 malfunkt/hyperfox
Proxy MITM HTTP/HTTPS y grabador.
 soxoj/telegram-bot-dumper
Volcar un bot de Telegram. Navegarlo como Telegram Web. Herramienta CLI forense con interfaz web
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 screetsec/dracnmap
Dracnmap es un programa de código abierto que se utiliza para explotar la red y recopilar información con la ayuda de nmap. El comando nmap viene con…
 repplus/rep-chrome
rep+ — Repetidor HTTP estilo Burp para Chrome DevTools con IA integrada para explicar solicitudes y sugerir ataques








