
 soxoj/telegram-bot-dumper
Volcar un bot de Telegram. Navegarlo como Telegram Web. Herramienta CLI forense con interfaz web

Volcado sencillo de todo el contenido de un bot de Telegram.
Entrada: solo el token del bot.
Salida: nombre e información del bot, historial de texto y multimedia de todos los chats, información y fotos de los usuarios del bot.
Esta es una implementación en Python.
🚀 Versión rápida en Golang por ScBoln.
📖 Documentación completa: https://telegram-bot-dumper.readthedocs.io
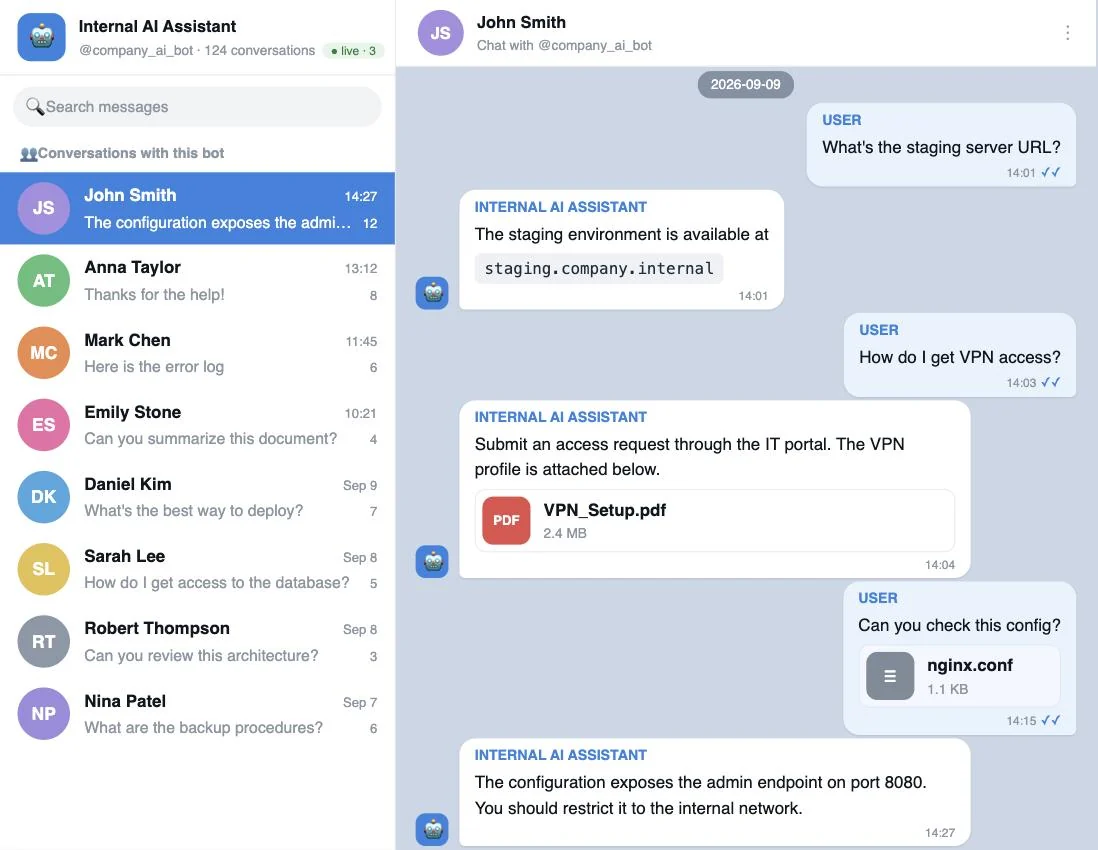
Una interfaz de navegador similar a Telegram Web para un volcado: lista de chats, historial completo de mensajes con multimedia en línea, perfiles de usuario con carrusel de fotos y búsqueda global en todas las conversaciones a la vez. Modo en vivo compatible: ejecuta el dumper en segundo plano y transmite los mensajes nuevos al navegador en tiempo real.
Abre una conversación y elige Download chat para guardar su historial, multimedia y
fotos como dump_<bot_id>_<chat_id>.zip. El archivo conserva la estructura de directorios <bot_id>/<chat_id>/
y excluye otros chats y archivos de nivel de bot.
Caso de uso — pentesting de un token de bot filtrado. Los tokens de bots de Telegram aparecen constantemente en un encargo — codificados directamente en una aplicación móvil/de escritorio, incluidos en un repositorio, o presentes en un log de CI, un archivo de configuración o un bundle del lado del cliente. Por sí solo, un token parece un hallazgo de baja severidad; cargarlo aquí muestra el alcance real del impacto. Para un bot interno (mesa de soporte, asistente de IT/DevOps, asistente de IA) eso significa todas las conversaciones de los empleados con él — nombres de host internos, perfiles de VPN, credenciales y detalles de infraestructura — navegables y consultables, para que puedas delimitar el impacto y documentar el hallazgo en tu informe.
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" soxoj/telegram-bot-dumper-web
docker compose up --build # builds and serves on http://127.0.0.1:8010
pip install -r requirements.txt
python webapp/server.py        # serves dumps from the repository folder on :8010
./run-viewer.sh                # live mode + dumping new bots, API_ID/API_HASH from .env
Abre http://127.0.0.1:8010 y pega el token del bot para abrir su volcado: debe coincidir con el token guardado en el bot.json de ese volcado. La visualización de solo lectura no requiere credenciales de API. El modo en vivo requiere además API_ID/API_HASH de my.telegram.org, pasados a través del entorno — nunca incorporados en la imagen:
# one-off container
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... soxoj/telegram-bot-dumper-web

# or with docker compose: put them in a local .env (see .env.example)
cp .env.example .env && $EDITOR .env && docker compose up
Las variables de entorno PORT y HOST sobrescriben los valores predeterminados (8010, 127.0.0.1).
Por defecto, el visor solo abre bots que ya tienen un volcado. Inícialo con --allow-new-dumps (ALLOW_NEW_DUMPS=1 en Docker) y un token sin volcado todavía se verifica con Telegram, obtiene su carpeta y bot.json, y el modo en vivo vuelca todo su historial directamente en el navegador. Esto requiere API_ID/API_HASH.
Cualquiera que pueda abrir la página puede entonces hacer que tu servidor vuelque cualquier bot bajo tu API_ID, por lo que el visor se niega a iniciarse con esta opción activada en un HOST que no sea loopback. En Docker, HOST siempre es 0.0.0.0 dentro del contenedor, así que añade ALLOW_PUBLIC=1 (--allow-public) y mantén el puerto en loopback por tu cuenta:
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... -e ALLOW_NEW_DUMPS=1 -e ALLOW_PUBLIC=1 \
  soxoj/telegram-bot-dumper-web
--down / --start-from-id).--listen-only): recibir mensajes nuevos en tiempo real y ofrecer volcar el historial hacia abajo desde el primer id observado.[from:USER][group:CHAT]. Los mensajes directos salientes del bot se etiquetan con [to:USER].--listen-only los volcará en tiempo real. Con el modo privacidad habilitado (el valor por defecto) el bot solo ve comandos, menciones y respuestas.requirements.txt para la versión fijada)API_ID y API_HASHpip install -r requirements.txt
# Telegram API credentials from https://my.telegram.org (read from the environment)
export API_ID=123456
export API_HASH=abc...
Recorre los ids 1..∞ hacia arriba en lotes de 200, descargando cada mensaje, todos los medios y todas las fotos de perfil de usuario. De forma predeterminada, el volcador sigue escuchando nuevos mensajes entrantes después de que finaliza el volcado. Para salir inmediatamente después del volcado del historial (ideal para scripts y tareas cron), pase --no-listen.
./dumper.py --token 12345678:ABCe2rPVteUWZ7wLeCqCb3CH3ilUY_fLabc
Para un bot activo, el recorrido ascendente se topa con un largo tramo de ids antiguos podados (eliminados/expirados) y se rinde. Recorrer hacia abajo desde el id más reciente es mucho más productivo. --down sondea automáticamente el límite superior (potencias de 10 hasta 10⁹) y comienza desde el id no vacío más alto que encuentra:
./dumper.py --token TOKEN --down
Nota. Telegram no conserva el historial de mensajes de los bots para siempre. Empíricamente, solo los últimos cientos de miles de mensajes permanecen accesibles — en nuestras pruebas, un bot con mucho tráfico exponía aproximadamente los últimos 500K mensajes antes de que
messages.getMessagescomenzara a devolver soloMessageEmptypara los ids más antiguos. Si tu bot ha procesado históricamente más tráfico que eso, el historial más antiguo simplemente ya no existe en el servidor y ninguna opción podrá recuperarlo.
Si ya conoces un id de mensaje reciente (por ejemplo, uno que viste en tiempo real), puedes omitir la sonda y comenzar exactamente desde él:
./dumper.py --token TOKEN --start-from-id 11922524
No vuelques nada; solo observa lo que llega. En el primer mensaje entrante, el script ofrecerá iniciar un volcado descendente desde ese id:
./dumper.py --token TOKEN --listen-only






