 netspi/powerhuntshares

Audita los recursos compartidos SMB de Active Directory para inventariar, analizar y reportar privilegios excesivos. Descubre sistemas accesibles, enumera ACL de recursos compartidos, identifica configuraciones de alto riesgo y genera informes HTML/CSV para la priorización de remediación.
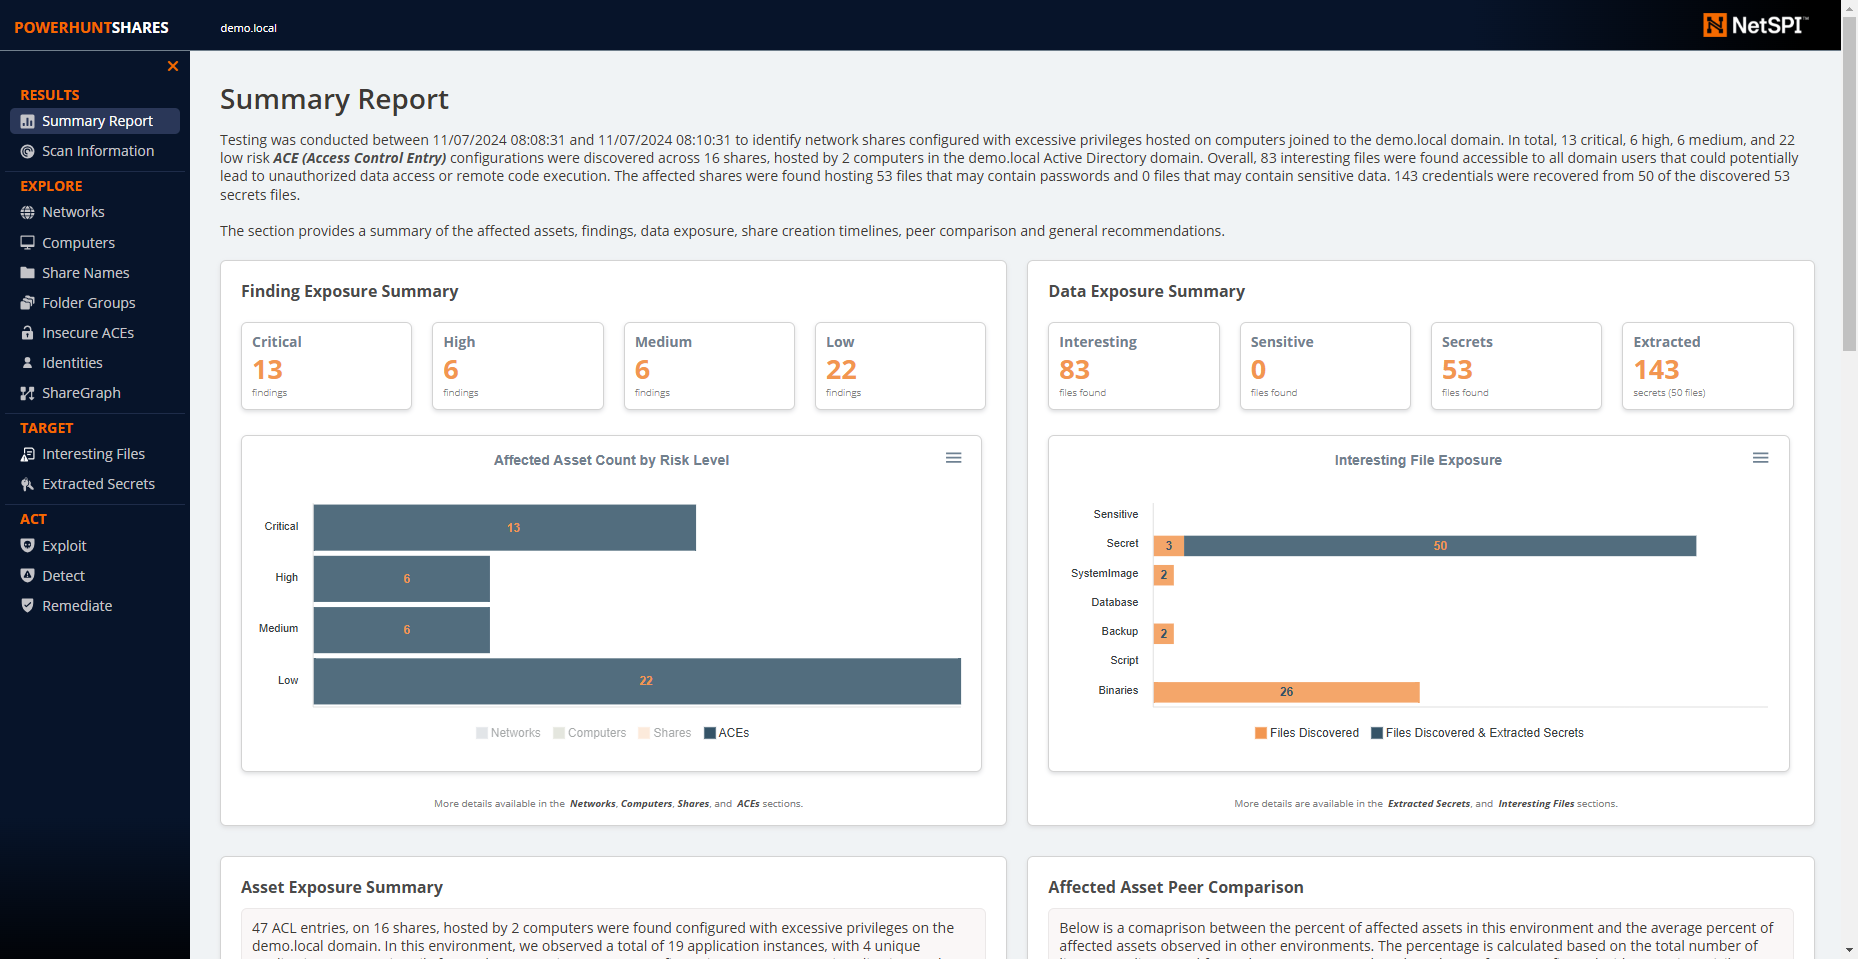
PowerHuntShares es una herramienta de PowerShell diseñada para ayudar a los equipos de ciberseguridad y probadores de penetración a identificar, comprender, atacar y remediar mejor los recursos compartidos SMB en los entornos de Active Directory que protegen. Todo hacker tiene una historia sobre el abuso de recursos compartidos SMB, pero es una superficie de ataque que los equipos de ciberseguridad todavía luchan por defender. Este proyecto tiene como objetivo proporcionar una herramienta de prueba de concepto abierta para crear un inventario completo de recursos compartidos, aprovechando estadísticas, gráficos, diagramas y modelos de lenguaje para contextualizar los recursos compartidos, resumir relaciones, evaluar riesgos y priorizar la remediación.
Admite funcionalidad para:
Características adicionales:
Recursos de PowerHuntShares v2:
Recursos de PowerHuntShares v1:
PowerHuntShares inventariará las ACL de recursos compartidos SMB configuradas con "privilegios excesivos" y destacará las ACL de "alto riesgo". A continuación se define cómo se definen en este contexto.
Privilegios excesivos
Los permisos de lectura y escritura excesivos en recursos compartidos se han definido como cualquier ACL de recurso compartido de red que contenga una ACE (Entrada de Control de Acceso) explícita para los grupos "Everyone", "Authenticated Users", "BUILTIN\Users", "Domain Users" o "Domain Computers". Todos proporcionan acceso a los usuarios del dominio a los recursos compartidos afectados debido a problemas de herencia de privilegios. Tenga en cuenta que hay un parámetro que permite a los operadores agregar sus propios grupos objetivo.
A continuación se presenta información adicional de contexto:
Tenga en cuenta: Los permisos del recurso compartido pueden ser anulados por los permisos NTFS. Además, tenga en cuenta que las pruebas excluyen los nombres de recursos compartidos que contienen las siguientes palabras clave:
print$, prnproc$, printer, netlogon, y sysvol
Recursos compartidos de alto riesgo
En el contexto de este informe, los recursos compartidos de alto riesgo se definen como aquellos que proporcionan acceso remoto no autorizado a un sistema o aplicación.
Por defecto, esto incluye los recursos compartidos
wwwroot, inetpub, c$, y admin$Sin embargo, pueden existir exposiciones adicionales que no se mencionan explícitamente.
A continuación se muestra una lista de comandos que se pueden usar para cargar PowerHuntShares en su sesión actual de PowerShell. Tenga en cuenta que se deberá ejecutar uno de estos cada vez que ejecute PowerShell. No es persistente.
# Bypass execution policy restrictions
Set-ExecutionPolicy -Scope Process Bypass

# Import module that exists in the current directory
Import-Module .\PowerHuntShares.psm1

or

# Reduce SSL operating level to support connection to github
[System.Net.ServicePointManager]::ServerCertificateValidationCallback = {$true}
[Net.ServicePointManager]::SecurityProtocol =[Net.SecurityProtocolType]::Tls12

# Download and load PowerHuntShares.psm1 into memory
IEX(New-Object System.Net.WebClient).DownloadString("https://raw.githubusercontent.com/NetSPI/PowerHuntShares/main/PowerHuntShares.psm1")
Nota importante: Todos los comandos deben ejecutarse como un usuario de dominio sin privilegios.
.EXAMPLE 1: Run from a domain computer. Performs Active Directory computer discovery by default.
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test

.EXAMPLE 2: Run from a domain computer with alternative domain credentials. Performs Active Directory computer discovery by default.
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test -Credential domain\user

.EXAMPLE 3: Run from a domain computer as current user. Target hosts in a file. One per line.
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test  -HostFile c:\temp\hosts.txt

.EXAMPLE 4: Run from a non-domain computer with credential. Performs Active Directory computer discovery by default.
C:\temp\test> runas /netonly /user:domain\user PowerShell.exe
PS C:\temp\test> Import-Module PowerHuntShares.psm1
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -RunSpaceTimeout 10 -OutputDirectory c:\folder\ -DomainController 10.1.1.1 -Credential domain\user
===============================================================
PowerHuntShares
===============================================================
 This function automates the following tasks:

 o Determine current computer's domain
 o Enumerate domain computers
 o Filter for computers that respond to ping reqeusts
 o Filter for computers that have TCP 445 open and accessible
 o Enumerate SMB shares
 o Enumerate SMB share permissions
 o Identify shares with potentially excessive privielges
 o Identify shares that provide reads & write access
 o Identify shares thare are high risk
 o Identify common share owners, names, & directory listings
 o Generate creation, last written, & last accessed timelines
 o Generate html summary report and detailed csv files
