

 hevnsnt/cvengine
Evaluación de la superficie de ataque externa centrada en IA con descubrimiento continuo, validación de vulnerabilidades basada en evidencia e integración MCP con agentes de desarrollo.
cvENGINE descubre y mapea automáticamente tus activos expuestos a internet, identifica cada servicio y versión que encuentra, y te dice cuáles de las CVE explotadas hoy te afectan realmente, y luego reproduce lo que puede con comprobaciones seguras y de solo lectura. Gestión de superficie de ataque de nivel empresarial sin coste de licencia, sin precios por activo y totalmente de código abierto.



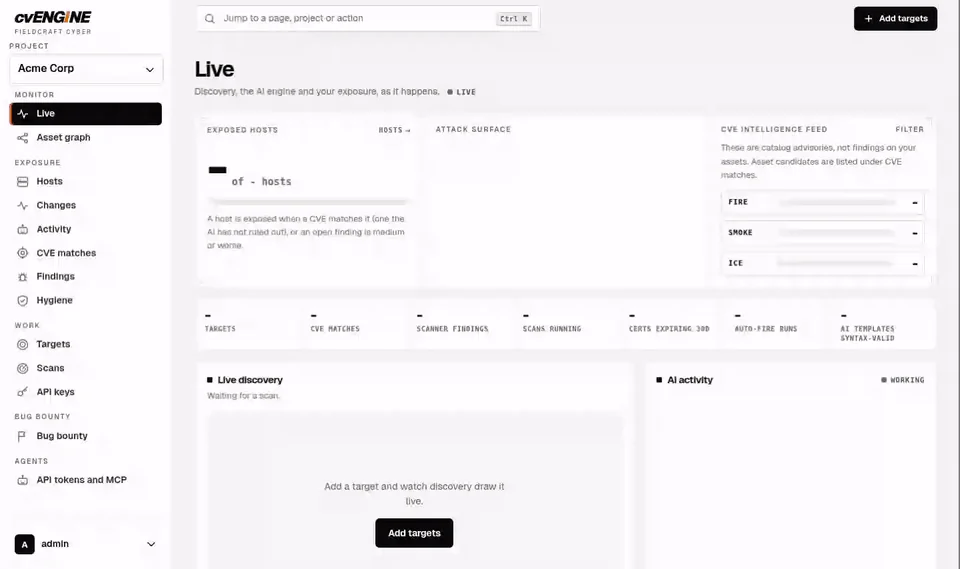
Las herramientas de superficie de ataque encuentran activos. Los escáneres de vulnerabilidades encuentran fallos. Los feeds de amenazas encuentran CVE. cvENGINE ejecuta los tres como un único bucle continuo y te entrega un veredicto en lugar de un montón de alertas. Responde a la única pregunta que importa: ¿cuáles de las vulnerabilidades de hoy están activas en activos que poseo, y puedo reproducirlas?
Descubrir. Descubrimiento de subdominios y activos con bbot en modos pasivo, estándar y profundo (capturas de pantalla en profundo). Una vigilancia de transparencia de certificados que incorpora nuevos nombres de host directamente a la evaluación. Objetivos como dominios, IPs, rangos CIDR o URLs, añadidos en masa por organización y proyecto. Cada dominio raíz recibe un barrido profundo cada semana.
Entender. Un registro por host: puertos, servicios, productos, versiones, SO, banners, TLS y tecnologías, a partir de nmap y nuclei. naabu barre todos los puertos de cada dirección antes de que nmap la identifique, además de un barrido en segundo plano de los 65.535 puertos, un host a la vez, para cualquier cosa que cambie entre medias. Comprobaciones de rutas web que etiquetan cada ruta como abierta, inicio de sesión, sesión requerida, SSO o redirección. Comprobaciones de exposición para Redis, Memcached, PostgreSQL, Elasticsearch y CouchDB que responden sin inicio de sesión. Higiene de correo y dominio: SPF, DKIM, DMARC, CAA, MTA-STS, DANE, DNSSEC y TLS.
Priorizar. Puntuaciones de fuego, humo y hielo de CISA KEV, ENISA EUVD, Metasploit, Exploit-DB, EPSS, CVSS y, opcionalmente, VulnCheck KEV. Una puntuación de 0 a 100 para cada host, con los motivos mostrados. Triaje con IA de cada hallazgo en confirmado, probable, requiere validación, probable falso positivo o no aplicable. Conecta tu propia IA, con tus propias claves API (Anthropic, OpenAI, OpenRouter) o un modelo en tu propio hardware (Ollama, vLLM), y una revisión cada tres horas encola el siguiente triaje, validación o reescaneo por proyecto y ajusta la concurrencia del escáner a partir de mediciones reales.
Verificar. Validación automática de solo lectura: una plantilla de nuclei verificada, una comprobación de nmap de un solo puerto, una sonda de banner o la comprobación de base de datos, cada una registrando el comando exacto que ejecutó. Validar ahora en cualquier coincidencia de CVE. Cuando no existe una plantilla, la IA redacta una, y nunca se ejecuta en tus hosts hasta que una persona la apruebe. El disparo automático opcional (desactivado por defecto) prueba nuevos CVE en los hosts coincidentes a medida que el feed los entrega.
Operar. Busca cada host, puerto, banner y hallazgo tal como buscas en Shodan: port:3389 -host:vpn, tech:"apache tomcat" sev:high, ip:203.0.113.0/24 product:nginx (Búsqueda). Un panel en vivo, un registro de actividad de la IA y una página de Cambios con diferencias de capturas de pantalla lado a lado. Reescanea, fija, excluye o archiva cualquier host, y registra su propietario y criticidad. Organizaciones, proyectos, roles (admin, user, audit), una vista de Todos los proyectos, inicio de sesión en dos pasos, una lista de IP permitidas y un registro de auditoría. Una API REST, un servidor MCP y una especificación OpenAPI para que los agentes trabajen bajo los mismos permisos. Un banco de trabajo para bug bounty para cazadores: explora programas y alcances de HackerOne, Bugcrowd, Intigriti y YesWeHack, apunta el escáner a lo que está dentro del alcance y redacta informes a partir de sus hallazgos. Desactivado hasta que un administrador lo habilite. Alertas de Slack, Discord, Telegram y Lark si no quieres monitorear un panel. Un interruptor pausa todo el escaneo. La programación consciente de la memoria mantiene saludables los servidores pequeños, y las actualizaciones agotan primero el trabajo en ejecución o se despliegan automáticamente en cada nuevo commit.
