
 #1
Playbooks de IR, triage, gestión de casos, recolección de evidencia y herramientas de gestión de incidentes.
Recomendado por Kitploit
 0xblackash/cve-2026-72018
Análisis técnico de CVE-2026-72018, una escritura fuera de límites en el kernel de Linux en DIBS/ISM loopback, que cubre la causa raíz, las versiones…
 niffyhunt/wraithwall-toolkit
Herramientas de ingeniería de engaño extraídas de una plataforma de producción que toma tráfico de atacantes en vivo, tokens canario de cadena de…
 joseluispino/hardstop
Implementación de referencia para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Cordón Andon Epistémico fuera de…
 florentineprinzessinzusachsen/badbox-h713-projector
Guía de análisis y limpieza del malware BadBox en proyectores Android Allwinner H713: acceso ADB, prueba de infección, copia de seguridad del…
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
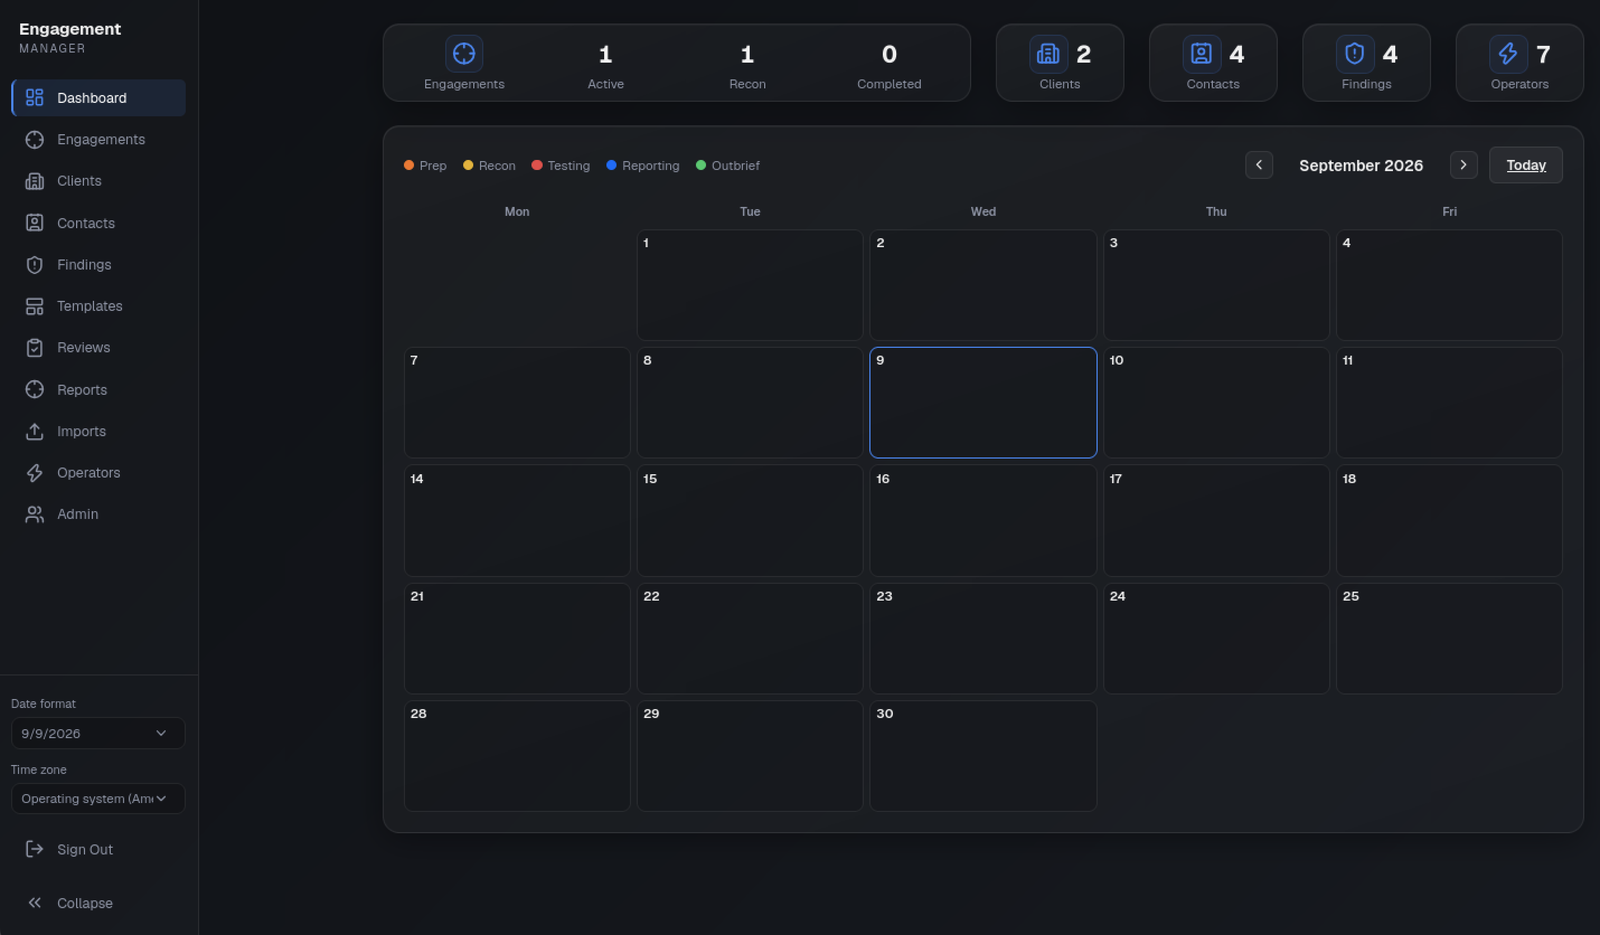 leebaird/engagement-mgr
Engagement Manager es una aplicación web para el seguimiento de compromisos de seguridad ofensiva. Cuenta con una interfaz de usuario moderna,…
 atlasvector/kestra-cve-2026-53576
Reproducción de extremo a extremo y detección entre capas de CVE-2026-53576, la RCE no autenticada en Kestra, llevada más allá del PoC básico para…
 msuhanov/easy_triage
Scripts para clasificar sistemas comprometidos (Linux, ESXi, FreeBSD/NetScaler)
 emrekybs/socmintelligence
Un framework modular de OSINT y SOCMINT para inteligencia de redes sociales, investigación y análisis de datos públicos.
 joshuagodwin7929/purple-team-automation
Emulación automatizada de adversarios (Caldera) contra un laboratorio de AD para validar la cobertura de detección de Sigma y mapear los resultados a…
 svtagan/wp-cve-2026-87902
Script de diagnóstico PHP de solo lectura que verifica la versión de WordPress, las sumas de comprobación del núcleo, archivos PHP adicionales y…
 itskill-jp/wordpress-upgrade-check
Comprobación de solo lectura de cada versión del núcleo de WordPress en un servidor. Señala CVE-2026-87902 (corregida en 7.1.2 y backports), las…
 asmitdesai/ubuntils
CLI/TUI de Python para triaje forense de sistemas Ubuntu — detecta y remedia mecanismos de persistencia con recolección de artefactos, correlación de…
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Análisis técnico, writeup y reglas YARA para una campaña de DLL Sideloading disfrazada de HWMonitor
 philippeabraxas-jpg/tbp-network
Teoría e implementación del protocolo TBP para asegurar la IA en red en redes web de pequeñas a abiertas
 furkankayapinar/cve-2026-94127
Detector defensivo de solo lectura para CVE-2026-94127 en F5 BIG-IP APM. Realiza fingerprinting de hosts, verifica versiones mediante iControl REST y…
 rankthree/soc-detection-t1003.001-cve-2021-40444
Reglas de detección y contenido SOC para el volcado de credenciales LSASS T1003.001 y la actividad de explotación de CVE-2021-40444.








