
 #1
Herramientas para evadir Sistemas de Detección y Prevención de Intrusiones (IDS/IPS) y controles de seguridad de red.
Recomendado por Kitploit
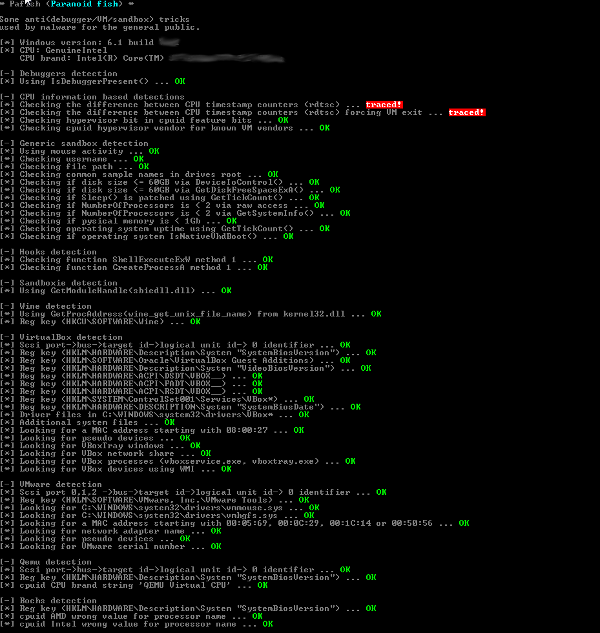
 nsmfoo/antivmdetection
Script para crear plantillas para usar con VirtualBox para hacer más difícil la detección de máquinas virtuales.
 s12cybersecurity/windefenderkiller
Windows Defender Killer | Deshabilitación basada en el registro + Terminación de procesos BYOVD (C++)
 aetsu/offensivepipeline
OfensivePipeline te permite descargar y compilar herramientas C#, aplicando ciertas modificaciones para mejorar su evasión en ejercicios de Red Team.
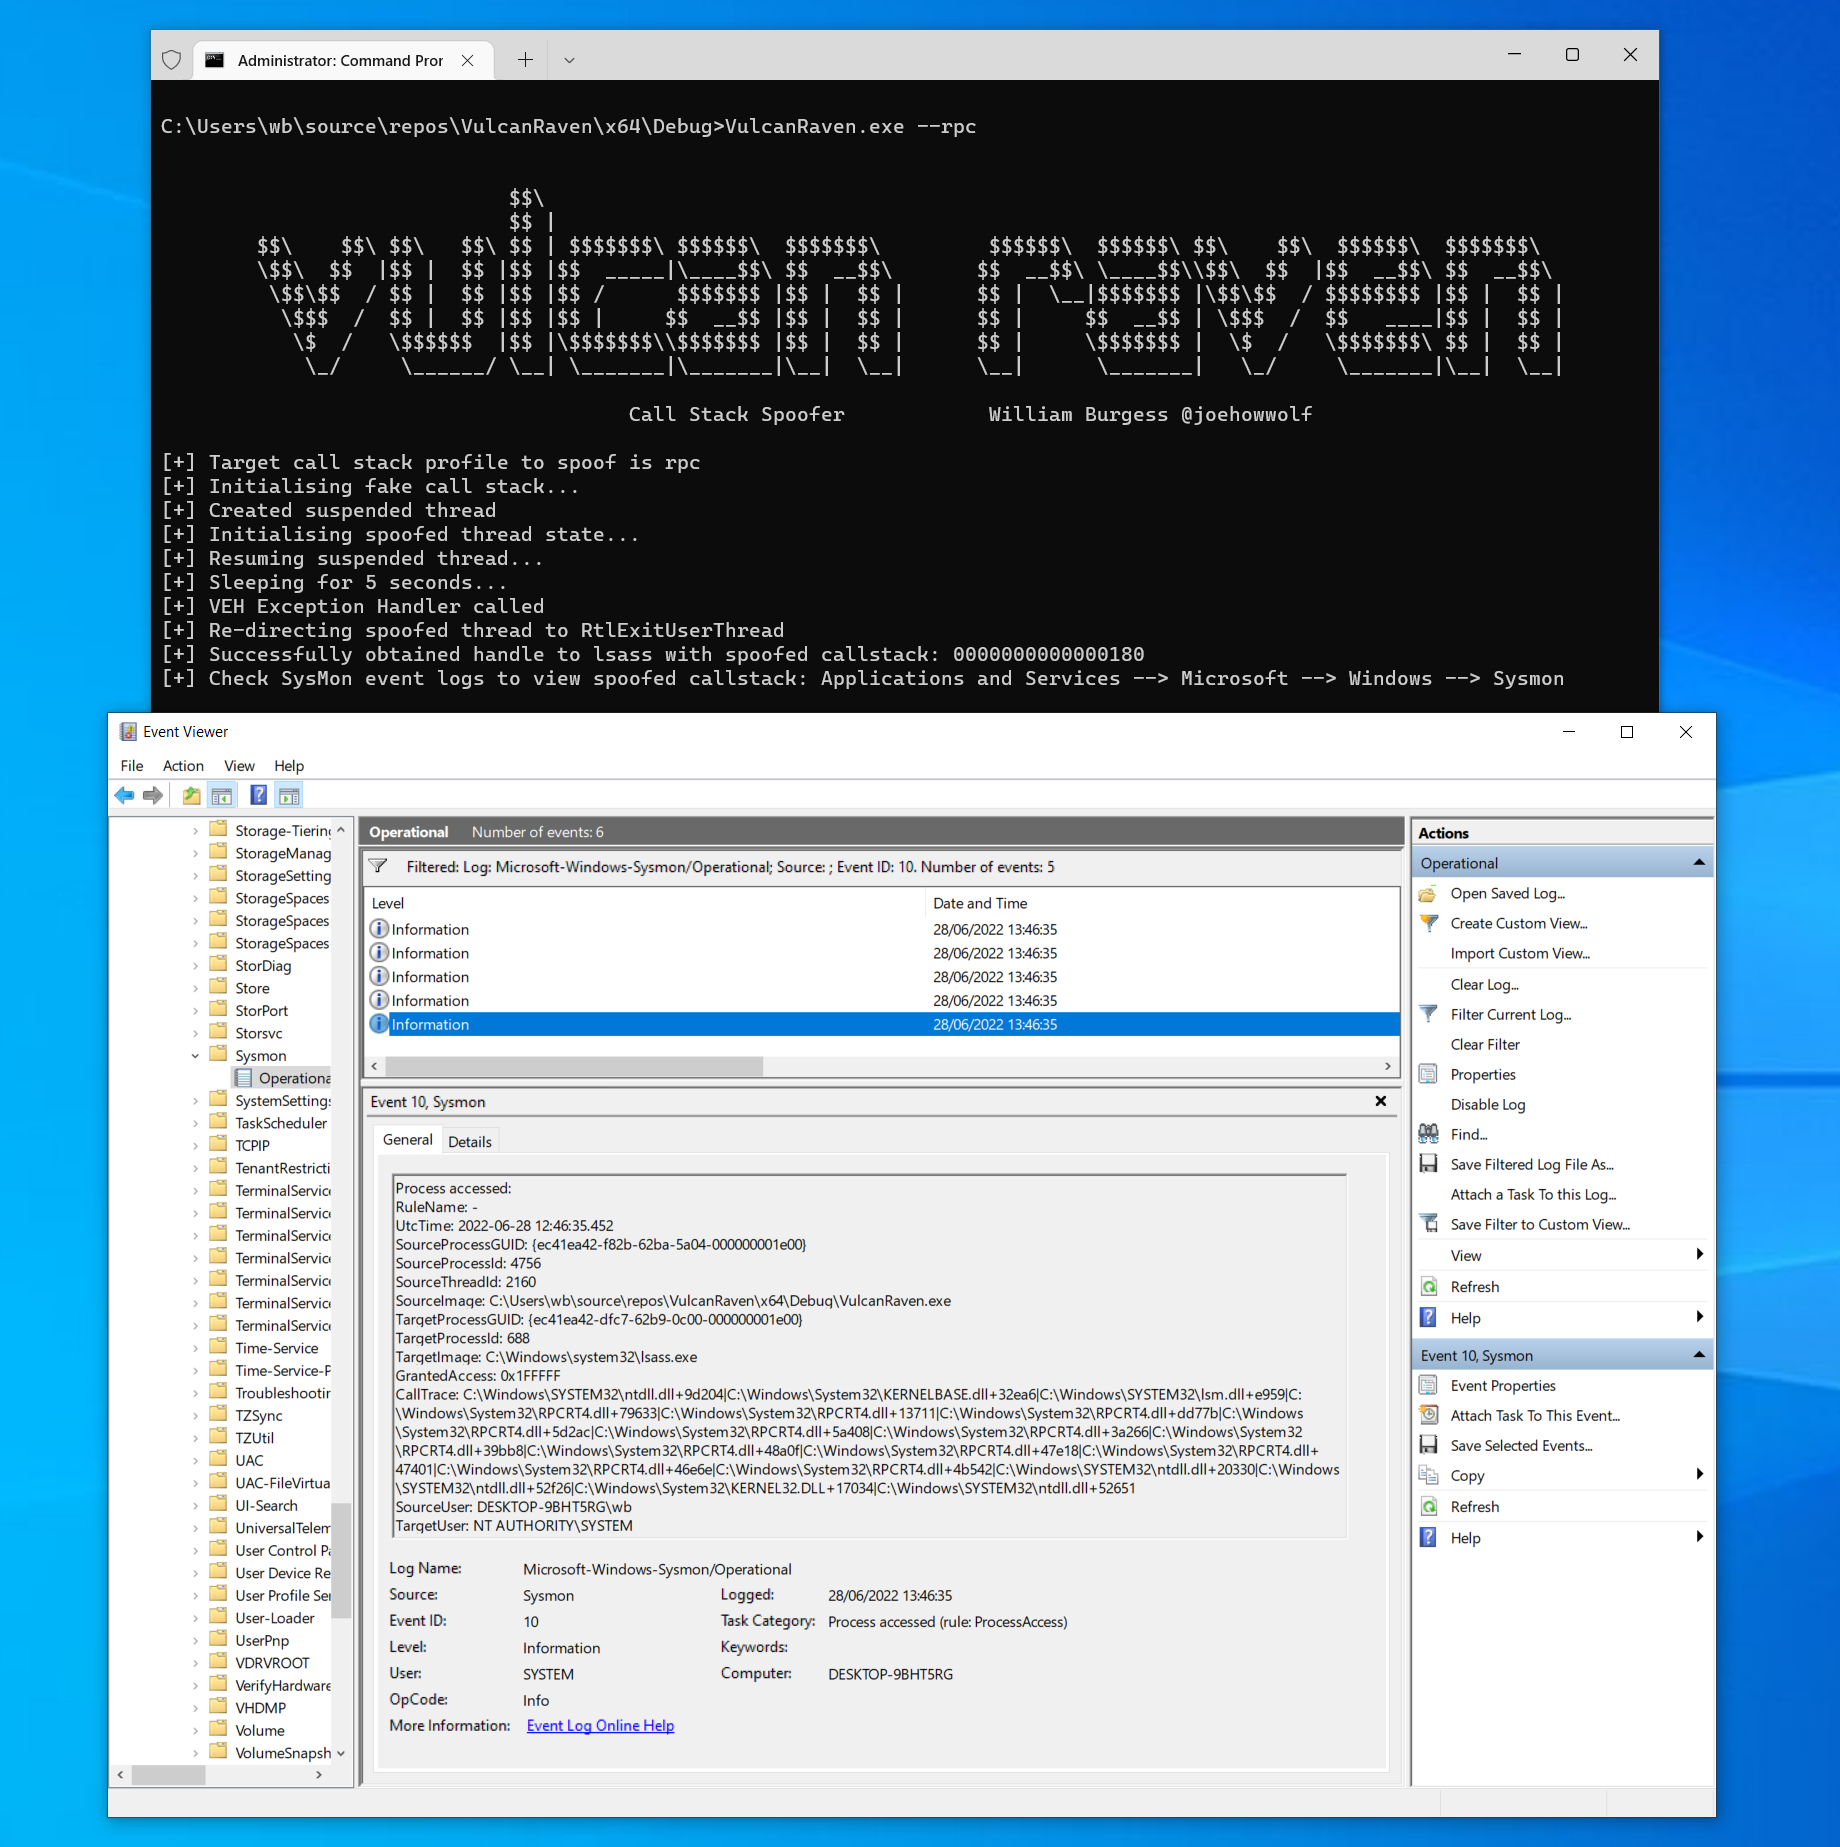 withsecurelabs/callstackspoofer
Una implementación PoC para suplantar pilas de llamadas arbitrarias al realizar llamadas al sistema (p. ej., obtener un handle mediante…
 malwaretech/edr-preloader
Un bypass de EDR que impide que los EDR enganchen o carguen DLLs en nuestro proceso mediante el secuestro de la capa AppVerifier.
 s4vitar/eviltrust
Herramienta ideal para el despliegue automatizado de un Rogue AP con capacidad de selección de plantilla + 2FA. No requiere de conexión cableada.

 idov31/cronos
PoC de una técnica de ofuscación de suspensión que aprovecha temporizadores esperables para evadir escáneres de memoria.
 flangvik/amsi.fail
C# Azure Function con un desencadenador HTTP que genera fragmentos de PowerShell ofuscados que rompen o deshabilitan AMSI para el proceso actual.
 pushpenderindia/thorse
THorse es un generador de RAT (Troyano de Administración Remota) para sistemas Windows/Linux escrito en Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Un script para aleatorizar perfiles Malleable C2 de Cobalt Strike y reducir las posibilidades de activar controles de detección basados en firmas.
 alirezaparsi/copg
Spoofer avanzado de dispositivo / CPU / GPU por aplicación para Android rooteado — perfiles de dispositivo, modelos de CPU por aplicación,…
 waelmas/frameless-bitb
Un nuevo enfoque para Browser In The Browser (BITB) sin el uso de iframes, permitiendo evitar los framebusters tradicionales implementados por…
 rad9800/tamperingsyscalls
Librería C++ que recupera y falsifica los argumentos de las syscalls de Windows mediante puntos de interrupción de hardware y controladores de…
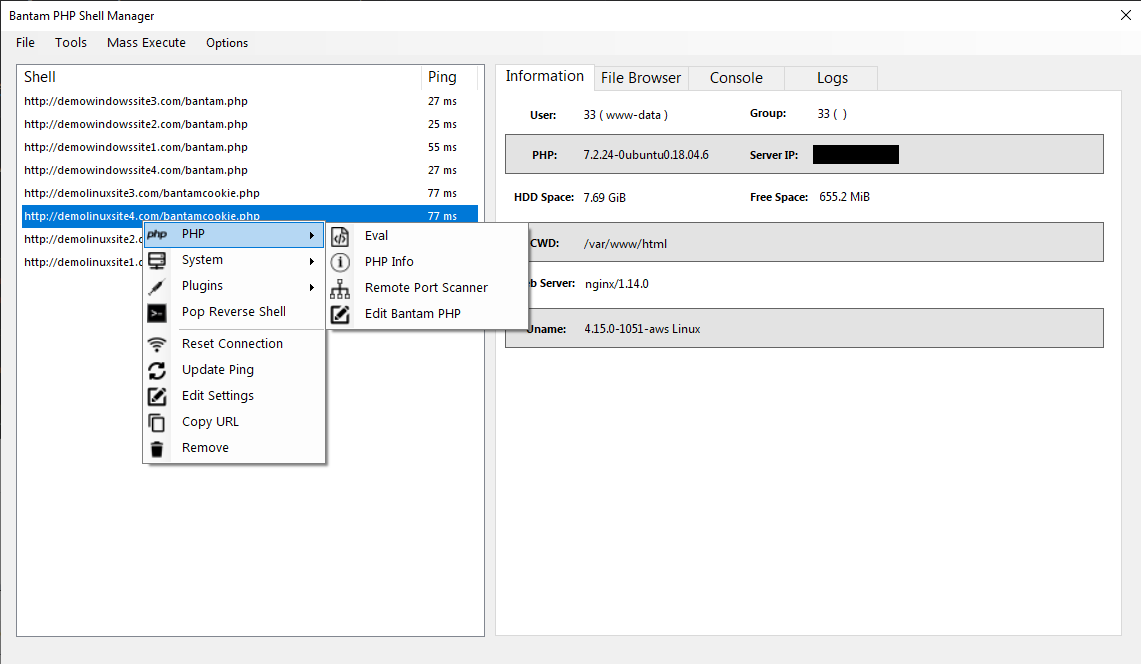 gellin/bantam
Una herramienta de gestión y generación de backdoors PHP/C2 que cuenta con transmisión de payload cifrada de extremo a extremo diseñada para evadir…
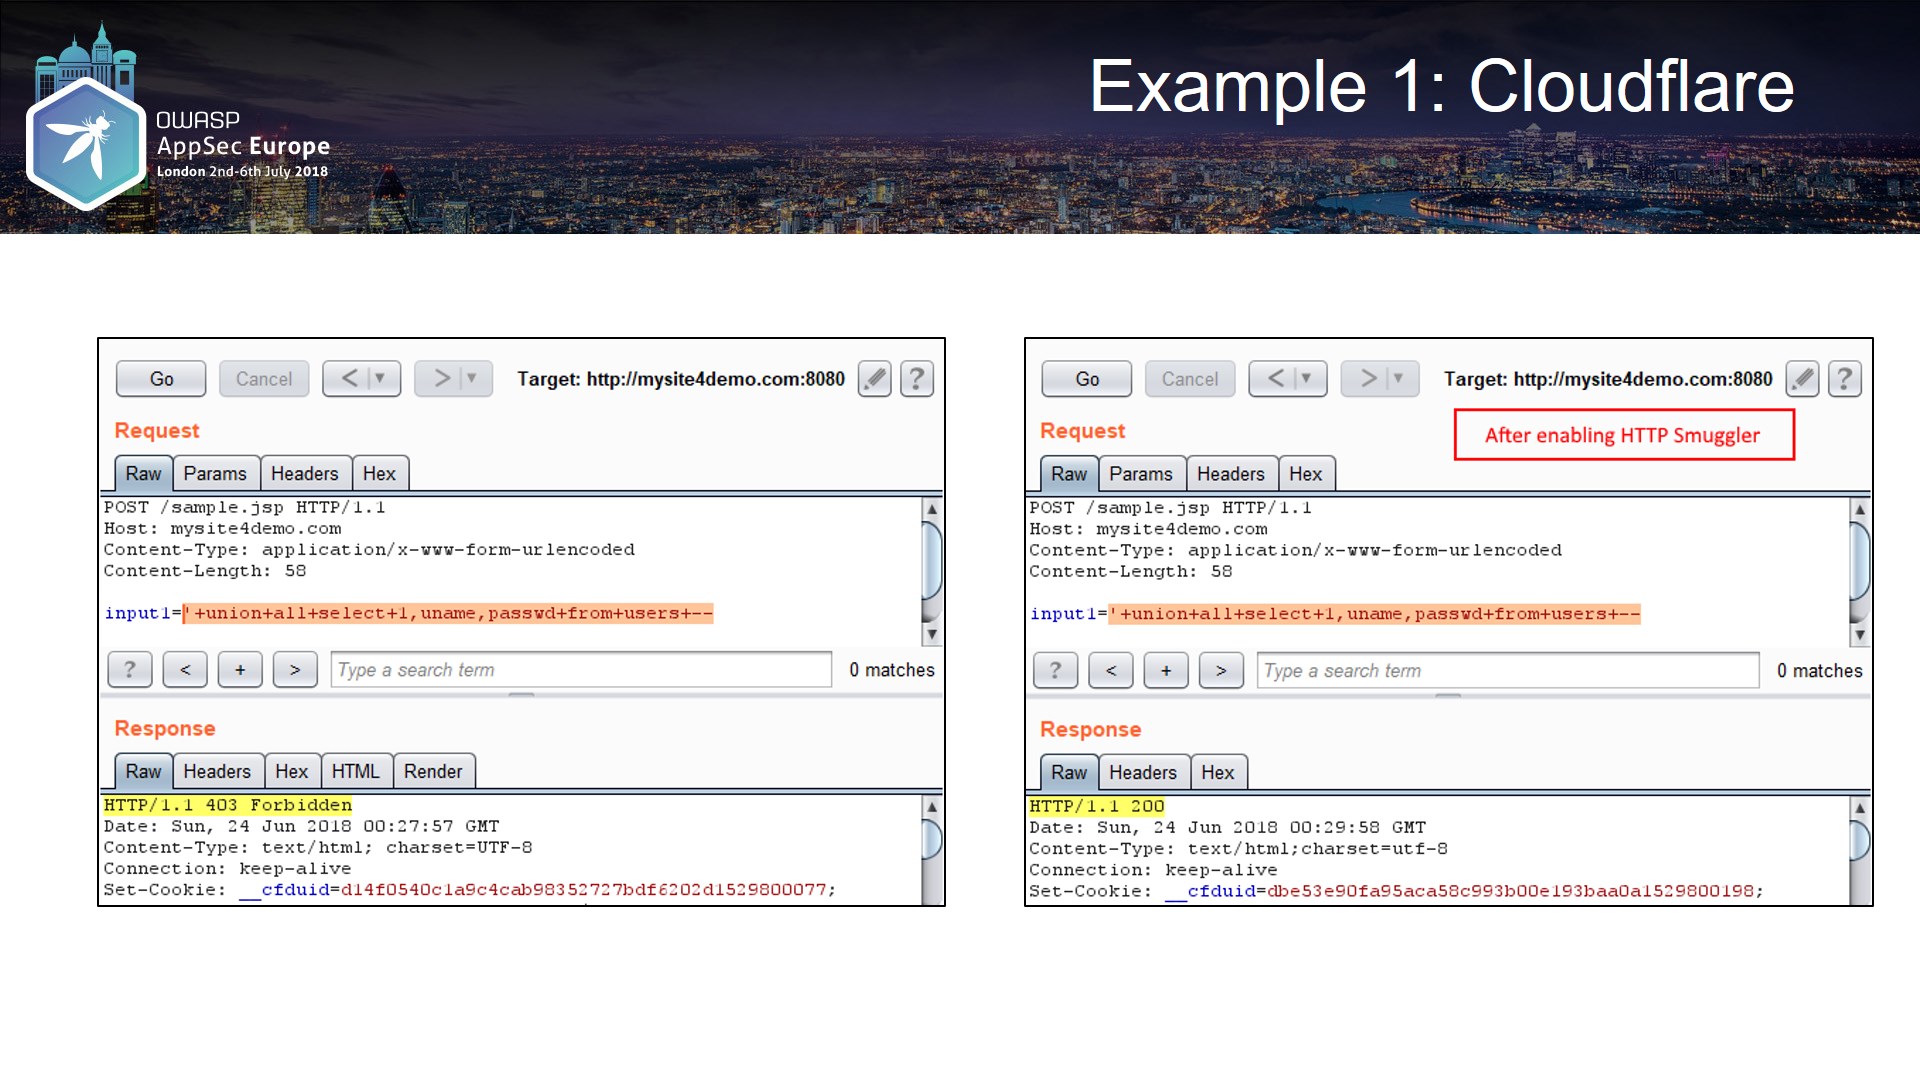 nccgroup/burpsuitehttpsmuggler
Una extensión de Burp Suite para ayudar a los pentesters a evadir WAFs o probar su efectividad mediante una serie de técnicas.
 emptymonkey/mimic
Ocultar procesos como un usuario normal en Linux.
 sh4hin/gopurple
Otro ejecutor de shellcode más que consiste en diferentes técnicas para evaluar las capacidades de detección de las soluciones de seguridad de…








