
 #1
Herramientas para evadir Sistemas de Detección y Prevención de Intrusiones (IDS/IPS) y controles de seguridad de red.
Recomendado por Kitploit
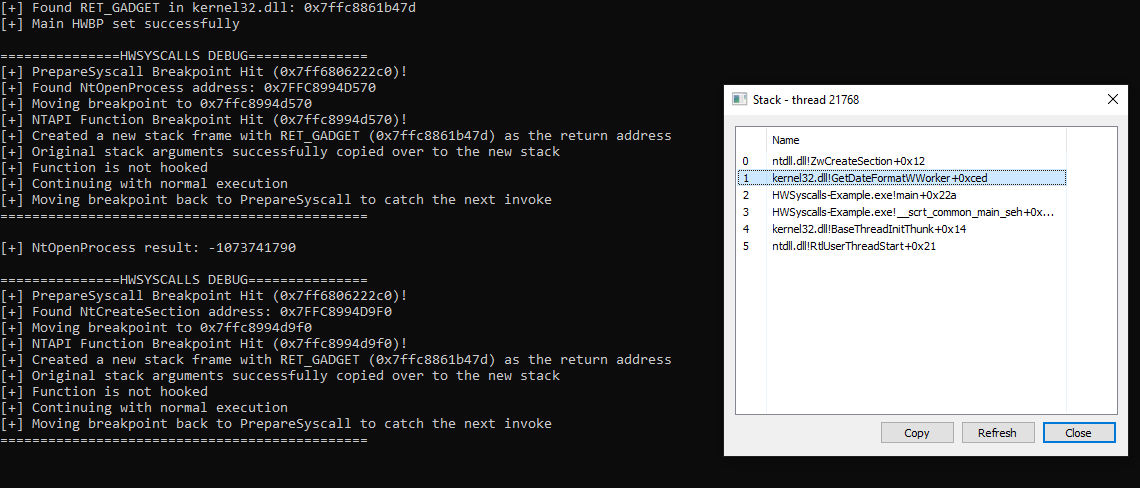
 dec0ne/hwsyscalls
HWSyscalls es un nuevo método para ejecutar syscalls indirectas usando HWBP, HalosGate y un trampolín sintético en kernel32 con HWBP.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY y AV bypass, AMSI patched
 med0x2e/executeassembly
Cargar/Inyectar ensamblados .NET mediante; reutilizando el CLR AppDomainManager cargado del proceso anfitrión (spawnto), Stomping de encabezados DOS…
 lsecqt/offensivecpp
Este repositorio contiene fragmentos de C/C++ que pueden resultar útiles en escenarios ofensivos específicos.
 threatexpress/cs2modrewrite
Convierte perfiles de Cobalt Strike a scripts modrewrite
 yunemse48/403bypasser
Automatiza técnicas de bypass de control de acceso HTTP 403 mediante manipulación de encabezados, ofuscación de rutas y conversión de métodos HTTP…
 tomac/yersinia
Marco de ataque de red de capa 2 para explotar los protocolos STP y CDP, permitiendo ataques de denegación de servicio (DoS), secuestro de rol raíz y…
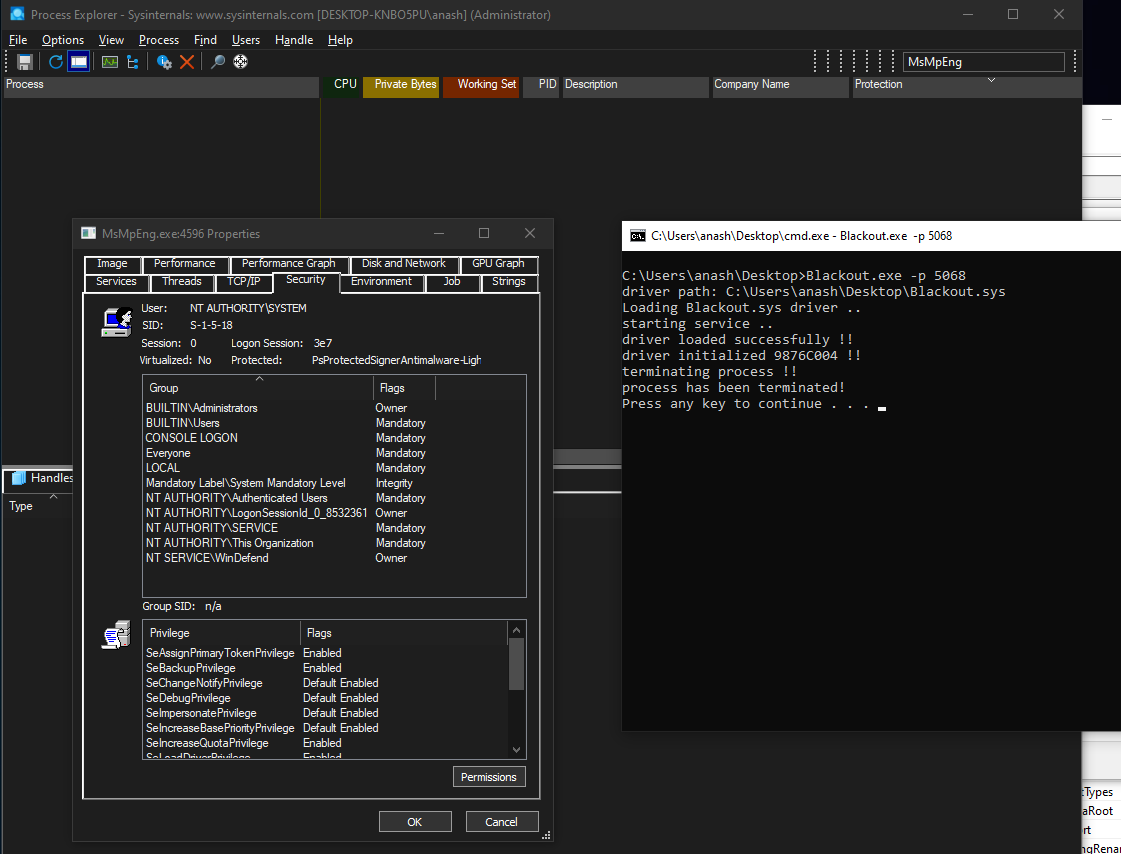 zeromemoryex/blackout
matar procesos protegidos por anti-malware ( BYOVD )
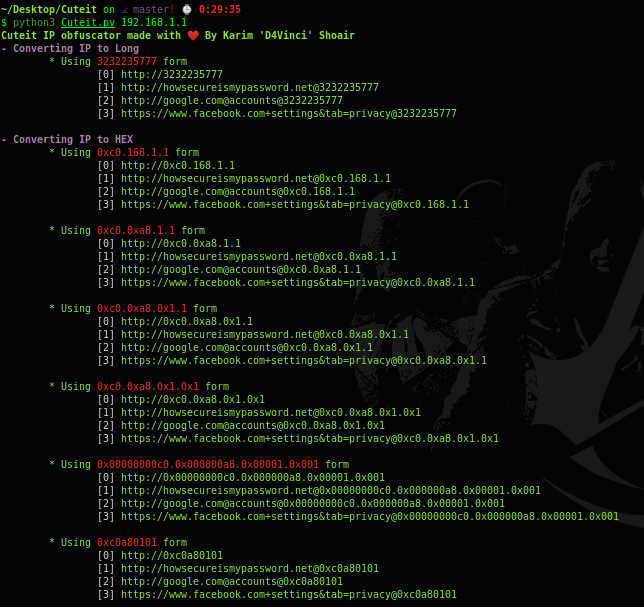 d4vinci/cuteit
Ofuscador de IP diseñado para hacer que una IP maliciosa sea un poco más bonita.
 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 pmsosa/duckhunt
:dart: Evita ataques de RubberDucky (u otras inyecciones de teclado)
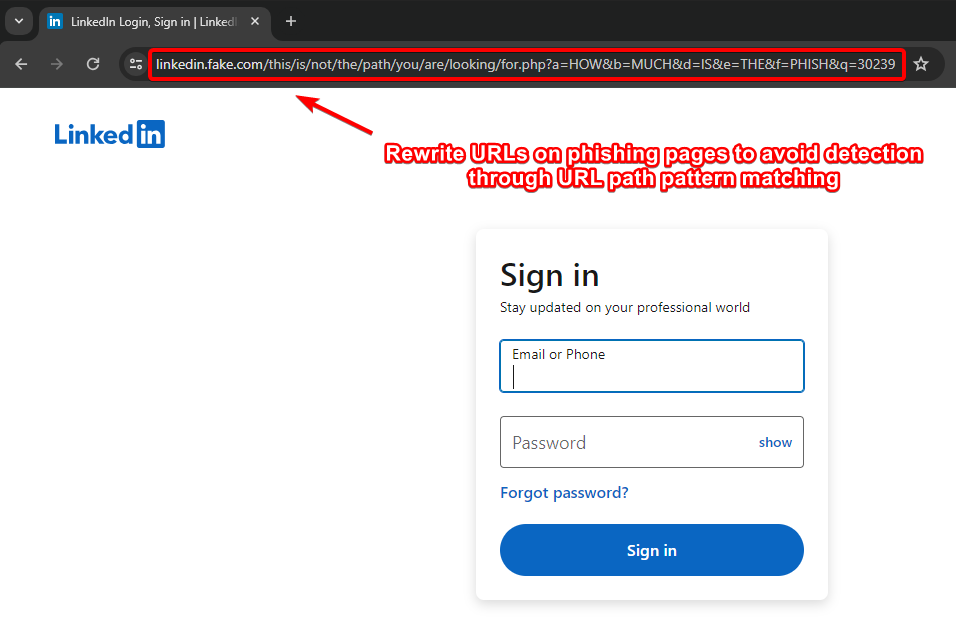 an0nud4y/evilginx-phishing-infra-setup
Guía de configuración de infraestructura de phishing con Evilginx: aseguramiento de la infraestructura de Evilginx y Gophish, eliminación de IOCs y…
 rasta-mouse/crystal-kit
Kit de evasión para Cobalt Strike
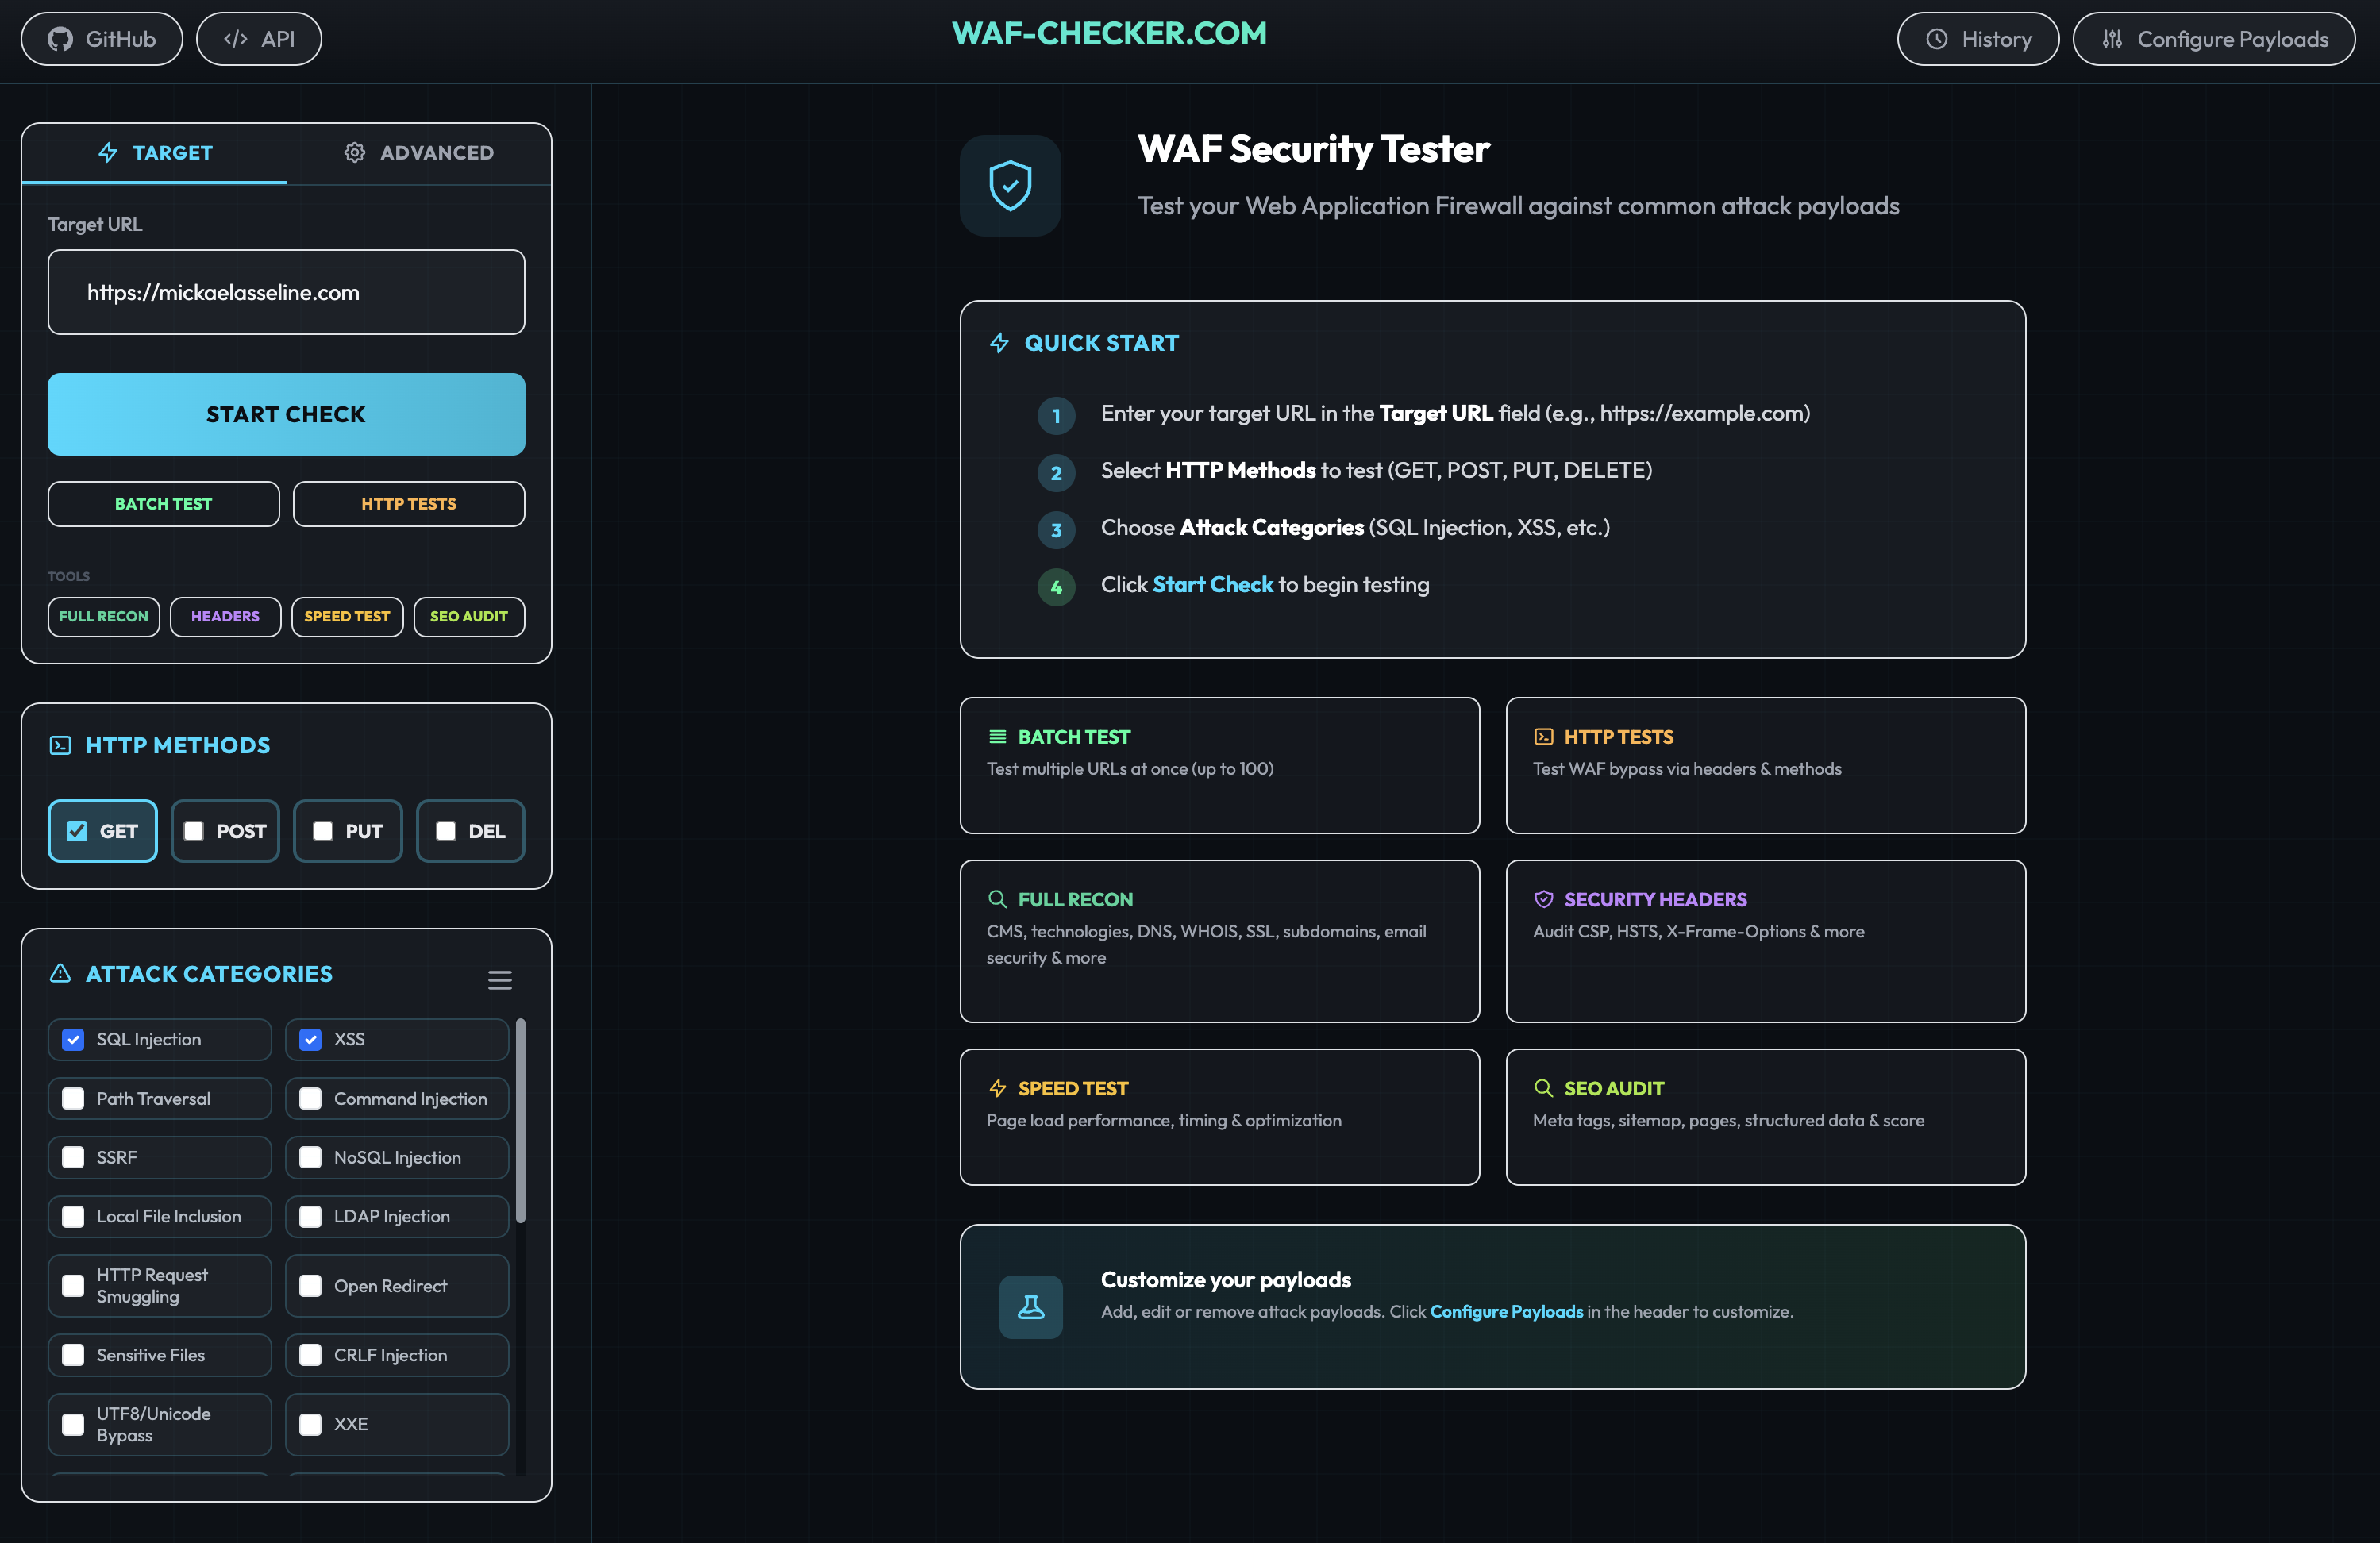 papamica/waf-checker
Prueba tu WAF con más de 160 payloads
 helviojunior/hookchain
HookChain: Una nueva perspectiva para evadir soluciones EDR
 emptymonkey/revsh
Un reverse shell con soporte de terminal, tunelización de datos y capacidades avanzadas de pivoteo.
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Inicia cualquier sistema operativo o archivo .efi sin desactivar UEFI Secure Boot
 vxcrypt0r/voidgate
Una técnica que se puede utilizar para evadir los escáneres de memoria de AV/EDR. Esto se puede utilizar para ocultar shellcodes conocidos y…








