Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Evasión de IDS/IPS

Herramientas para evadir Sistemas de Detección y Prevención de Intrusiones (IDS/IPS) y controles de seguridad de red.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
scapy preview#1

scapy

GitHubsecdev/scapy
12.5khace 18h 17m
nmap preview#2

nmap

GitHubnmap/nmap
13.3khace 18h 46m
bettercap preview#3

bettercap

GitHubbettercap/bettercap
19.8khace 1 mes
sgn preview#5

sgn

GitHubegebalci/sgn
2.0khace 2 meses
unicorn preview#6

unicorn

GitHubtrustedsec/unicorn
3.9khace 8 días
donut preview#7

donut

GitHubthewover/donut
4.7khace 1 año
sRDI preview#8

sRDI

GitHubmonoxgas/srdi
2.5khace 4 años
chisel preview#9

chisel

GitHubjpillora/chisel
16.4khace 1 mes
ligolo-ng preview#10

ligolo-ng

GitHubnicocha30/ligolo-ng
4.8khace 6 días
dnscat2 preview#12

dnscat2

GitHubiagox86/dnscat2
4.0khace 4 años
Más nuevasRelevanciaMás popularesActualizadas recientemente
650 resultados
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.

encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7hace 4 meses
Koi preview

Koi

GitHubb3rt1ng/koi

Gestor de shells inversas multisessión con actualización a PTY, módulos de post-explotación, tunelización de capa 3, ofuscación de payloads para…

payload-generationpersistence-mechanismsids-ips-evasion+9
27hace 1 día
ICALL-GADGET preview

ICALL-GADGET

GitHubgmh5225/icall-gadget

Exploit para redirigir el flujo de control de un módulo del kernel legítimo hacia tu propio módulo del kernel ilegítimo para evadir el stack walking…
persistence-mechanismsexploitationids-ips-evasion+5
1hace 2 años
Harald preview

Harald

GitHubgmh5225/harald

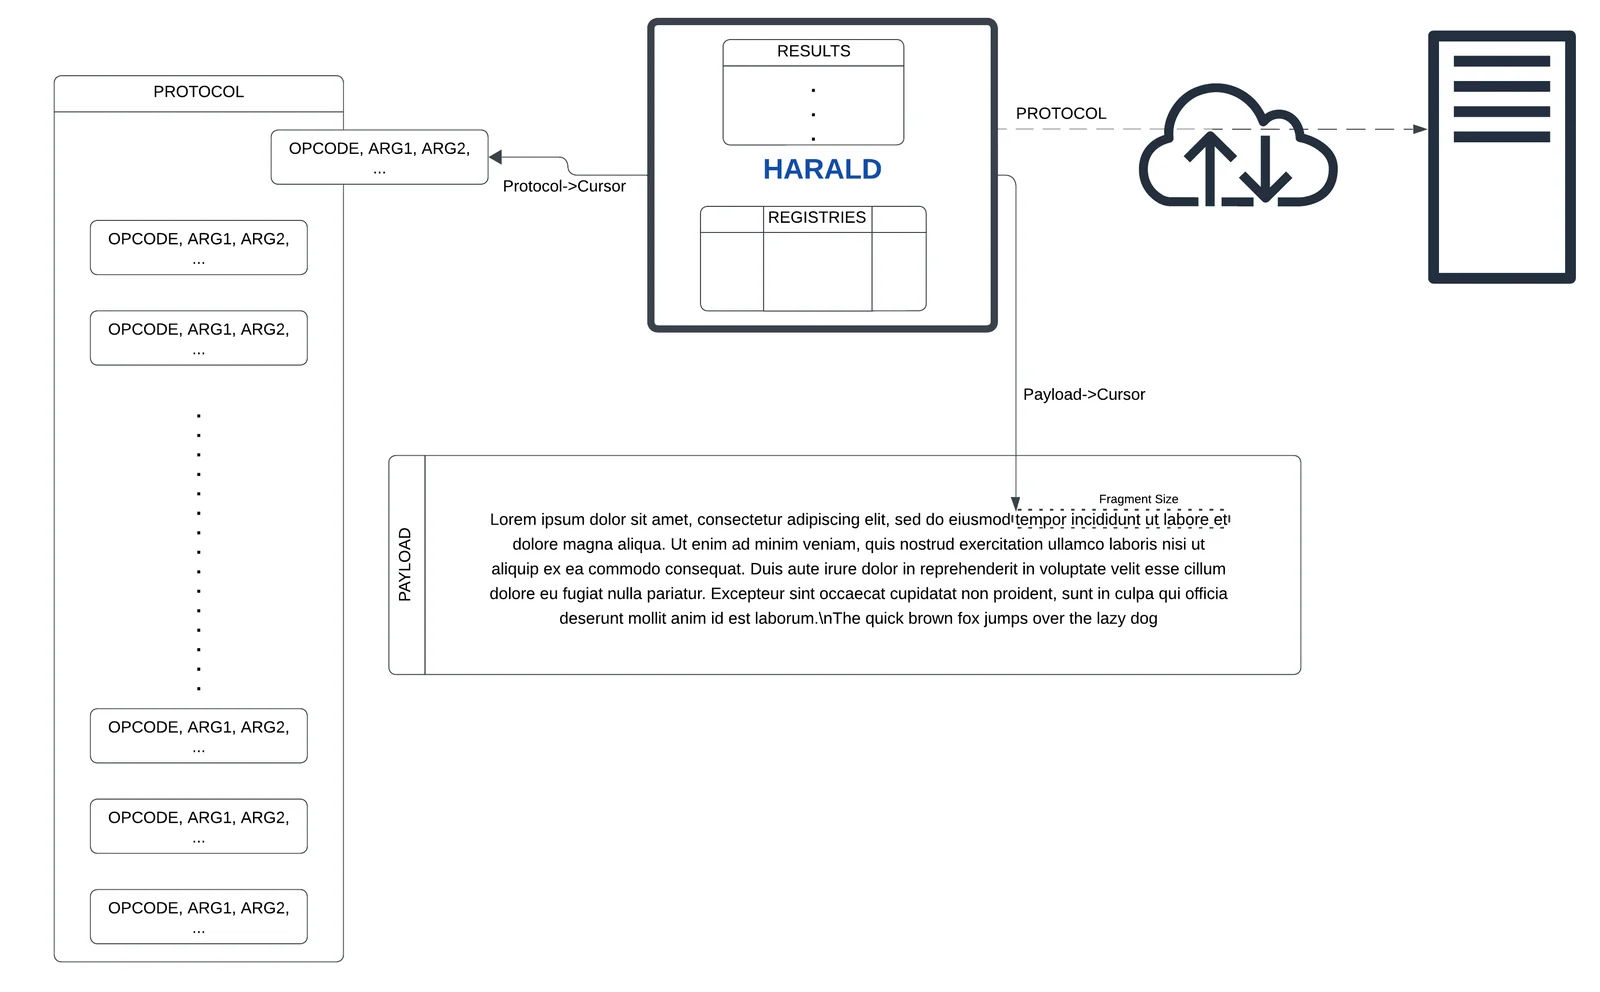
Una CPU mínima en memoria para la creación agnóstica de protocolos sobre la marcha

exploitationids-ips-evasionscripting-automation+6
hace 1 año
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

Abusa del LOLBin tlscsp.dll firmado por Microsoft para ejecutar cifrado/descifrado RC4 mediante LsCsp_EncryptHwid, parcheando la clave hardcodeada en…

defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
35hace 8 días
Darkcloak preview

Darkcloak

GitHub0x574r/darkcloak

Herramienta de ocultación de identidad de procesos de Linux que falsifica comm, argv, cmdline, environ, ruta de exe y VMAs mediante un pipeline prctl…
privilege-escalationpersistence-mechanismsids-ips-evasion+6
11hace 3 meses
F31 preview

F31

GitHubgmh5225/f31

Herramienta para ocultar Kali Linux en la red
defensive-toolsids-ips-evasionscripting-automation+6
3hace 2 años
EAC-Kernel-Packet-Fucker preview

EAC-Kernel-Packet-Fucker

GitHubgmh5225/eac-kernel-packet-fucker

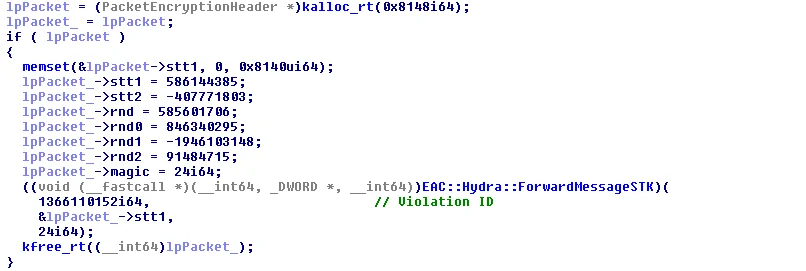
Bypass del controlador del kernel de Easy Anti-Cheat sometido a ingeniería inversa que intercepta la asignación de memoria para suprimir paquetes de…

encryption-decryption-toolsmemory-forensicsexploitation+6
17hace 4 años
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
57hace 20 días
evillimiter preview

evillimiter

GitHubdavidsonrafaelk/evillimiter

Herramienta que monitorea, analiza y limita el ancho de banda de los dispositivos en la red local sin acceso administrativo.
network-mappingids-ips-evasioninformation-gathering+4
9hace 26 días
burpFakeIP preview

burpFakeIP

GitHubthekingofduck/burpfakeip

Extensión de Burp Suite para suplantar direcciones IP en peticiones HTTP, lo que permite probar restricciones de IP del lado del servidor y evadir…
web-proxies-interceptionids-ips-evasionimpersonation-tools+2
1.7khace 4 años
tfo-connect-bypass preview

tfo-connect-bypass

GitHub4n4s4zi/tfo-connect-bypass

Using TCP Fast Open to bypass syscall-based networking rules (CVE-2026-63828/CVE-2026-72243 PoC)
exploitationids-ips-evasionweb-application-exploitation+3
hace 23 días
-CTT-NSP-Convergent-Time-Theory---Network-Stack-Projection-CVE-2026-24858- preview

-CTT-NSP-Convergent-Time-Theory---Network-Stack-Projection-CVE-2026-24858-

GitHubsimoesctt/-ctt-nsp-convergent-time-theory---network-stack-projection-cve-2026-24858-

Una prueba de concepto que demuestra la aplicación de formulaciones CTT de Navier-Stokes en 3D para la optimización del flujo de paquetes y la…
exploitationids-ips-evasioneducation+1
hace 8 meses
Terminator_Killer preview

Terminator_Killer

GitHubhika-sec/terminator_killer

Eliminador de procesos en modo kernel que explota CVE-2026-0828 (BYOVD) para terminar procesos protegidos mediante un controlador firmado vulnerable,…

privilege-escalationvulnerability-analysisexploitation+3
1hace 1 mes
iodine preview

iodine

GitHubyarrick/iodine

Tuneliza datos IPv4 a través de servidores DNS para evadir las restricciones del firewall y proporcionar acceso de red encubierto para pruebas de…
ids-ips-evasiondata-exfiltrationnetwork-security+4
8.0khace 1 día
lldp preview

lldp

GitHubwhispergate/lldp

Perfil C2 para Mythic que tuneliza tráfico de agente cifrado de igual a igual a través de TLVs específicos de la organización de LLDP IEEE 802.1AB…
ids-ips-evasioncommand-and-controlred-teaming+1
23hace 1 mes
CS_SleepMask preview

CS_SleepMask

GitHubjas502n/cs_sleepmask

CS_SleepMask

penetration-testing-frameworksids-ips-evasionpost-exploitation+2
4hace 5 años
bedaisy-bypass preview

bedaisy-bypass

GitHubgmh5225/bedaisy-bypass

Hook en modo kernel que intercepta, descifra y anula el tráfico de informes de BEDaisy al servicio para suprimir la detección del anticheat en…


ids-ips-evasionred-teamingadversarial-attack
5hace 2 años
Anterior12…37Siguiente