

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-3754 — Detalles de vulnerabilidad y exploit para CVE-2021-3754 | Kitploit
Herramientas/GitHubGitHub/7ragnarok7/cve-2021-3754
Autenticación y AutorizaciónAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebGestión de Identidad y Acceso (IAM)Autenticación
GitHub7ragnarok7/cve-2021-3754

CVE-2021-3754

Detalles de vulnerabilidad y exploit para CVE-2021-3754

Ver Repositorio
125hace 4 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
Sitio web

CVE-2021-3754

Este repositorio documenta los detalles de la vulnerabilidad y el exploit para CVE-2021-3754, descubierta y reportada por Anurag Mondal (7Ragnarok7) el 21 de agosto de 2021

Métricas

  • CWE-20: Validación de entrada incorrecta
  • CVSS: 5.3 (MEDIO)

Descripción

Se encontró un fallo en Apache Keycloak y Redhat SSO por el cual un atacante puede registrarse con un nombre de usuario idéntico al correo electrónico de cualquier usuario existente.
Esto se debe a que los nombres de usuario se evalúan antes que los correos electrónicos. Keycloak permite el uso del correo electrónico como nombre de usuario y no comprueba que ya exista una cuenta con ese correo electrónico.
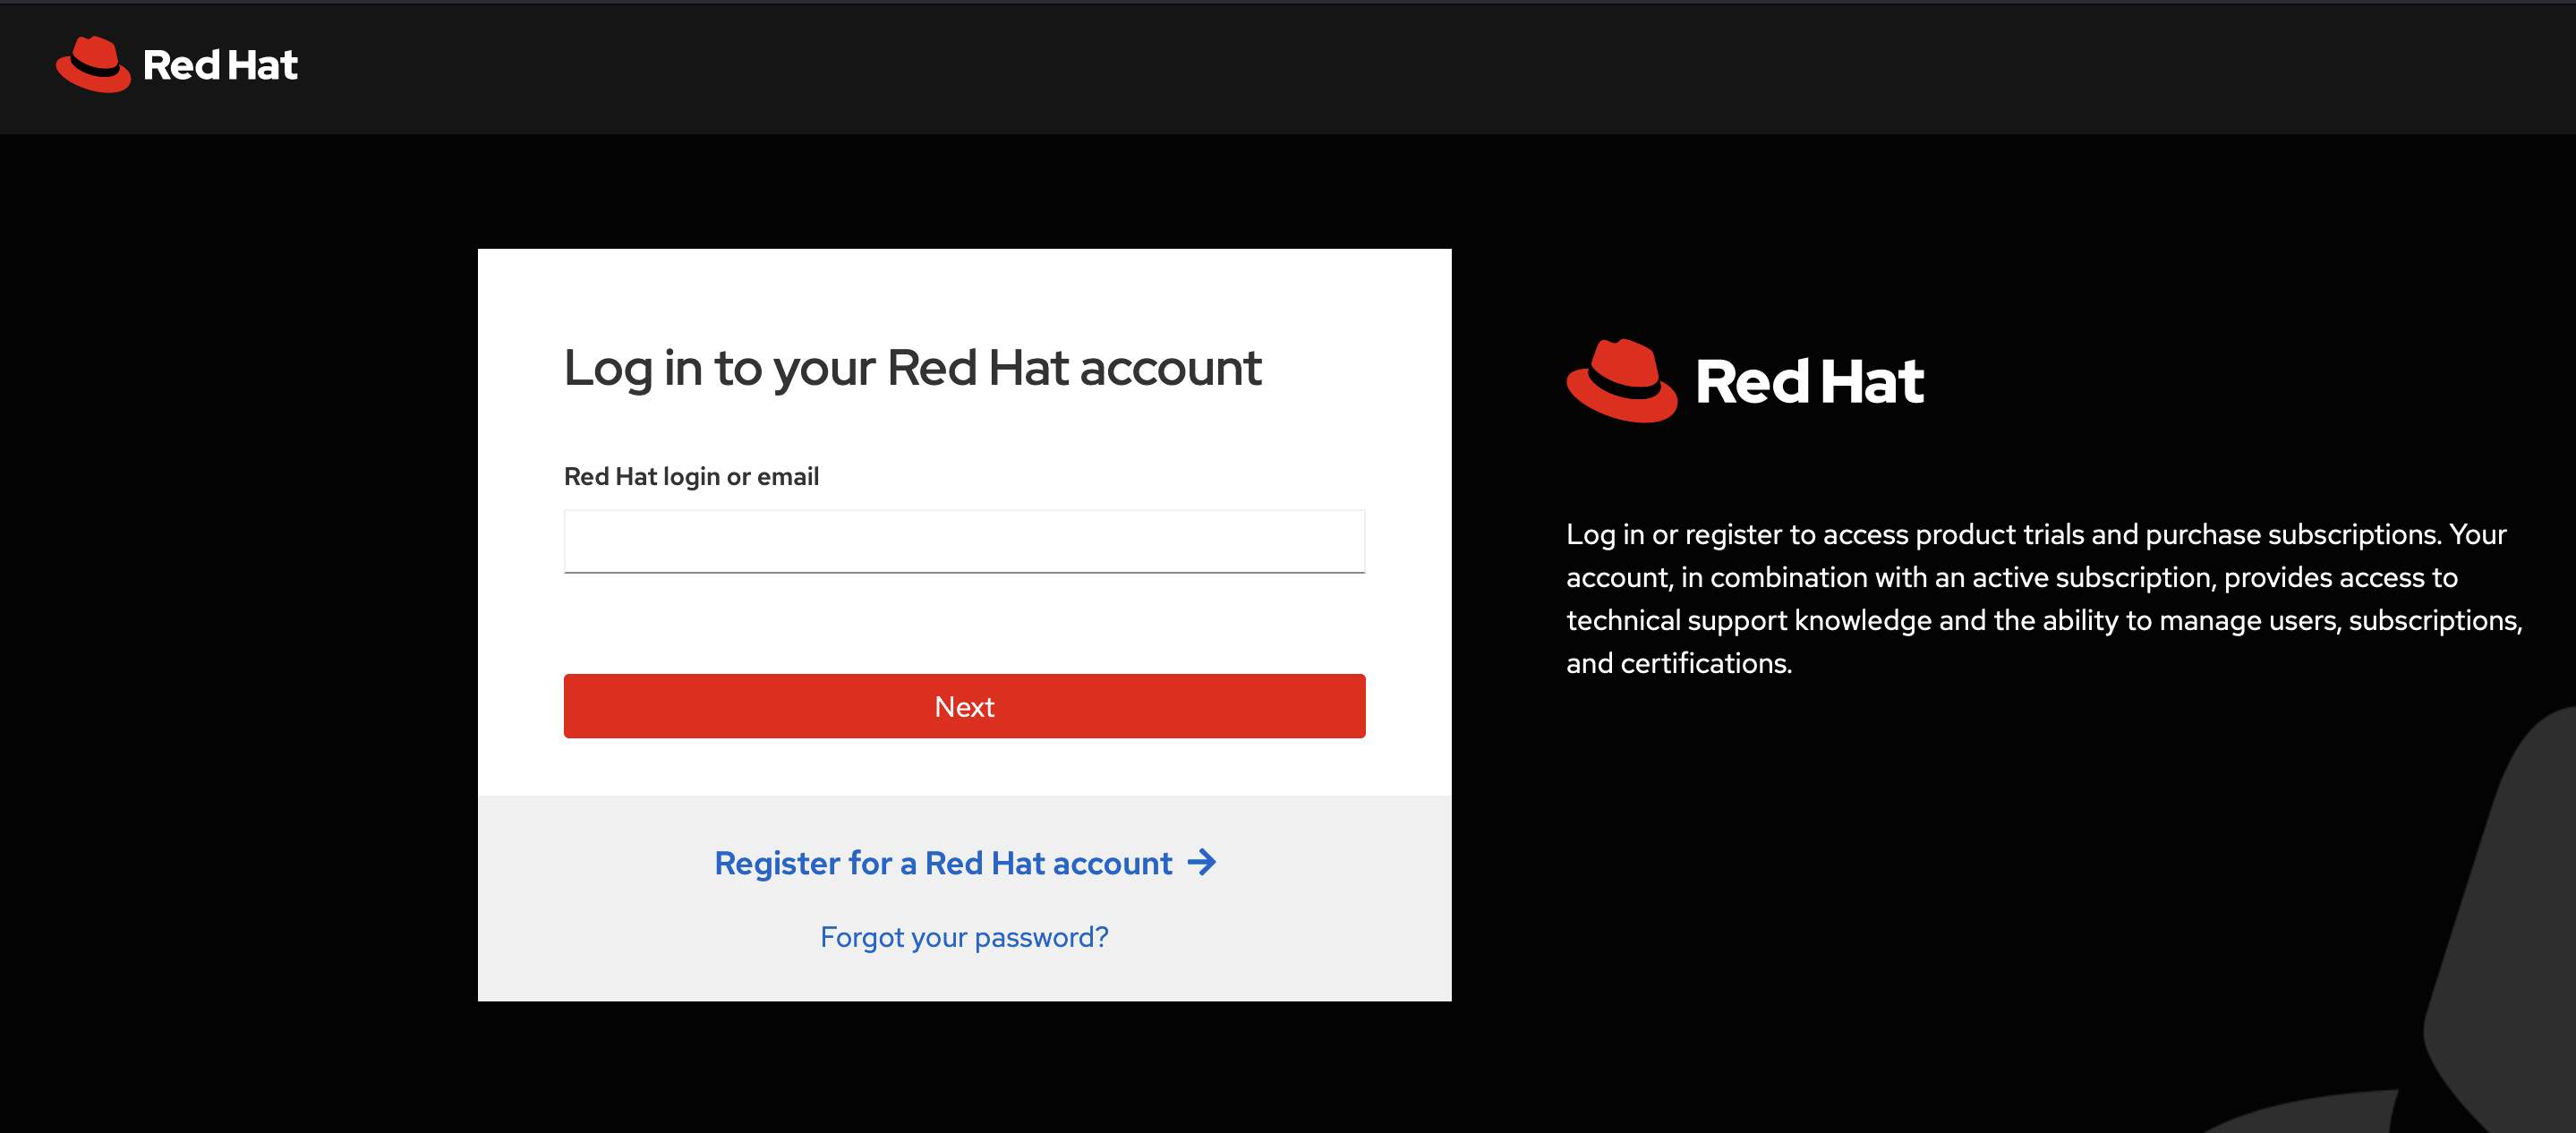
login

Impacto

El comportamiento anterior causará problemas para recibir un correo de recuperación de contraseña si el usuario olvida su contraseña, bloqueando así temporalmente a los usuarios fuera de sus cuentas.
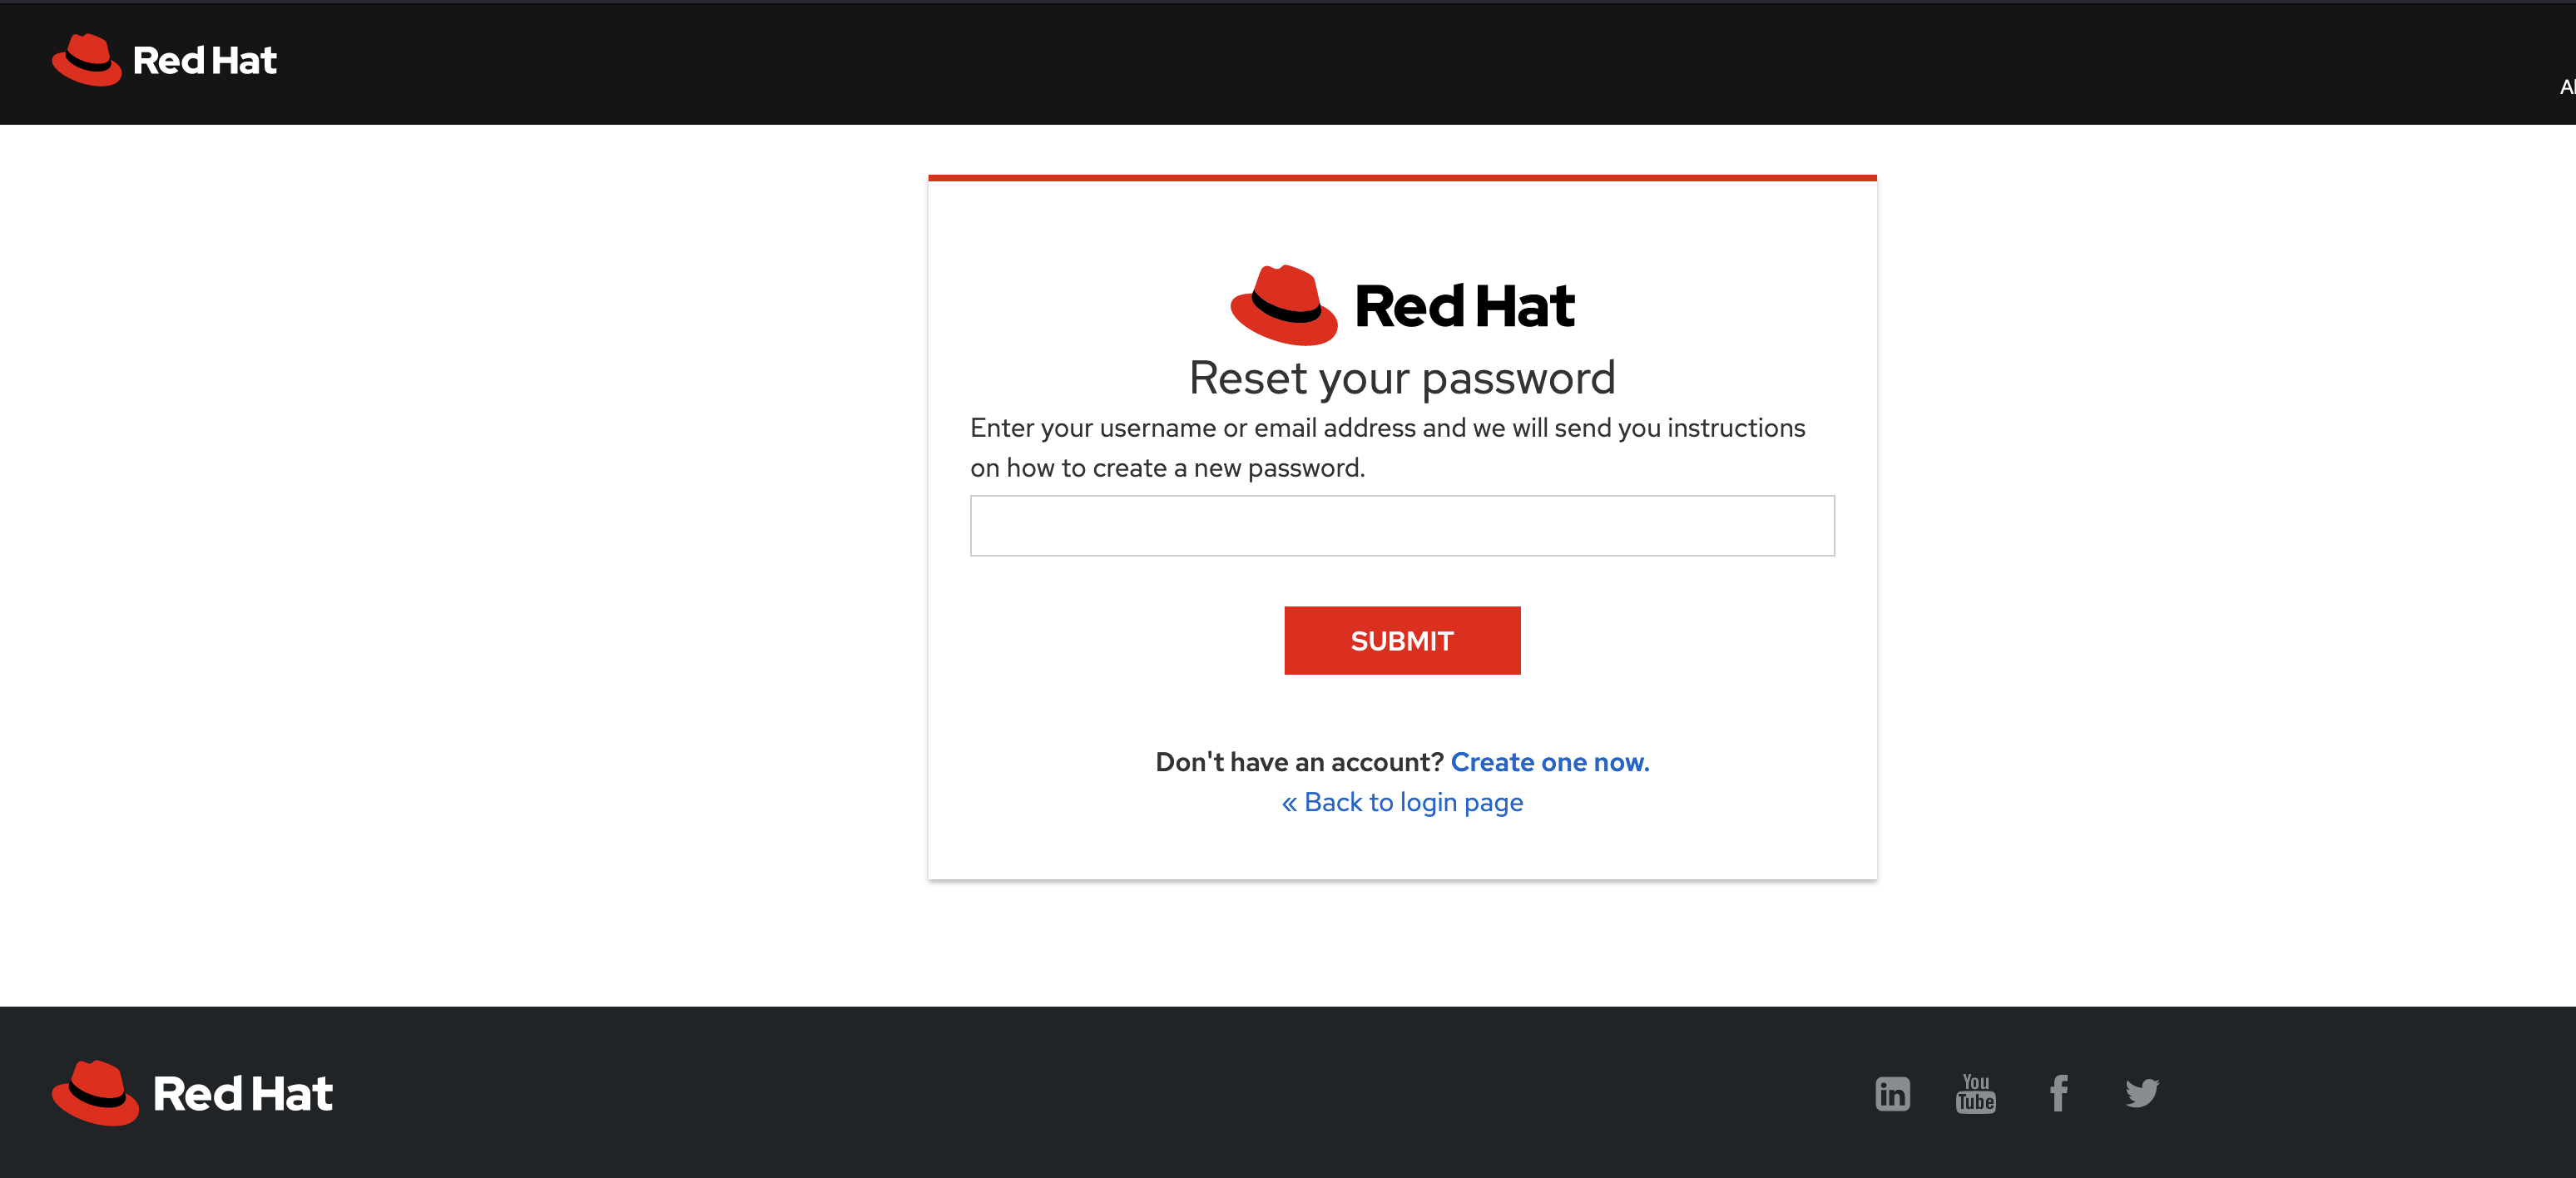
forgot password

Mitigación (según lo sugerido por Redhat)

La solución alternativa es habilitar la opción "Email as username" o deshabilitar "Login with email" en la configuración de inicio de sesión.
Referencia
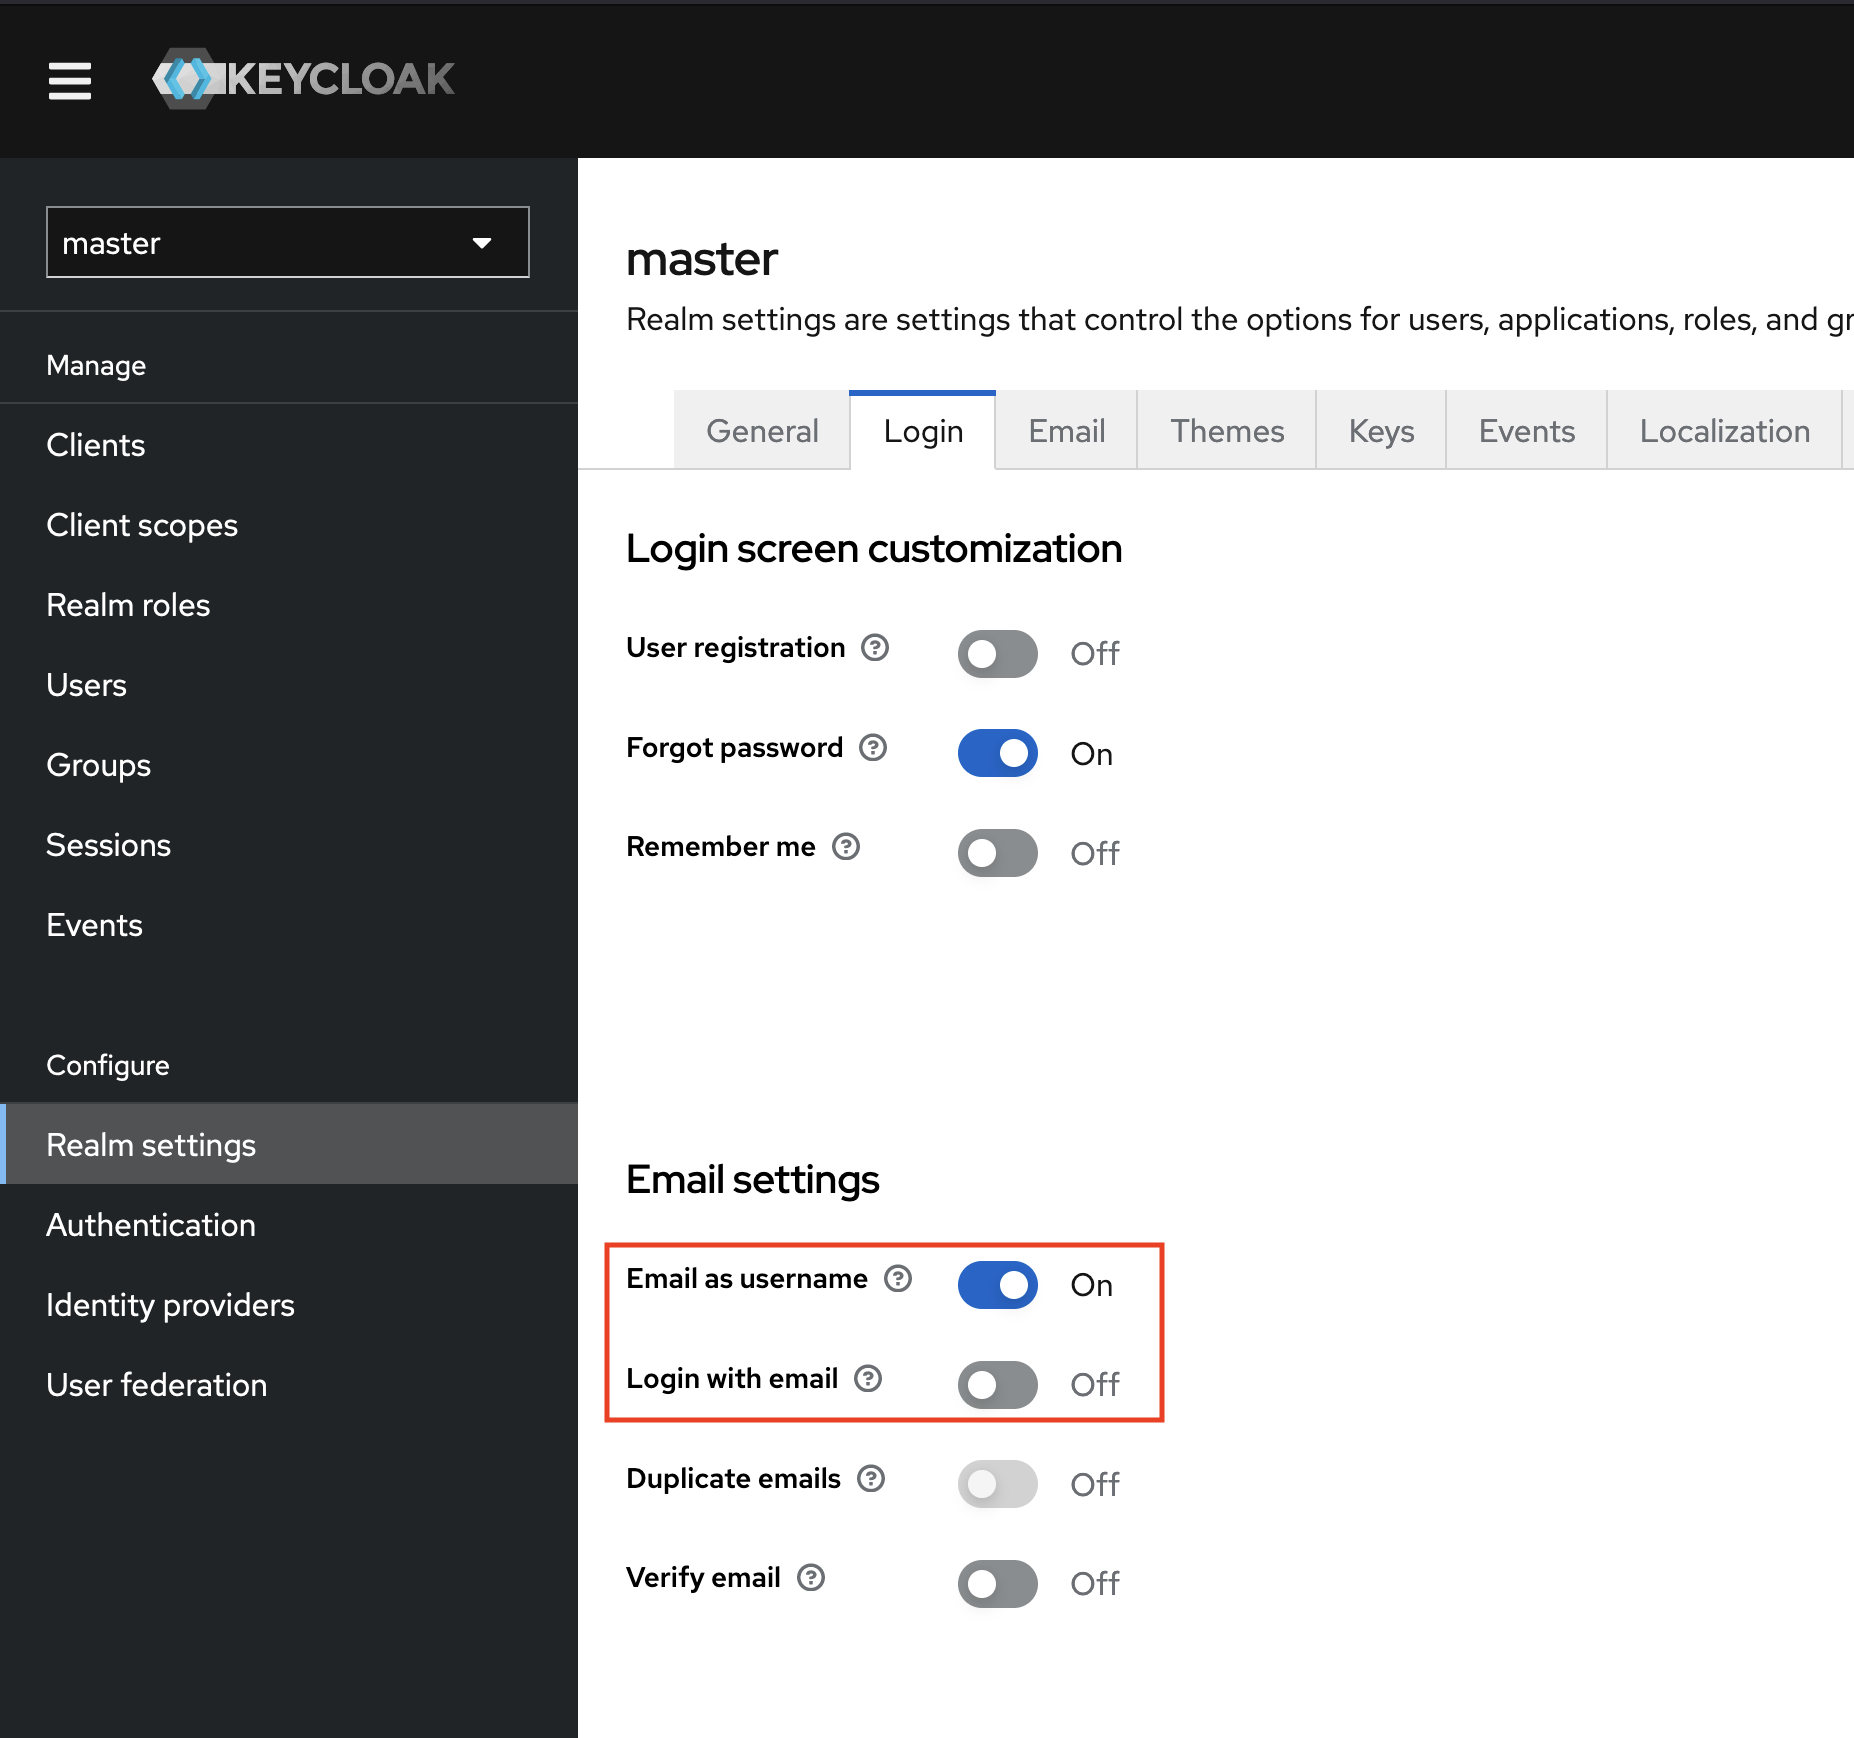
settings

Prueba de concepto/Exploit

A continuación se muestra un video de prueba de concepto que reporté inicialmente a Redhat, el cual demuestra la vulnerabilidad completa junto con los pasos de explotación:

Notas

  • Tenga en cuenta que la solución alternativa sugerida por Redhat es temporal y el problema de raíz de validación de entrada incorrecta no ha sido corregido por Redhat/Keycloak.
  • Tenga en cuenta que la mitigación sugerida anteriormente por Redhat para keycloak no ha sido probada ni verificada por mí.
  • Tenga en cuenta que si está utilizando keycloak/Redhat SSO en cualquiera de sus productos/aplicaciones, sigue siendo vulnerable. He verificado que Redhat SSO sigue siendo vulnerable a este problema hasta la fecha.
  • Si está utilizando keycloak y no ha configurado correctamente los ajustes de la pantalla de inicio de sesión, es posible que siga siendo vulnerable.
  • ACTUALIZACIÓN: ESTA VULNERABILIDAD HA SIDO PARCHEADA EN LA VERSIÓN 24.0.1 DE KEYCLOAK (https://github.com/advisories/GHSA-4vc8-pg5c-vg4x)

Enlaces importantes

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3754
  • https://www.cvedetails.com/cve/CVE-2021-3754/
  • https://bugzilla.redhat.com/show_bug.cgi?id=1999196
  • https://access.redhat.com/security/cve/CVE-2021-3754
  • https://github.com/advisories/GHSA-4vc8-pg5c-vg4x
  • https://github.com/advisories/GHSA-j9xq-j329-2xvg
  • https://vulners.com/cve/CVE-2021-3754
  • https://www.tenable.com/cve/CVE-2021-3754
Descargar herramienta