
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit

 tori-tech/mandating-honeypots-project
Este repositorio realiza auditorías de seguridad en sistemas de verificación de identidad digital, identifica vulnerabilidades mediante whitepapers y…
 trivulzianus/tarantubench
El repositorio completo de todos los laboratorios disponibles como parte del benchmark.
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass de autenticación
 shivam-bathla/cve-2026-24061-setup
Configuración de Docker para CVE-2026-24061
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 henry4e36/cve-2022-33174
Powertek PDU bypass de identidad
 hakaioffsec/cve-2026-16764
Exploit en Python para CVE-2026-16764, una escalada de privilegios en OWASP DefectDojo donde un bypass de la API REST de is_staff permite a un…
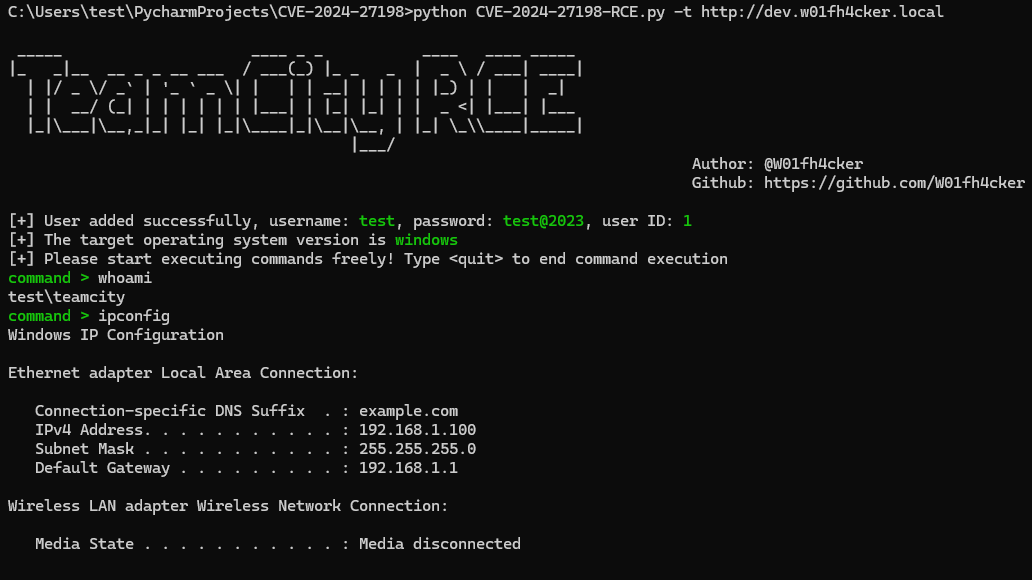 passwa11/cve-2024-27198-rce
Exploit para la omisión de autenticación de JetBrains TeamCity (CVE-2024-27198/27199) que permite la ejecución remota de código. Incluye consultas…
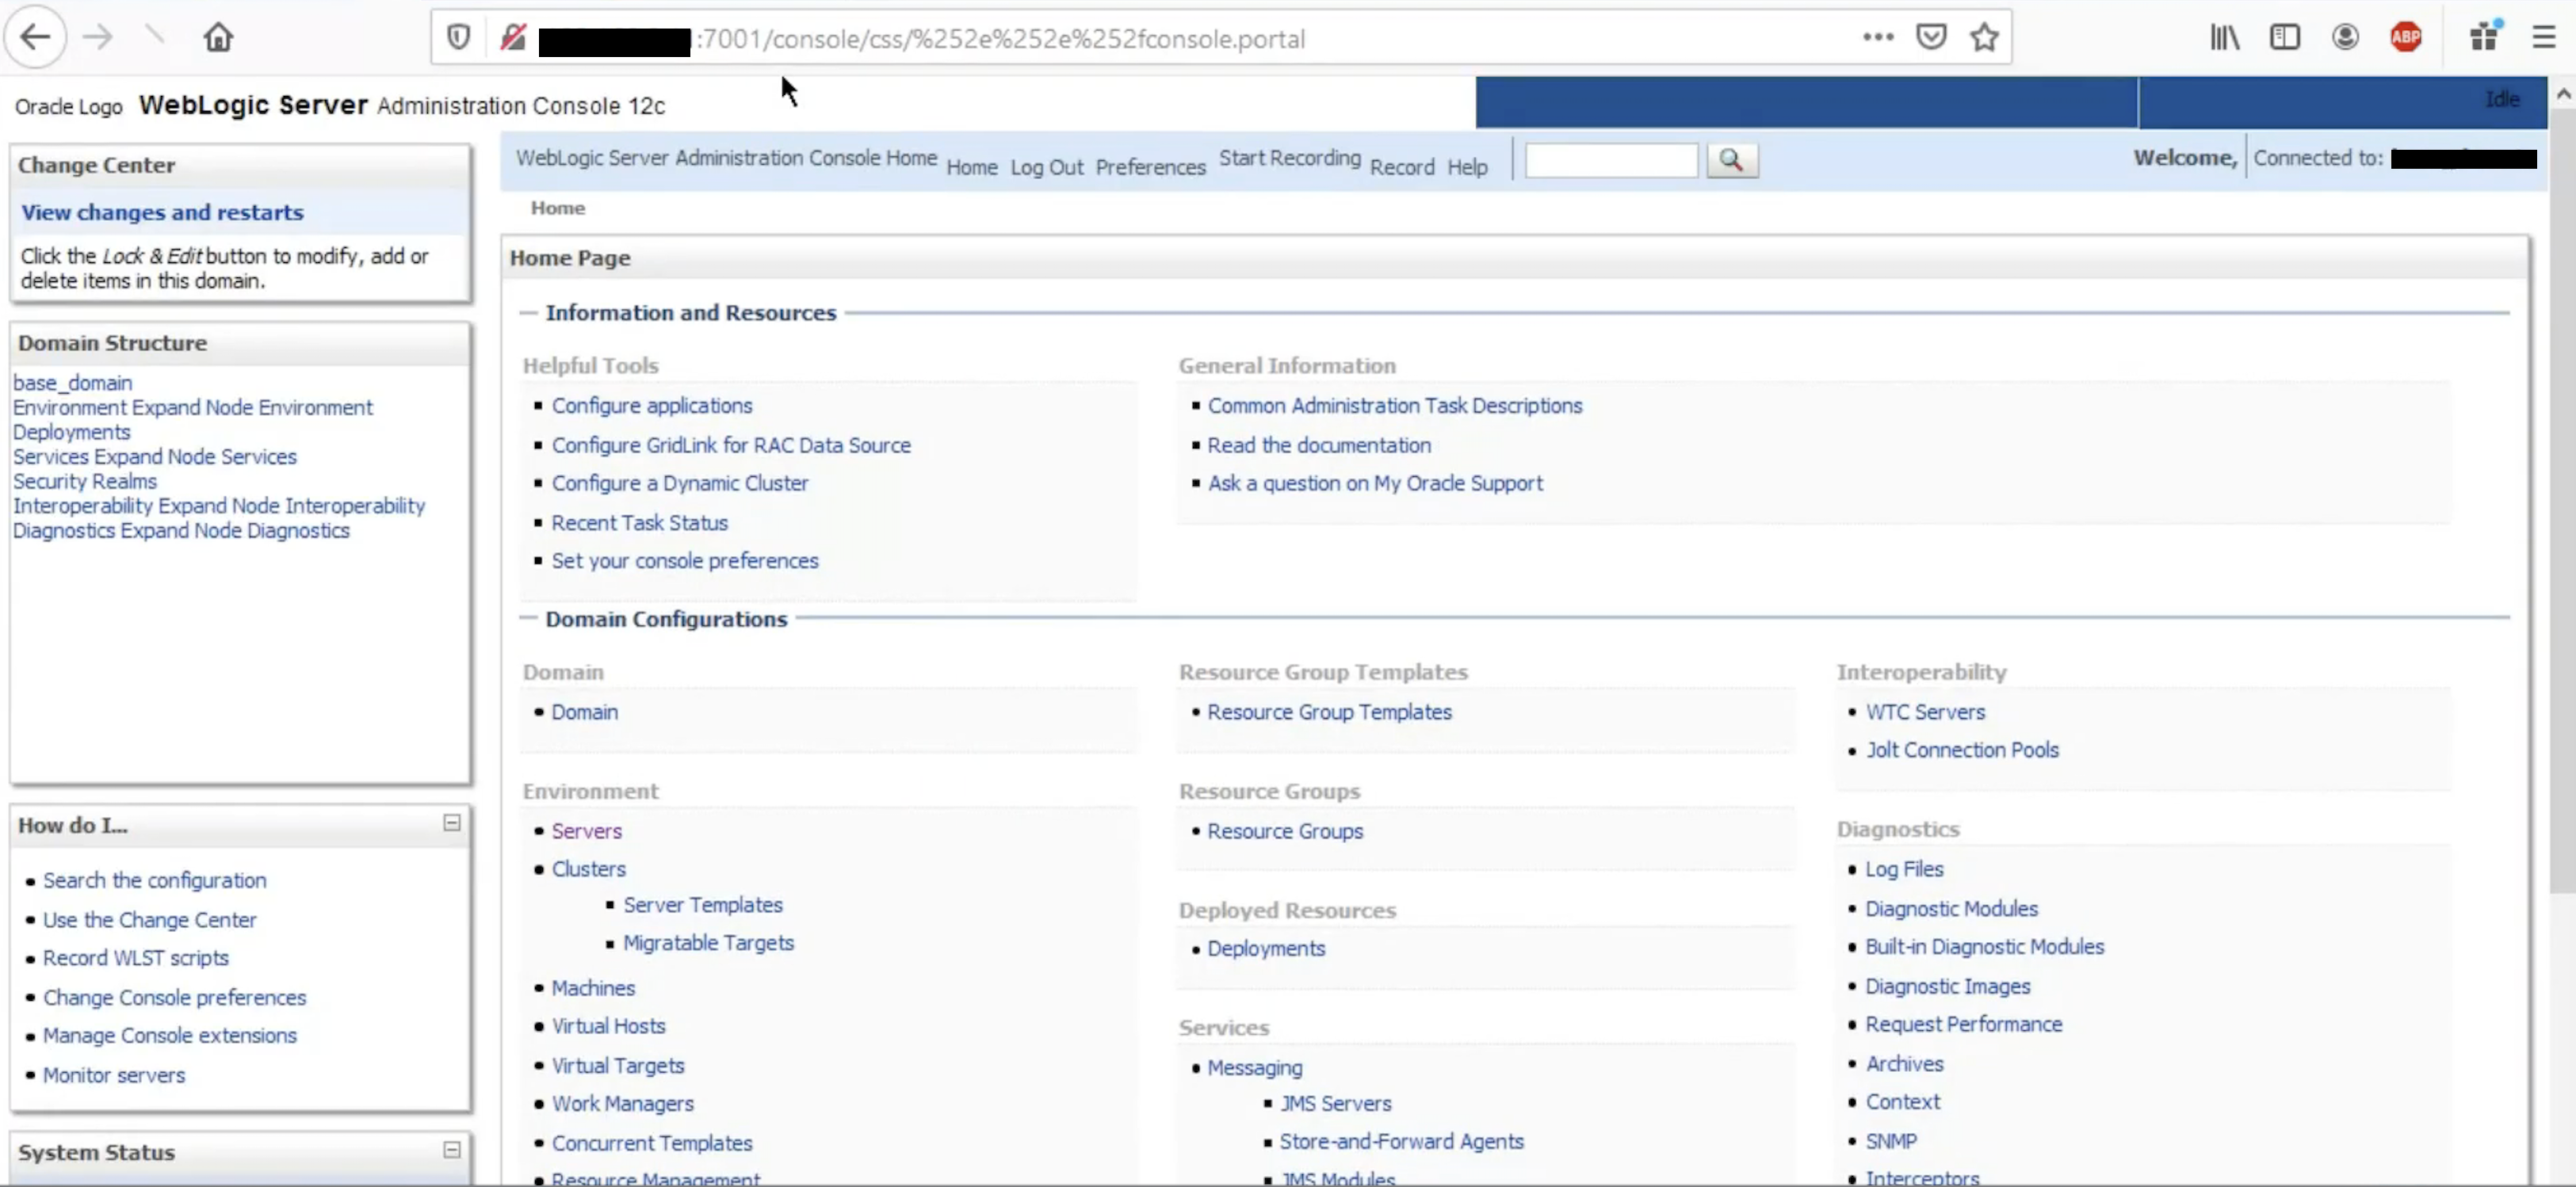 murataydemir/cve-2020-14882
[CVE-2020-14882] Omisión de autenticación en Oracle WebLogic Server
 himash/cve-2018-19410-poc
Prueba de concepto para la vulnerabilidad CVE-2018-19410
 gotr00t0day/cve-2022-1388
Existe una vulnerabilidad de ejecución remota de código en la función iControl REST API del producto BIG-IP de F5. Un atacante remoto no autenticado…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix Server exploit de autenticación SAML
 abraxas/hyperswitch-payout-confirm-secret
Prueba de concepto y laboratorio para un fallo de confirmación de pagos de Hyperswitch: un client_secret ficticio junto con el importe en POST…
 jackson5sec/cve-2022-1040
Esta vulnerabilidad permite a un atacante obtener acceso no autorizado al espacio de gestión del firewall mediante la omisión de la autenticación.
 artemy-ccrsky/cve-2024-41276
Vulnerabilidad de bypass de autenticación basada en PIN en Kaiten
 ricardojoserf/cve-2019-19033
Descripción de CVE-2019-19033 y scripts para verificar la vulnerabilidad en Jalios JCMS 10 (Bypass de Autenticación)
 abraxas/superset-g3-v0-import-sql-plant
Prueba de concepto de laboratorio para una falla de autorización en Apache Superset 6.1.0, donde un editor de dashboard con rol Gamma inserta SQL de…








