
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
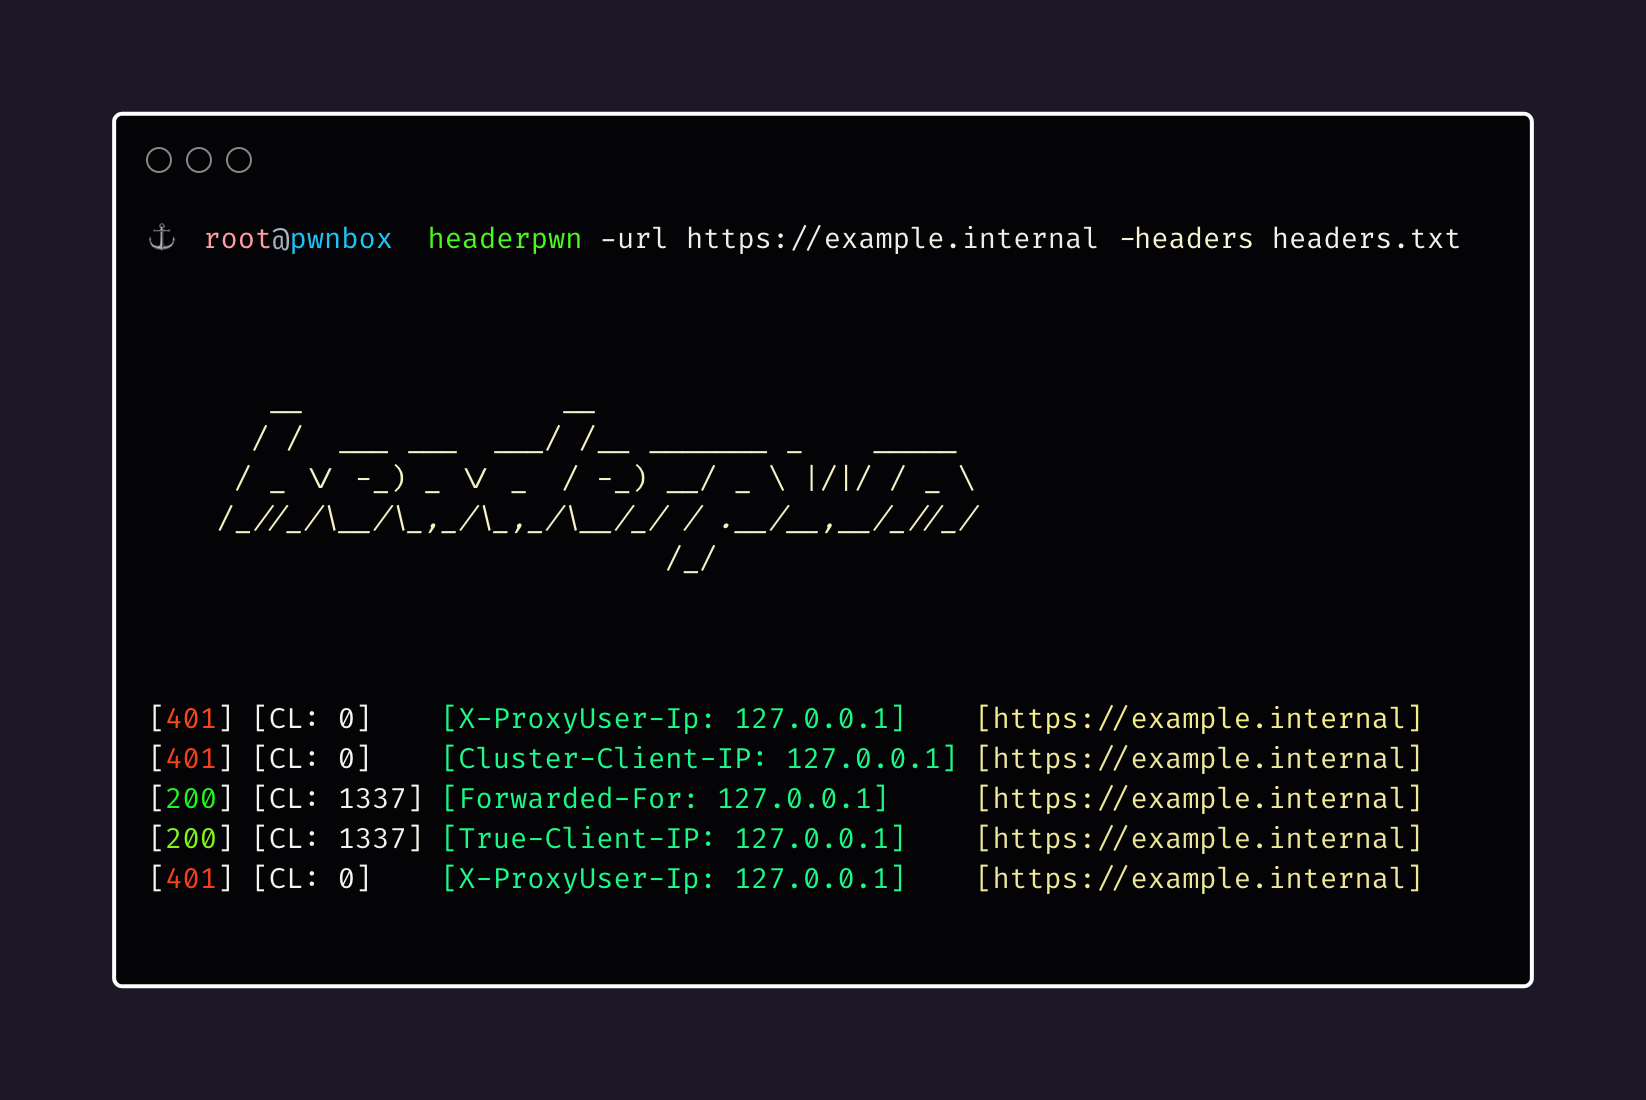
 devanshbatham/headerpwn
Un fuzzer para encontrar anomalías y analizar cómo los servidores responden a diferentes cabeceras HTTP
 hugsy/windbg_js_scripts
Juguetes scripts para jugar con la API JS de WinDbg
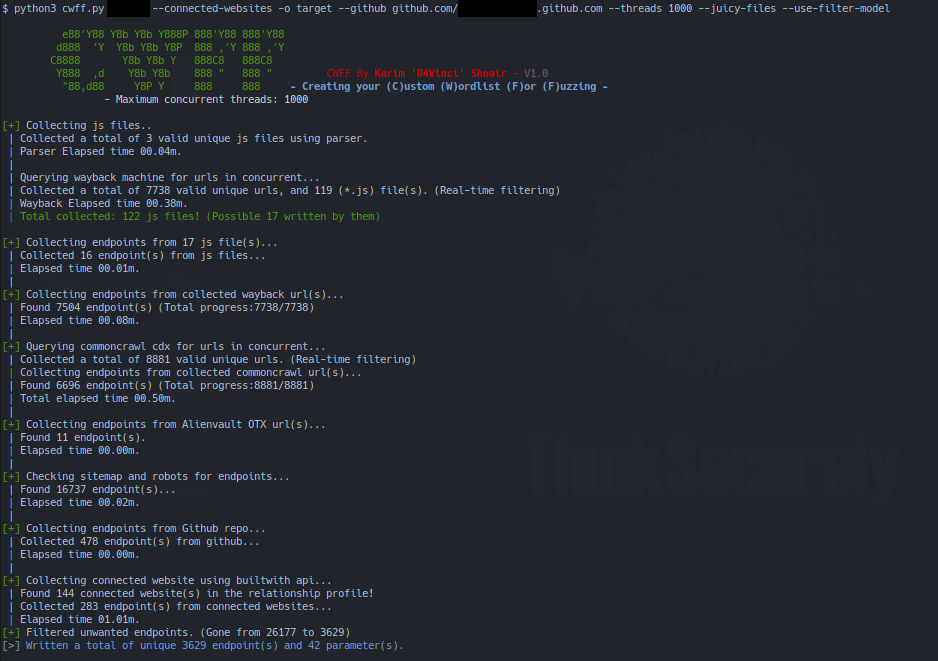 d4vinci/cwff
Crea tu lista de palabras personalizada para fuzzing
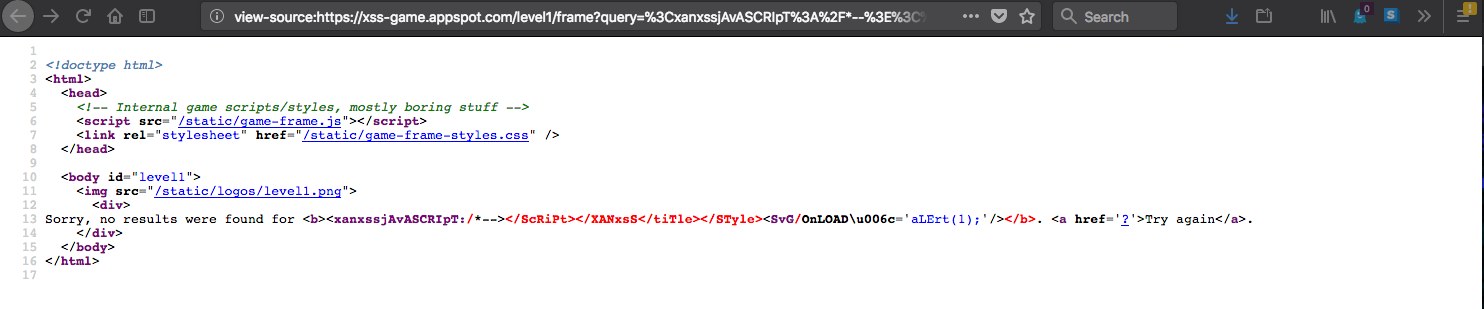 ekultek/xanxss
Una herramienta sencilla para encontrar XSS
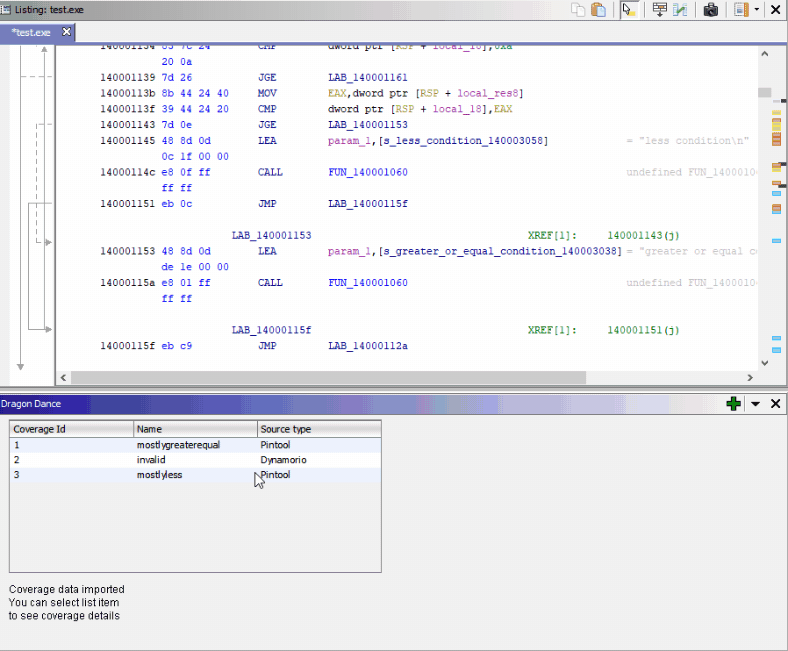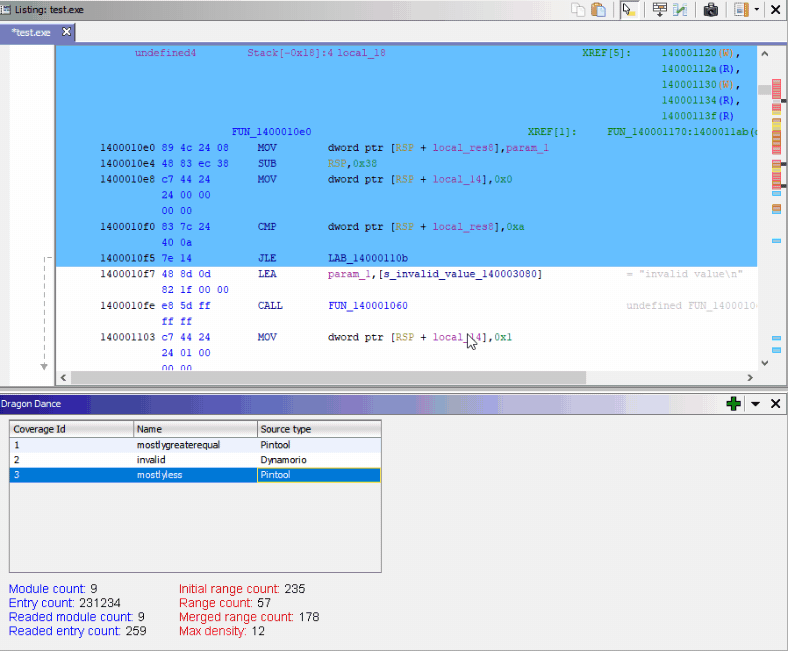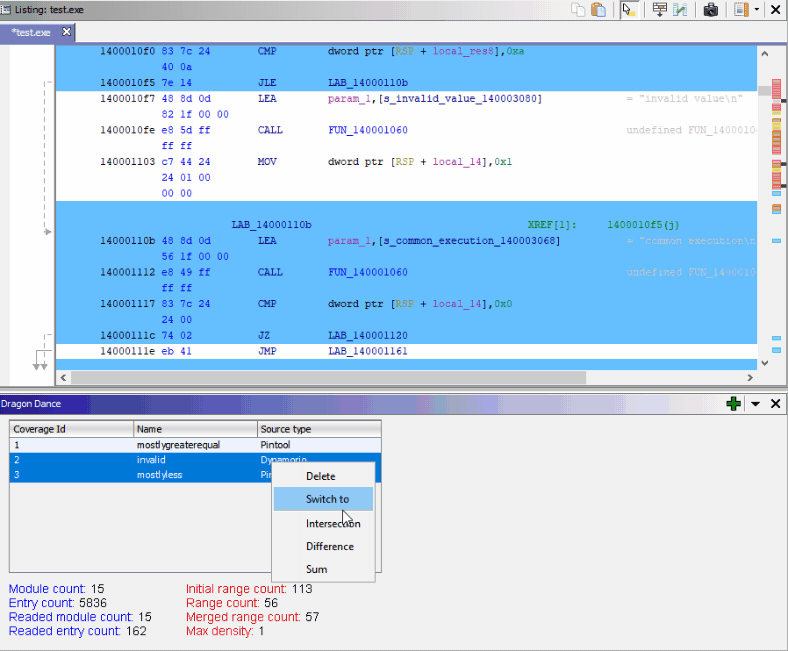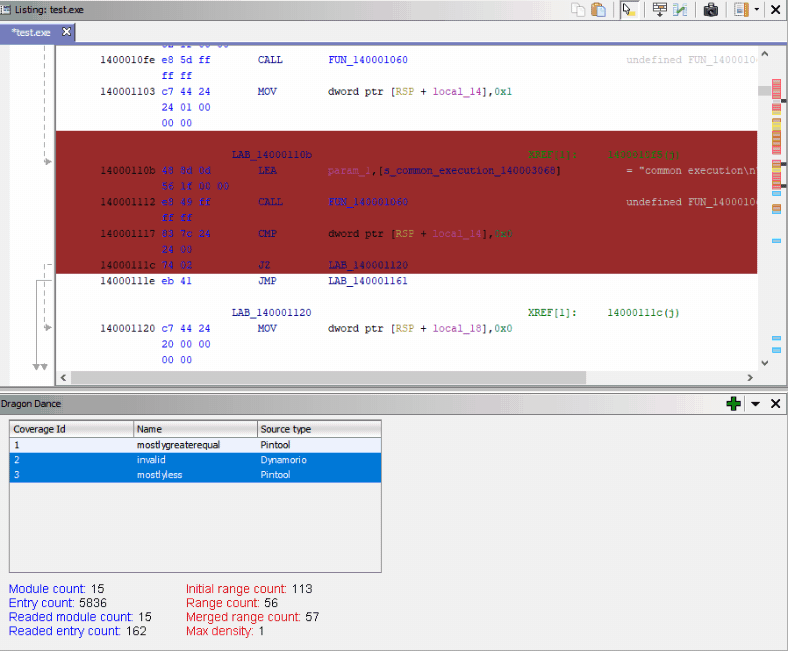 0ffffffffh/dragondance
Plugin visualizador de cobertura de código binario para Ghidra
 nevesnunes/z80-sans
Fuente OpenType que desensambla instrucciones Z80
 amossys/memitm
Herramienta para realizar man-in-the-middle en memoria
 kazet/wpgarlic
Un fuzzer de plugins de WordPress de prueba de concepto
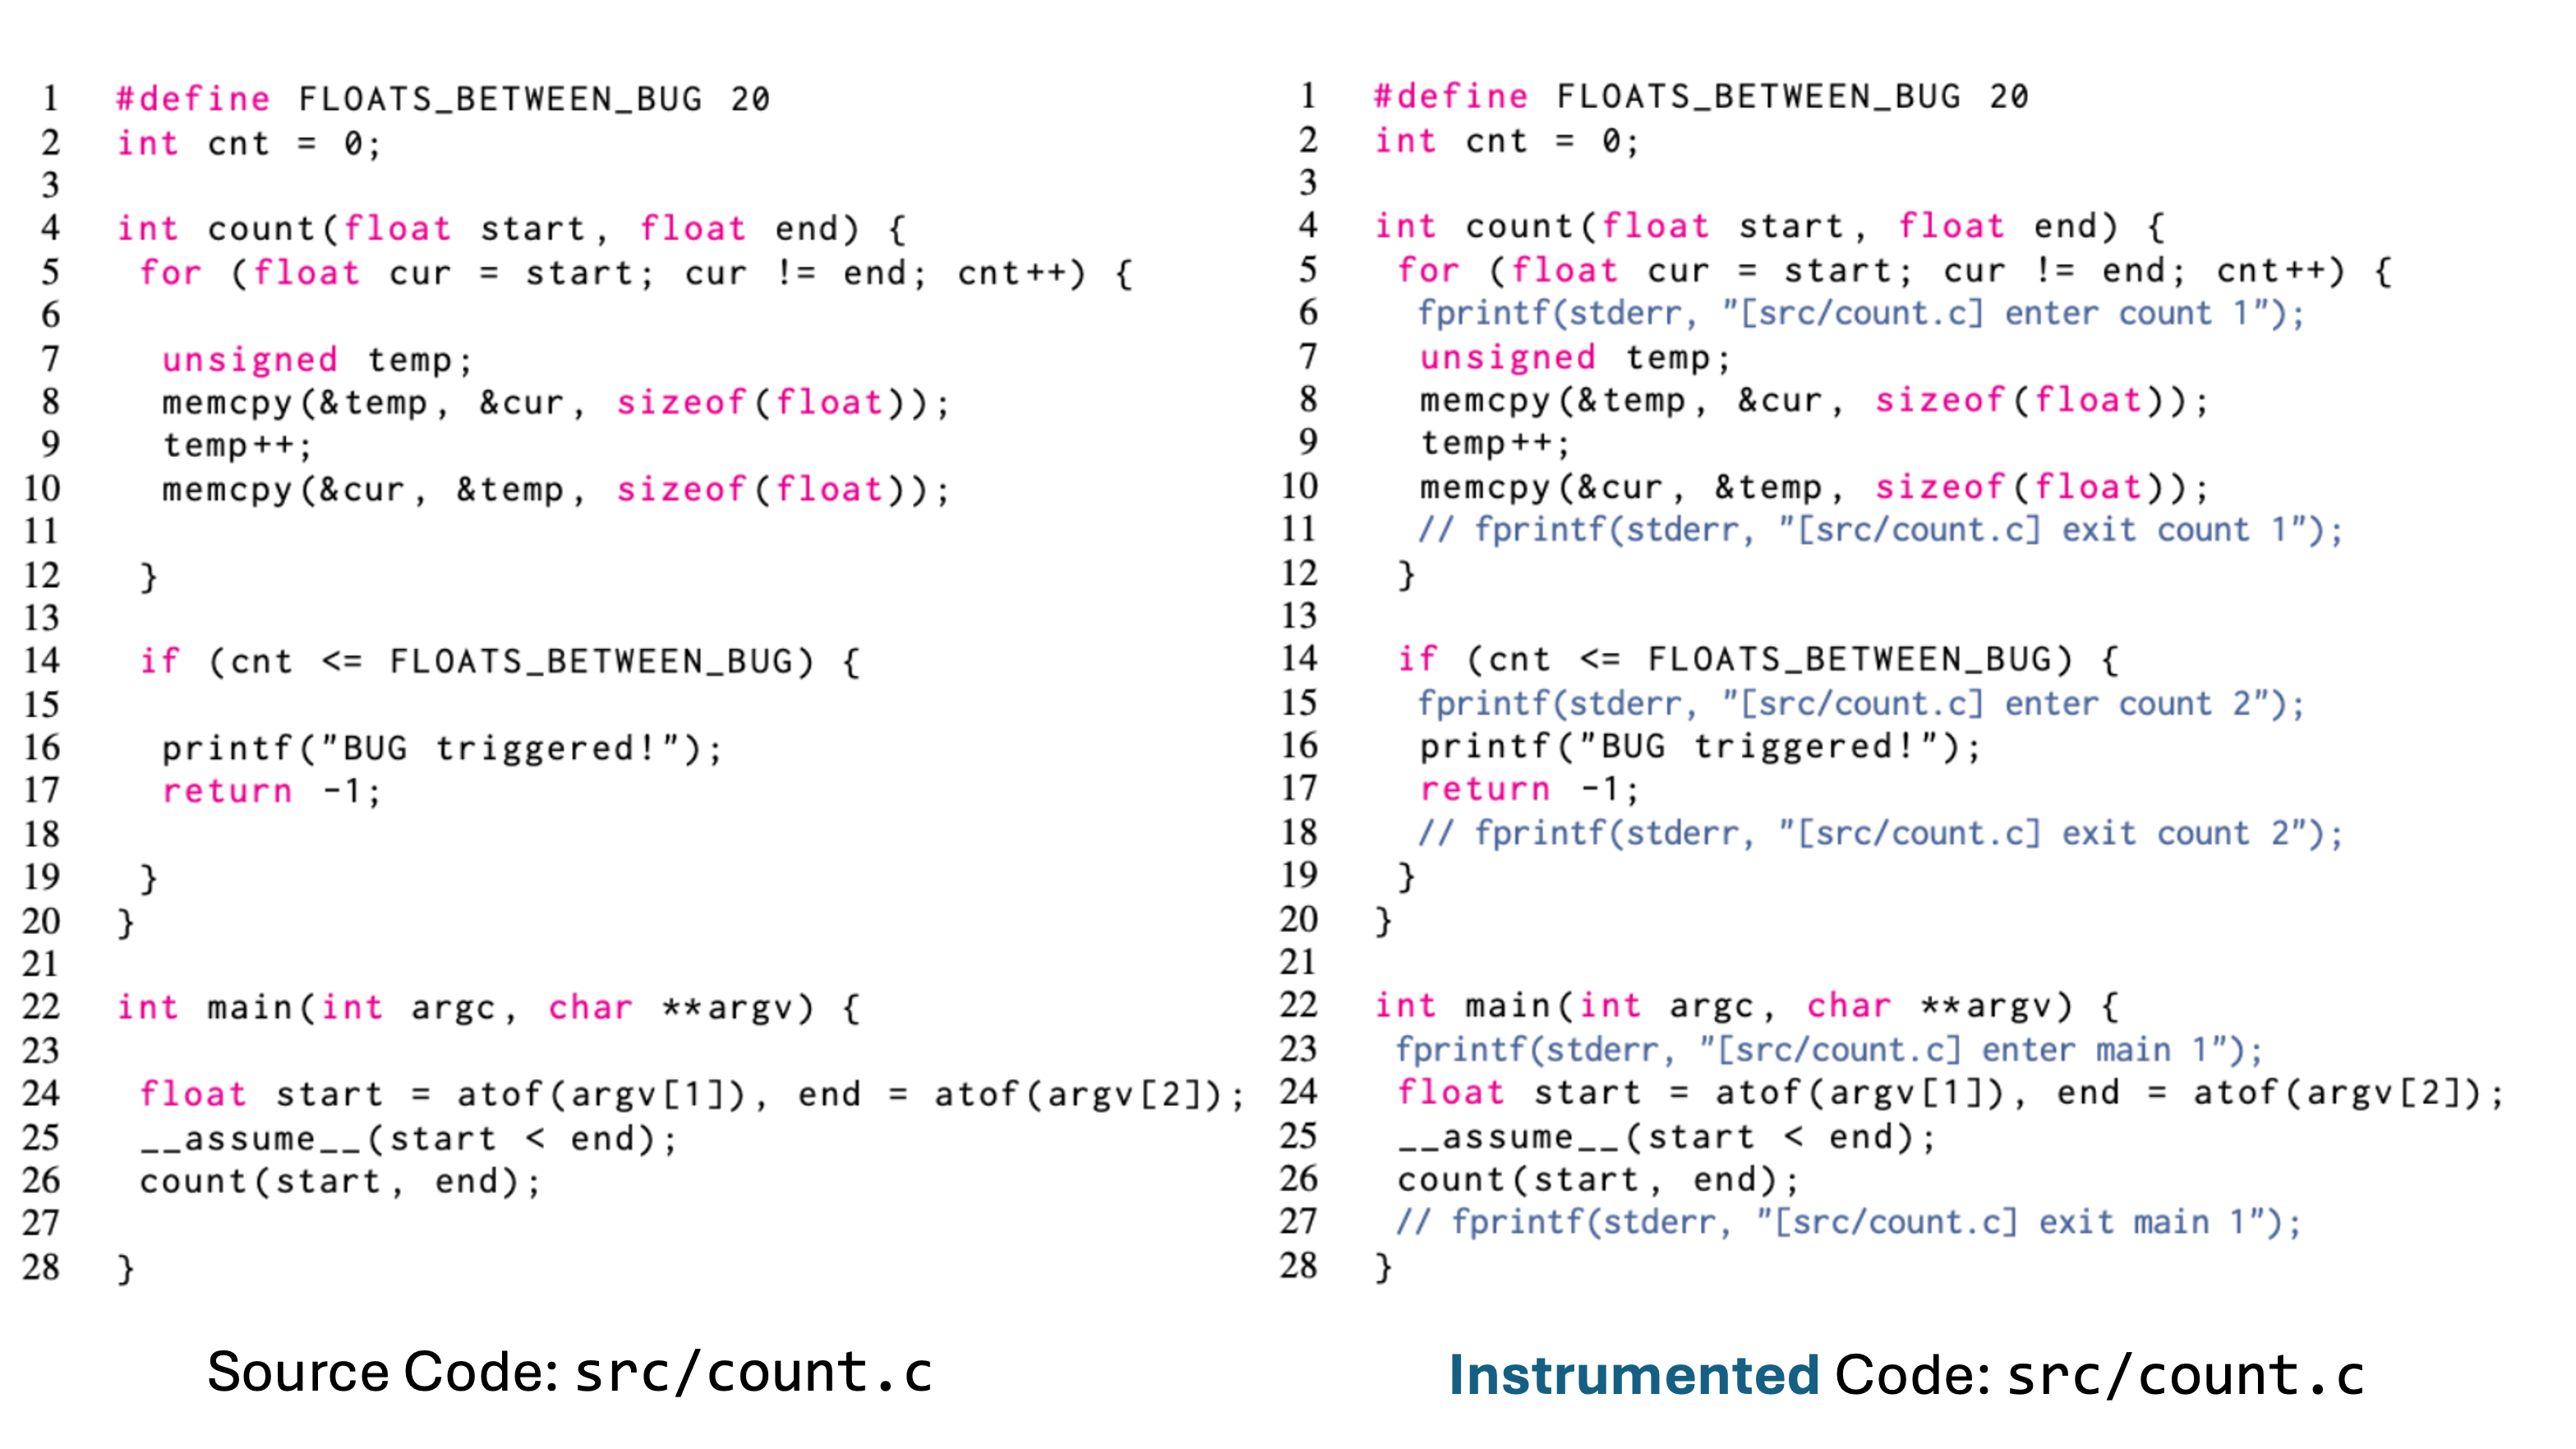 concollmic/concollmic
Motor de ejecución concólica impulsado por agentes LLM que instrumenta el código fuente, resume las restricciones de ruta en lenguaje natural y…
 hellsender01/llmmap
Marco automatizado de pruebas de inyección de prompts para aplicaciones integradas con LLM con arquitectura de doble LLM.
 airbus-seclab/gustave
GUSTAVE es una plataforma de fuzzing para kernels de SO embebidos. Está basada en QEMU y AFL (y todos sus hermanos del forkserver). Permite realizar…
 fuzztruction/fuzztruction
Fuzzer basado en inyección de fallos que muta programas generadores para producir entradas casi válidas para los objetivos, permitiendo el fuzzing de…
 ioactive/melkor_elf_fuzzer
Melkor es un fuzzer del formato de archivo ELF muy intuitivo y fácil de usar para encontrar errores funcionales y de seguridad en los parsers de ELF.
 monad-developers/ultrafuzz
Fuzzing de contratos inteligentes agéntico de extremo a extremo y caza de amenazas
 hahwul/gori
Un proxy de interceptación HTTP rápido, controlado por teclado, y un conjunto de herramientas de hacking y pentesting para la terminal.
 schumilo/vusbf
Un framework de fuzzing USB basado en QEMU/KVM que encuentra bugs en controladores de dispositivos mediante ejecución de VM reproducible,…
 moopinger/smugglefuzz
Un escáner rápido de contrabando de degradación HTTP escrito en Go.








