
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/devanshbatham/headerpwn
Análisis de VulnerabilidadesSeguridad WebFuzzing
GitHubdevanshbatham/headerpwn

headerpwn

Un fuzzer para encontrar anomalías y analizar cómo los servidores responden a diferentes cabeceras HTTP

Ver Repositorio
3594142hace 3 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

headerpwn

Un fuzzer para analizar cómo responden los servidores a diferentes cabeceras HTTP.

🏗️ Instalación ⛏️ Uso 📡 Proxy de solicitudes HTTP

headerpwn

Instalación

Para instalar headerpwn, ejecuta el siguiente comando:

go install github.com/devanshbatham/[email protected]

Uso

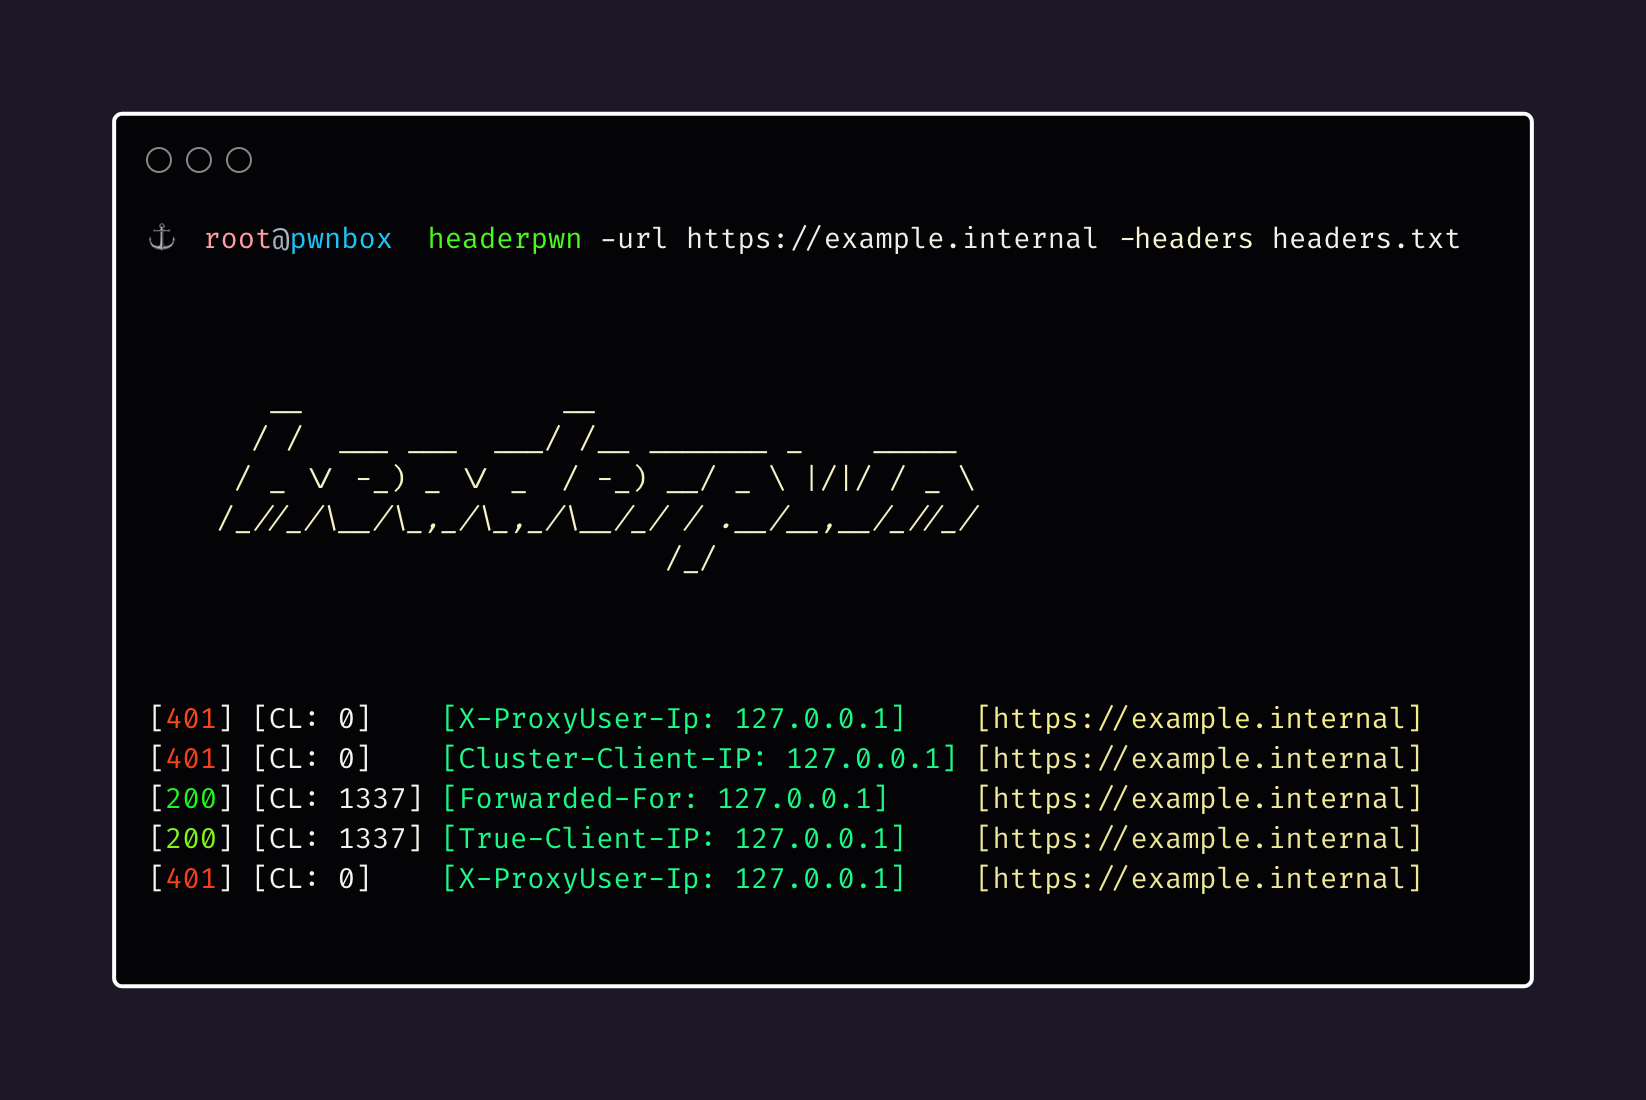
headerpwn te permite probar varias cabeceras en una URL objetivo y analizar las respuestas. A continuación, se explica cómo usar la herramienta:

  1. Proporciona la URL objetivo usando la bandera -url.
  2. Crea un archivo que contenga las cabeceras que deseas probar, una cabecera por línea. Usa la bandera -headers para especificar la ruta a este archivo.

Ejemplo de uso:

headerpwn -url https://example.com -headers my_headers.txt
  • El formato de my_headers.txt debe ser como el siguiente:
Proxy-Authenticate: foobar
Proxy-Authentication-Required: foobar
Proxy-Authorization: foobar
Proxy-Connection: foobar
Proxy-Host: foobar
Proxy-Http: foobar

Proxy de solicitudes a través de Burp Suite:

Sigue los siguientes pasos para hacer proxy de solicitudes a través de Burp Suite:

  • Exportar el certificado de Burp:

    • En Burp Suite, ve a la pestaña "Proxy".
    • Bajo la sección "Proxy Listeners", selecciona el listener configurado para 127.0.0.1:8080.
    • Haz clic en el botón "Import/ Export CA Certificate".
    • En la ventana del certificado, haz clic en "Export Certificate" y guarda el archivo del certificado (por ejemplo, burp.der).
  • Instalar el certificado de Burp:

    • Instala el certificado exportado como un certificado de confianza en tu sistema. La forma de hacerlo depende de tu sistema operativo.
    • En Windows, puedes hacer doble clic en el archivo .cer y seguir las instrucciones para instalarlo en el almacén "Trusted Root Certification Authorities".
    • En macOS, puedes hacer doble clic en el archivo .cer y agregarlo a la aplicación "Keychain Access" en el llavero "System".
    • En Linux, es posible que necesites copiar el certificado a una ubicación de certificados de confianza y configurar tu sistema para confiar en él.

Deberías estar listo:

headerpwn -url https://example.com -headers my_headers.txt -proxy 127.0.0.1:8080

proxy

proxy-burp

Créditos

El archivo headers.txt está compilado de varias fuentes, incluyendo el proyecto Seclists. Estas cabeceras se utilizan con fines de prueba y proporcionan una variedad de escenarios para analizar cómo responden los servidores a diferentes cabeceras.


Descargar herramienta




