
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 hslatman/awesome-industrial-control-system-security
Una lista curada de recursos relacionados con la seguridad de Sistemas de Control Industrial (ICS).
 snort3/snort3
Sistema multihilo de detección y prevención de intrusiones en red con detección basada en reglas, inspección consciente del protocolo y análisis de…
 google/honggfuzz
Fuzzer de software orientado a la seguridad. Admite fuzzing evolutivo dirigido por retroalimentación, basado en cobertura de código (tanto por…
 rust-fuzz/cargo-fuzz
Subcomando de Cargo para fuzzing de Rust guiado por cobertura con libFuzzer: crear y ejecutar objetivos de fuzz, minimizar fallos y corpus, y…
 google/boringssl
Fork de OpenSSL que implementa TLS, primitivas criptográficas y manejo de certificados X.509 para su uso en Chrome y Android, sin garantías de…
 giskard-ai/giskard-oss
🐢 Librería de código abierto para la evaluación y pruebas de agentes de LLM
 darkflippers/unleashed-firmware
Firmware personalizado para Flipper Zero que habilita radio Sub-GHz, emulación NFC/RFID, infrarrojos y funciones de ataque BadUSB para pruebas de…
 dynamorio/dynamorio
Marco de instrumentación en tiempo de ejecución para construir herramientas de análisis dinámico: rastreo, generación de perfiles, cobertura de…
 wapiti-scanner/wapiti
Escáner de vulnerabilidades web escrito en Python3
 dozermx/argus
Escáner de reconocimiento multifase y de superficie de ataque que mapea dominios, IPs, ASNs, activos en la nube y CVEs en un grafo de conocimiento…
 wattocyber/bug-bounty-library
Biblioteca de metodología de bug bounty seleccionada con runbooks, playbooks de reconocimiento/fuzzing, listas de verificación y utilidades CLI para…
 gmh5225/awesome-llvm-security
Colección curada de recursos de seguridad de LLVM que abarca elevación de binarios, ofuscación de código, análisis estático, ejecución simbólica,…
 mreza-en/cve-2021-21994_poc
Valida y explota la omisión de autenticación SFCB de VMware ESXi (CVE-2021-21994) mediante un harness de sonda/fuzzing, lo que permite la enumeración…
 josephfarah-ciso/cve-2026-9999-exploit
Prueba de concepto y fuzzer GLSL para CVE-2026-9999 en el backend ANGLE/Metal WebGL de Chrome, con fingerprinting de compilación, shaders…
 godoy-sec/cve-2017-14980
Estudio de una vulnerabilidad clásica de desbordamiento de búfer basado en pila en un entorno de laboratorio controlado con fines educativos.
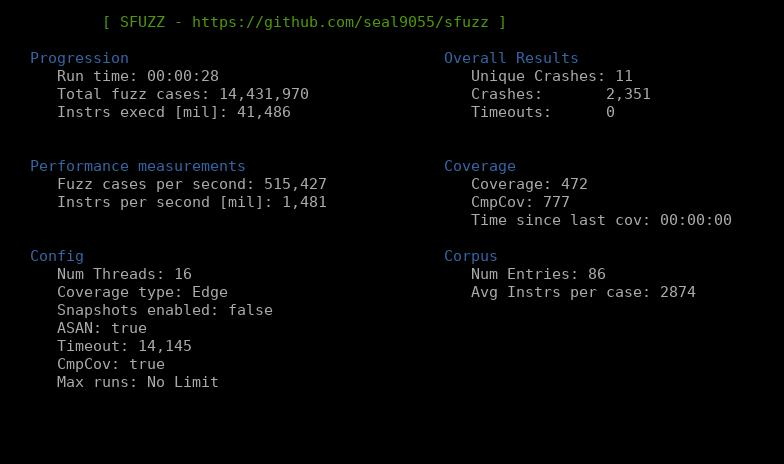 seal9055/sfuzz
Fuzzing de alto rendimiento usando traducciones binarias de riscv a x86 y técnicas modernas de fuzzing
 flankerhqd/vendor-android-cves
Colecciones de mis PoCs para CVEs de proveedores de Android
 mgeeky/penetration-testing-tools
Una colección de más de 170+ herramientas, scripts, hojas de referencia y otros botines que he desarrollado a lo largo de los años para fines de Red…






