
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 greatscottgadgets/facedancer
Implementa tu propio dispositivo USB en Python, compatible con un periférico de hardware como Cynthion o GreatFET
 freelabz/secator
secator - la navaja suiza del pentester
 fantaghost/fgscanner
FGscanner es un escáner de URL avanzado y de código abierto.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Análisis binario paralelo con IDA Pro, nomenclatura de funciones potenciada por IA, grafo de conocimiento Neo4j y motor de emulación/hooking/fuzzing…
 hslatman/awesome-industrial-control-system-security
Una lista curada de recursos relacionados con la seguridad de Sistemas de Control Industrial (ICS).
 giskard-ai/giskard-oss
🐢 Librería de código abierto para la evaluación y pruebas de agentes de LLM
 whwlsfb/burpcrypto
Plugin de BurpSuite para cifrar payloads con AES, RSA, DES o código JS personalizado, permitiendo el descifrado automatizado de tráfico cifrado del…
 ticarpi/jwt_tool
:snake: Un kit de herramientas para probar, ajustar y descifrar JSON Web Tokens
 google/clusterfuzz
Infraestructura de fuzzing escalable con motores guiados por cobertura (libFuzzer, AFL, Honggfuzz), deduplicación automatizada de crashes, reporte de…
 danielmiessler/seclists
Colección curada de listas de palabras para evaluaciones de seguridad, que incluye nombres de usuario, contraseñas, URLs, payloads de fuzzing y…
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 kvesel/zipbrk
Fuzzer y multiherramienta del formato de archivo Zip.
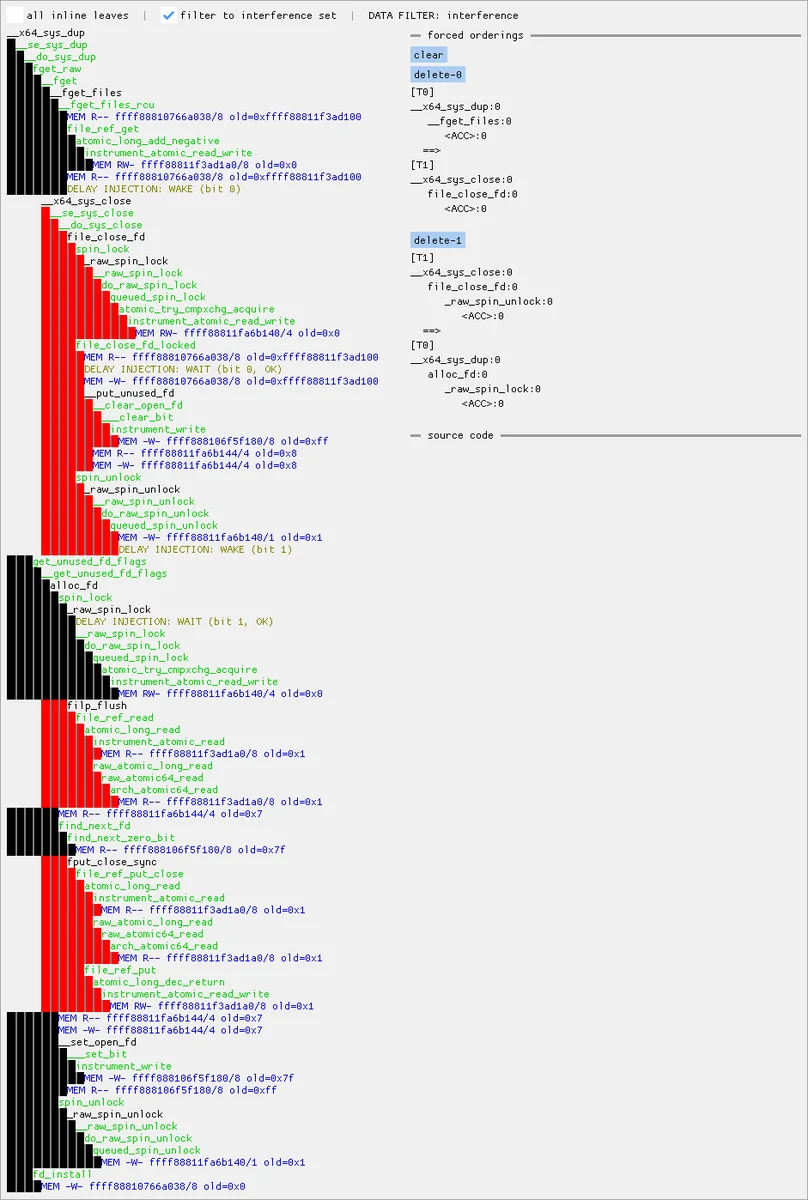 googleprojectzero/maccconc
Toolkit para explorar condiciones de carrera del kernel de Linux utilizando trazas de KCOV: visores GUI y de terminal para ejecución concurrente y…
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 dozermx/argus
Escáner de reconocimiento multifase y de superficie de ataque que mapea dominios, IPs, ASNs, activos en la nube y CVEs en un grafo de conocimiento…
 qilingframework/qiling
Un verdadero framework de emulación binaria instrumentable
 blackarch/wordlistctl
Obtener, instalar y buscar archivos de listas de palabras desde sitios web y pares torrent.
 traxes/zeno
Descubrimiento automático de vulnerabilidades







