
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Forense — Página 27 | Kitploit
Categorías

Análisis Forense

Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3khace 6 meses
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khace 6 días
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3khace 21 días
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2khace 22h 29m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khace 22 días
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2khace 19h 59m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khace 7 días
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7khace 4 días
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230hace 13 días
avml preview#10

avml

GitHubmicrosoft/avml
1.1khace 10 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
942 resultados
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

Herramienta de análisis de memoria en vivo para detectar DLLs .NET cargadas reflectivamente mediante el escaneo de regiones de memoria de procesos en…
memory-forensicsforensicsmalware-analysis+1
64hace 4 años
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

Un Jupyter notebook para ayudar con el análisis de la salida generada por el framework de extracción de memoria de Volatility.

memory-forensicsforensicsdigital-forensics+2
98hace 3 años
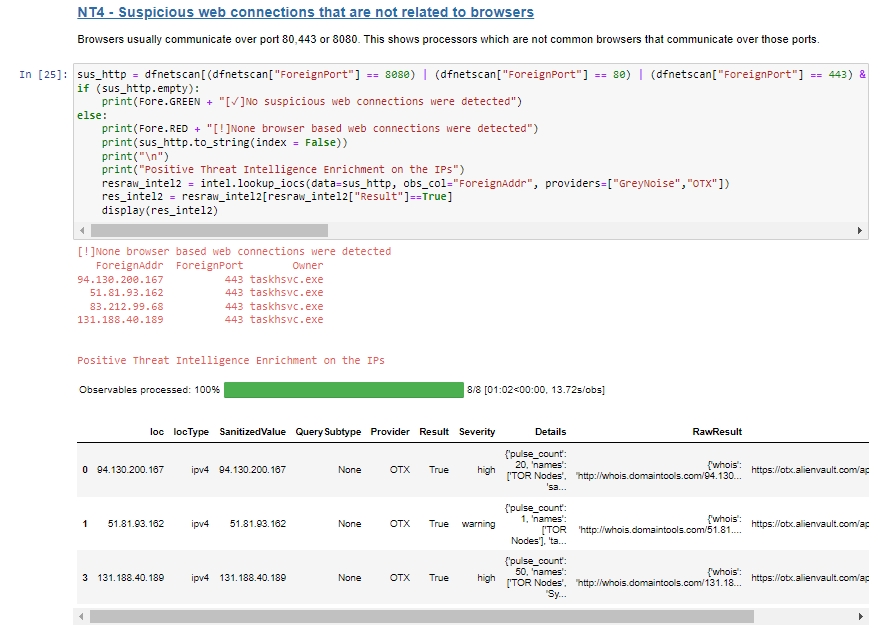
NetworkAssessment preview

NetworkAssessment

GitHubhalildeniz/networkassessment

NetworkAssessment: Herramienta de evaluación de compromiso de red
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
95hace 2 años
ModTracer preview

ModTracer

GitHubmatheuzsecurity/modtracer

Detecta rootkits ocultos del kernel de Linux (basados en LKM) y restaura su visibilidad mediante técnicas de inspección a nivel de kernel para…

forensicsmalware-analysis
86hace 1 año
staekka preview

staekka

GitHubj-0-t/staekka

Stækka Metasploit - Extendiendo Metasploit
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
54hace 9 años
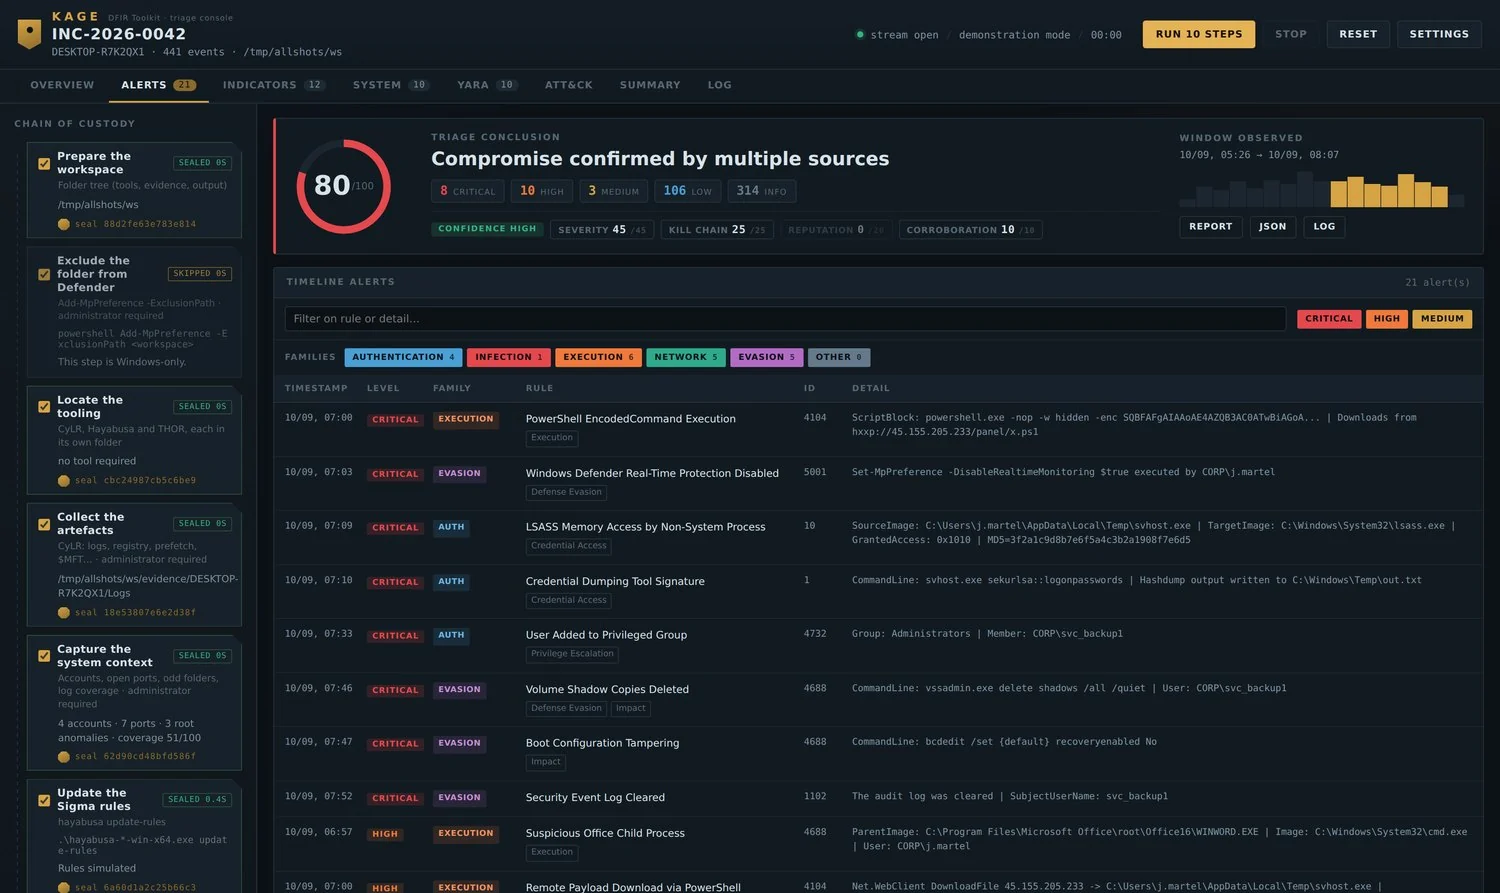
Kage-DFIR-toolkit preview

Kage-DFIR-toolkit

GitHubkarim852/kage-dfir-toolkit

Consola de triaje DFIR para hosts Windows que encadena la recolección de artefactos, líneas de tiempo correlacionadas con Sigma, escaneos YARA,…

defensive-toolsioc-managementvulnerability-analysis+8
43hace 24 días
ios_Restriction_PassCode_Crack---Python-version preview

ios_Restriction_PassCode_Crack---Python-version

GitHubyuejd/ios_restriction_passcode_crack---python-version

Crackear ios Restriction PassCode en Python
password-crackingios-securityforensics+2
39hace 12 años
ma2tl preview

ma2tl

GitHubmnrkbys/ma2tl

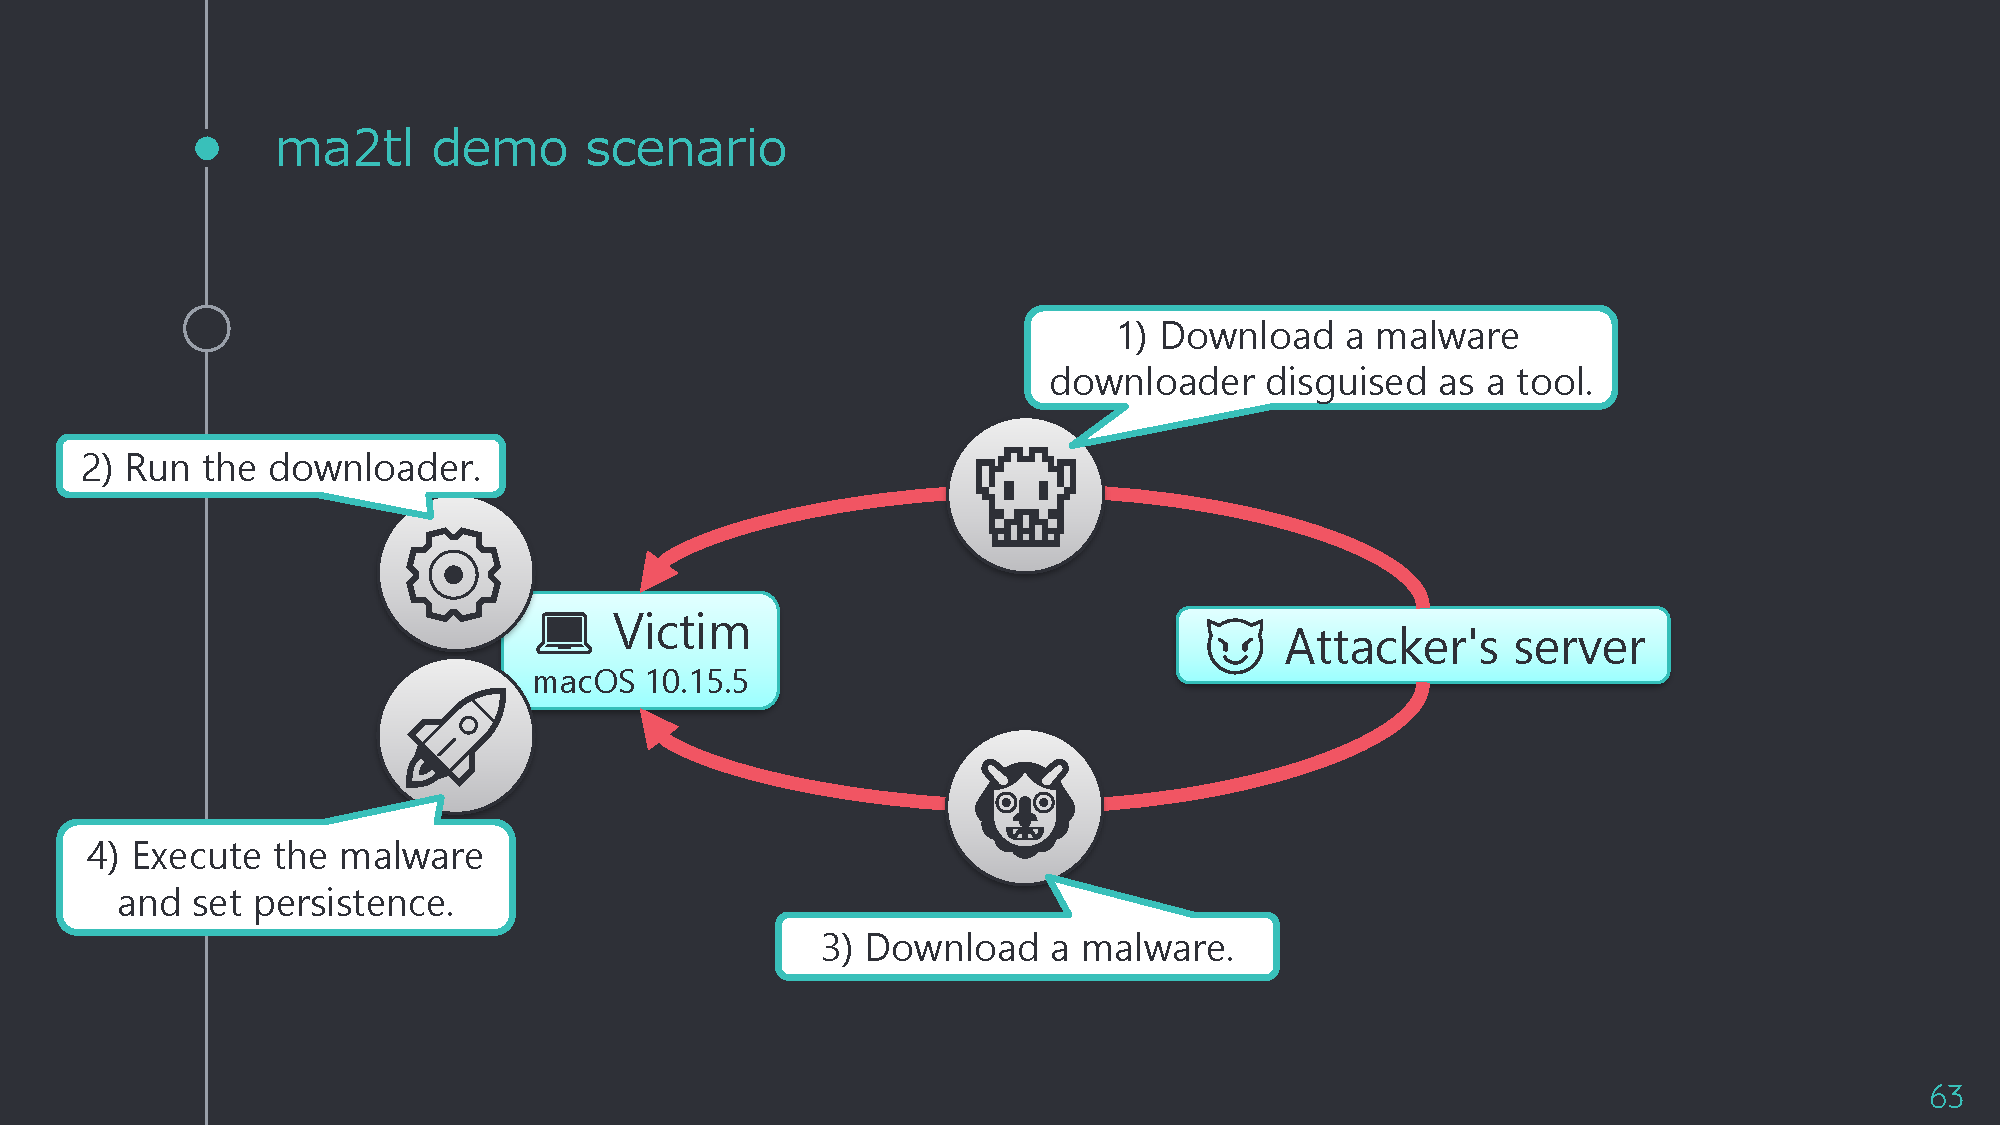
Generador de líneas de tiempo forenses de macOS que utiliza las bases de datos de resultados de análisis de mac_apt
forensicsdigital-forensics
95hace 3 años
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

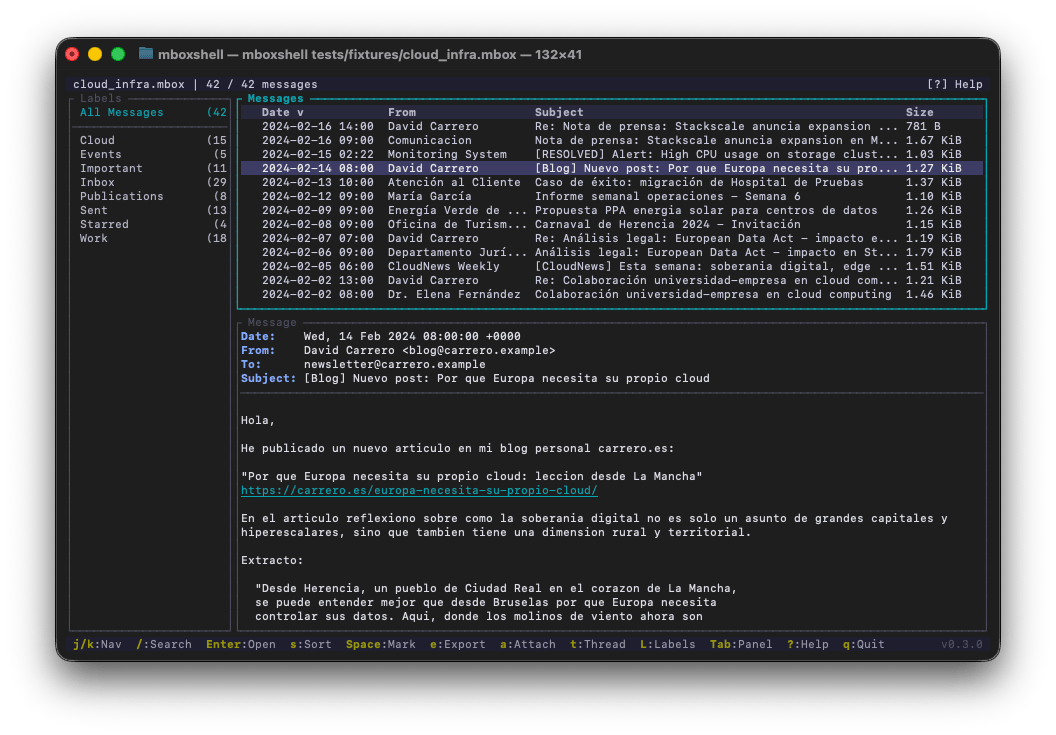
mboxShell. Visor de terminal rápido para archivos MBOX de cualquier tamaño. Abre, busca y exporta correos electrónicos de copias de seguridad de…
general-purpose-utilitiesscripting-automationforensics+4
31hace 17h 39m
xwf-yara-scanner preview

xwf-yara-scanner

GitHubcrowdstrike/xwf-yara-scanner

Escáner YARA nativo X-Tension para X-Ways Forensics, que permite escaneo de archivos en instantánea con soporte RVS multihilo, salida de tabla de…
static-analysisforensicsmalware-analysis+1
93hace 1 año
gentlemen-decryptor preview

gentlemen-decryptor

GitHubbedrock-safeguard/gentlemen-decryptor

Primer descifrador para el ransomware The Gentlemen — recupera claves de cifrado de volcados de memoria de procesos mediante extracción de clave…

memory-forensicsvulnerability-analysisexploitation+7
30hace 5 meses
skype-log-viewer preview

skype-log-viewer

GitHublgggreg/skype-log-viewer

Descargar y ver el historial de Skype sin Skype
osintforensicsinformation-gathering+1
55hace 8 años
CVE-2026-42978-PoC-Research preview

CVE-2026-42978-PoC-Research

GitHubgrizzzer/cve-2026-42978-poc-research

CVE-2026-42978 — Condición de carrera de Use-After-Free en Notificaciones Push de Windows (WpnService). Diff de parche, análisis de causa raíz,…
vulnerability-analysisexploitationforensics+4
28hace 4 meses
CVE-2023-21036 preview

CVE-2023-21036

GitHubinfobyte/cve-2023-21036

Detección y sanitización para Acropalypse Now - CVE-2023-21036
encryption-decryption-toolsvulnerability-analysisforensics+3
81hace 3 años
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Sandbox de malware para VM de Windows independiente que ejecuta capemon, con visor de triaje GUI, firmas YARA, extracción de IOC, análisis de red y…

defensive-toolsioc-managementdynamic-analysis-sandboxing+7
61hace 1 mes
OneNoteAnalyzer preview

OneNoteAnalyzer

GitHubknight0x07/onenoteanalyzer

Una herramienta basada en C# para el análisis de documentos maliciosos de OneNote
static-analysisreverse-engineeringforensics+1
118hace 3 años
lifer preview

lifer

GitHubpaul-tew/lifer

Examinador de archivos de enlace de Windows (accesos directos)
forensicsinformation-gatheringdigital-forensics+1
68hace 2 años
kernagent preview

kernagent

GitHubkarib0u/kernagent

Agente de IA headless para ingeniería inversa determinista.

static-analysisreverse-engineeringforensics+4
101hace 11 meses
Anterior1…262728…53Siguiente








