
 #1
Herramientas de extracción, desempaquetado, emulación, descubrimiento de vulnerabilidades y análisis de binarios de firmware.
Recomendado por Kitploit
 starseed12345/queststack
Desbloquea el bootloader del Meta Quest 1 y obtén acceso root usando GhostLock + CVE-2021-1931.
 owasp/owasp-istg
La Guía de Pruebas de Seguridad para IoT (ISTG) proporciona una metodología integral para pruebas de penetración en el campo de la IoT, ofreciendo…
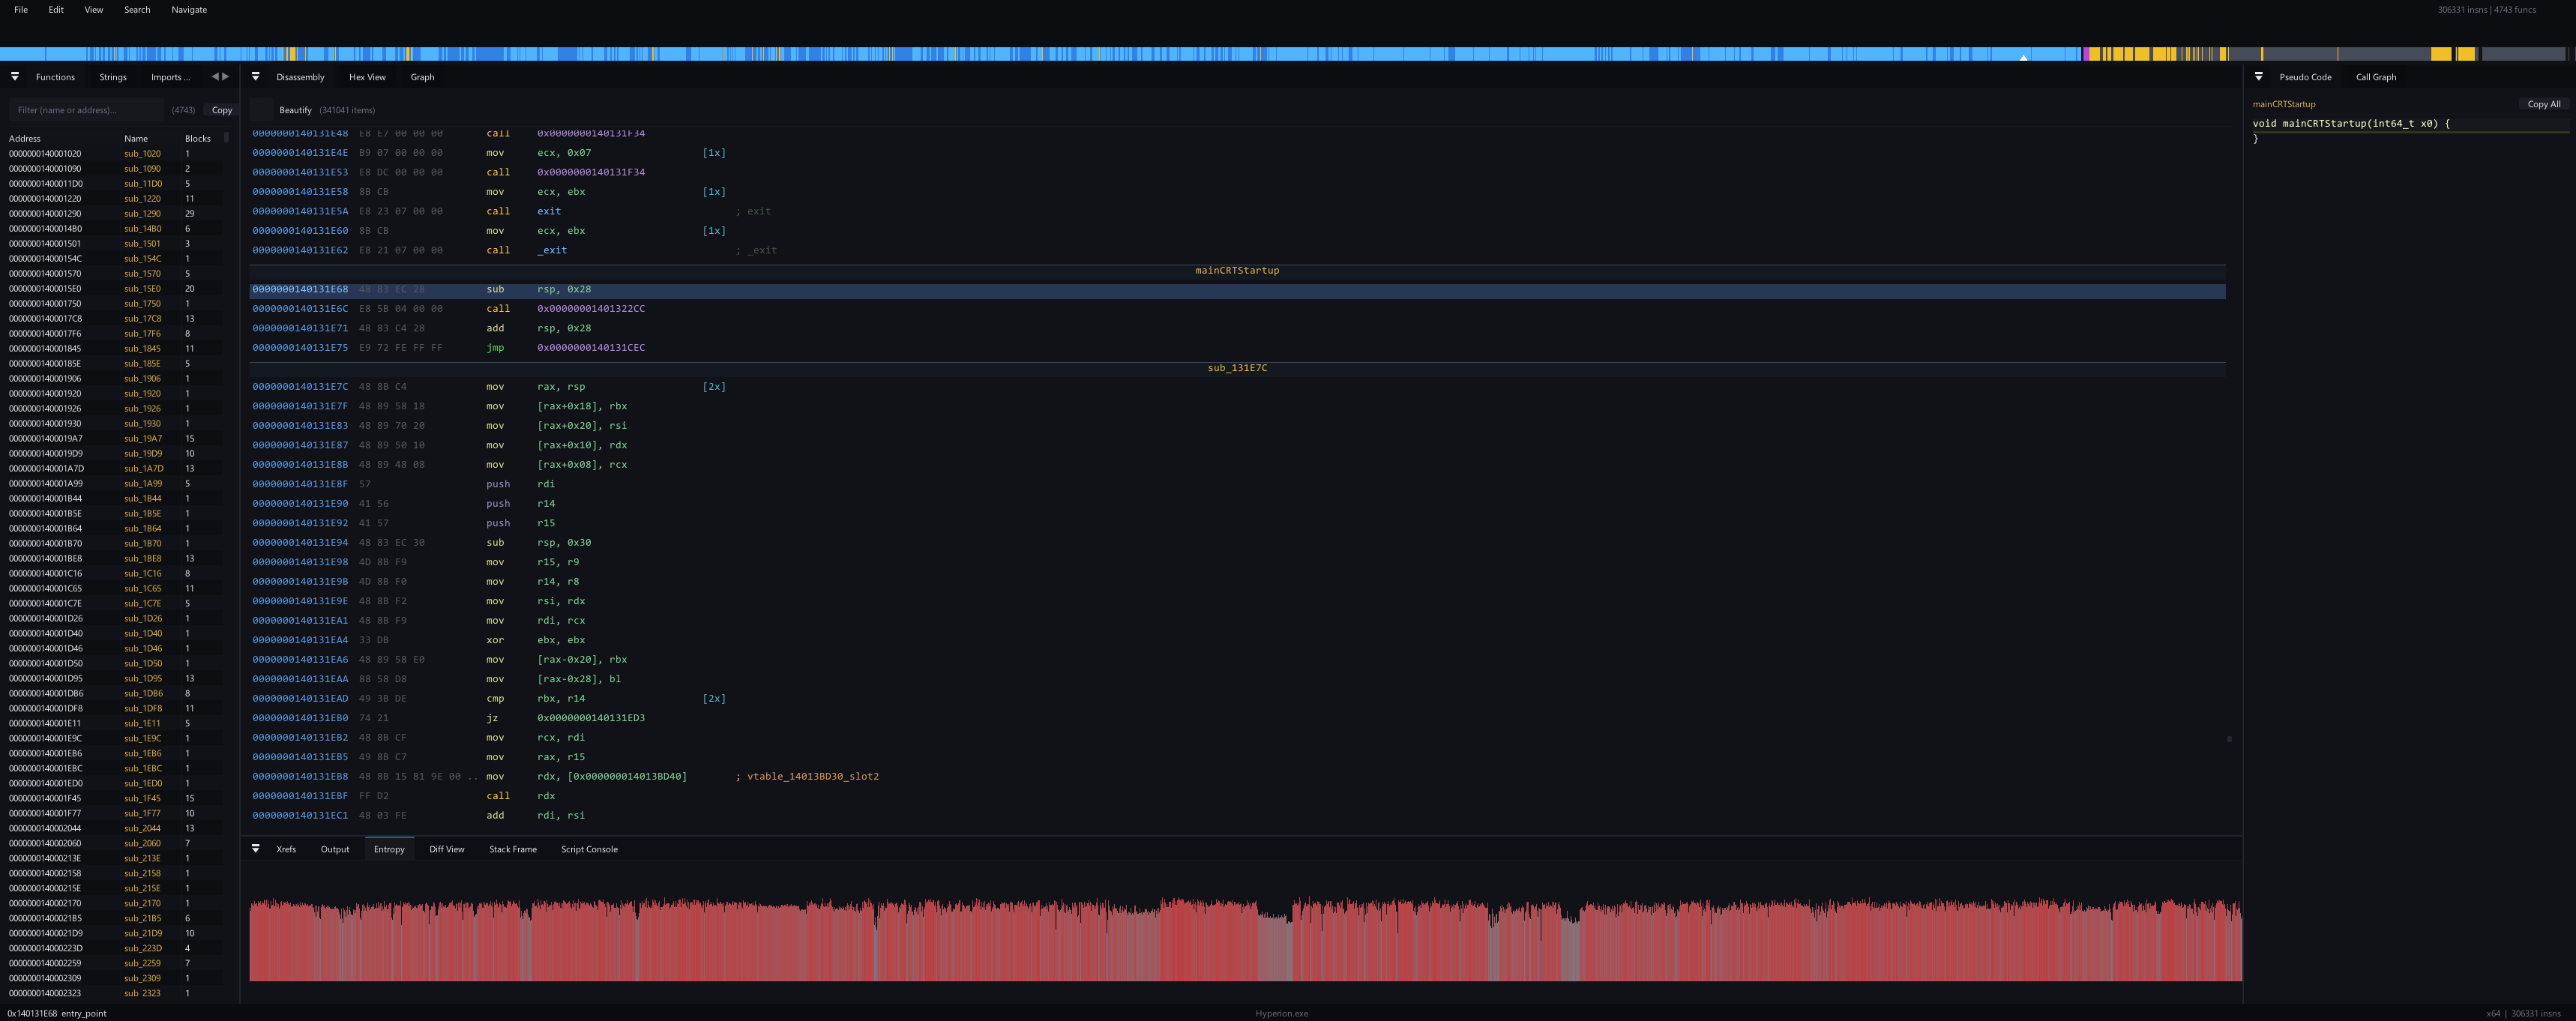 sidenai/hyperion-disassembler
Desensamblador y descompilador nativo multiarquitectura - PE/ELF/Mach-O, x86/x64/ARM64, scripting en Lua, recuperación de RTTI
 cmu-sei/kaiju
CERT Kaiju es una extensión de marco de análisis binario para el conjunto de herramientas de ingeniería inversa de software Ghidra. Este repositorio…
 bishopfox/forticrack
Descifra imágenes de firmware FortiOS de Fortienet cifradas
 gdbinit/efiswissknife
Plugin de IDA para mejorar la ingeniería inversa de binarios (U)EFI con análisis por lotes, base de datos de GUID y estadísticas de uso de servicios…
 arthastang/iot-implant-toolkit
Kit de herramientas para ataque de implantación en dispositivos IoT
 icicle-emu/icicle
Fuzzer basado en emulación para firmware MSP430 que encuentra y analiza errores de corrupción de memoria con informes de fallos detallados y entradas…
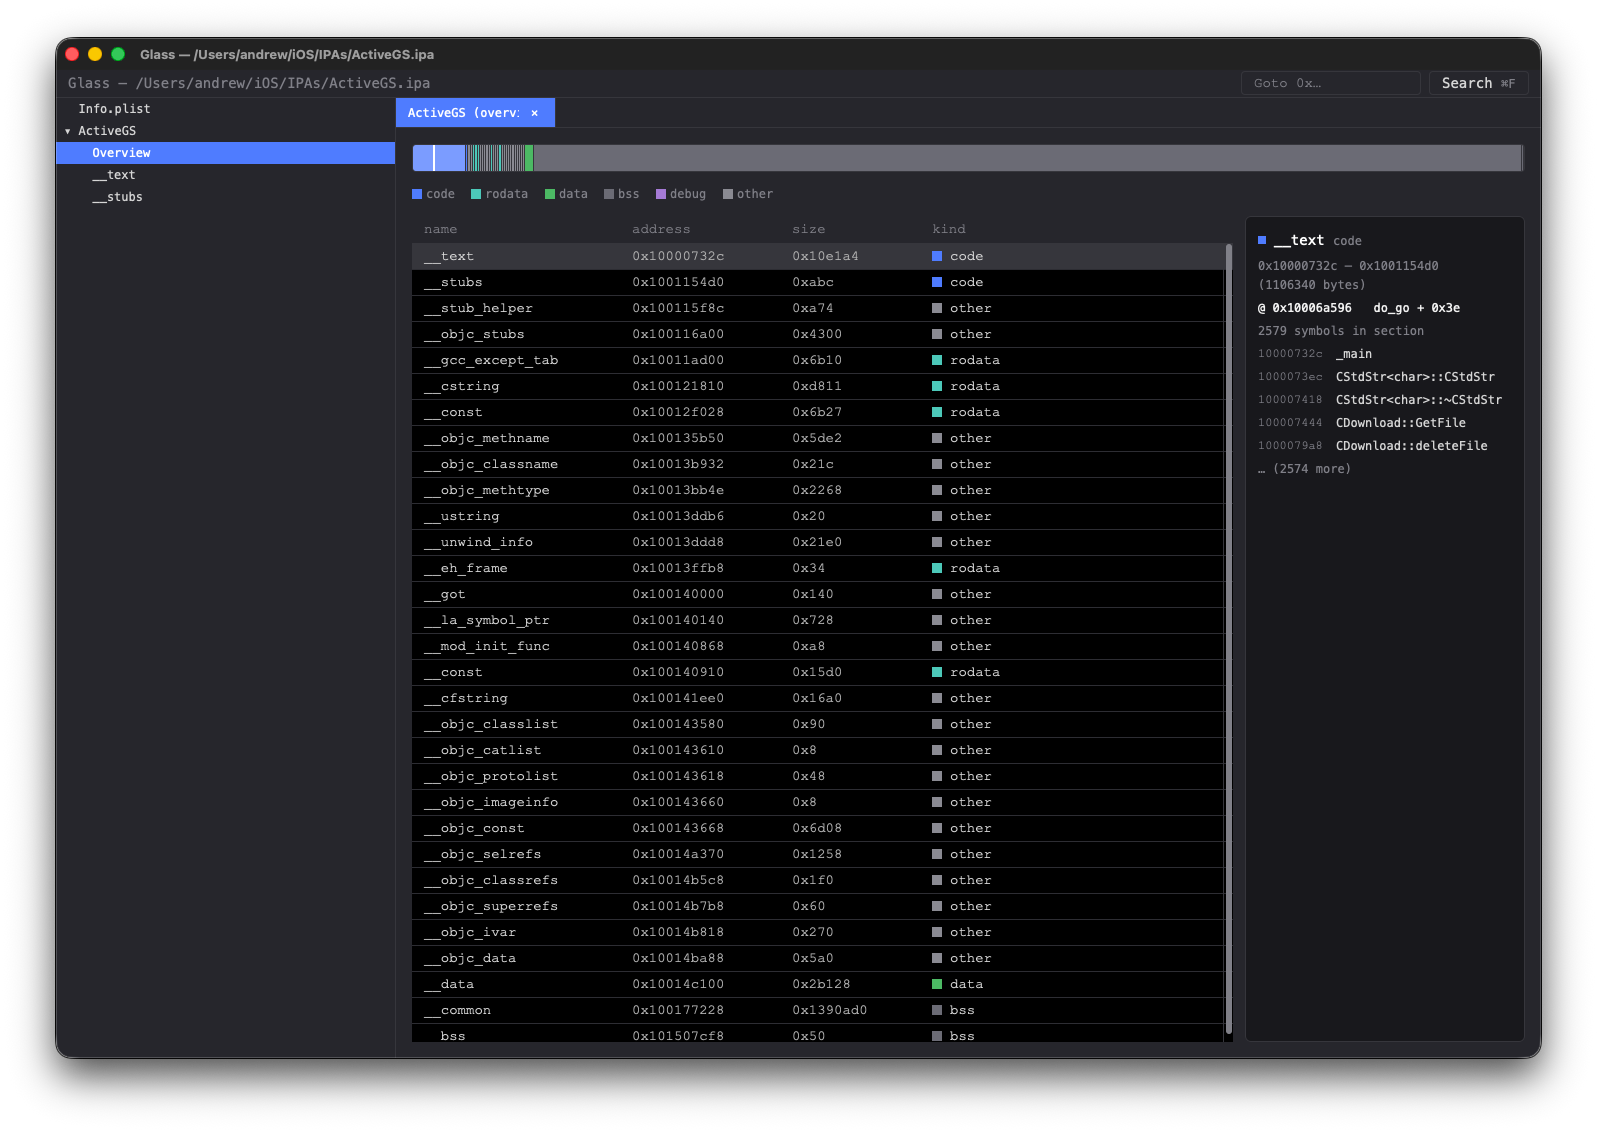 azw413/glass
Glass - una alternativa rápida y gratuita a IDA Pro
 tandasat/smmexploit
El informe y el exploit de CVE-2021-26943, la vulnerabilidad local de escalada de privilegios de kernel a SMM en la BIOS versión 303 de ASUS UX360CA.
 scriptingxss/iotgoat
IoTGoat es un firmware deliberadamente inseguro basado en OpenWrt.
 nccgroup/asafw
Conjunto de scripts para trabajar con el firmware de Cisco ASA [empaquetar/desempaquetar, etc.]
 mncoppola/rpef
Abstrae y agiliza el proceso de backdooring de imágenes de firmware originales para routers de consumo/SOHO.
 ultrasina/androidreverse
Ingeniería inversa de Android completamente en el dispositivo. Análisis de binarios con Radare2, 8 descompiladores de Java, soporte para Flutter y…
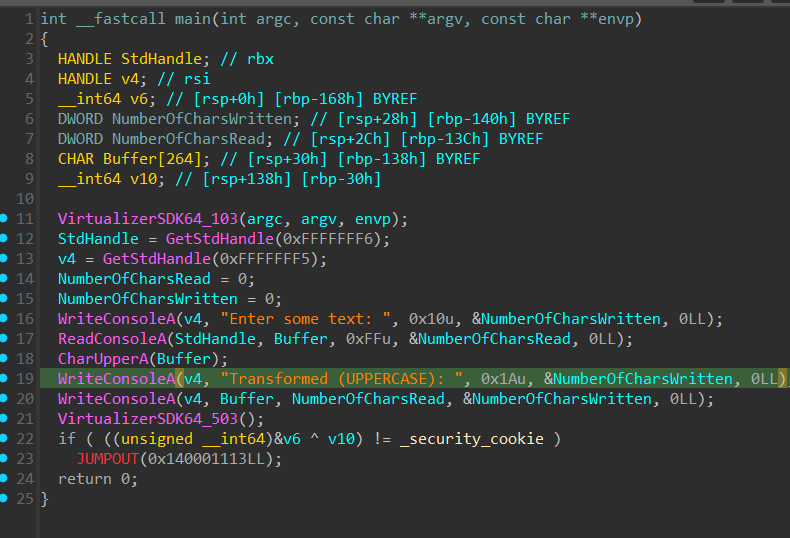 backengineering/themida-devirt
Resultados de Themida Devirt
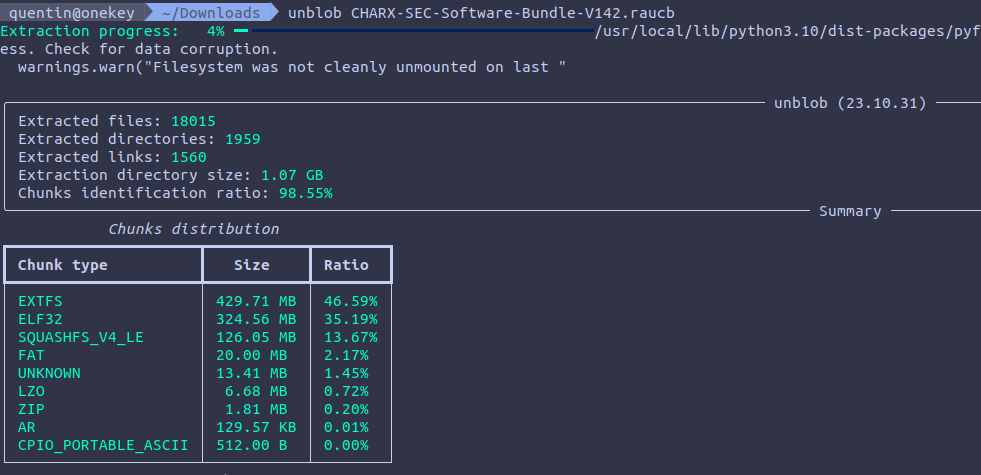 onekey-sec/firmware-workshop
En esta sesión del taller, extraeremos el firmware de un cargador de vehículos eléctricos, profundizaremos en el firmware y, finalmente, lo…
 amd2g2zz/kunglao-agent
El agente experto en ingeniería inversa: planifica su propia ruta de análisis, deriva cada hecho a partir de evidencia sin procesar y converge bajo…
 wolfssl/wolfcose
Una implementación rápida, portátil y ligera de COSE + CBOR para sistemas embebidos. Admite PQC, FIPS 140-3, DO-178 y MISRA C. Desarrollado por…








