
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CaA — Plugin de BurpSuite para análisis de paquetes HTTP y generación de diccionarios de fuzzing. Extrae parámetros, rutas y archivos de las solicitudes, cuenta la frecuencia y genera payloads para el descubrimiento de vulnerabilidades basado en Intruder. | Kitploit
Herramientas/GitHubGitHub/overspace-labs/caa
Generación de PayloadsRecopilación de InformaciónSeguridad WebFuzzingPruebas de Penetración
GitHuboverspace-labs/caa

CaA

Plugin de BurpSuite para análisis de paquetes HTTP y generación de diccionarios de fuzzing. Extrae parámetros, rutas y archivos de las solicitudes, cuenta la frecuencia y genera payloads para el descubrimiento de vulnerabilidades basado en Intruder.

Ver Repositorio
1.5k8436hace 5 mesesRevisado por Kitploit
Compartir

Visión en la información, explorando con inteligencia de mil maneras.

Primer autor: EvilChen
Segundo autor: 0chencc(Equipo de Seguridad Mystery)
Tercer autor: MingXi(Equipo de Seguridad Mystery)

Versión del README: [English | 简体中文]

Introducción del Proyecto

CaA es un proyecto auxiliar en el campo de la ciberseguridad (investigación de vulnerabilidades), utilizado principalmente para analizar y desglosar paquetes de protocolo HTTP. Extrae información como parámetros, rutas, archivos y valores de parámetros de paquetes HTTP, y cuenta su frecuencia de aparición, ayudando a los usuarios a construir diccionarios de Fuzzing prácticos y operativamente valiosos. Además, CaA puede generar varios tipos de solicitudes HTTP que pueden usarse con BurpSuite Intruder para tareas de Fuzzing.

El concepto de diseño de CaA se origina en la tecnología Web Fuzzing, con el objetivo de ayudar a los usuarios a descubrir superficies de vulnerabilidad ocultas. Al recopilar, analizar y organizar información, CaA permite a los usuarios lograr una verdadera minería de datos.

Fuente de inspiración:

  1. Mi viaje en el Fuzzing de seguridad de aplicaciones web
  2. Métodos de Fuzzing web y estudio de casos de vulnerabilidades

Premios y reconocimientos:

  1. Seleccionado para el Arsenal KCon 2024

Notas:

  1. A partir de CaA versión 1.0, el desarrollo se realiza usando la API Montoya. Para usar la nueva versión de CaA, necesitas actualizar tu versión de BurpSuite (>=2023.12.1).

Uso

Instalación del plugin: Extender - Extensions - Add - Seleccionar Archivo - Next

Cuando cargues CaA por primera vez, creará automáticamente el archivo de configuración Config.json y el archivo de base de datos CaA.db:

  1. Para usuarios de Linux/Mac: ~/.config/CaA/
  2. Para usuarios de Windows: %USERPROFILE%/.config/CaA/

Además, también puedes optar por colocar los archivos de configuración en el directorio /.config/CaA/ bajo la misma carpeta que el Paquete Jar de CaA, para facilitar la portabilidad fuera de línea.

Consejos prácticos

  1. Puedes hacer clic derecho cómodamente sobre los valores de parámetros de tipo RAW, JSON o XML en el panel CollectInfo para copiarlos, facilitando su uso en pruebas de solicitudes.
  1. Puedes generar un Payload en el módulo Generator, luego usarlo en el módulo Intruder seleccionando Extension-generated - CaA Payload Generator. Por último, no olvides desactivar la codificación URL.
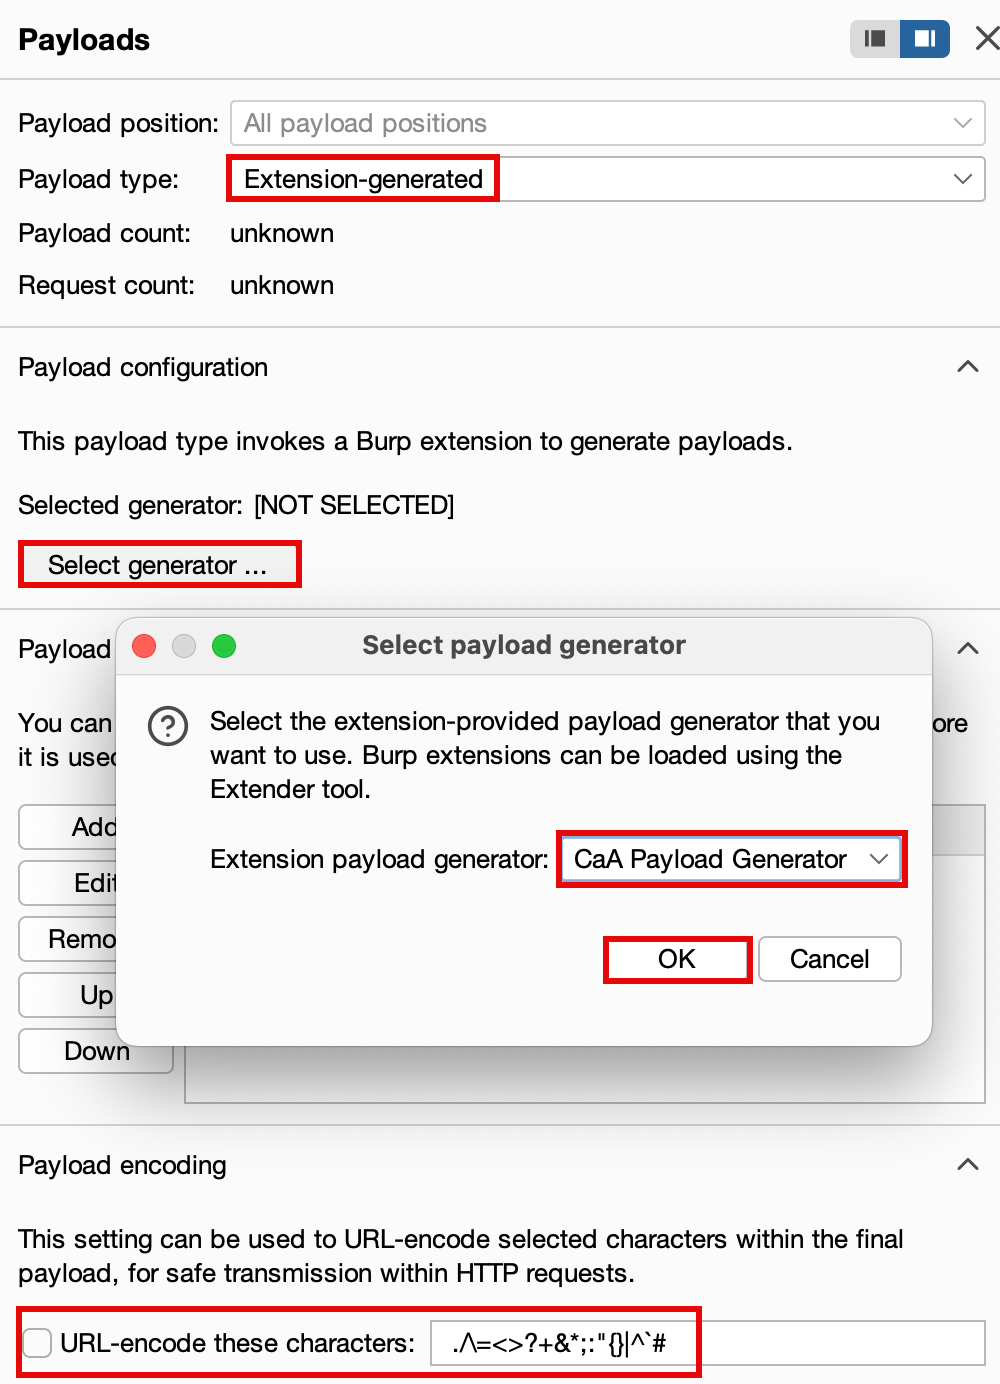
Descripción Funcional

Tipos de información recopilada:

  1. Parámetros y sus valores de formulario normal GET y POST;
  2. Nombres y valores de cookies;
  3. Parámetros y sus valores POST (JSON, Multipart, XML);
  4. Rutas jerárquicas, nombres de archivo y URLs completas.

Información del Payload generado:

  1. Solicitudes GET;
  2. Solicitudes POST;
  3. Solicitudes POST con JSON;
  4. Solicitudes POST con XML;
  5. Solicitudes POST con Multipart;
  6. Solicitudes para recorrido de directorios jerárquicos.

Información de la Interfaz

Nombre de InterfazVisualización de Interfaz
Databoard (Recopilación de datos)
Config (Gestión de configuración)
Generator (Generación de Payloads)
CollectInfo (Visualización de datos)

Lista de Agradecimientos

Agradecemos a todos por su apoyo al proyecto. La siguiente lista está ordenada según el momento del agradecimiento y no sigue ningún orden particular. Si hay alguna omisión, por favor contacta al autor del proyecto para añadirla.

IDCantidad
树则18.80 CNY
蒙蒙大10.00 CNY
耳东20.00 CNY
Oyst3r10.00 CNY
NOP Team88.00 CNY
城上188.99 CNY
Shu2e50.00 CNY
Kite200.00 CNY
Hui哥10.00 CNY

Apoya el Proyecto

Si encuentras útil CaA, puedes mostrar tu agradecimiento donando al autor, ¡dándole la motivación para seguir actualizándolo y mejorándolo!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





