
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit
 nccgroup/redsnarf
RedSnarf es una herramienta de pruebas de penetración / equipo rojo para entornos Windows
 xairy/vmware-exploitation
Una colección de enlaces relacionados con exploits de escape de VMware
 hakluke/weaponised-xss-payloads
Payloads XSS diseñados para convertir alert(1) en P1
 dirkjanm/cve-2020-1472
PoC para Zerologon - todos los créditos de la investigación van a Tom Tervoort de Secura
 0xdea/tactical-exploitation
Moderno kit de herramientas táctico de explotación.
 christophetd/log4shell-vulnerable-app
Aplicación web Spring Boot vulnerable a Log4Shell (CVE-2021-44228).
 nhas/reverse_ssh
Herramienta de gestión de shell inversa basada en SSH con soporte nativo de SCP/SFTP, múltiples protocolos de transporte, generación de DLL para…
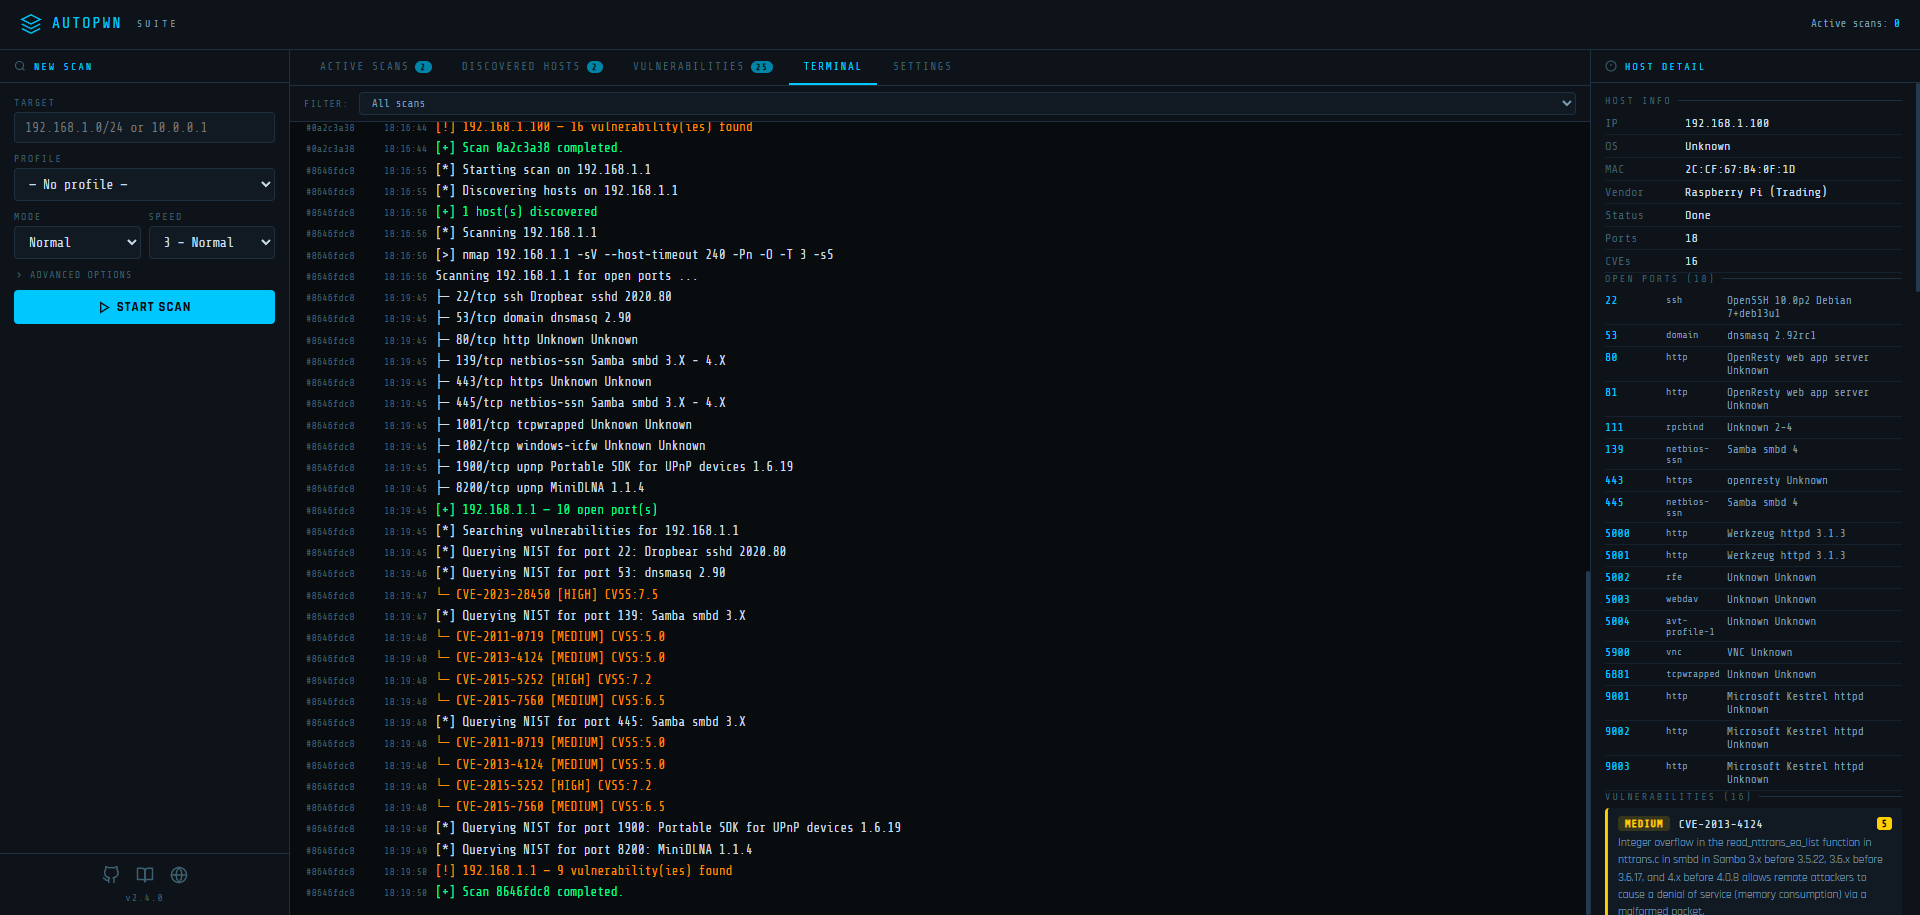 gamehunterkaan/autopwn-suite
AutoPWN Suite es un proyecto para escanear vulnerabilidades y explotar sistemas automáticamente.
 bohops/ultimatewdacbypasslist
Un recurso centralizado para técnicas de bypass de WDAC documentadas previamente
 reajason/memshellparty
Una herramienta de generación rápida de caballos de memoria enfocada en los principales middleware web de Java, dedicada a simplificar el flujo de…
 sweetsoftware/ares
Botnet y backdoor en Python
 bats3c/shad0w
Un framework de post-explotación diseñado para operar de forma encubierta en entornos altamente monitoreados.
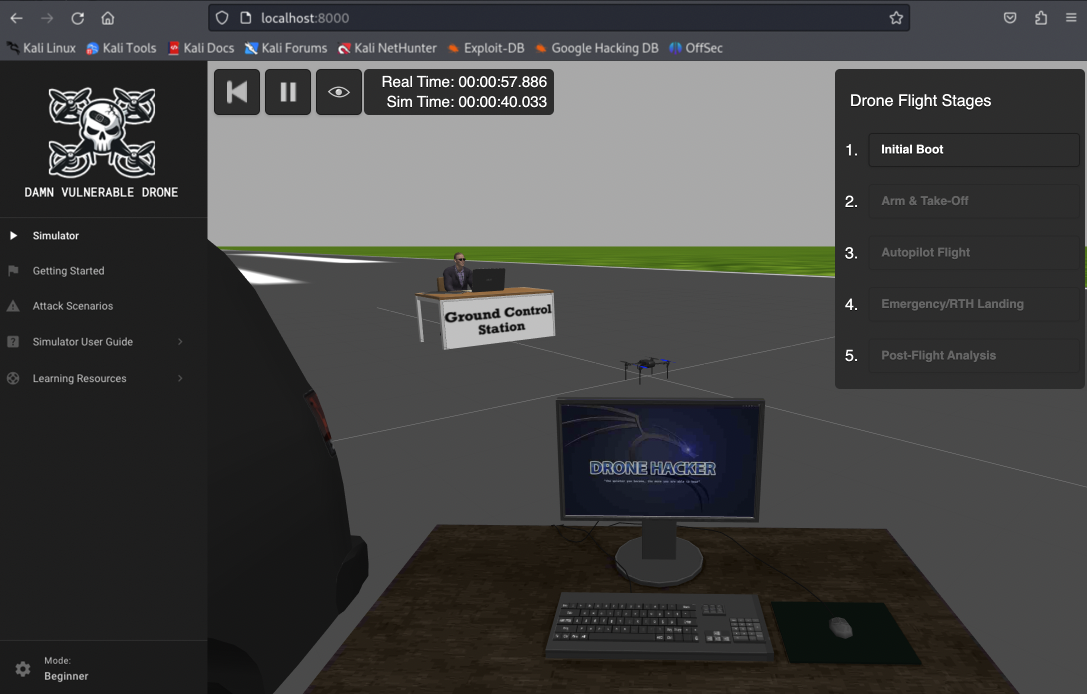 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone es un simulador de hacking de drones intencionalmente vulnerable basado en la popular arquitectura ArduPilot/MAVLink, que…
 harishsg993010/damn-vulnerable-mcp-server
Servidor MCP vulnerable por diseño
 notselwyn/cve-2024-1086
Exploit de prueba de concepto (PoC) universal de escalada local de privilegios para CVE-2024-1086, que funciona en la mayoría de los kernels de Linux…
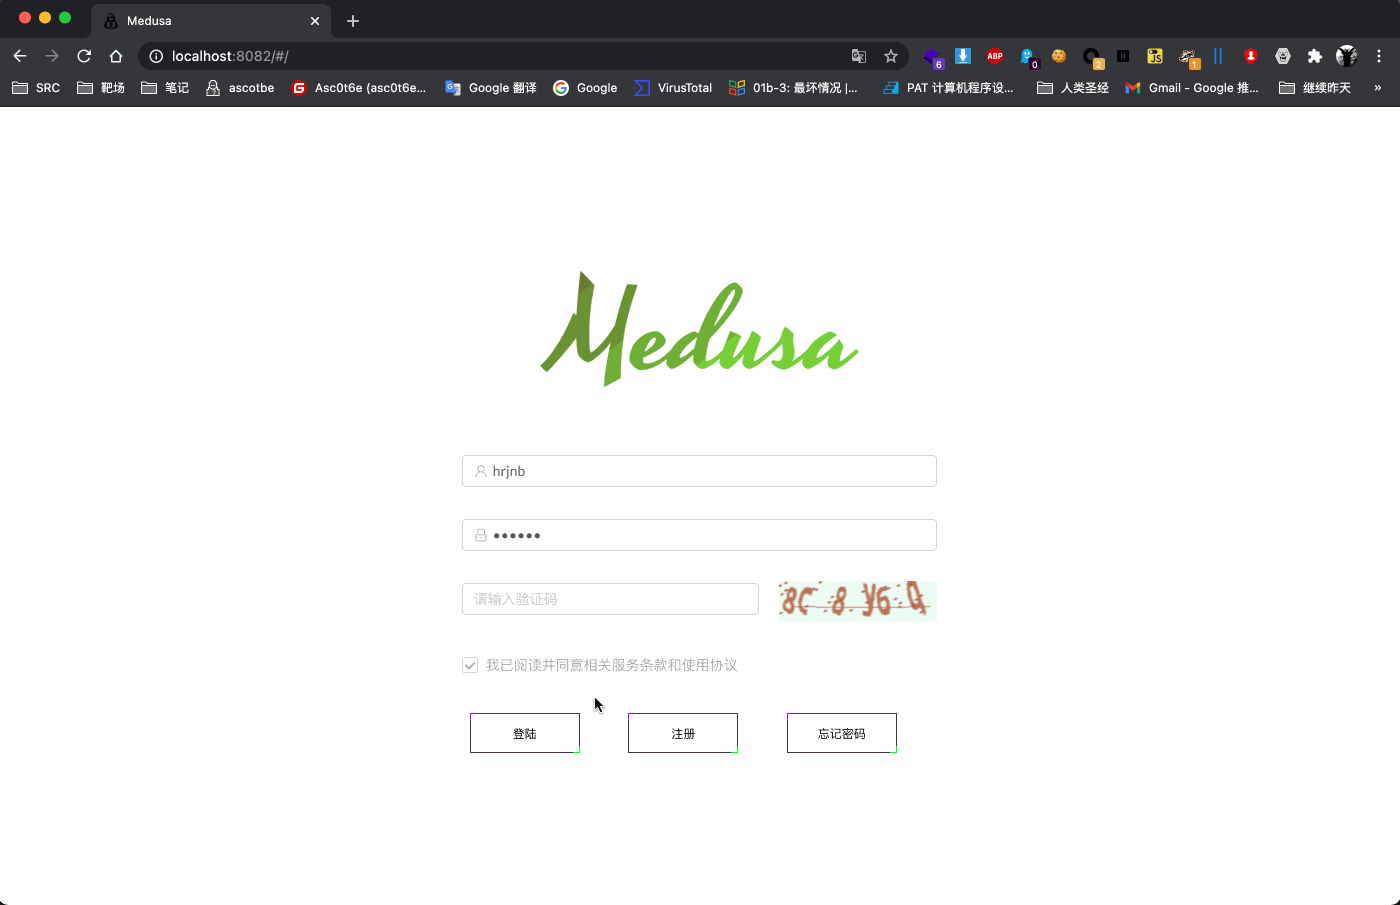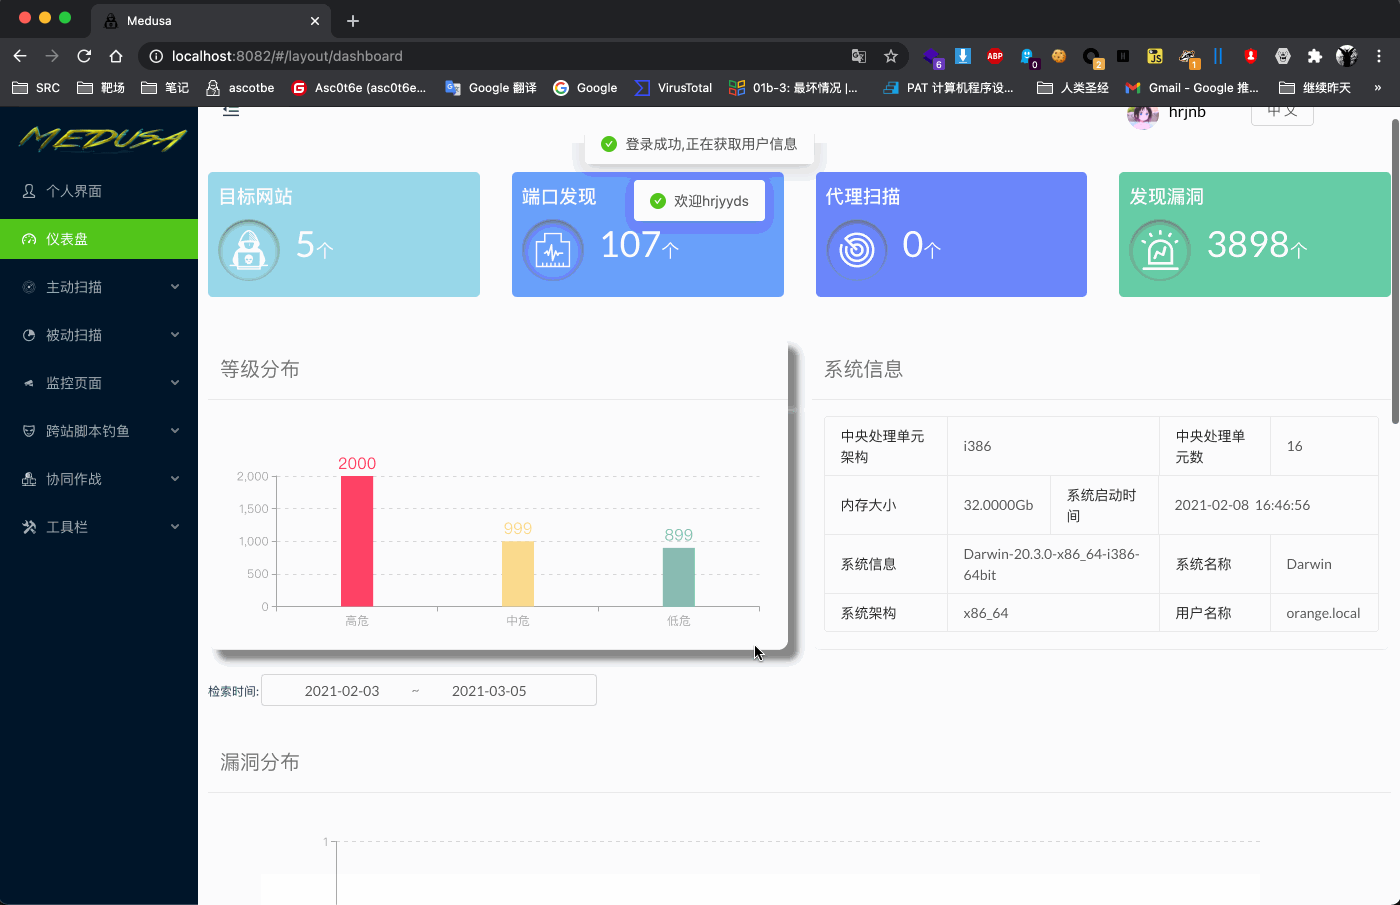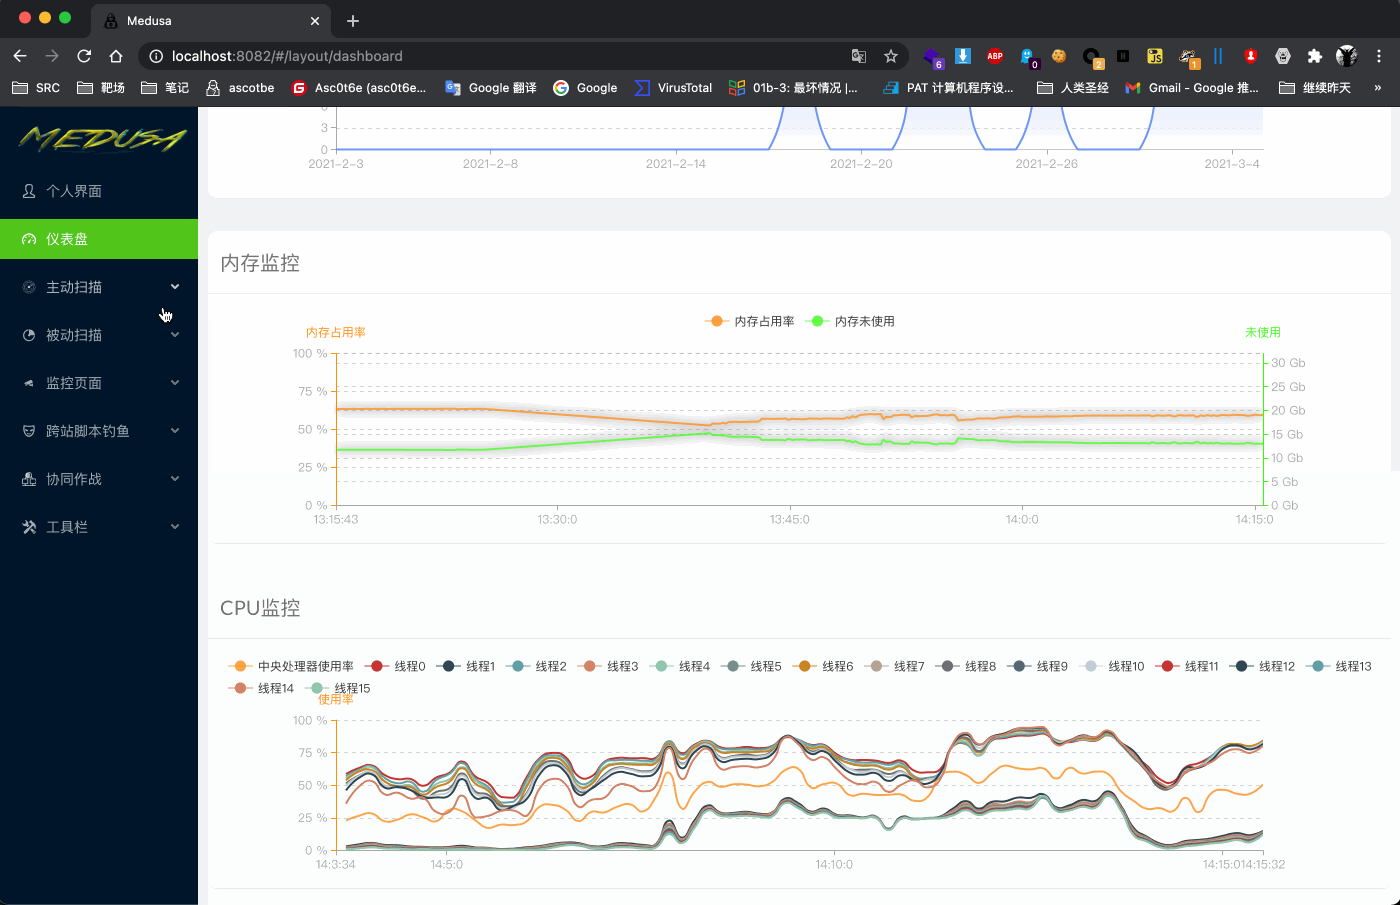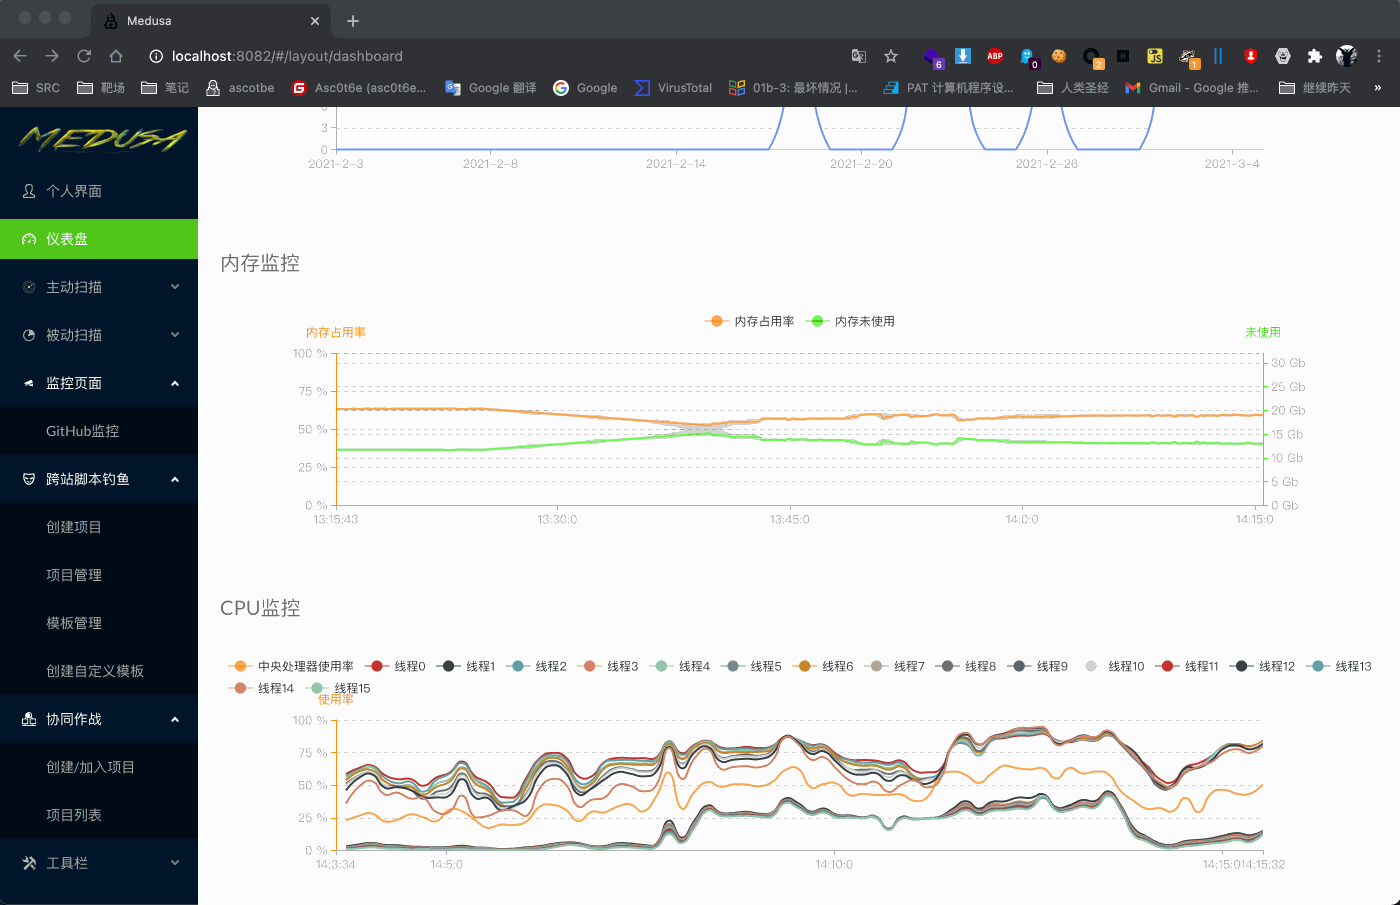 ascotbe/medusa
🐈Medusa es una plataforma de arsenal para equipos rojos que actualmente incluye funciones como plataforma XSS, plataforma de colaboración, monitoreo…
 koutto/jok3r
Jok3r v3 BETA 2 - Framework de Automatización de Pentest de Redes y Web
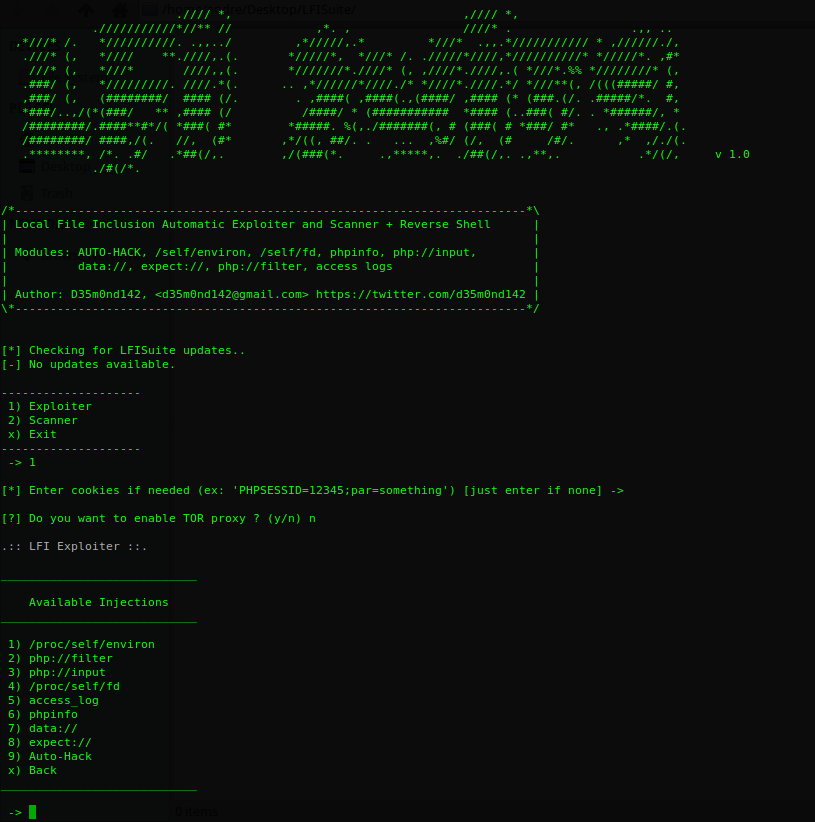 d35m0nd142/lfisuite
Explotador LFI totalmente automático (+ Reverse Shell) y Escáner








