
 #1
Frameworks completos para el desarrollo, prueba y ejecución de exploits.
Recomendado por Kitploit
 samogod/tornado
Shell inversa anónima a través de la red Tor usando servicios ocultos sin reenvío de puertos.
 cckuailong/jndi-injection-exploit-plus
Genera enlaces funcionales de inyección JNDI y payloads de deserialización con más de 80 gadgets, compatible con servidores RMI, LDAP y HTTP para…
 ronin-rb/ronin
Ronin es un kit de herramientas Ruby gratuito y de código abierto para investigación y desarrollo en seguridad. Ronin también permite el desarrollo y…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 nettitude/poshc2_old
Servidor C2 e implantes de PowerShell
 kalilinuxtricksyt/easysploit
EasySploit - Automatización de Metasploit (MÁS FÁCIL y MÁS RÁPIDO que NUNCA)
 plackyhacker/shellcode-encryptor
Un simple encryptor/decryptor/executor de shell code para evadir antivirus.
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
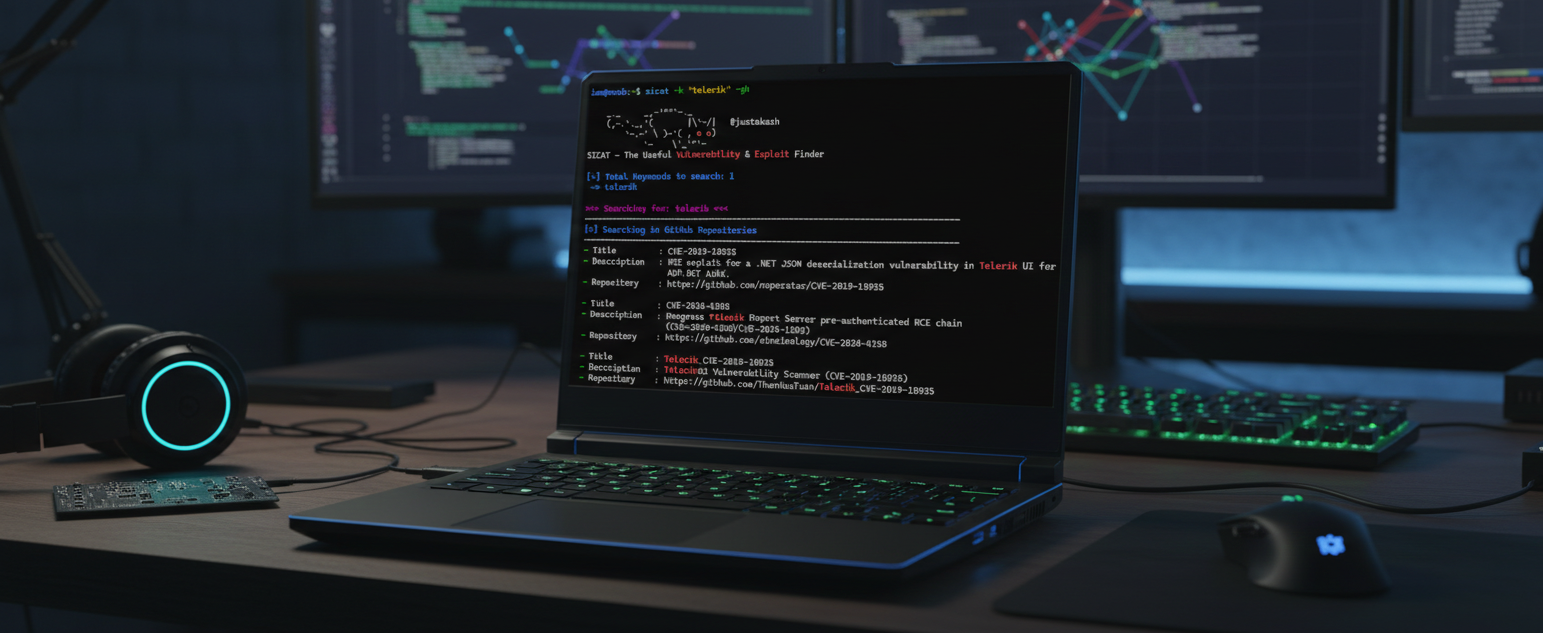 justakazh/sicat
Agregador de vulnerabilidades y exploits de múltiples fuentes con autodescubrimiento mediante Nmap y Wappalyzer, buscando en Exploit-DB, NVD,…

 exploit-database/exploitdb
exploitdb // El repositorio oficial de Exploit-Database
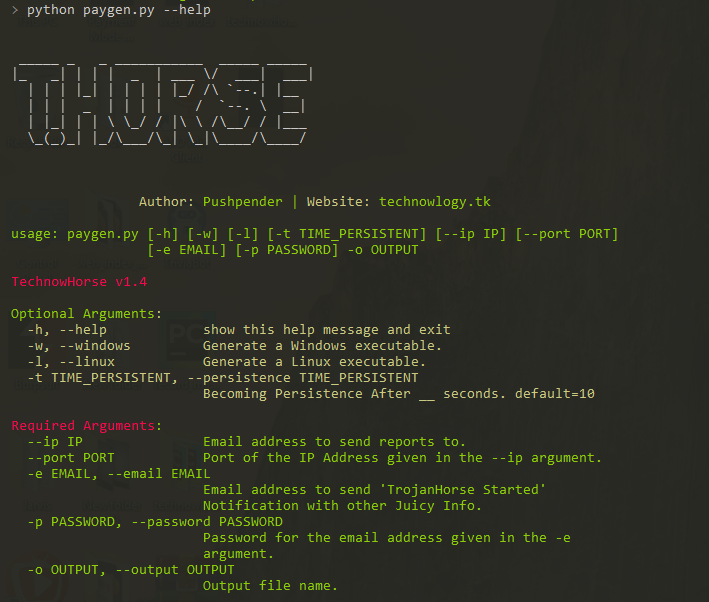 pushpenderindia/thorse
THorse es un generador de RAT (Troyano de Administración Remota) para sistemas Windows/Linux escrito en Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Un script para aleatorizar perfiles Malleable C2 de Cobalt Strike y reducir las posibilidades de activar controles de detección basados en firmas.
 hahwul/mad-metasploit
Módulos personalizados de Metasploit, plugins, script de recursos y.. increíble colección de Metasploit
 chvancooten/nimpackt-v1
Empacador de ensamblador basado en Nim y cargador de shellcode para opsec y beneficio
 0xthirteen/staykit
Extensión de Cobalt Strike para persistencia post-explotación utilizando el ensamblado .NET SharpStay. Proporciona persistencia mediante GUI a través…
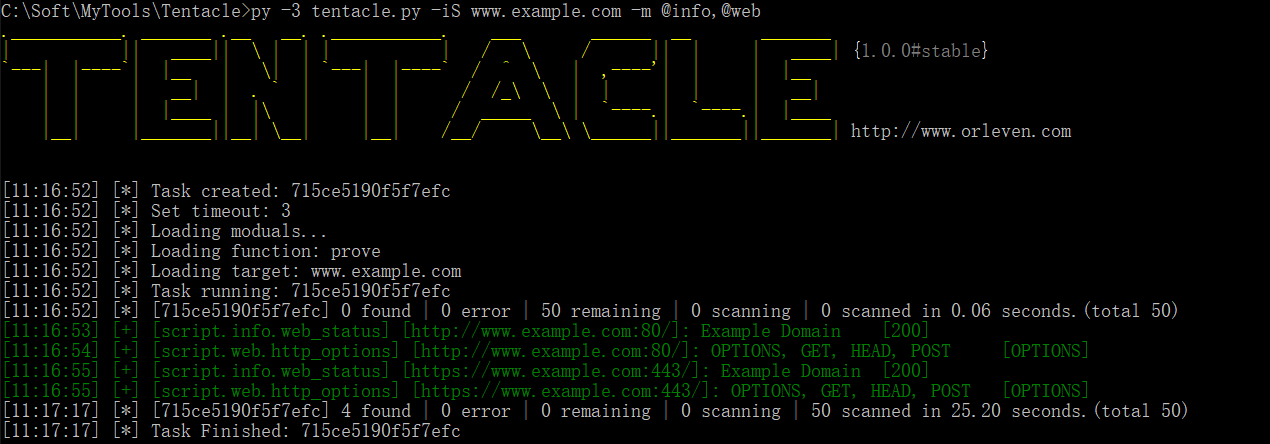 orleven/tentacle
Tentacle es un marco de verificación de vulnerabilidades y explotación de POC. Soporta la extensión libre de exploits y utiliza scripts POC. Soporta…
 d4vinci/pastejacker
Hackeando sistemas con la automatización de ataques PasteJacking.







