
 #1
Investigación, materiales, laboratorios y rutas de aprendizaje de ciberseguridad, incluidos CTFs y recursos educativos curados.
Recomendado por Kitploit

 binderlabs/dircreate2system
Armando exploits para obtener NT SYSTEM a partir de bugs de creación de directorios privilegiados con Windows Error Reporting
 appsecco/vulnerable-mcp-servers-lab
Una colección de servidores deliberadamente vulnerables para aprender MCP Servers de Pentesting.
 zer0condition/gdrvloader
Cargador de controladores sin firmar usando CVE-2018-19320
 zhuyansen/awesome-ai-reverse-engineering
Herramientas de ingeniería inversa de IA de código abierto para agentes de programación: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills y REA. 122…
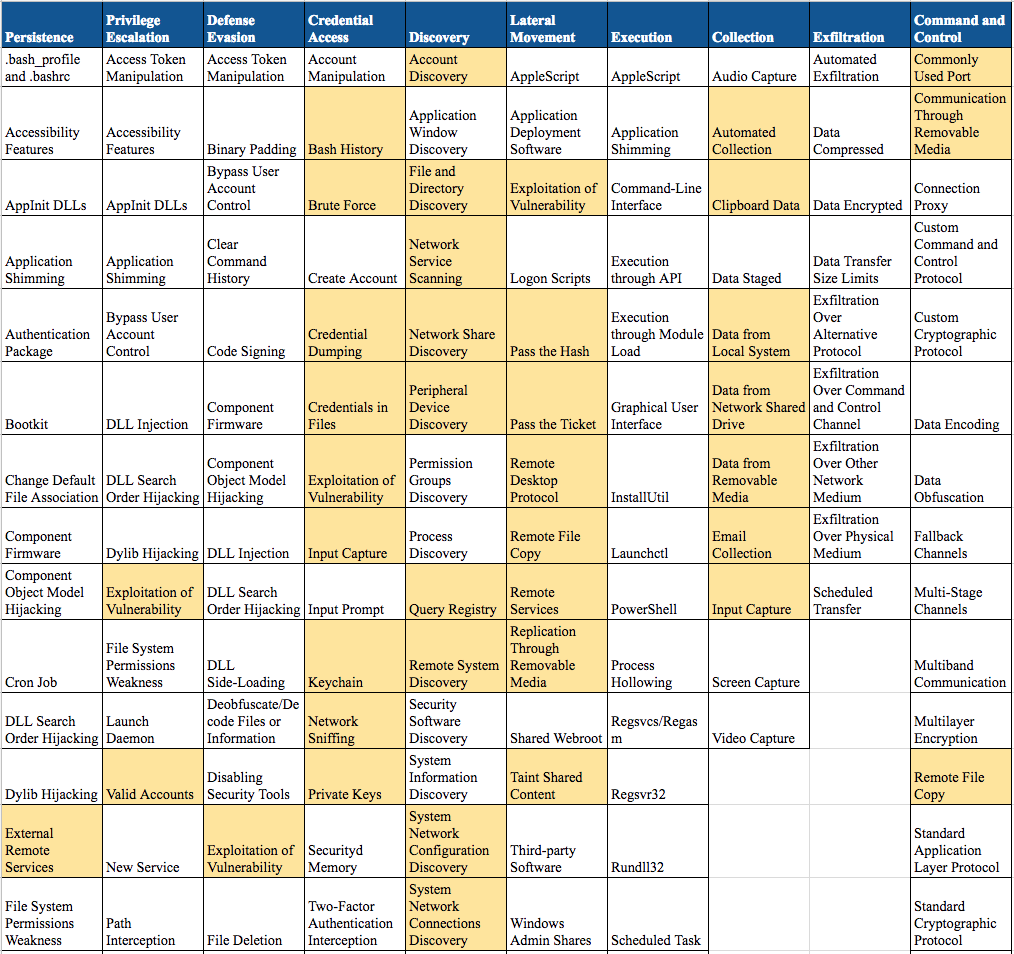 0x4d31/deception-as-detection
Técnicas de detección basadas en engaño mapeadas al marco MITRE ATT&CK
 jymcheong/autottp
Tácticas, Técnicas y Procedimientos Automatizadas
 nextronsystems/ransomware-simulator
Herramienta segura de simulación de ransomware para probar la detección de antivirus. Simula el staging de macros, la eliminación de copias de sombra…
 arosenmund/defcon33_silence_kill_edr
Materiales del taller práctico de DEFCON para eliminar y silenciar agentes EDR: configuración del laboratorio, BYOVD, herramientas personalizadas de…
 fknmega/aether
Agente de investigación de seguridad y OSINT impulsado por IA que construye un grafo de conocimiento en vivo a partir de datos públicos, con…
 fportantier/vulpy
Aplicación Python vulnerable para aprender desarrollo seguro
 samyk/quickjack
Quickjack es una herramienta de apuntar y hacer clic para producir de manera intuitiva ataques avanzados de clickjacking y frame slicing.
 cy4nguy/python-ransomware
Código fuente completo de Python para ransomware con documentación completa.
 gojue/ehids-agent
Un Sistema de Detección de Intrusiones basado en Host para Linux basado en eBPF.
 helixo32/crimsonedr
Simula el comportamiento de AV/EDR para el entrenamiento en desarrollo de malware.
 chompie1337/linux_lpe_ebpf_cve-2021-3490
Exploit de escalada de privilegios local en el kernel de Linux basado en eBPF dirigido a CVE-2021-3490. Proporciona acceso a una shell root en…
 iss4cf0ng/openpetya
Un bootkit de prueba de concepto y una aplicación de arranque UEFI inspirados en el ransomware Petya, escritos en Assembly, C y C++.
 binarly-io/supplychainattacks
Repositorio curado de ataques documentados a la cadena de suministro de firmware, con IoCs, herramientas de detección y referencias para ayudar a los…
 antropos17/aegis
EDR de código abierto para agentes de IA. Supervisa procesos, acceso a archivos, actividad de red y anomalías de comportamiento en tiempo real con…








