

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ransomware-simulator — Herramienta segura de simulación de ransomware para probar la detección de antivirus. Simula el staging de macros, la eliminación de copias de sombra de volumen, el cifrado de documentos y la colocación de notas sin dañar archivos reales. | Kitploit
Herramientas/GitHubGitHub/nextronsystems/ransomware-simulator
Herramientas DefensivasAnálisis de MalwarePruebas de PenetraciónAprendizaje y EducaciónRed Teaming
GitHubnextronsystems/ransomware-simulator

ransomware-simulator

Herramienta segura de simulación de ransomware para probar la detección de antivirus. Simula el staging de macros, la eliminación de copias de sombra de volumen, el cifrado de documentos y la colocación de notas sin dañar archivos reales.

Compartir
Ver Repositorio
4855847hace 4 añosRevisado por Kitploit

QuickBuck - Simulador de Ransomware

  ____         _       __    ___              __
 / __ \ __ __ (_)____ / /__ / _ ) __ __ ____ / /__
/ /_/ // // // // __//  '_// _  |/ // // __//  '_/
\___\_\\_,_//_/ \__//_/\_\/____/ \_,_/ \__//_/\_\ 

Nextron Systems GmbH

El objetivo de este repositorio es proporcionar una forma simple e inofensiva de verificar la protección de tu antivirus contra ransomware.

Esta herramienta simula el comportamiento típico de un ransomware, como:

  • Preparación desde una macro de un documento de Word
  • Eliminación de copias de sombra de volumen
  • Cifrado de documentos (incrustados y generados por el simulador en una nueva carpeta)
  • Colocación de una nota de ransomware en el escritorio del usuario

El simulador de ransomware no realiza ninguna acción que cifre realmente archivos preexistentes en el dispositivo, ni elimina copias de sombra de volumen. Sin embargo, cualquier producto antivirus que busque este comportamiento debería seguir activándose.

Cada paso, como se enumera arriba, también se puede deshabilitar mediante una bandera de línea de comandos. Esto permite verificar las respuestas a pasos posteriores, incluso si un antivirus ya detecta los pasos anteriores.

Usage

Ransomware Simulator

Usage:
ransomware-simulator [command]

Examples:
ransomware-simulator run

Available Commands:
help        Help about any command
run         Run ransomware simulator

Flags:
-h, --help   help for ransomware-simulator

Use "ransomware-simulator [command] --help" for more information about a command.

Run command:

Run Ransomware Simulator

Usage:
ransomware-simulator run [flags]

Flags:
    --dir string                     Directory where files that will be encrypted should be staged (default "./encrypted-files")
    --disable-file-encryption        Don't simulate document encryption
    --disable-macro-simulation       Don't simulate start from a macro by building the following process chain: winword.exe -> cmd.exe -> ransomware-simulator.exe
    --disable-note-drop              Don't drop pseudo ransomware note
    --disable-shadow-copy-deletion   Don't simulate volume shadow copy deletion
-h, --help                           help for run
    --note-location string           Ransomware note location (default "C:\\Users\\neo\\Desktop\\ransomware-simulator-note.txt")
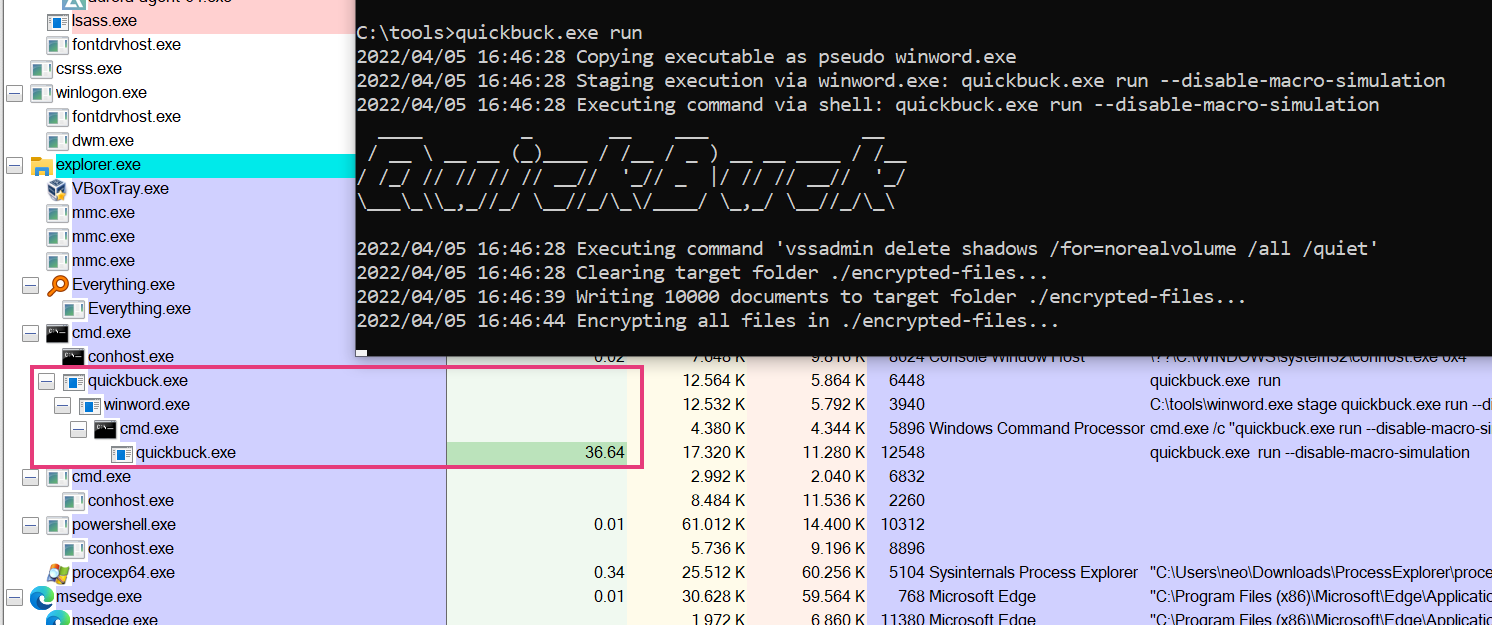

Capturas de pantalla

Ejecución y Árbol de Procesos

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





