Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Aegis — EDR de código abierto para agentes de IA. Supervisa procesos, acceso a archivos, actividad de red y anomalías de comportamiento en tiempo real con 110 firmas de agentes y 73 reglas de detección. Solo local, sin telemetría. | Kitploit
Herramientas/GitHubGitHub/antropos17/aegis
Herramientas DefensivasSeguridad de RedesInteligencia de AmenazasAprendizaje y EducaciónRespuesta a IncidentesSeguridad de IADetección de Anomalías
GitHubantropos17/aegis

Aegis

EDR de código abierto para agentes de IA. Supervisa procesos, acceso a archivos, actividad de red y anomalías de comportamiento en tiempo real con 110 firmas de agentes y 73 reglas de detección. Solo local, sin telemetría.

Ver Repositorio
14220205hace 2 díasRevisado por Kitploit
Compartir
Sitio web

AEGIS. Tus agentes tienen acceso. Tú mereces visibilidad. Un panel de seguridad local para agentes de codificación con IA.

AEGIS — Ve lo que hacen tus agentes de IA

Tus agentes tienen acceso. Tú mereces visibilidad.

AEGIS reúne la actividad local de los agentes de IA en un único panel de escritorio. Sigue los procesos de agentes detectados de Claude Code, Codex, Cursor y otros, investiga observaciones de archivos sensibles y conexiones de red, y revisa un proyecto o skill antes de ejecutarlo. Código abierto. Windows primero. Sin suscripción para la monitorización.

Descarga la beta para Windows →   ·   Explora AEGIS   ·   Ver la interfaz

CI status MIT license Windows beta Monitoring data stays local

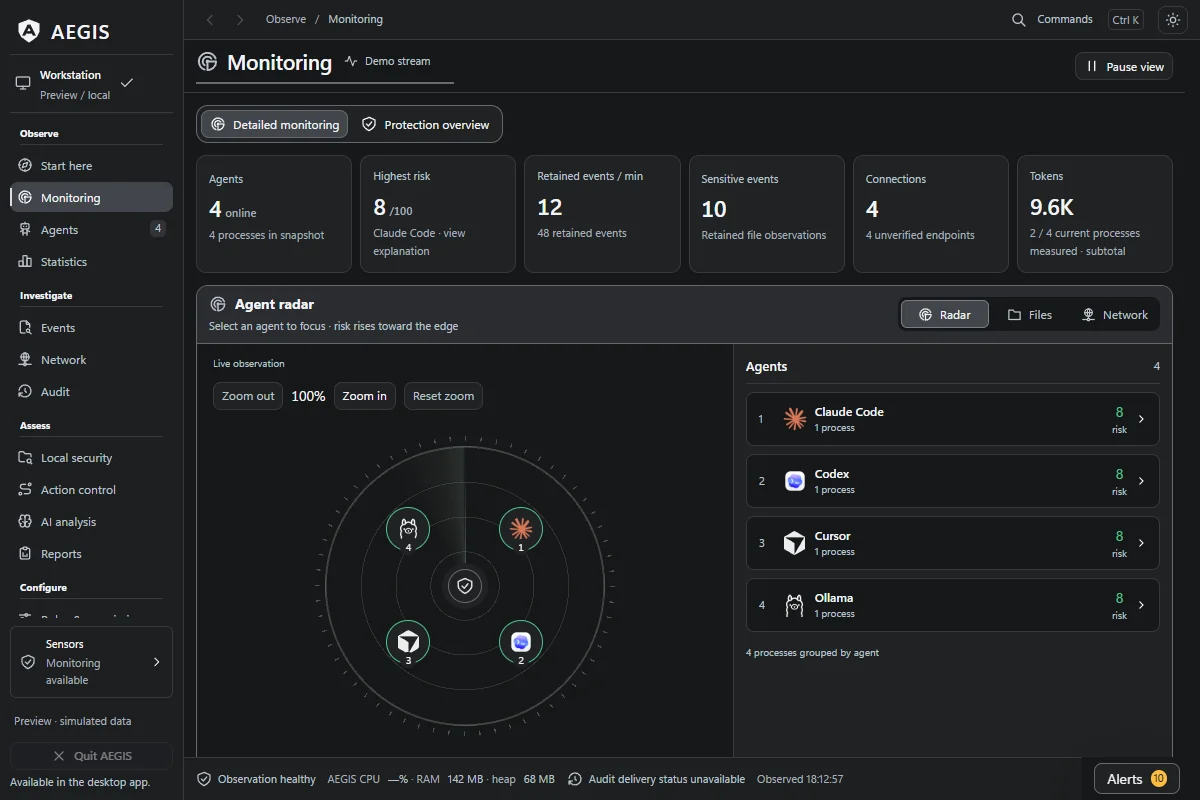
AEGIS Monitoring workspace: agent activity, resource charts and investigation tools

Vista previa de la interfaz con datos simulados, capturada el 11 de octubre de 2026. Capturas de pantalla y procedencia.

De «¿qué acaba de pasar?» a algo que puedes inspeccionar

  • Sigue al agente detrás de la actividad. Explora los procesos detectados, los árboles de procesos padre/hijo, las observaciones de archivos y los endpoints TCP en un solo lugar.
  • Investiga la actividad sensible. Abre una alerta, examina sus evidencias y su atribución, y luego guarda un informe para revisarlo más tarde.
  • Comprueba un proyecto antes de la siguiente ejecución. Revisa un proyecto, skill o perfil de agente seleccionado en busca de hallazgos estáticos, evidencias de configuración y cambios desde una instantánea guardada.
  • Comprende el uso de Claude Code. Inspecciona los subtotales de tokens medidos de las sesiones locales coincidentes y los costes estimados junto a los gráficos de recursos.
  • Añade controles donde tú elijas. Configura políticas de acción explícitas y gateways MCP de validación para rutas seleccionadas. Alcance y configuración.

La monitorización funciona sin un plugin de agente. Observa y registra; el bloqueo automático requiere una ruta compatible configurada por separado. El reconocimiento y la atribución pueden ser incompletos. Windows es la plataforma principal; macOS y Linux siguen siendo experimentales. Capacidades y límites.

Instalar · Usar AEGIS · FAQ · Hoja de ruta · Documentación · Contribuir

Versión actual del código fuente: 0.25.0-beta Cada instalador contiene las funciones de su etiqueta de versión. Verifica tu descarga · Preparación para la beta

Novedades de 0.25.0-beta

La beta para Windows publicada el 12 de noviembre de 2026 (UTC) incluye un manifiesto de instalador firmado y estas mejoras:

  • Elija entre ocho idiomas de interfaz. Inglés, portugués brasileño, español, francés, alemán, japonés, chino simplificado y ruso están disponibles en Configuración. Los seis nuevos catálogos utilizan traducciones automáticas con correcciones específicas; los mensajes faltantes recurren al inglés. Detalles de idioma.
  • Lea notificaciones de anomalías traducidas. Los avisos emergentes de anomalías ahora utilizan el catálogo de traducción de la interfaz, con respaldo en inglés para los mensajes faltantes.
  • Lea los resultados capturados en su configuración regional seleccionada. Las marcas de tiempo de seguridad local, de resultados importados y de captura de contenedores siguen el idioma de interfaz seleccionado.

La versión conserva el reemplazo más seguro de exportación JSON/CSV, la incertidumbre explícita de precios, la comparación de resultados de seguridad local y la ruta de consola de propietario de Windows configurada explícitamente. Las notas de la versión también enumeran las actualizaciones de dependencias de tiempo de ejecución y de desarrollo.

El registro de preparación distingue la integridad de la versión, las comprobaciones de código fuente y los escenarios de tiempo de ejecución probados en paquetes anteriores específicos.

Empiece aquí

Para una primera sesión de escritorio: instale una beta verificada, abra Monitoring mientras su agente de programación se ejecuta, luego seleccione un agente para inspeccionar su actividad observada. Para una revisión antes de ejecutar código desconocido, abra Local security y seleccione la carpeta del proyecto. No se necesita ninguna clave de API de proveedor para estos flujos de trabajo.

Su siguiente pasoA dónde ir
Explorar la interfazVer capturas de pantalla sin instalar, o ejecutar la vista previa del navegador desde el código fuente. Ambas usan datos simulados.
Usar la aplicación de escritorio de WindowsElegir una versión publicada y verificar su instalador, luego seguir los flujos de trabajo de escritorio.
Ayudar a mejorar AEGISEncontrar una contribución según su habilidad, revisar las PR activas para detectar solapamientos, o hacer una pregunta.

Qué hace AEGIS

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →