
 #1
Investigación, materiales, laboratorios y rutas de aprendizaje de ciberseguridad, incluidos CTFs y recursos educativos curados.
Recomendado por Kitploit
 karthikuj/cve-2022-42889-text4shell-docker
Prueba de concepto dockerizada para CVE-2022-42889 (Text4Shell) con payloads de RCE basados en script, DNS y búsqueda de URL para pruebas de…
 owasp/packman
Un proyecto de documentación y seguimiento con el objetivo de hacer más seguros los sistemas de gestión de paquetes.
 xh4h/satellian-cve-2020-7980
Script PoC que muestra una vulnerabilidad de RCE en el controlador satelital Intellian.
 makuga01/cve-2024-48990-poc
PoC para CVE-2024-48990
 dinosn/wp2shell-lab
Detector no destructivo + laboratorio Docker para wp2shell (CVE-2026-63030 confusión de rutas REST /batch/v1 + CVE-2026-60137 SQLi en author__not_in)…
 arsolutioner/fortigate-belsen-leak
Repositorio de investigación que rastrea IPs afectadas por la filtración de configuración de Fortigate CVE-2022-40684 por Belsen Group
 nextcloud/security-advisories
👮 Avisos de seguridad de Nextcloud
 nova-hunting/nova-tracer
NOVA - Sistema de protección de código Claude contra ataques de inyección de prompts
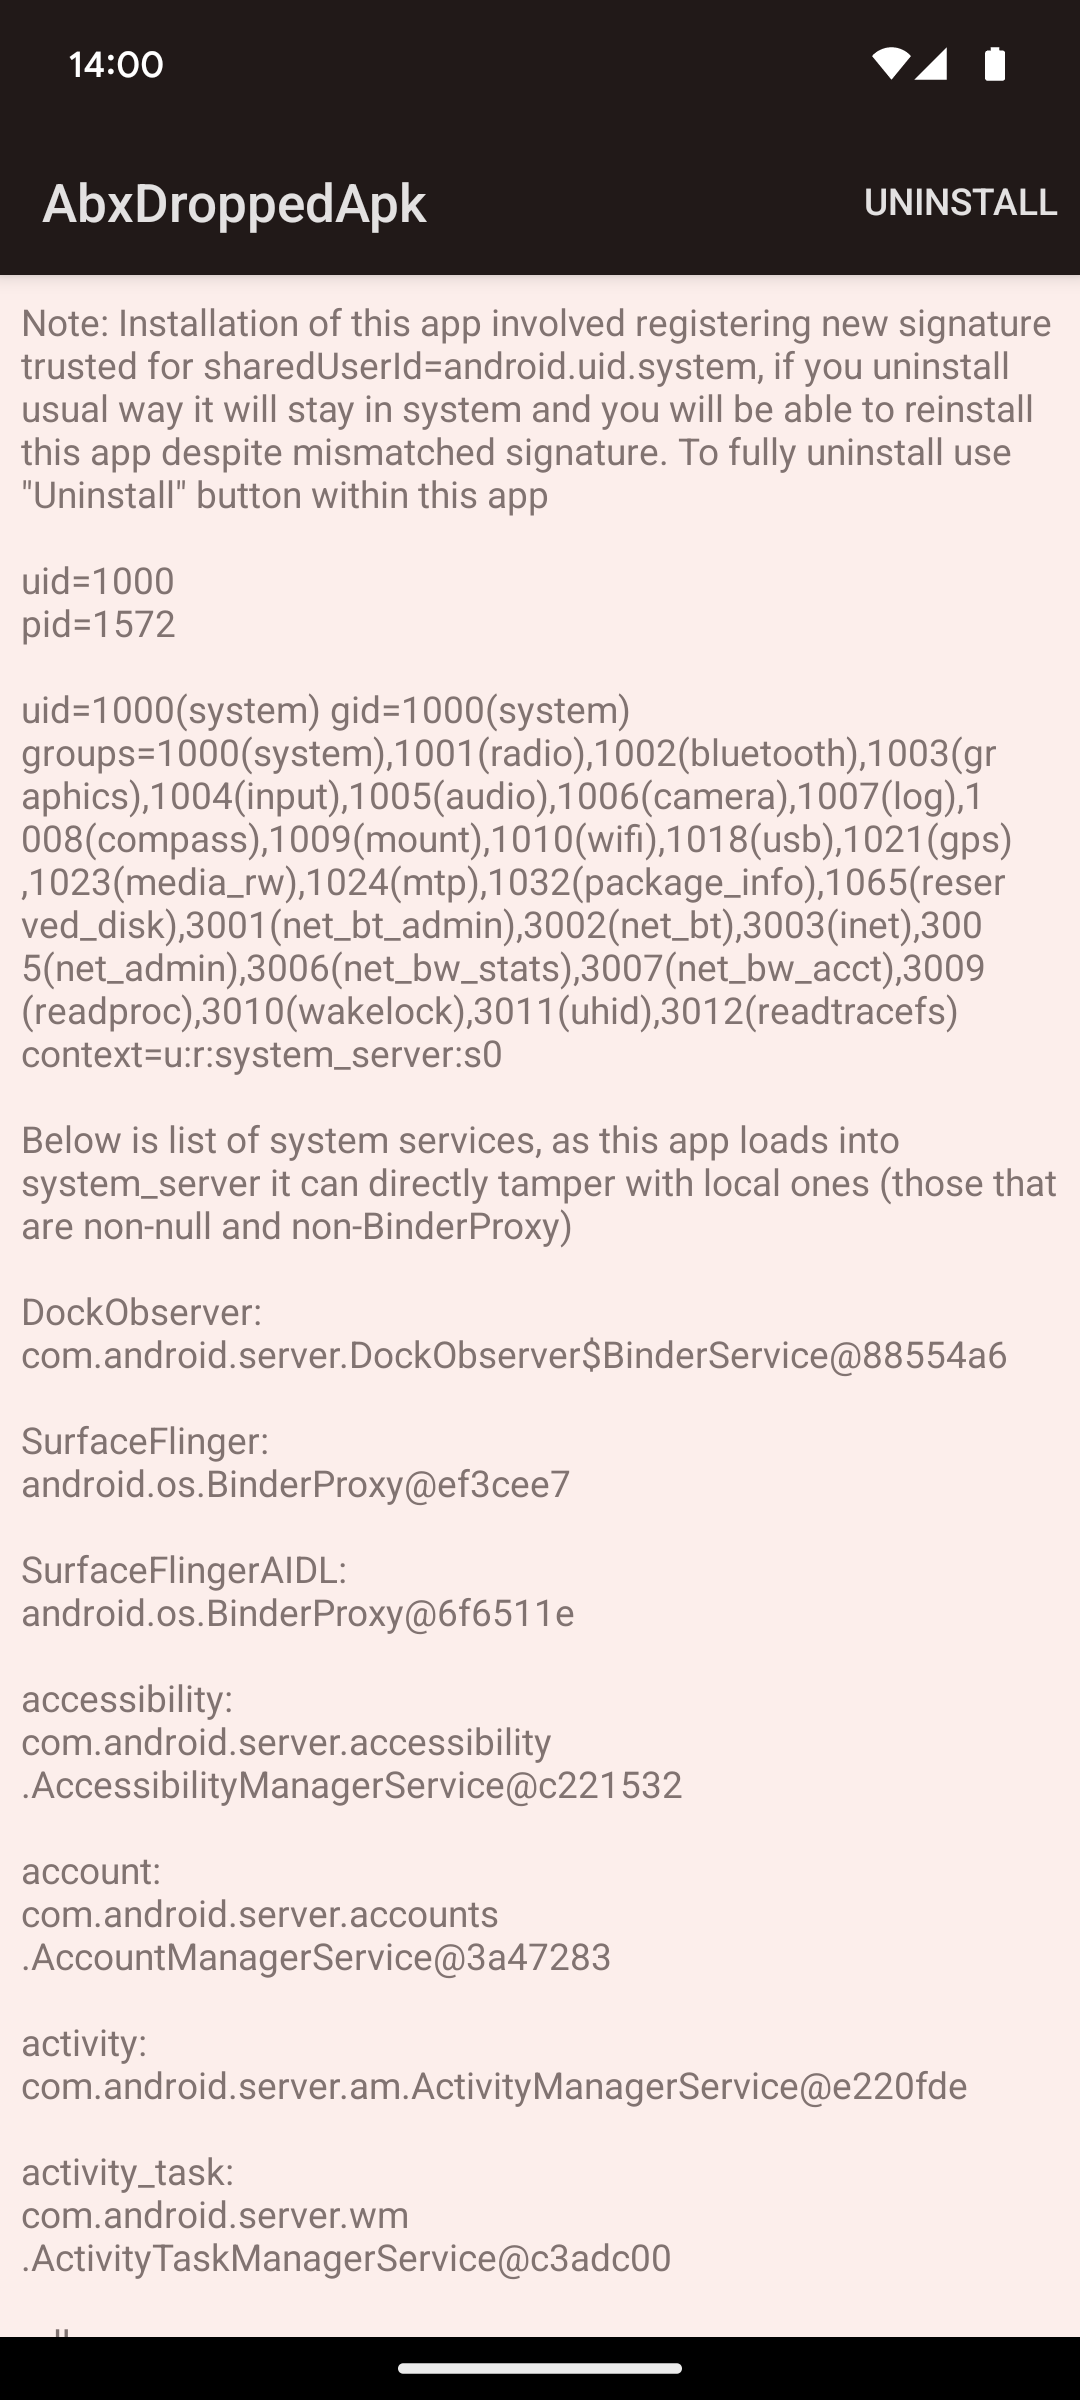 michalbednarski/abxoverflow
Writeup y exploit para CVE-2024-34740, desbordamiento de entero en el BinaryXmlSerializer de Android para escritura de archivos en system_server y…
 trustedsec/reel
Framework de simulación de phishing y concienciación para campañas basadas en nodos, captura de credenciales, entrega SMTP, CAPTCHA y reproducción…
 priyanshu-rawa/cybersecurity-handbook
Open-source cybersecurity knowledge base with 400+ notes, labs, and cheat sheets covering offense, defense, cryptography, cloud, and forensics.
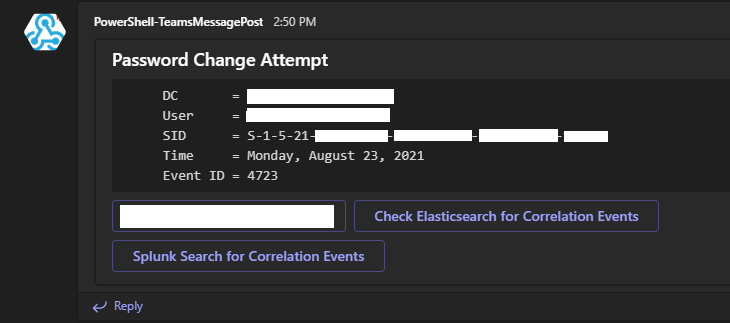 osbornepro/btps-secpack
Kit de seguridad basado en PowerShell para pequeñas y medianas empresas, que proporciona alertas automatizadas, endurecimiento de Active Directory,…
 trailofbits/ruzzy
Un fuzzer guiado por cobertura para código Ruby puro y extensiones C de Ruby
 zerodayevil/cve-2026-20817
Repositorio dedicado a CVE-2026-20817, que proporciona detalles de la vulnerabilidad y material de explotación para esta falla de seguridad…
 owasp/agent-security-regression-harness
Pruebas de regresión de seguridad ejecutables para aplicaciones agentivas y sistemas integrados con MCP.
 emrekybs/draculaos
Dracula OS es un sistema operativo Linux meticulosamente diseñado para misiones de OSINT (Inteligencia de Fuentes Abiertas) e Inteligencia…
 zx0cf1/shredder-rs
Un motor de mutación polimórfica de alta fidelidad para x86_64 centrado en la fragmentación a nivel de instrucciones y la preservación de contexto.








