
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit
 dynamorio/drmemory
Depurador de memoria para Windows, Linux, Mac y Android
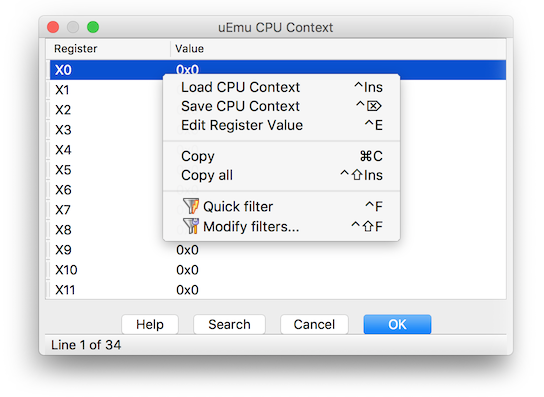 alexhude/uemu
Pequeño y bonito plugin emulador para IDA basado en unicorn.
 portswigger/http-request-smuggler
Extensión de Burp Suite para la detección y explotación automatizada de vulnerabilidades de contrabando de solicitudes HTTP, que admite ataques de…
 nowsecure/r2frida
Radare2 y Frida mejor juntos.
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
 ax/apk.sh
Facilita la ingeniería inversa de aplicaciones Android, automatizando tareas repetitivas como extraer, decodificar, reconstruir y parchear un APK.
 virustotal/yara-x
Una reescritura de YARA en Rust.
 gmh5225/awesome-llvm-security
Colección curada de recursos de seguridad de LLVM que abarca elevación de binarios, ofuscación de código, análisis estático, ejecución simbólica,…
 googleprojectzero/sandbox-attacksurface-analysis-tools
Conjunto de herramientas para analizar sandboxes de Windows en busca de superficie de ataque expuesta.
 reversenseorg/dexcalibur
[Oficial] Herramienta de ingeniería inversa para Android enfocada en la automatización de instrumentación dinámica mediante Frida. Desensambla dex,…
 gaasedelen/lighthouse
Un Explorador de Cobertura para Ingenieros Inversos
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 0vercl0k/wtf
Fuzzer distribuido, guiado por cobertura de código y basado en instantáneas para objetivos en modo usuario y kernel en Windows y Linux, con backends…
 datadog/guarddog
🐍 🔍 GuardDog es una herramienta CLI para identificar paquetes maliciosos de PyPI y npm
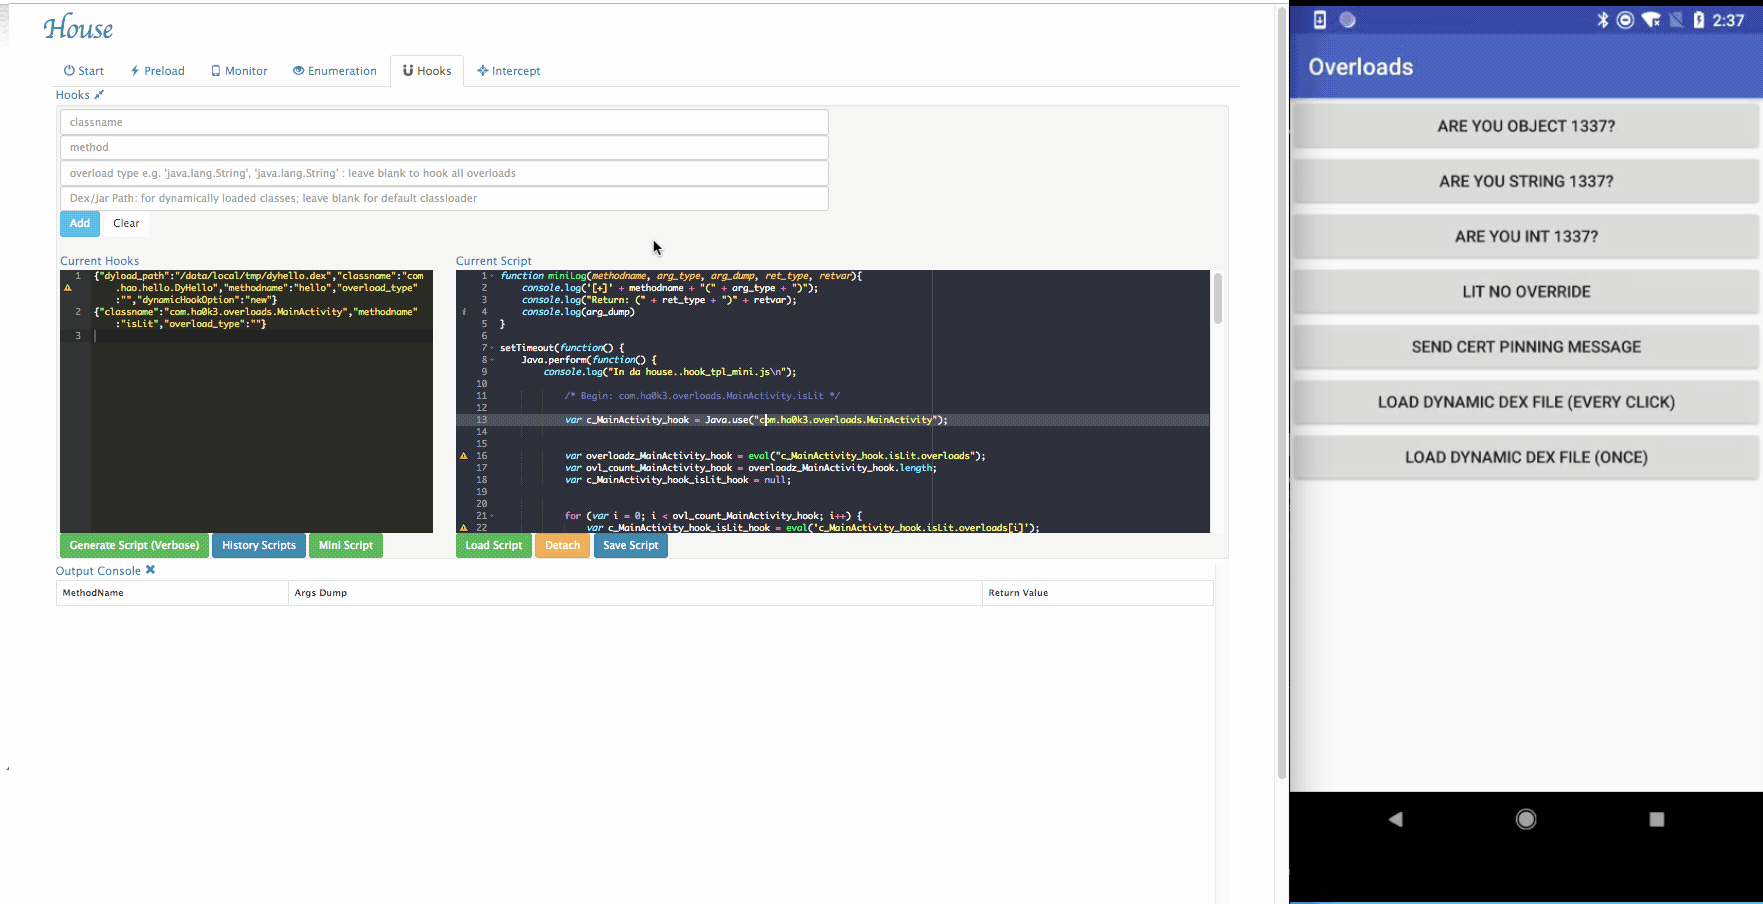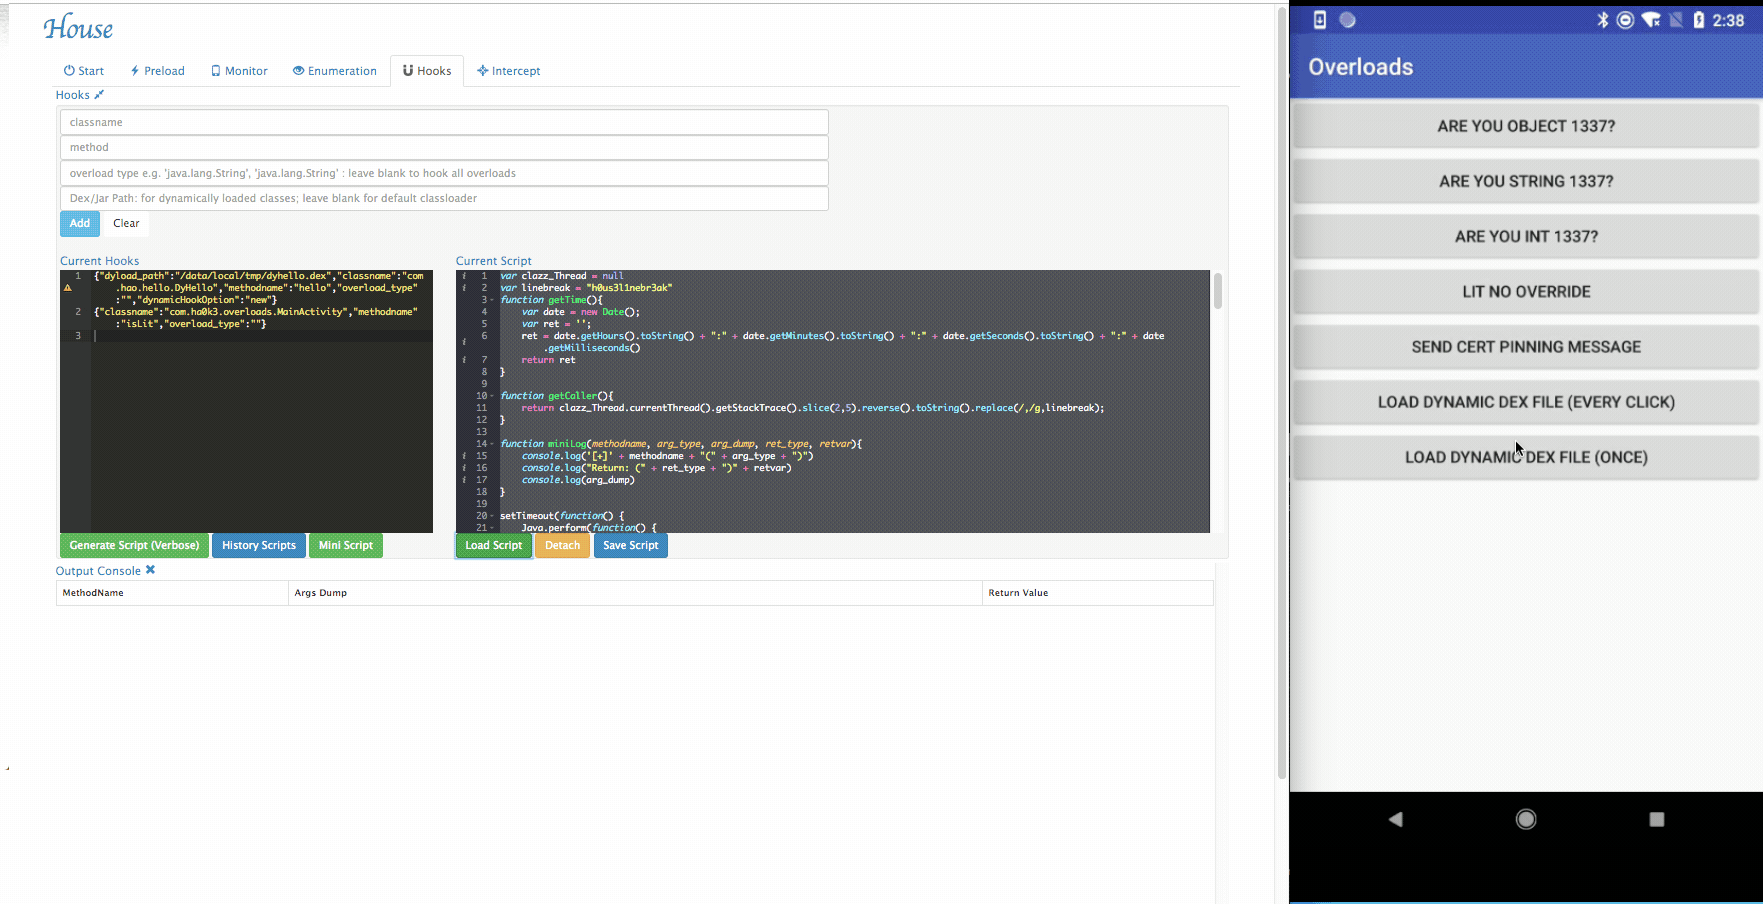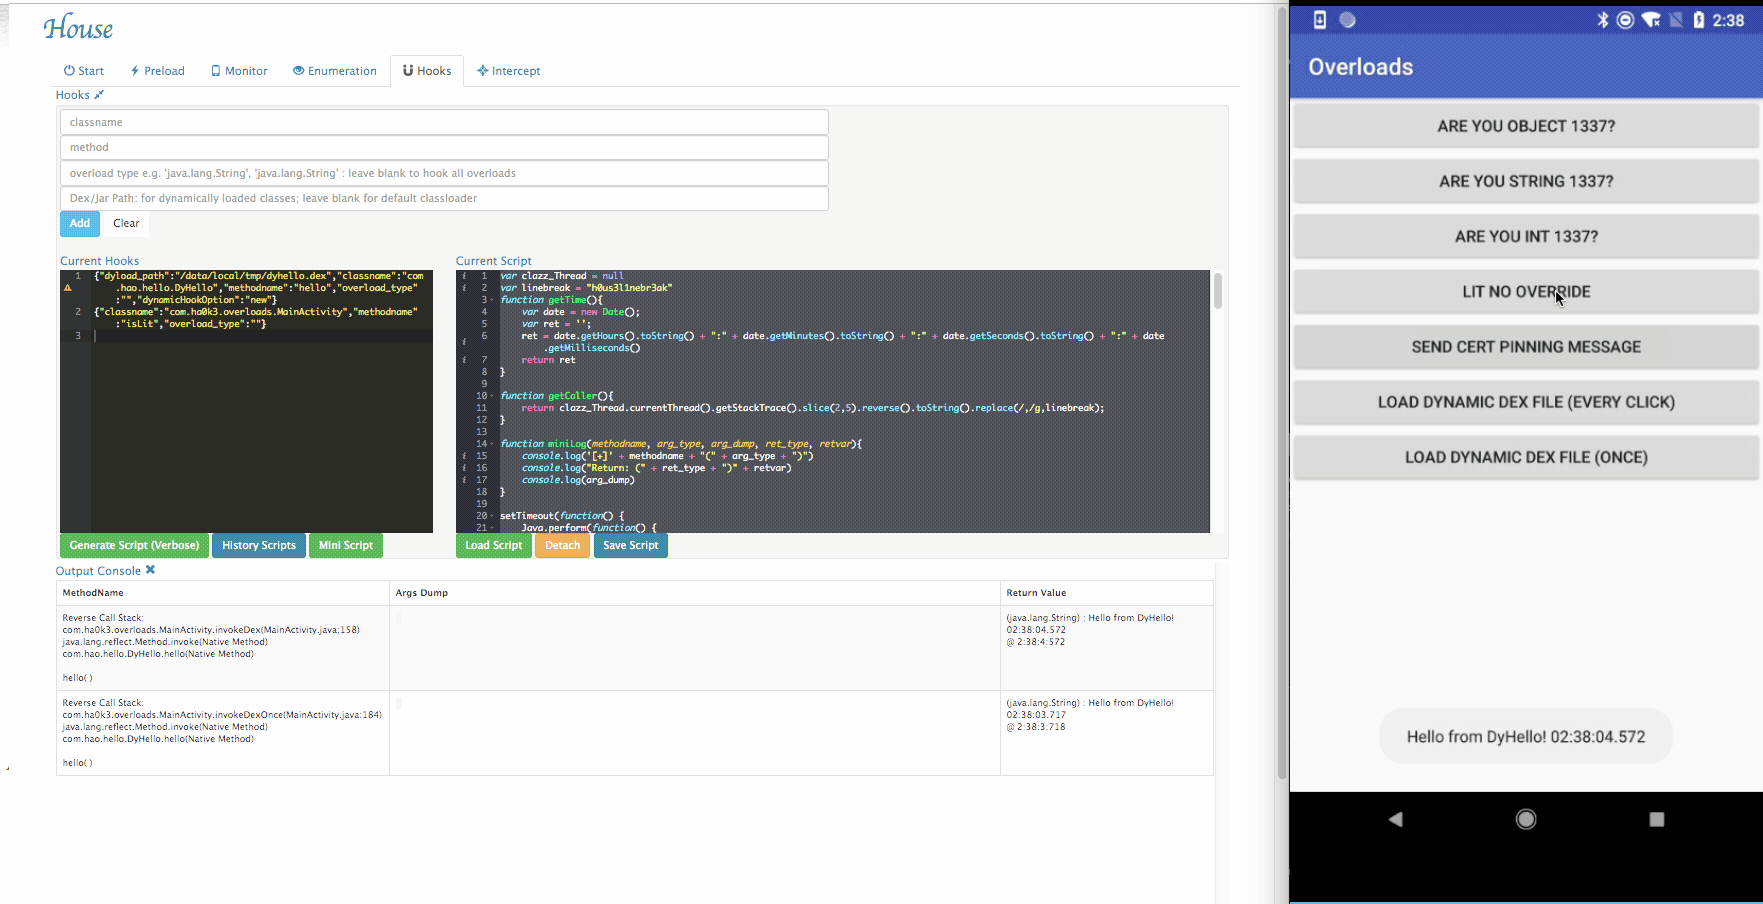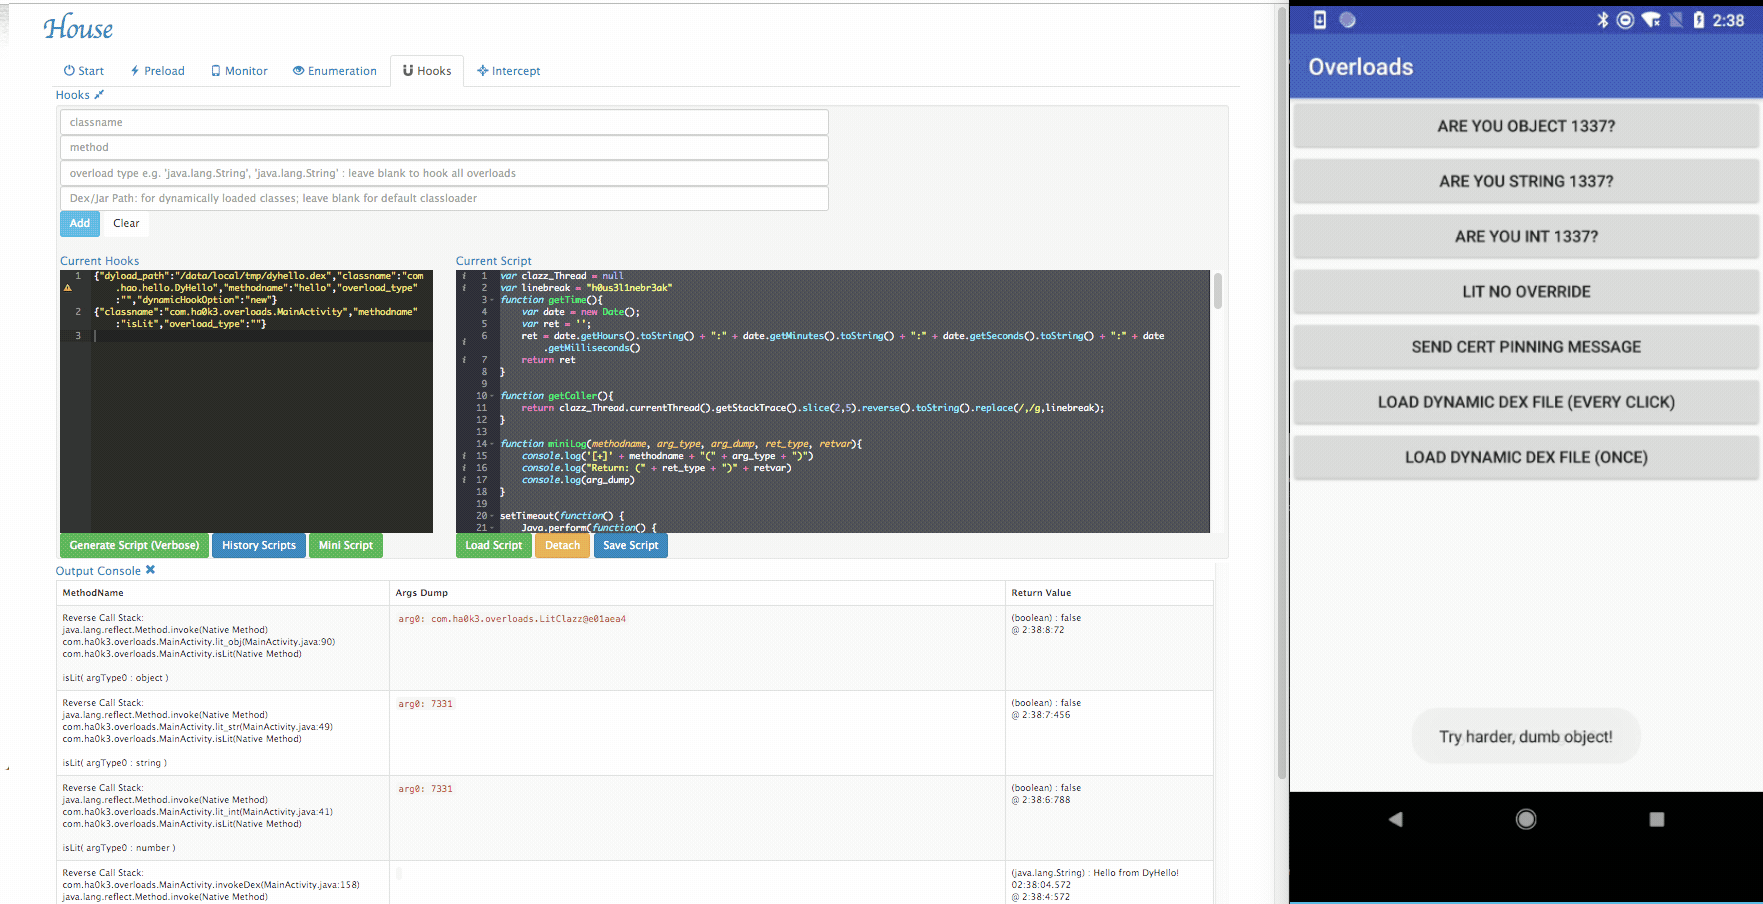 nccgroup/house
Un kit de herramientas de análisis de aplicaciones móviles en tiempo de ejecución con interfaz web, impulsado por Frida, escrito en Python.
 reclassnet/reclass.net
Más que un port de ReClass a la plataforma .NET.
 kevthehermit/ratdecoders
Decodificadores de Python para Troyanos de Acceso Remoto Comunes
 bootleg/ret-sync
ret-sync es un conjunto de plugins que ayuda a sincronizar una sesión de depuración (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) con los desensambladores…







