
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Depuradores

Herramientas de depuración específicamente para analizar el flujo de ejecución de malware e identificar vulnerabilidades.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1khace 1 día
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8khace 4h 39m
gef preview#3

gef

GitHubhugsy/gef
8.3khace 1 mes
delve preview#4

delve

GitHubgo-delve/delve
24.9khace 11 días
rr preview#5

rr

GitHubrr-debugger/rr
10.7khace 17h 34m
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4khace 1 mes
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5khace 5h 45m
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 6h 43m
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9khace 1 día
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2khace 1 día
Más nuevasRelevanciaMás popularesActualizadas recientemente
547 resultados
angr preview

angr

GitHubangr/angr

Una plataforma de análisis binario potente y fácil de usar!

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+12
9.0khace 4 días
GhidraMCP preview

GhidraMCP

GitHublauriewired/ghidramcp

Servidor MCP para Ghidra

static-analysiscode-analysisreverse-engineering+4
9.7khace 8 días
dnSpy preview

dnSpy

GitHubdnspyex/dnspy

Revival no oficial del conocido depurador y editor de ensamblados .NET, dnSpy
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+10
10.9khace 1 día
cheat-engine preview

cheat-engine

GitHubcheat-engine/cheat-engine

Cheat Engine. Un entorno de desarrollo centrado en modding.
general-purpose-utilitiesmemory-forensicsexploitation+3
18.9khace 1 año
reverse-engineering preview

reverse-engineering

GitHubwtsxdev/reverse-engineering

Lista de increíbles recursos de ingeniería inversa

android-securitydynamic-analysis-sandboxingreverse-engineering+5
10.3khace 7 años
flare-vm preview

flare-vm

GitHubmandiant/flare-vm

Una colección de scripts de instalación de software para sistemas Windows que te permite configurar y mantener fácilmente un entorno de ingeniería…
static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.9khace 12 días
inspector preview

inspector

GitHubmodelcontextprotocol/inspector

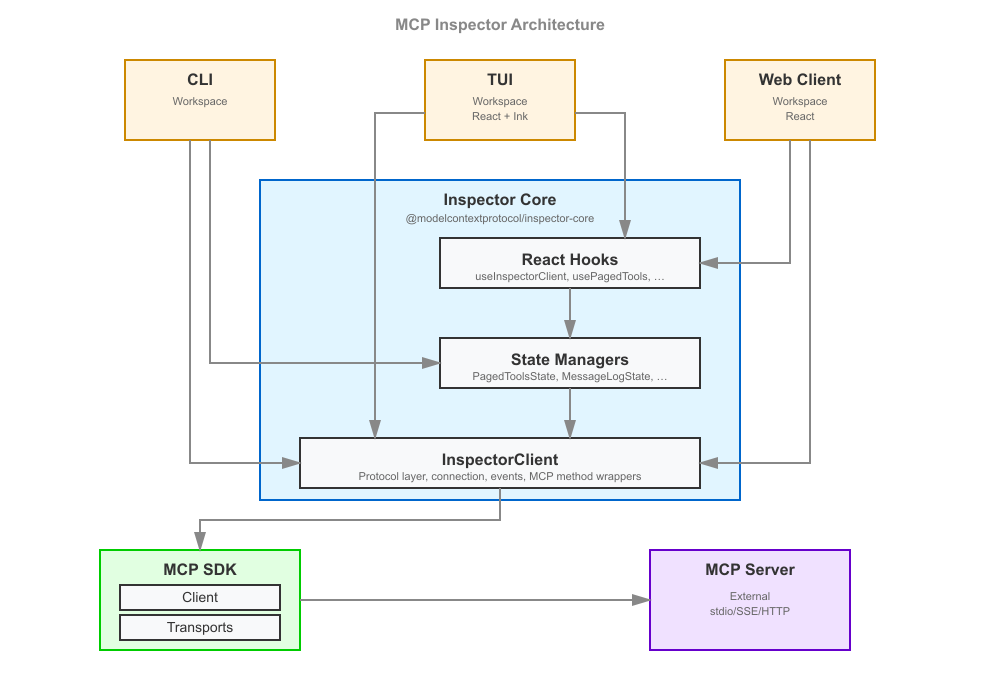
Inspecciona, depura y prueba visualmente servidores del Model Context Protocol (MCP) desde una interfaz web, CLI o TUI, con exploración de…

scripting-automationdebuggersutilities-frameworks+2
11.1khace 5 días
bytecode-viewer preview

bytecode-viewer

GitHubkonloch/bytecode-viewer

Una suite de ingeniería inversa para Java 8+ Jar y Android APK (Descompilador, Editor, Depurador y Más)

android-securitystatic-analysisdynamic-analysis-sandboxing+6
15.6khace 3 meses
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Extracción de Configuración y Carga Útil de Malware

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4khace 1 día
rr preview

rr

GitHubrr-debugger/rr

Framework de grabación y reproducción para la depuración determinista de aplicaciones multihilo, que permite la ejecución inversa, puntos de…

dynamic-code-analysisdebuggersbinary-analysis
10.7khace 17h 34m
Recaf preview

Recaf

GitHubcol-e/recaf

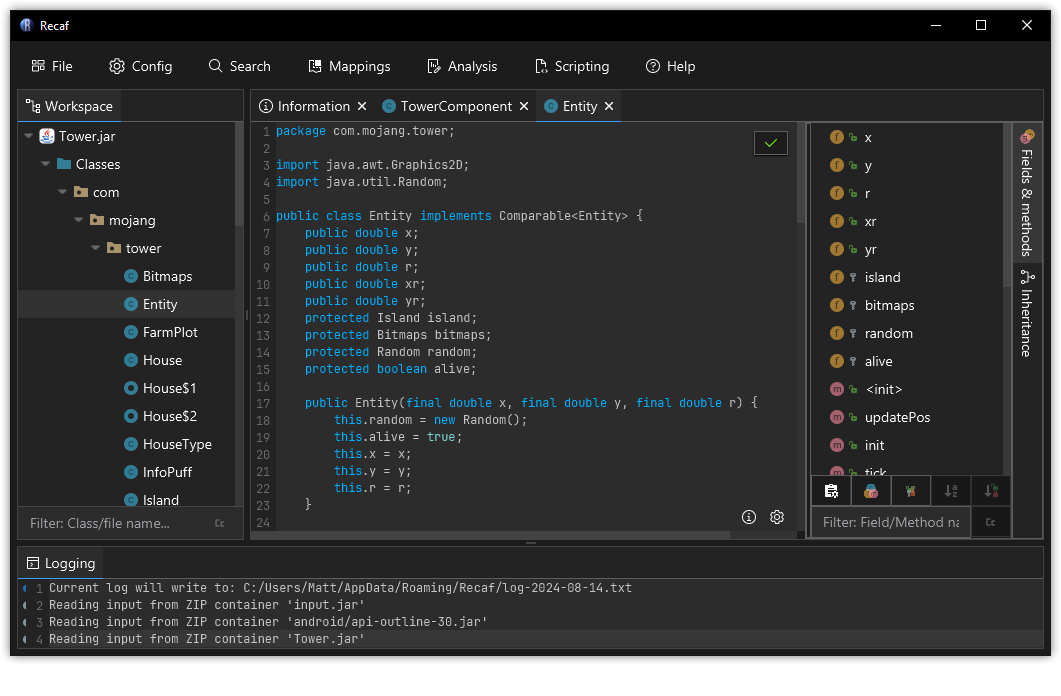
The modern Java bytecode editor

static-analysiscode-analysisreverse-engineering+2
7.3khace 1 día
unidbg preview

unidbg

GitHubzhkl0228/unidbg

Permite emular una librería nativa de Android, y una emulación experimental de iOS.

android-securitydynamic-analysis-sandboxingios-security+5
5.1khace 12 días
Blackbone preview

Blackbone

GitHubdarthton/blackbone

Librería de hacking de memoria para Windows
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5khace 4 años
Detours preview

Detours

GitHubmicrosoft/detours

Librería de intercepción de la API de Windows en tiempo de ejecución para el hooking, monitoreo e instrumentación de llamadas a funciones. Soporta…

dynamic-code-analysisreverse-engineeringdebuggers+1
6.4khace 19 días
sogen preview

sogen

GitHubmomo5502/sogen

🪅 Emulador de espacio de usuario para Windows y Linux

dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
3.5khace 10h 33m
LIEF preview

LIEF

GitHublief-project/lief

Biblioteca multiplataforma para analizar, modificar y abstraer formatos ejecutables ELF, PE y MachO. Admite APIs en C++, Python y Rust con…

android-securityembedded-systems-securitystatic-analysis+12
5.5khace 1 día
gef preview

gef

GitHubhugsy/gef

GEF (GDB Enhanced Features) - una experiencia moderna para GDB con capacidades avanzadas de depuración para desarrolladores de exploits e ingenieros…

static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.3khace 1 mes
ESP32-Bit-Pirate preview

ESP32-Bit-Pirate

GitHubgeo-tp/esp32-bit-pirate

Una herramienta de hacking de hardware con CLI basado en web que habla todos los protocolos.

embedded-systems-securitywi-fi-auditingbluetooth-security+5
5.4khace 7 días
Anterior123…31Siguiente





