
 #1
Herramientas de depuración específicamente para analizar el flujo de ejecución de malware e identificar vulnerabilidades.
Recomendado por Kitploit

 unicorn-engine/unicorn
Framework de emulación de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
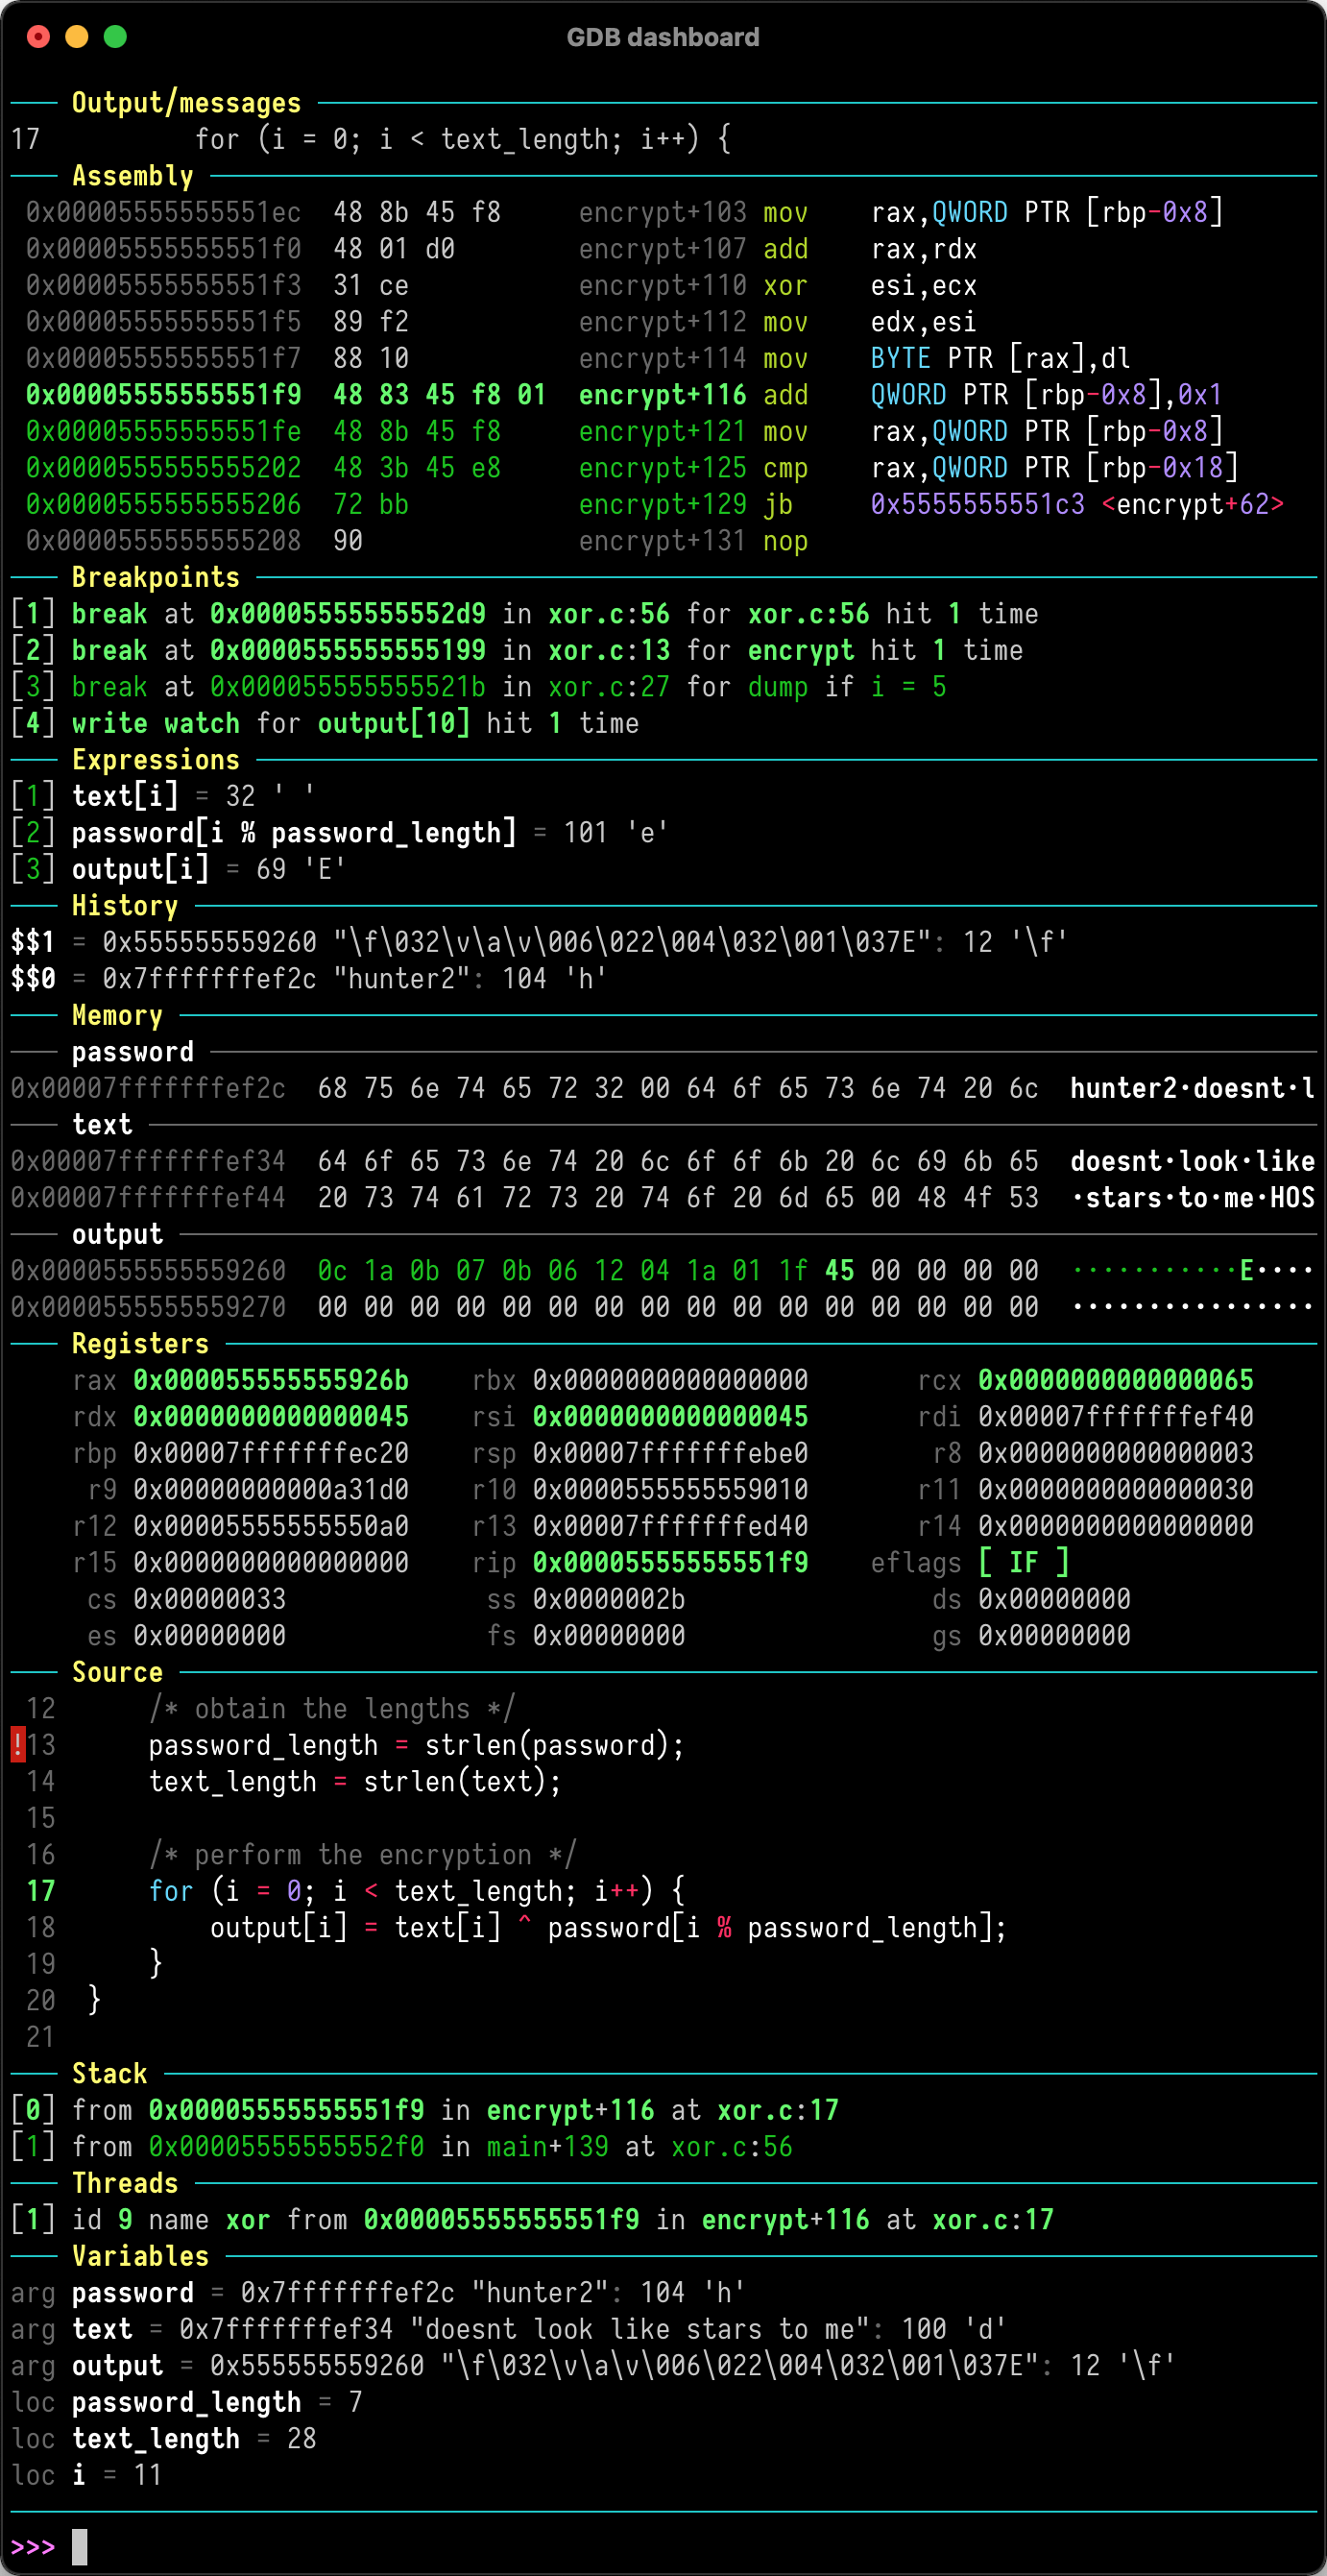 cyrus-and/gdb-dashboard
Interfaz modular de GDB que proporciona un panel visual con paneles personalizables para inspeccionar registros, código fuente, ensamblador y estado…
 qilingframework/qiling
Un verdadero framework de emulación binaria instrumentable
 zrax/pycdc
Desensamblador y descompilador de bytecode de C++ y Python

 rizinorg/rizin
Framework de ingeniería inversa y conjunto de herramientas de línea de comandos de tipo UNIX.
 cea-sec/miasm
Marco de ingeniería inversa en Python
 hyperdbg/hyperdbg
Herramientas de depuración nativas de última generación
 riscv-software-src/riscv-isa-sim
Simulador funcional del ISA RISC-V que admite múltiples extensiones (RV32/64, V, criptografía) con modo de depuración interactiva, integración con…
 bethington/ghidra-mcp
Servidor MCP que conecta la ingeniería inversa de Ghidra con herramientas de IA: 256 herramientas para descompilación, emulación P-code, depuración…
 rocky/python-uncompyle6
Un descompilador de bytecode de Python multiversión
 dynamorio/dynamorio
Marco de instrumentación en tiempo de ejecución para construir herramientas de análisis dinámico: rastreo, generación de perfiles, cobertura de…
 0xz0f/z0fcourse_reverseengineering
Curso estructurado de ingeniería inversa que cubre binarios de Windows x64, ensamblador, depuración y análisis de malware. Diseñado para…
 cs01/gdbgui
Interfaz de usuario basada en navegador para gdb (depurador GNU). Agregue puntos de interrupción, vea la pila, visualice estructuras de datos y más…
 blacktop/ipsw
Navaja suiza para investigación en iOS/macOS
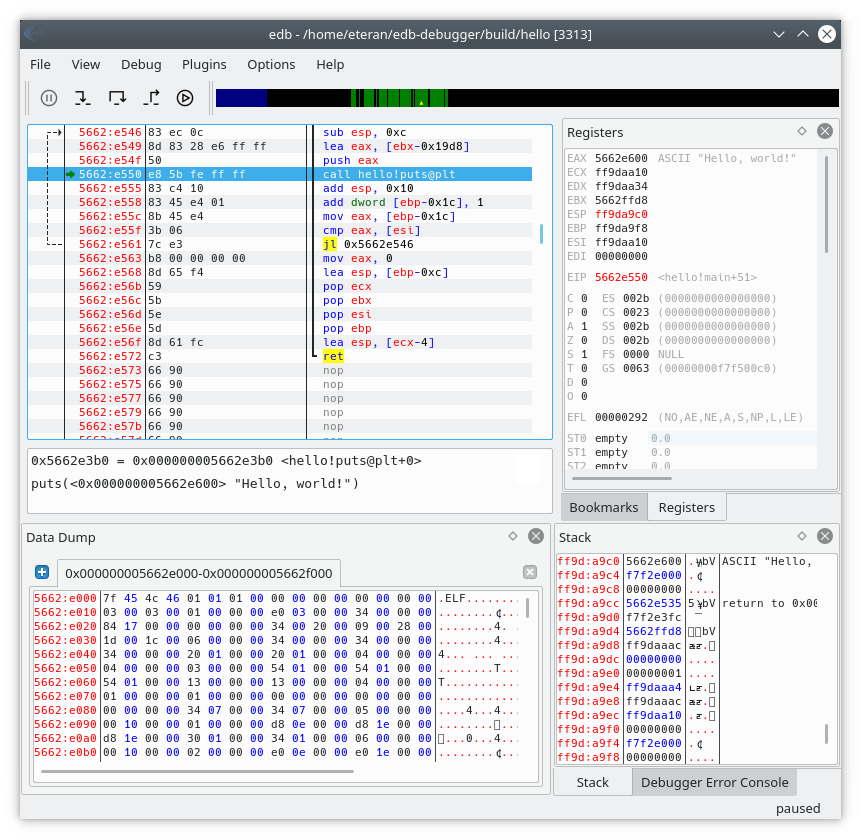 eteran/edb-debugger
edb es un depurador multiplataforma para AArch32/x86/x86-64.
 longld/peda
PEDA - Asistencia de desarrollo de exploits en Python para GDB
 openocd-org/openocd
Espejo oficial de solo lectura de OpenOCD (sin pull requests)







