Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
veneficus-implant-public — Malware 0day picante. Malware de cadena de ataque completa: exploit, pivote, c2, persistencia. Rust convertido a pseudo-código - si eres listo puedes construirlo tú mismo. | Kitploit
Herramientas/GitHubGitHub/abraxas/veneficus-implant-public
Escalada de PrivilegiosMecanismos de PersistenciaAnálisis de VulnerabilidadesExplotaciónMovimiento LateralExfiltración de DatosPost-ExplotaciónAnálisis de MalwareComando y Control
Compartir
Papers e Investigación
Red Teaming
Desarrollo de Payloads
GitHubabraxas/veneficus-implant-public

veneficus-implant-public

Malware 0day picante. Malware de cadena de ataque completa: exploit, pivote, c2, persistencia. Rust convertido a pseudo-código - si eres listo puedes construirlo tú mismo.

Ver Repositorio
1102hace 22 díasAún no revisado

Veneficus Mini - Malware 0day de cadena de ataque completa: Exploit, LPE, Pivot, C2, Persistencia

Abraxas Labs — analyze · reverse · disclose

Malware 0day de cadena de ataque completa: Exploit, LPE, Pivot, C2, Persistencia
Esquema técnico público · solo pseudo-código · no ejecutable
abraxaslabs.tech · @abraxas_null


Veneficus Mini es Malware 0day de cadena de ataque completa: Exploit, LPE, Pivot, C2, Persistencia.

Este repositorio es un clon de documentación de ese kit para Windows x64 - esbozado como un agente modular que cubre toda la cadena: puntuación del host, ocultamiento, un pool de ayudantes con drivers firmados (exploit / LPE), coerce lateral más un relay de loopback (pivot), un plano de control de borde HTTPS (C2), y persistencia residente vía WMI / tarea / clave Run, además de recolección.

Cada módulo aquí es pseudo-código. No es un proyecto compilable, no es un dropper, y no es un volcado amigable para detección de un árbol privado.

ConservadoEliminado / aliasado
Nombre del producto VeneficusNombres de funciones privadas, tipos, variables de entorno
Identificadores CVE públicosNombres de productos de proveedores, alias de exploits
Diseño, incluyendo defectosNombres de archivos de drivers, rutas de dispositivos, códigos de control
Artefactos del host, claves XOR, bytes de parche, regexes
Cadenas de rutas de relay privadas

Los identificadores en este paquete son alias. Una copia de estos archivos no debería compilarse en una regla YARA que coincida con una implementación privada.


Cadena de ataque

EtapaQué cubre en este esquema
ExploitDropper, pool de ayudantes con drivers firmados, parches en proceso
LPEPrimitivas de drivers vulnerables, privilegio de depuración, ruta de volcado adyacente a PPL
PivotEsbozo de coerce / relay de autenticación, proxy tipo SOCKS en loopback
C2Relay de borde HTTPS, balizas selladas, cola de trabajos del operador
PersistenciaPulso WMI, tarea al iniciar sesión, clave Run de máquina

Flujo previsto

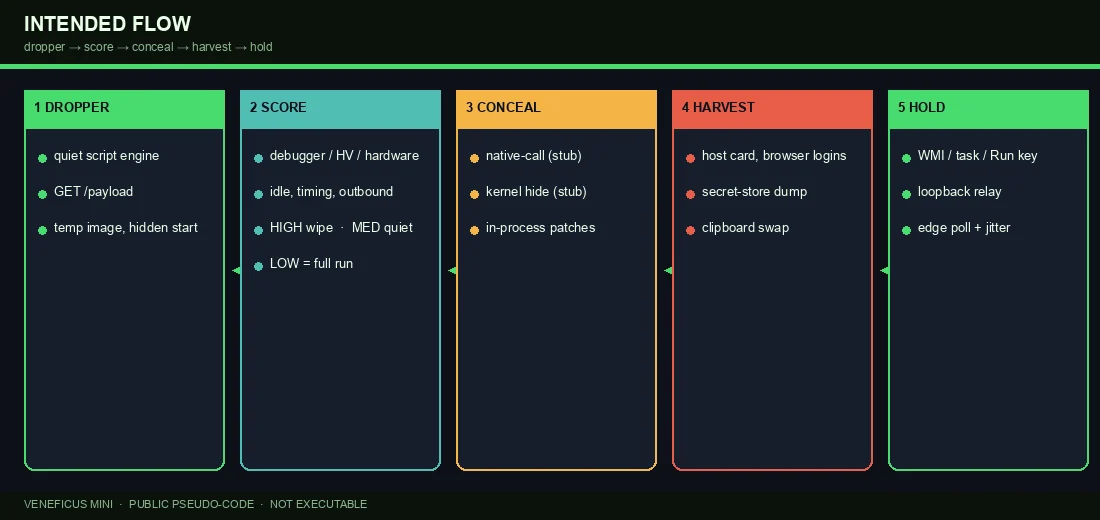
Dropper, score, conceal, harvest, hold
  1. Dropper — silenciar el motor de scripts, GET /payload, escribir una imagen con nombre desechable bajo el directorio temporal del usuario, iniciarla oculta.
  2. Score — comprobaciones de depurador / hipervisor / hardware / inactividad / temporización / salida. Alto → borrar y salir. Medio → modo silencioso (solo tarjeta de host). Bajo → operación completa.
  3. Conceal — ruta de llamada nativa (stub), cobertura de pila (importada, sin usar), ocultamiento en kernel (stub), parches en proceso de escaneo de scripts y telemetría (la intención es real; bytes omitidos).
  4. Driver pool — probar imágenes de kernel firmadas pero vulnerables como ayudante de terminación de procesos. Requiere admin. Las imágenes no están en este repositorio.
  5. Harvest — tarjeta de host, inicios de sesión del navegador, volcado del almacén de secretos del SO, intercambio de portapapeles. La recolección de cookies existe y nunca se llama.
  6. Hold — pulso WMI / tarea al iniciar sesión / clave Run de máquina, relay de loopback, listener de vista en blanco, sondeo de control con jitter.

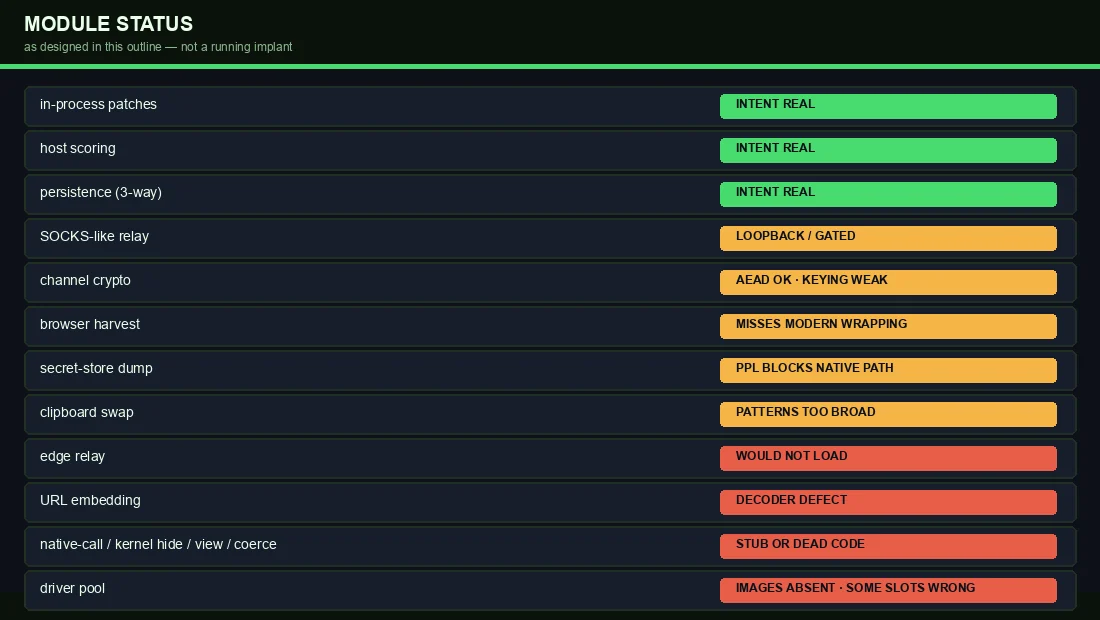
Estado de los módulos

Qué módulos están esbozados como reales, parciales o stub

El árbol privado está inacabado. Este esquema mantiene los defectos visibles a propósito.


Referencias CVE

Nombres de proveedores omitidos. Los nombres de rol son alias.

CVERol en el poolNota
CVE-2025-1055 / CVE-2025-52915Escáner de kernel de AVCódigo de control de terminación de procesos
CVE-2024-51324Driver de utilidad de AV de tercerosCódigo de control de terminación de procesos
CVE-2025-7771Driver de ajuste de CPULa primitiva real es R/W de physmem, no pid-kill
CVE-2025-70795Driver de monitorización de procesos DLPCódigo de control de terminación de procesos
CVE-2019-16098Driver de superposición de GPUR/W virtual; el árbol privado usó el código incorrecto
CVE-2025-33073Cliente SMB (esbozo lateral)Citado, no implementado; código muerto

Relay de borde

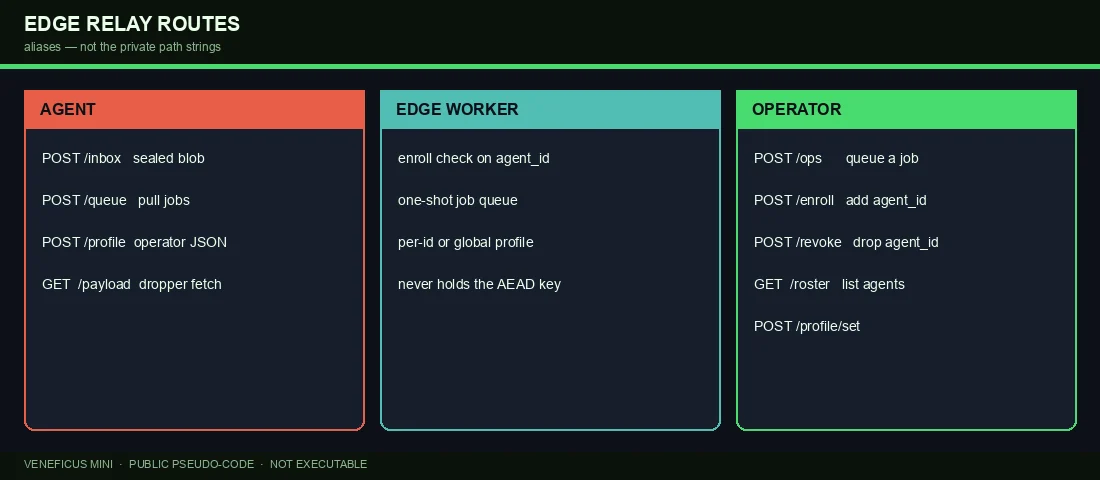
Rutas del agente, worker de borde y operador

Alias de rutas públicas: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.

Los blobs sellados usan AES-256-GCM. La clave del canal se deriva del id del agente en tiempo de compilación sin salt — poseer el binario implica poseer la clave. El worker nunca descifra. Los trabajos viajan en claro.


Árbol

Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/

Empieza en Veneficus_Mini/src/entry.pseudo y Veneficus_Mini/NOTICE.txt.


Qué no es esto

  • No es una entrada de compilador. Los archivos .pseudo no compilarán.
  • No es el árbol privado. La llamada nativa, el ocultamiento en kernel, la vista oculta y el auth-coerce son stubs o código muerto en este esquema; el kit en sí es Malware 0day de cadena de ataque completa: Exploit, LPE, Pivot, C2, Persistencia.
  • No es una divulgación de vulnerabilidades más allá de los IDs CVE públicos listados arriba.

Para escritos orientados al operador, véase abraxaslabs.tech.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →