#1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
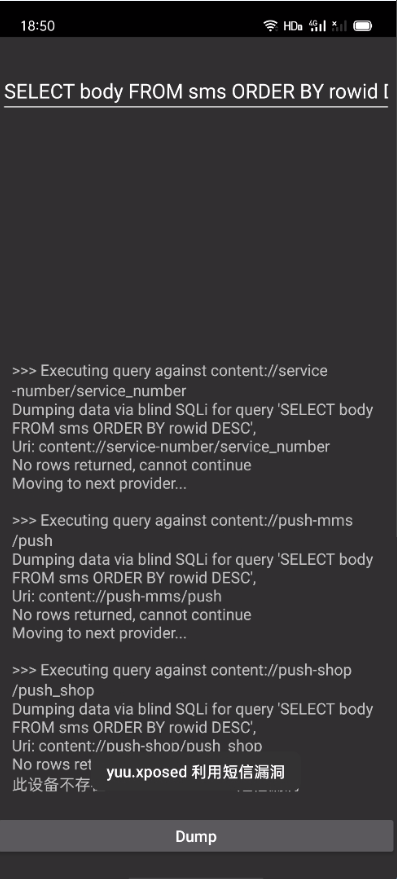
 yuuouu/coloros-cve-2025-10184
Vulnerabilidad de SMS en ColorOS y medidas de autoprotección para los usuarios
 nicchongwb/rootsmart-v2.0
Desarrollo de Ransomware Android - cifrado AES256 + CVE-2019-2215 (reverse root shell) + Exfiltración de Datos
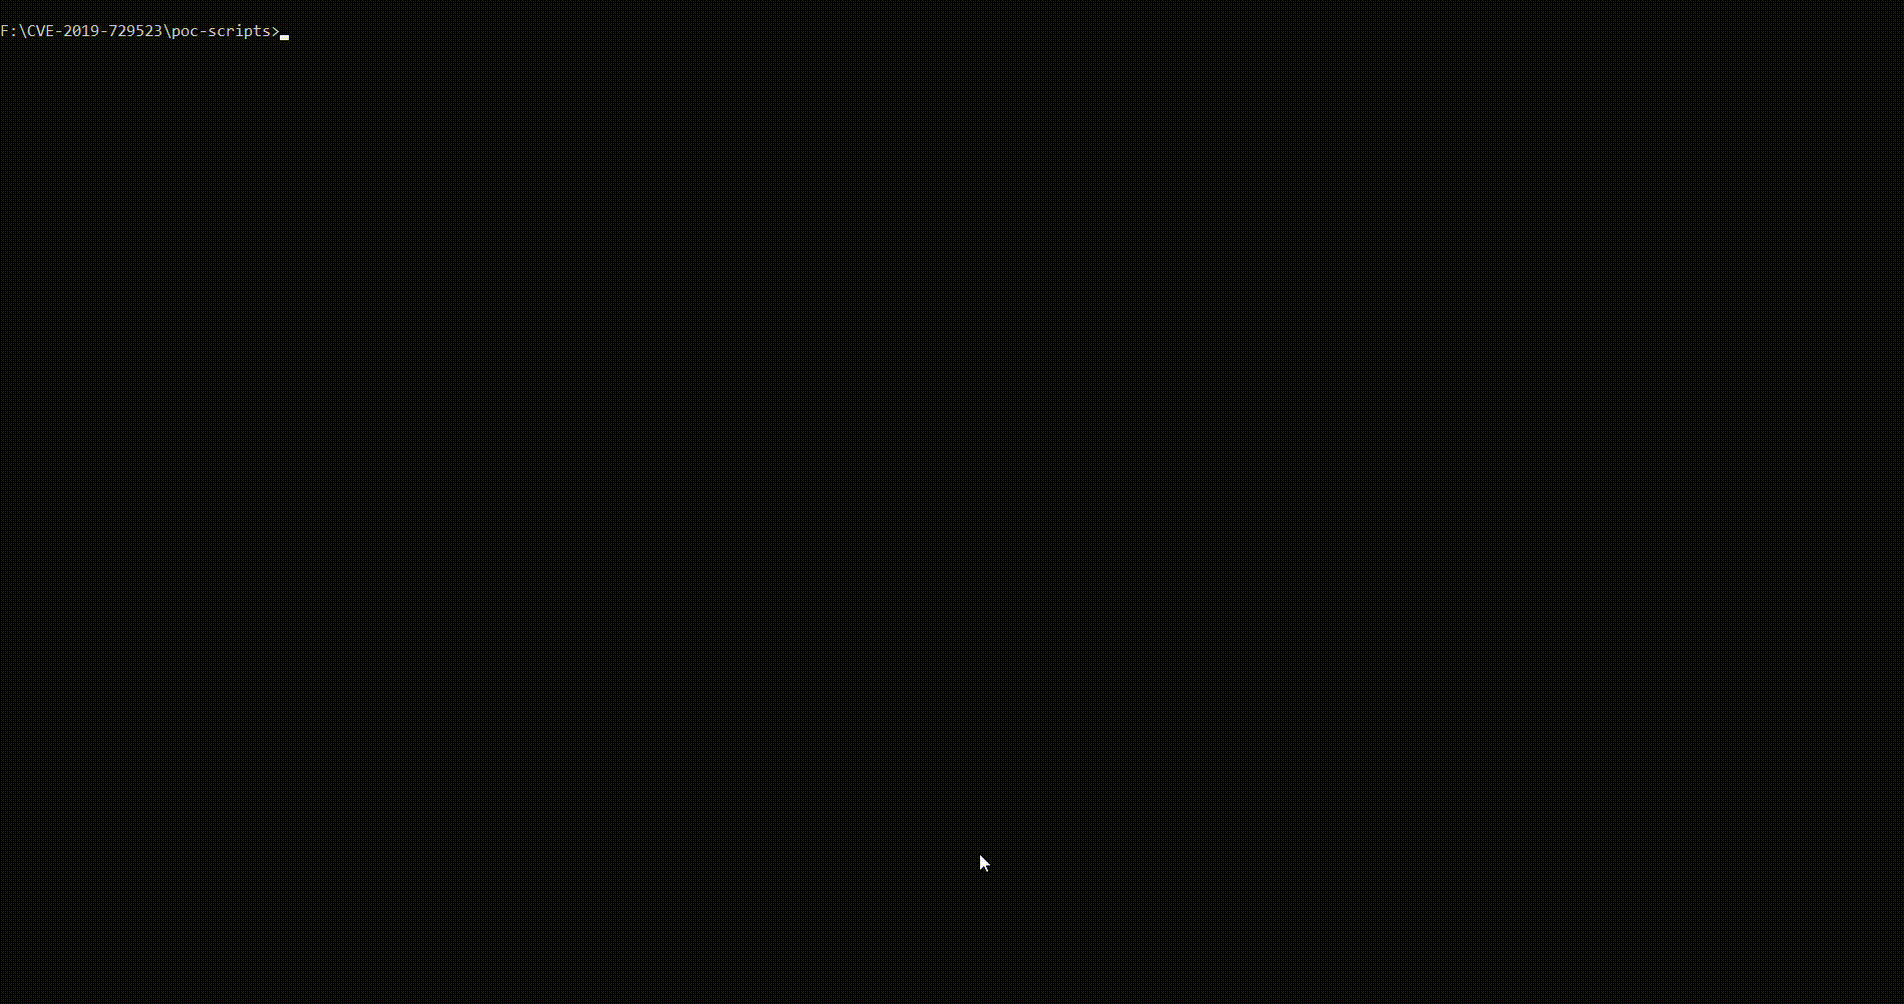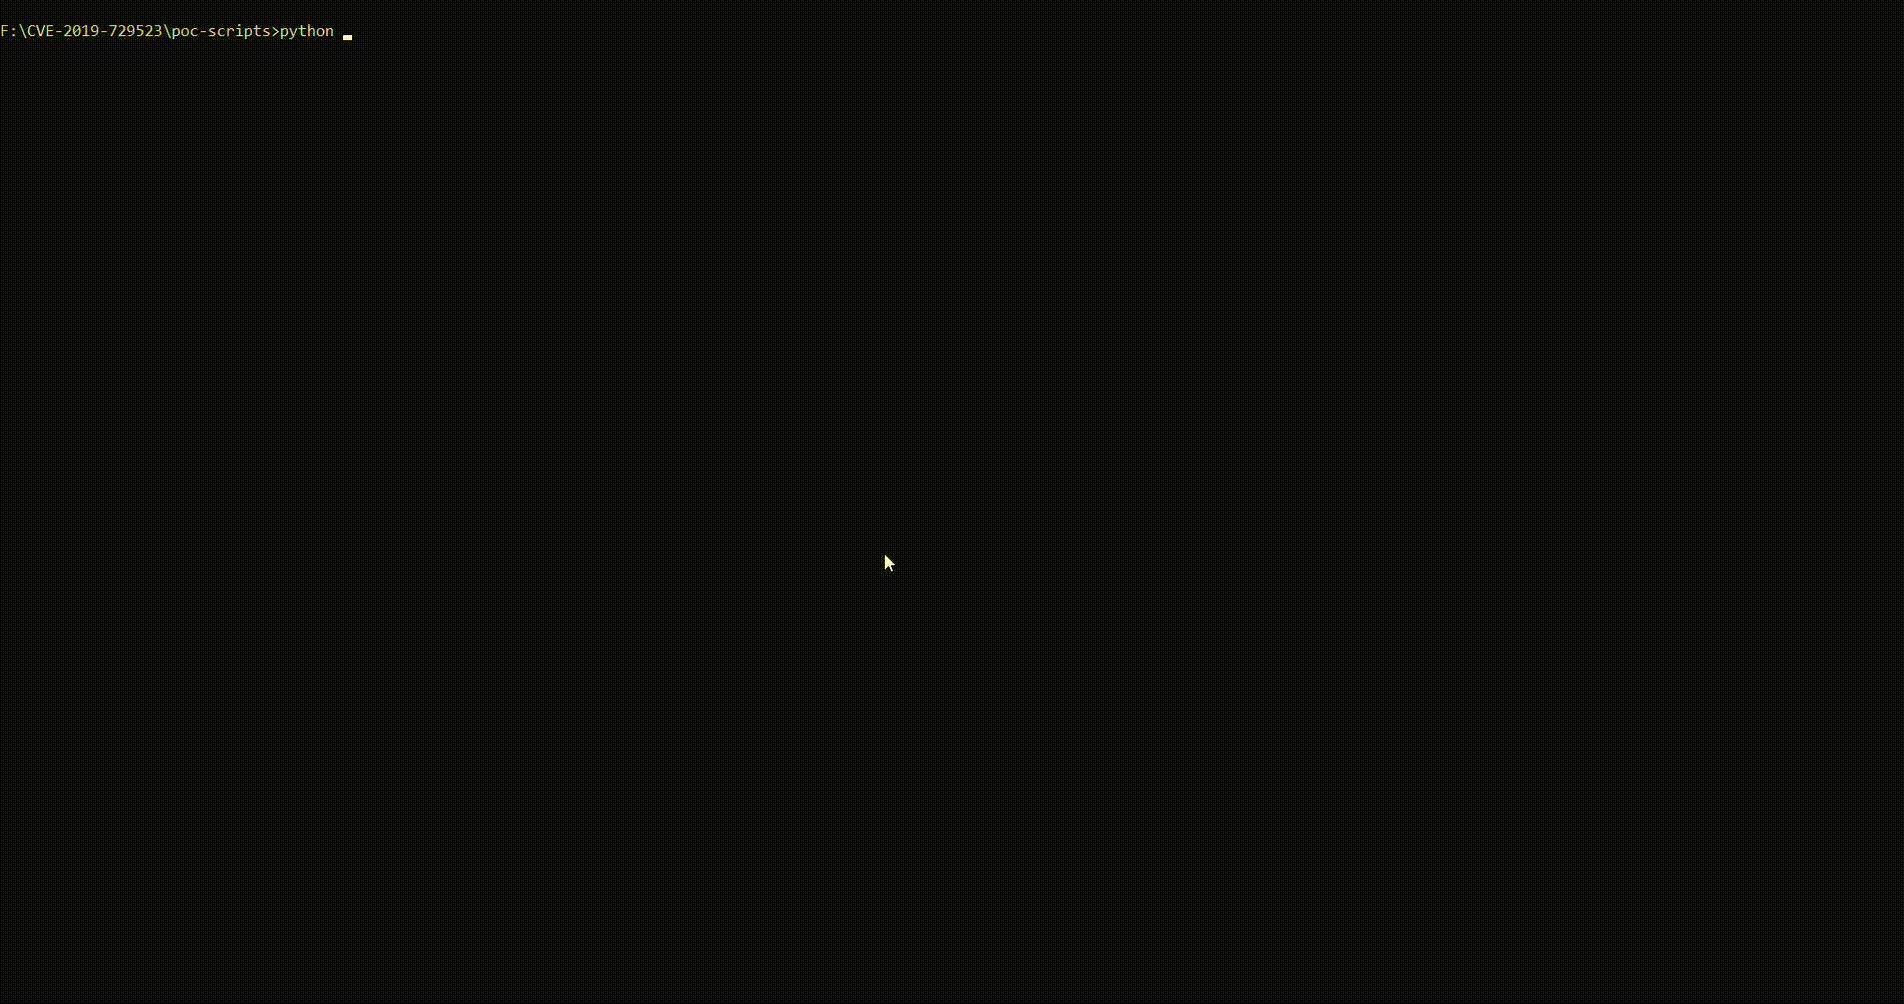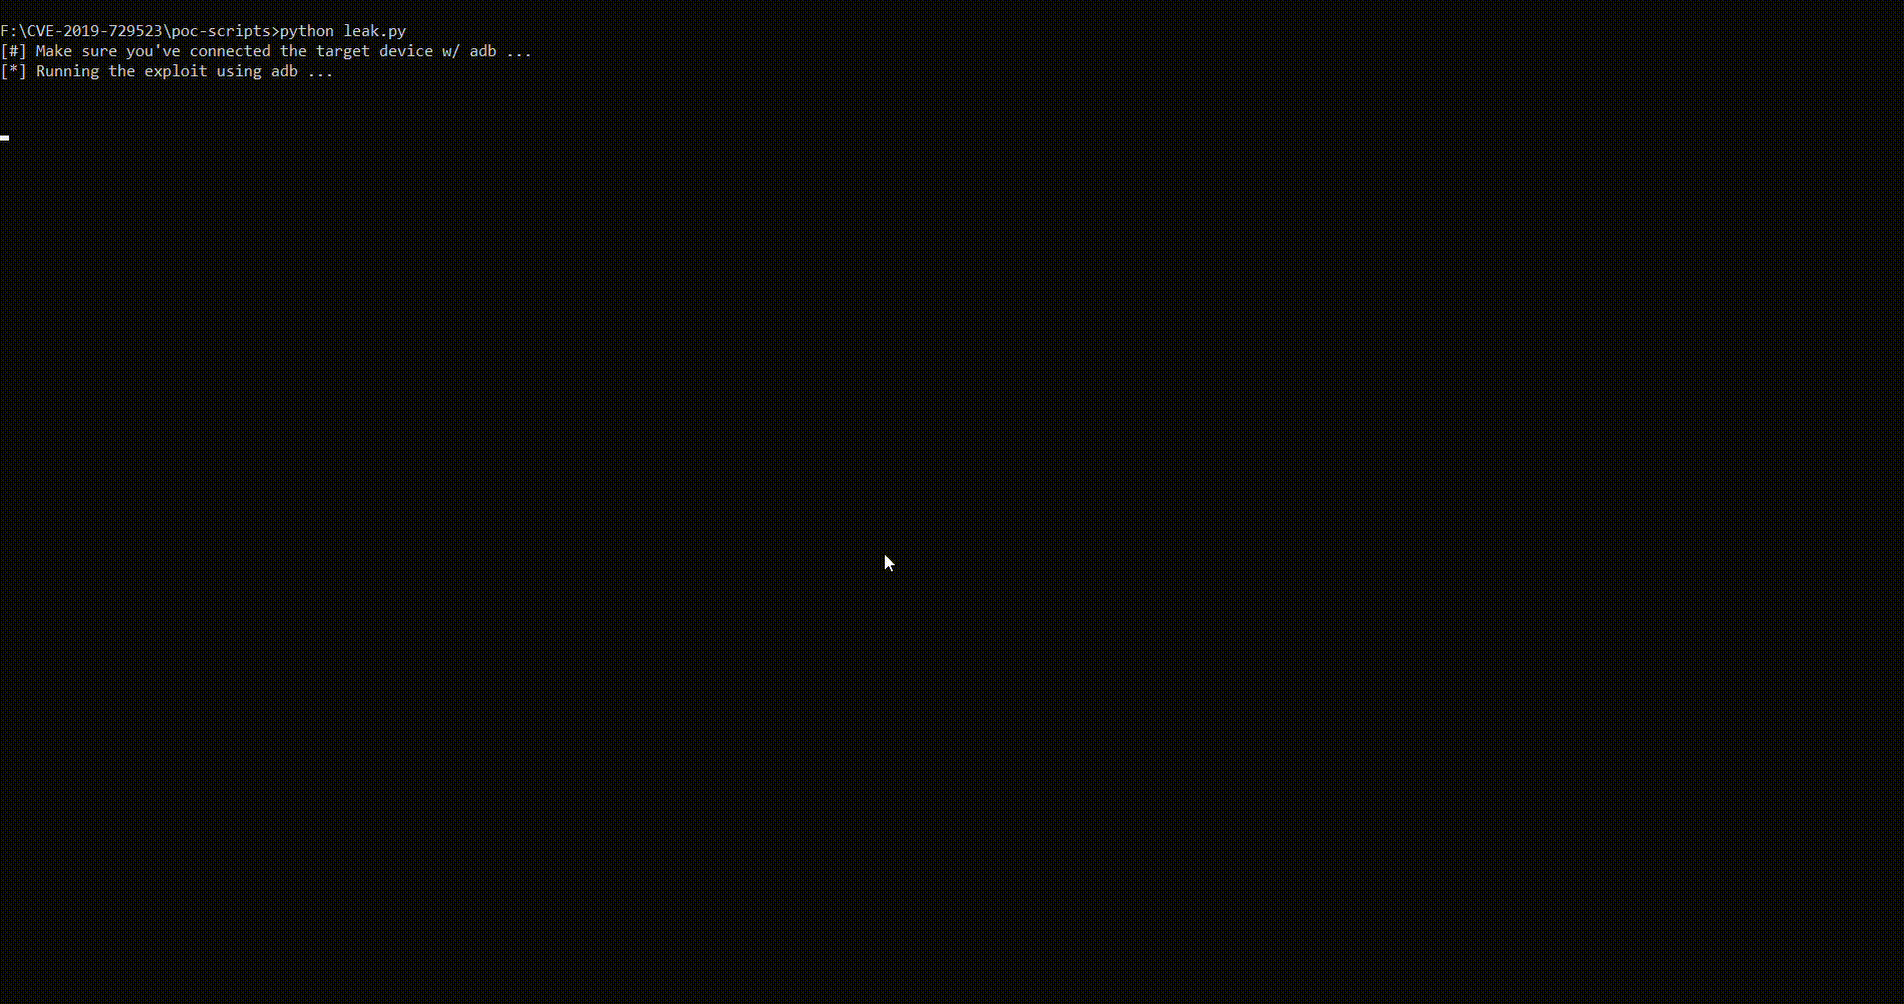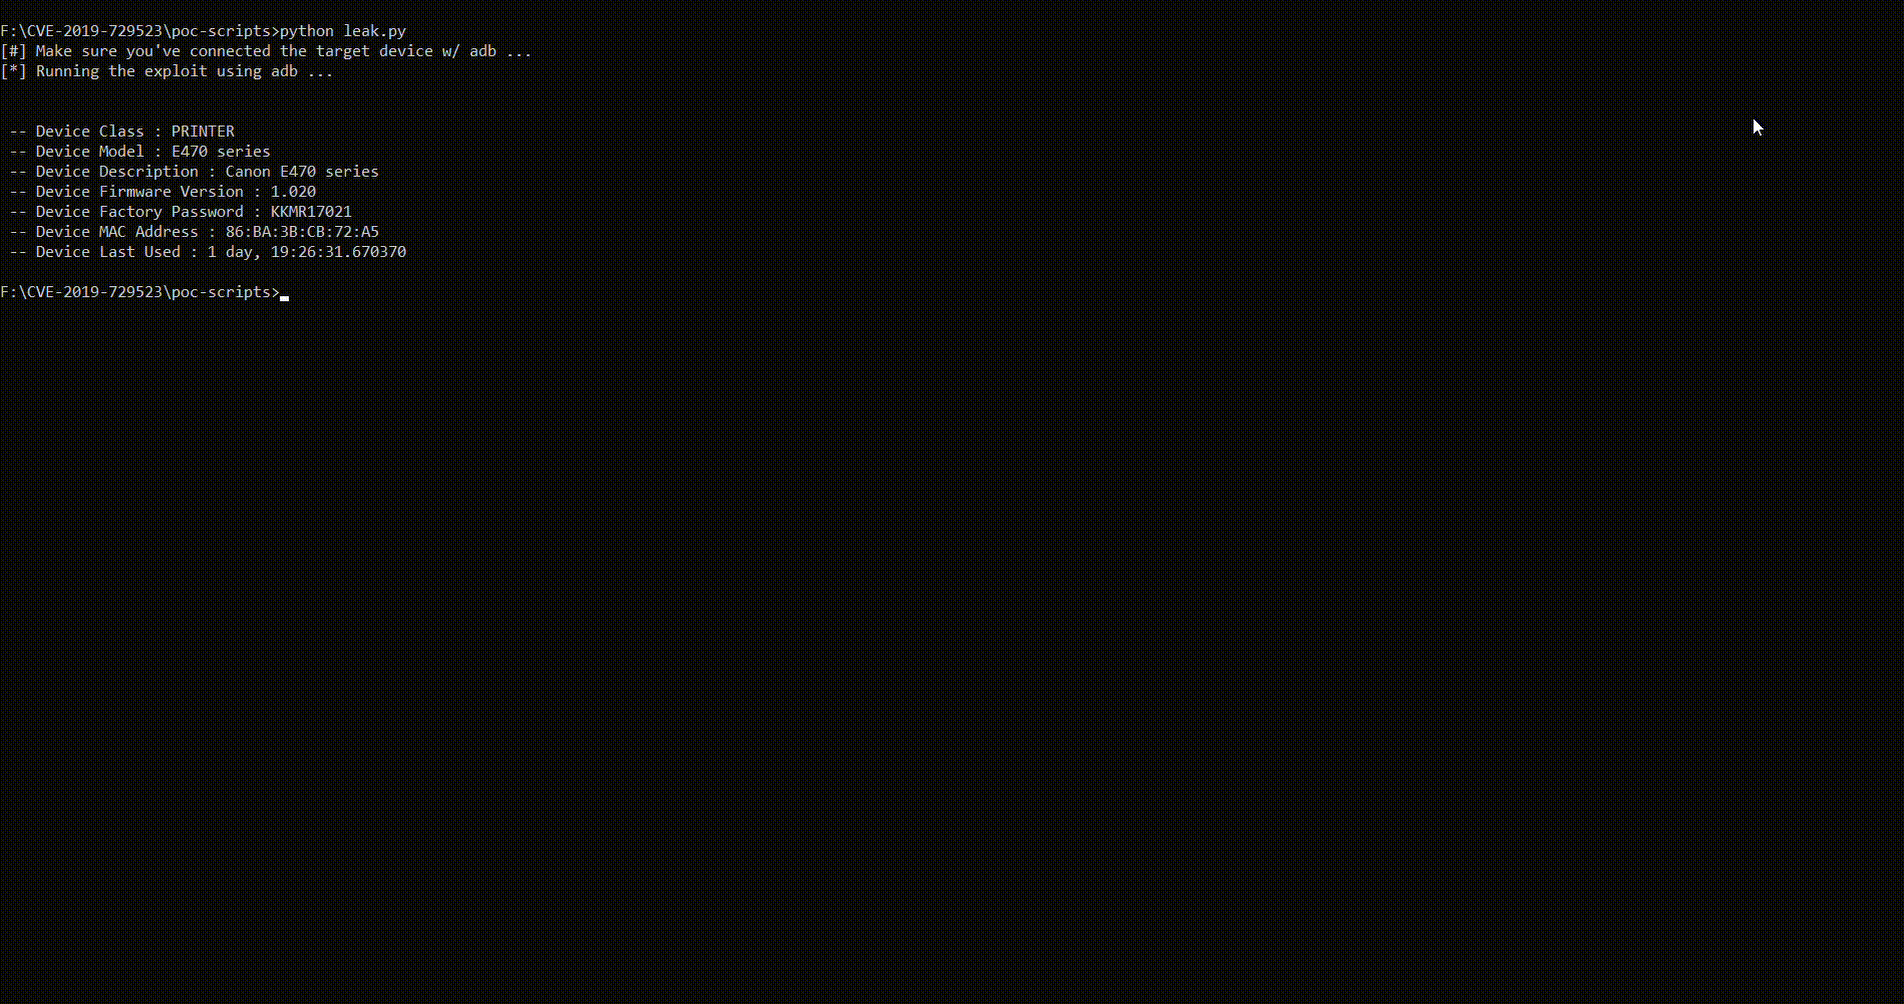 0x48piraj/cve-2019-14339
POC para CVE-2019-14339 Canon PRINT 2.5.5
 maldev-academy/dumpchromesecrets
Extraer datos de versiones modernas de Chrome, incluyendo tokens de actualización, cookies, credenciales guardadas, datos de autocompletado,…
 sp00kyskelet0n/discordrat
Herramienta de Administración Remota para Discord completamente escrita en Python3
 francesc-h/firebase
Explotando bases de datos de Firebase mal configuradas
 thespeedx/tbomb
Este es un Bombardero de SMS y Llamadas para Linux y Termux
 jxlil/pwndb
Herramienta de búsqueda de credenciales filtradas basada en Tor que consulta el servicio oculto pwndb2 para encontrar correos electrónicos y…
 qwqdanchun/dcrat
Una herramienta remota sencilla en C#.
 conviso-archives/firefox_tunnel
Túnel C2 basado en navegador que exfiltra payloads a través de cookie.sqlite de Firefox y autoenvío de HTML/JS, permitiendo una evasión sigilosa del…
 loseys/blackmamba
Framework C2/post-explotación
 loseys/oblivion
Comprobador de fugas de datos y herramienta OSINT
 joshuamart/pwnedpasswordschecker
Buscar (sin conexión) si tu contraseña (formato NTLM o SHA1) ha sido filtrada (HIBP passwords list v8)
 mesquidar/adbsploit
Una herramienta basada en Python para explotar y gestionar dispositivos Android a través de ADB.
 onsec-fr/http-asynchronous-reverse-shell
[POC] Shell inversa asíncrona mediante el protocolo HTTP.
 th3unkn0n/telegram-scraper
herramienta de extracción de grupos de Telegram. obtiene toda la información sobre los miembros del grupo.
 4n4nk3/tinkerershell
Un simple reverse shell en Python escrito solo por diversión.