 0x48piraj/cve-2019-14339
POC para CVE-2019-14339 Canon PRINT 2.5.5

Inyección de URI de Content Provider en Canon PRINT 2.5.5 (CVE-2019-14339). Prueba de concepto por @0x48piraj
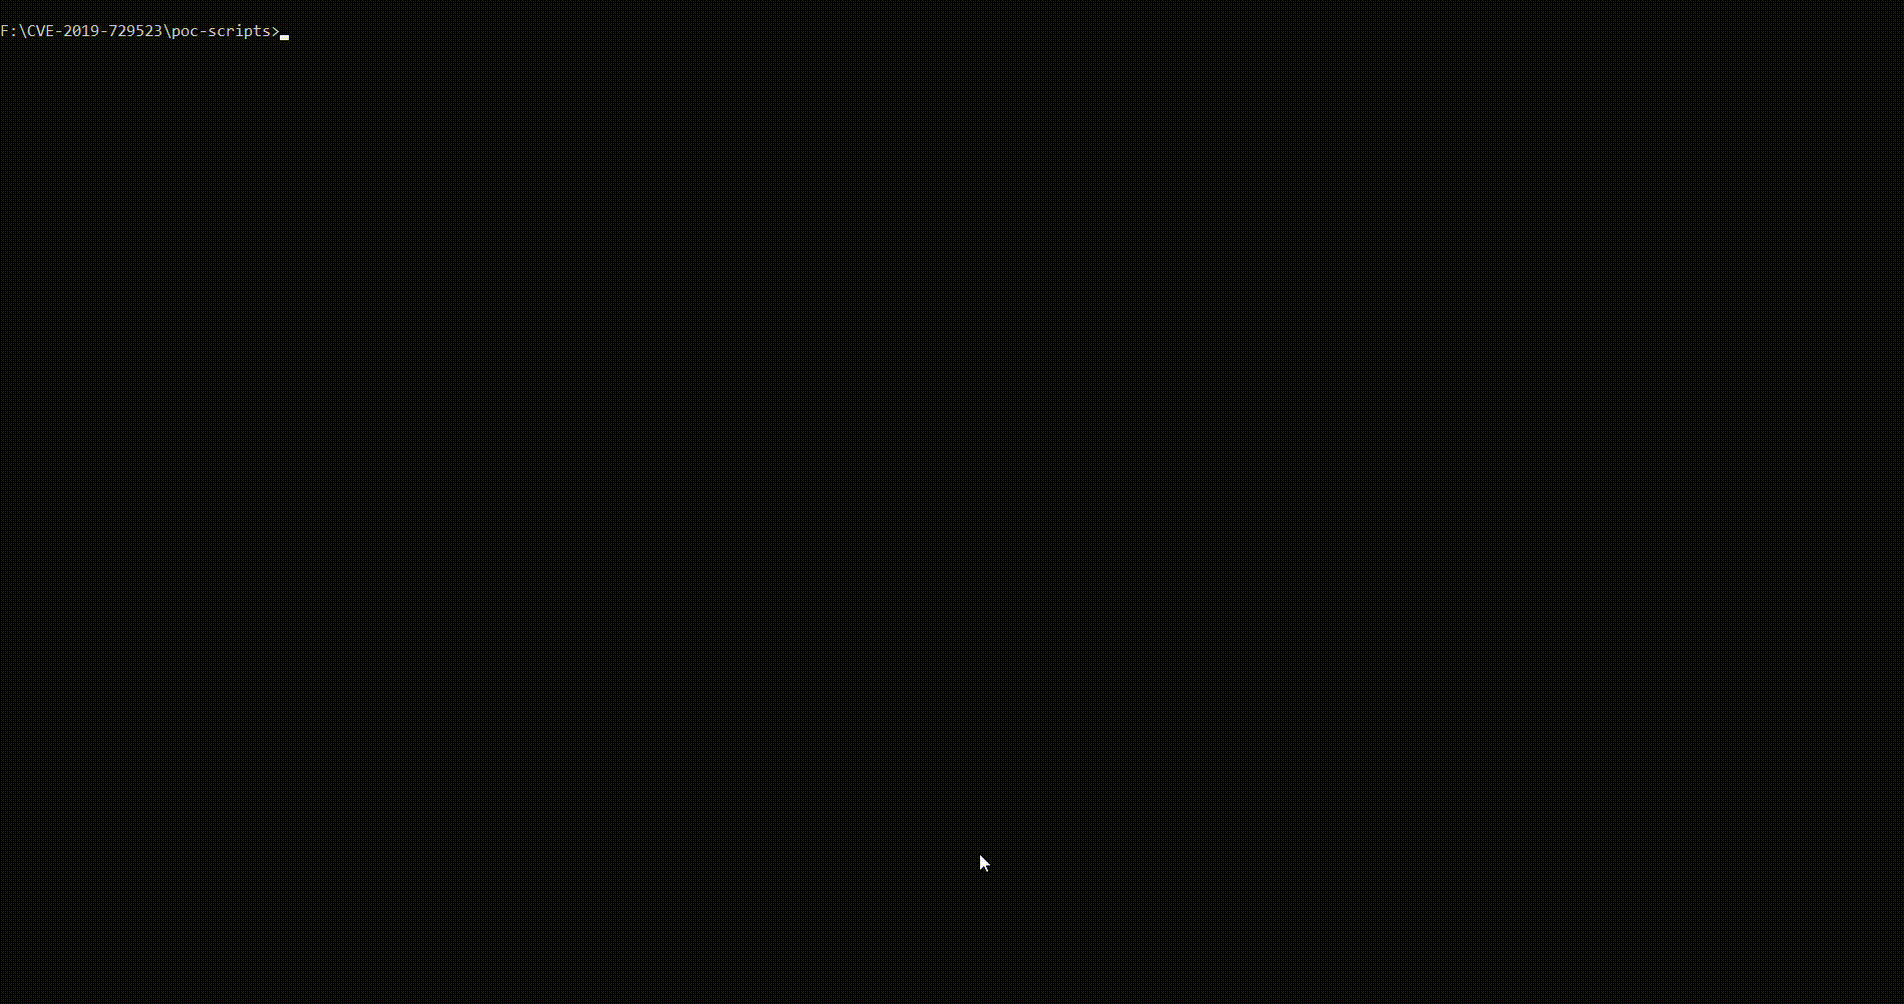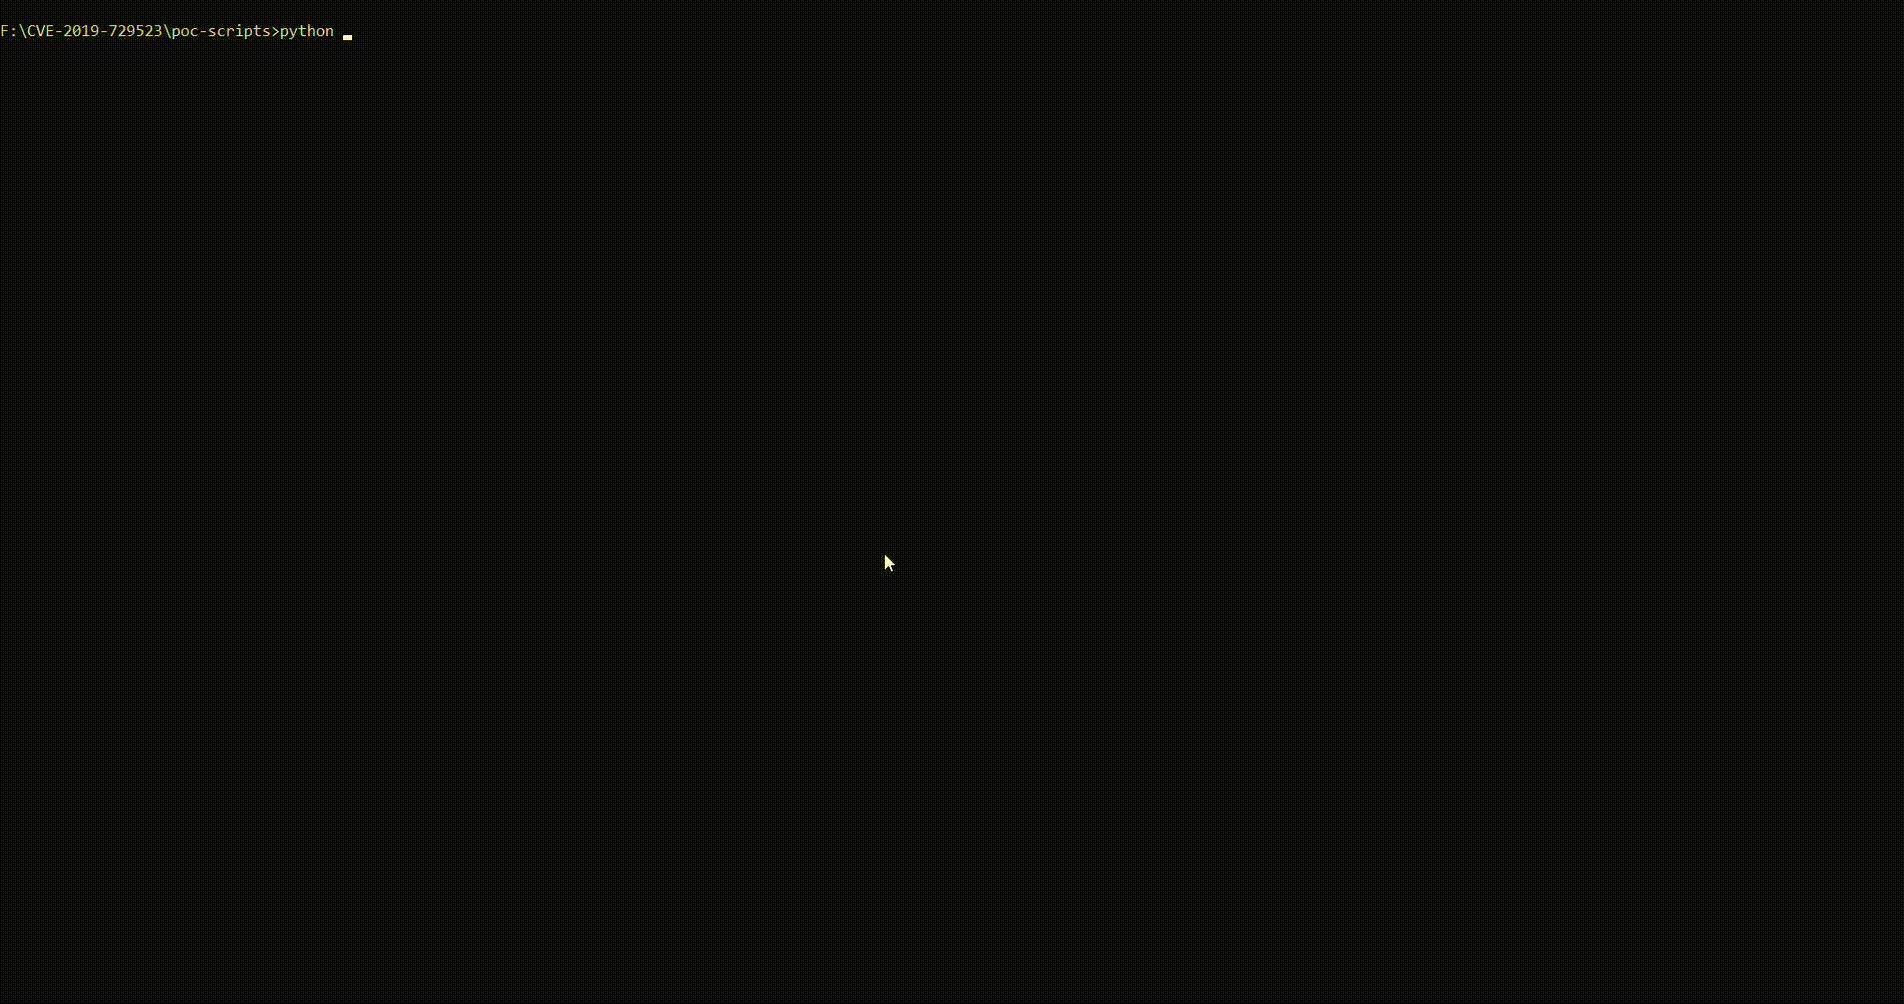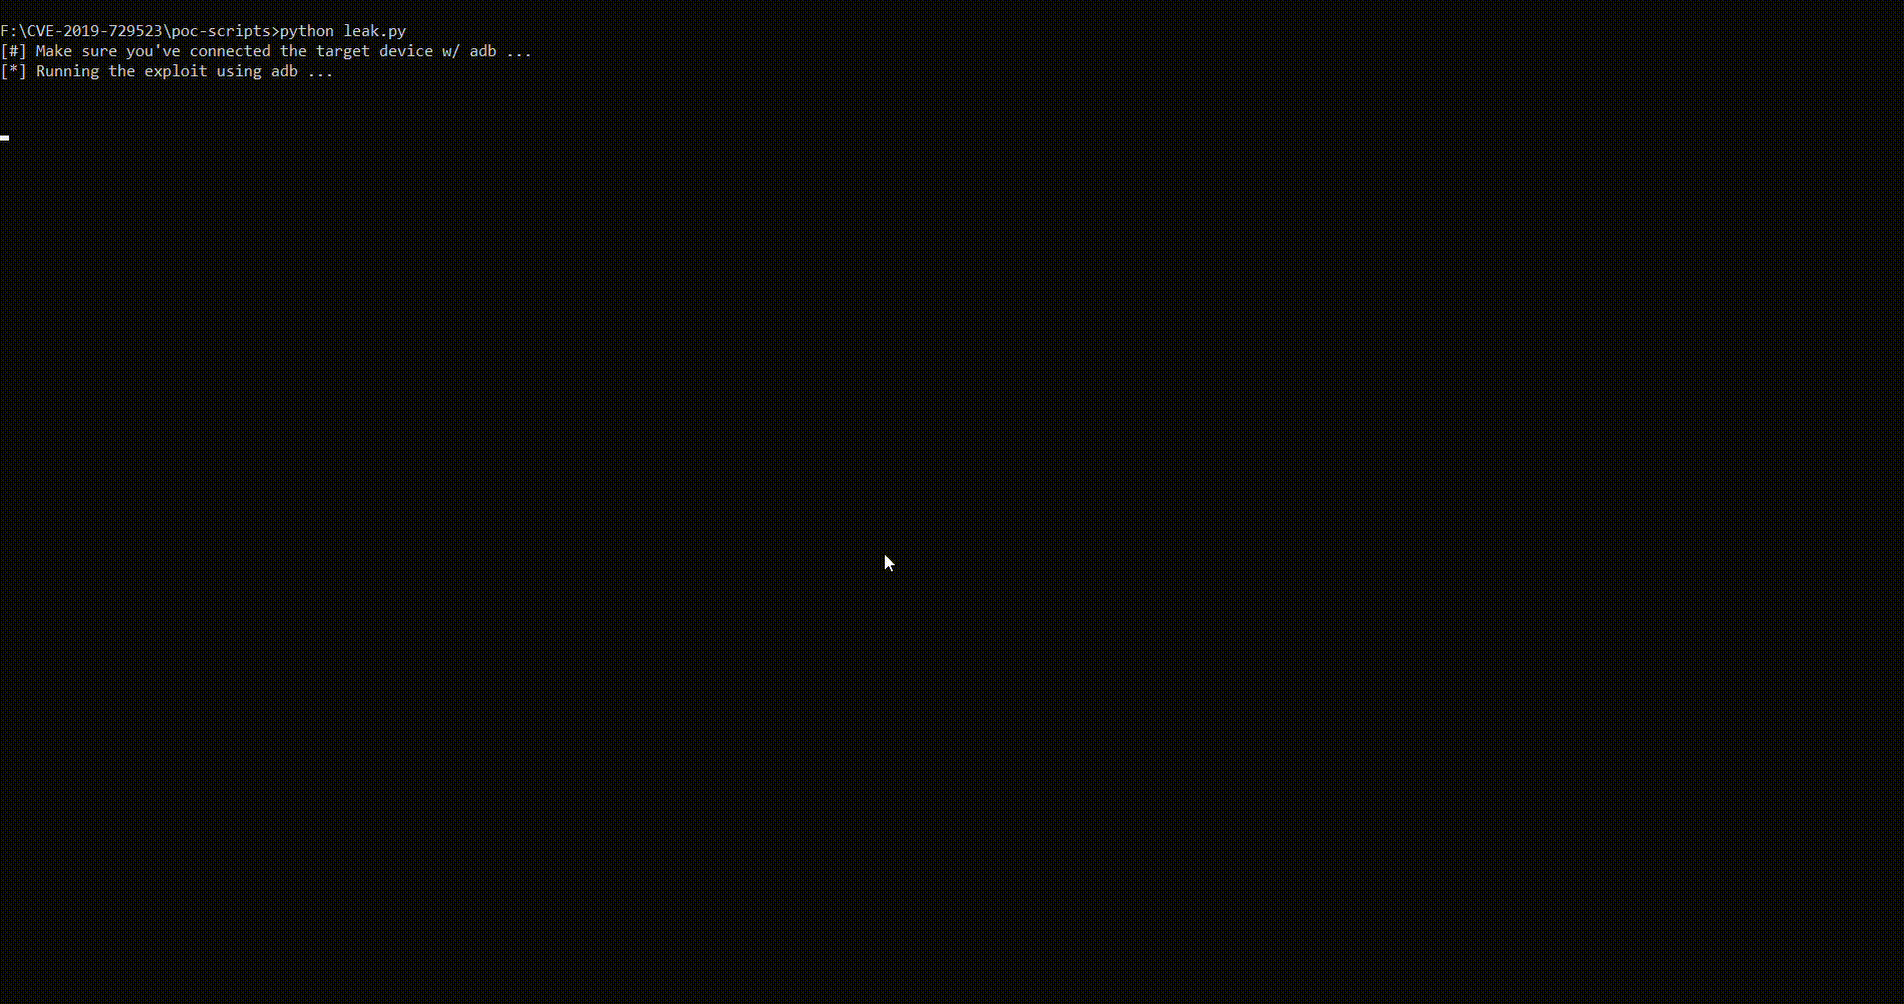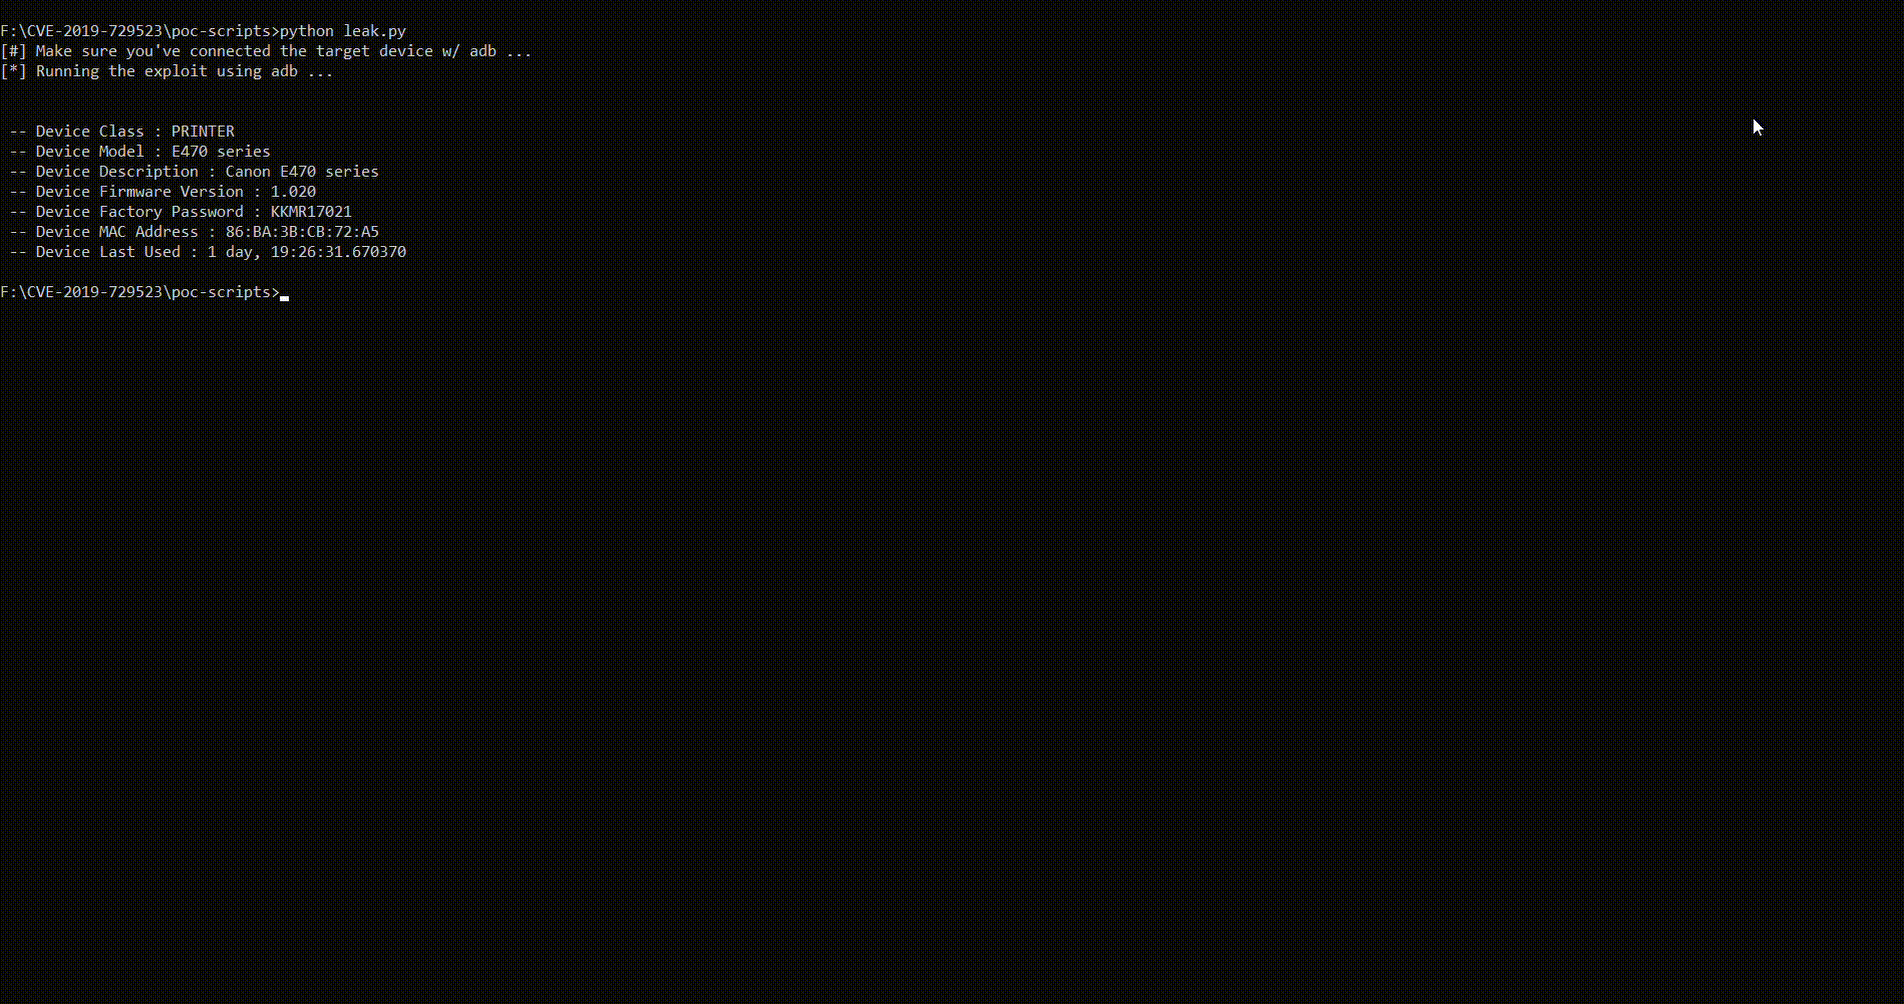
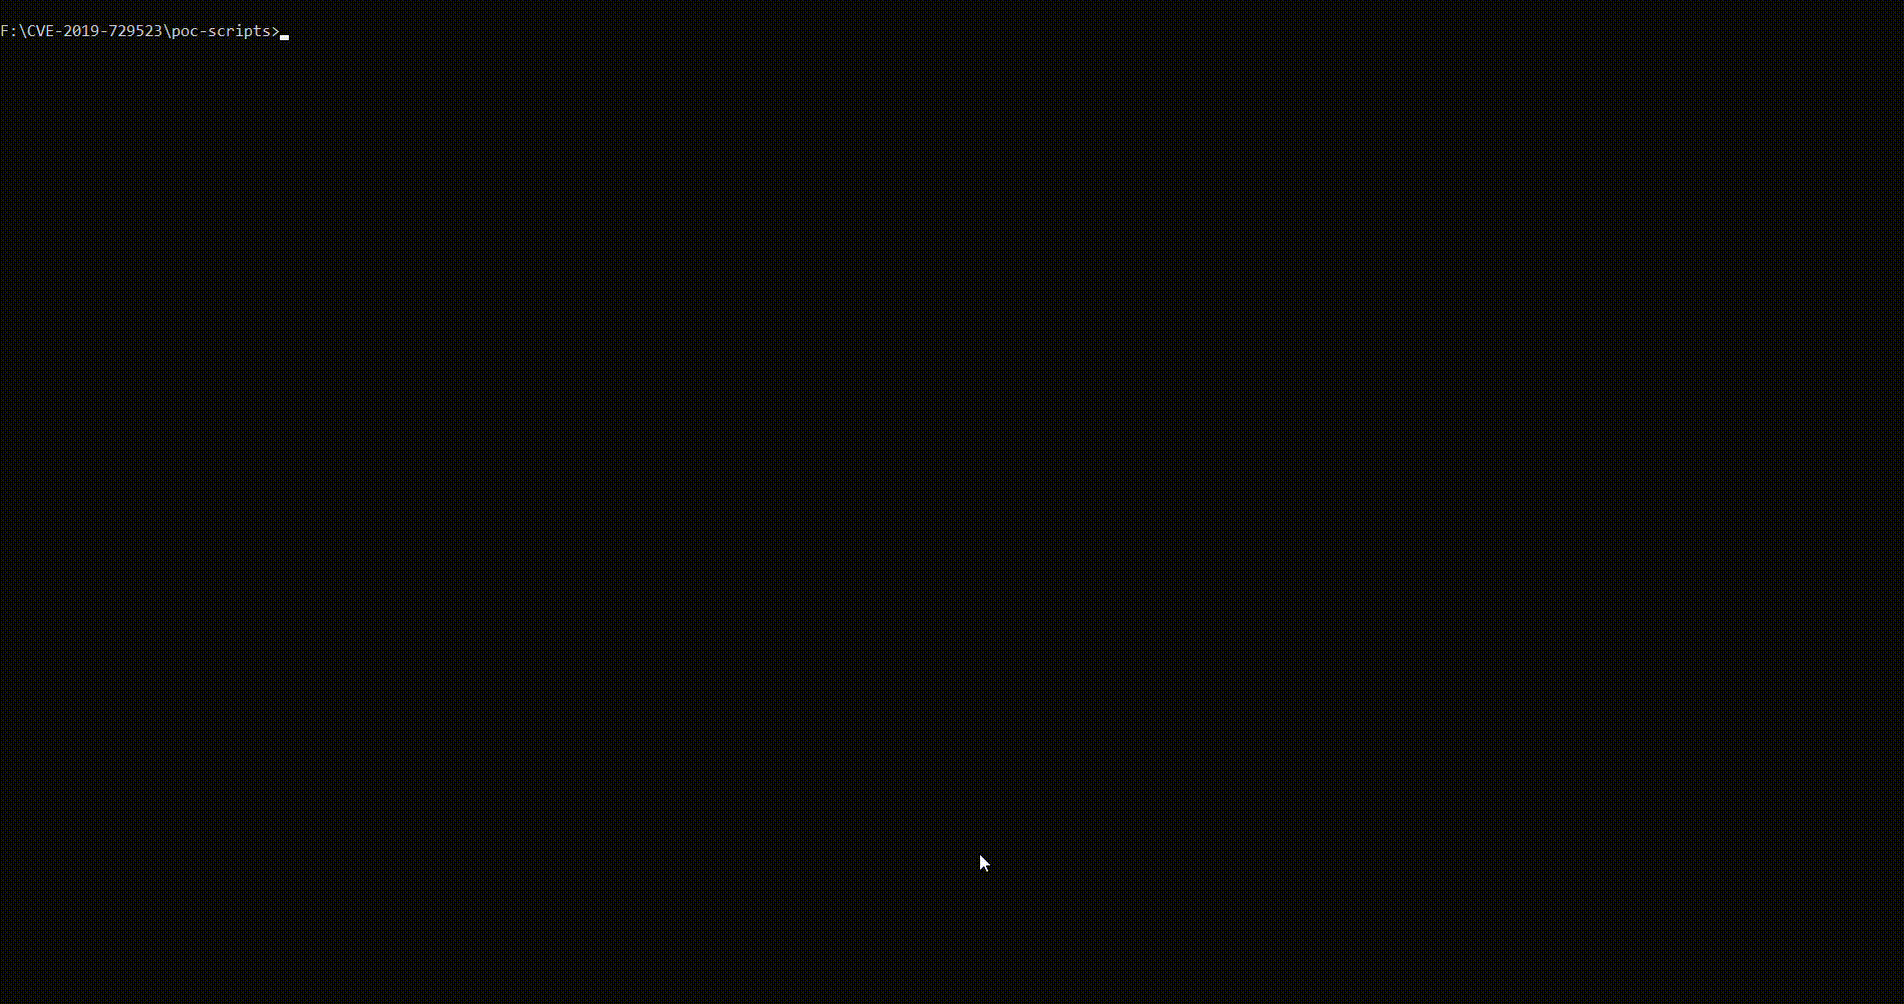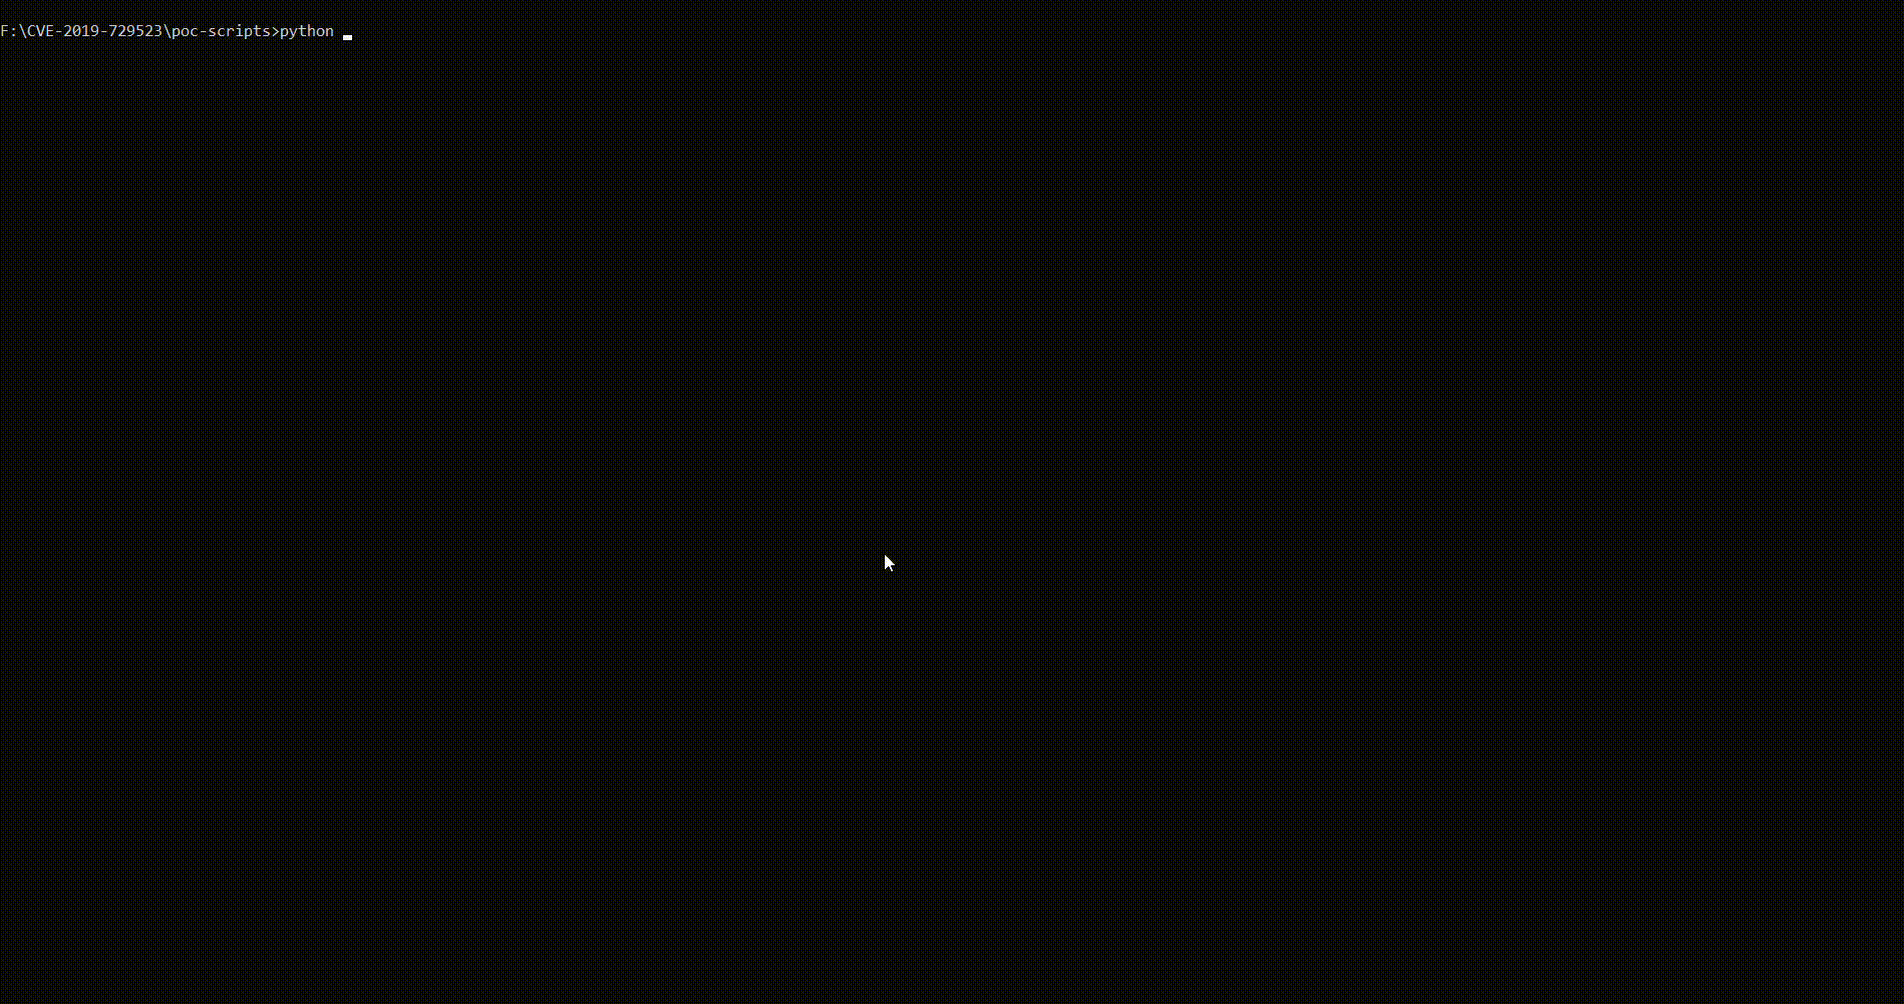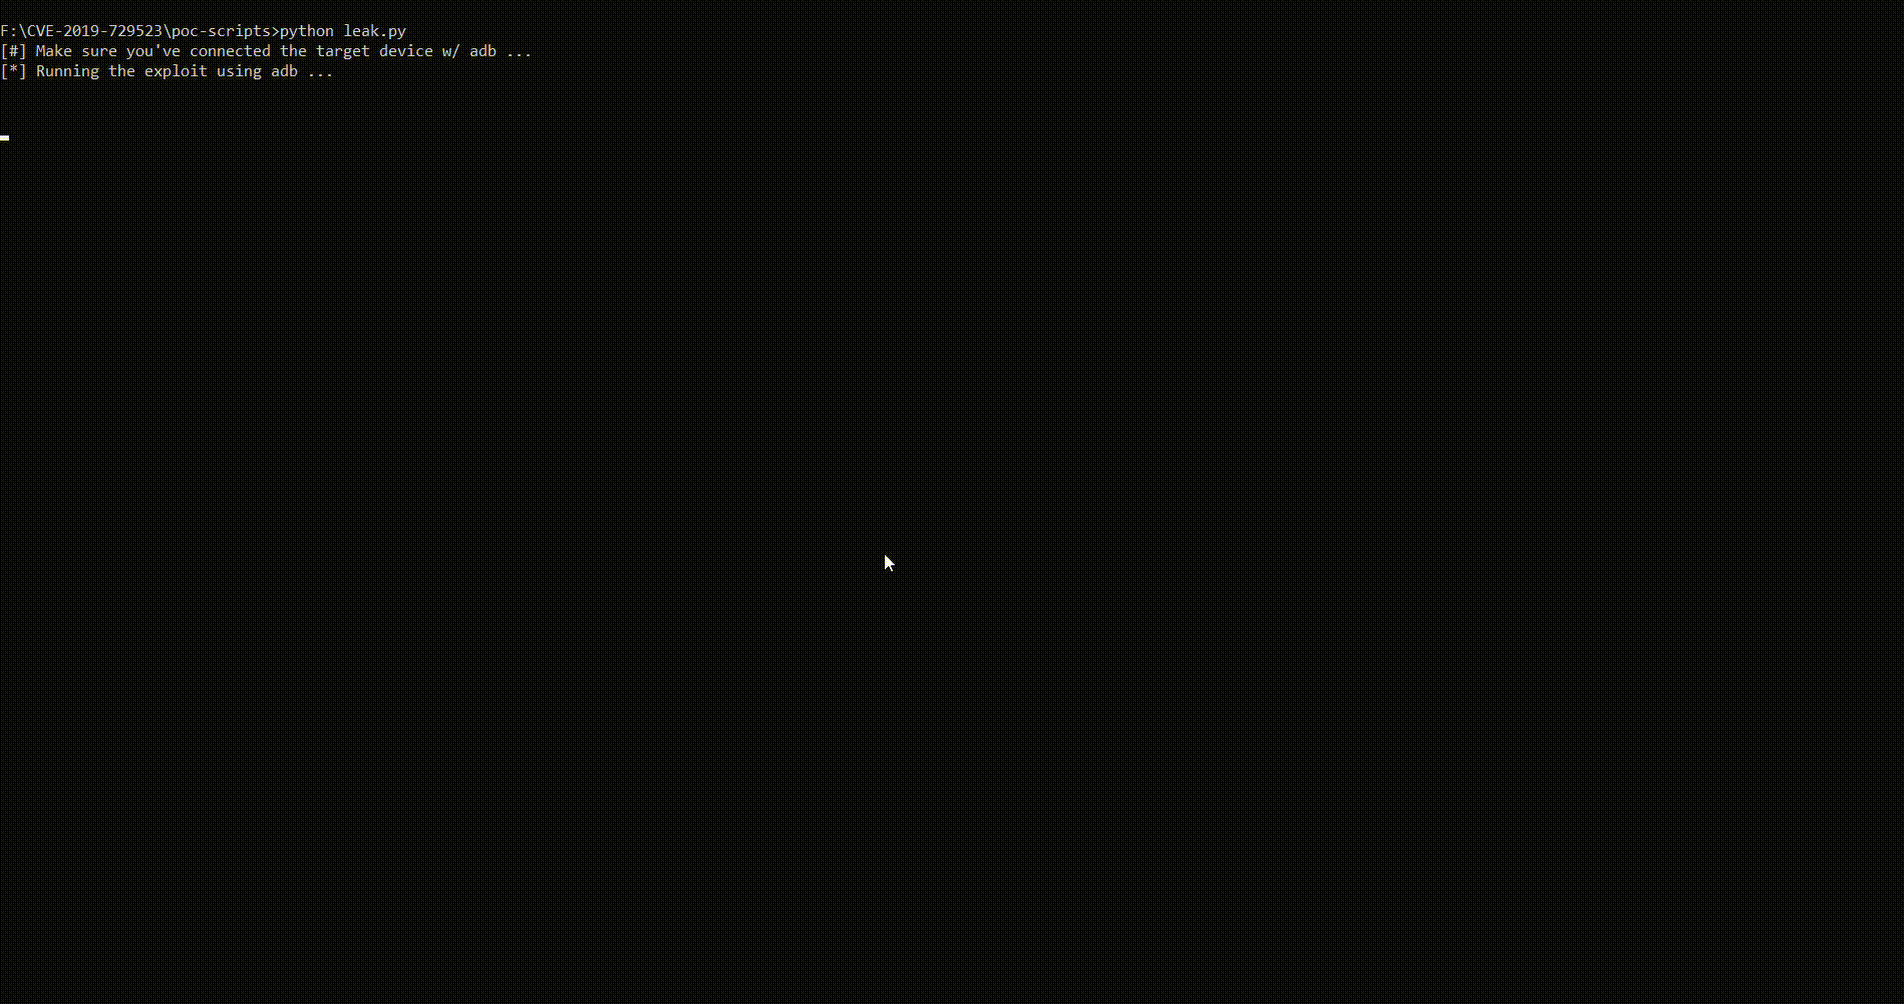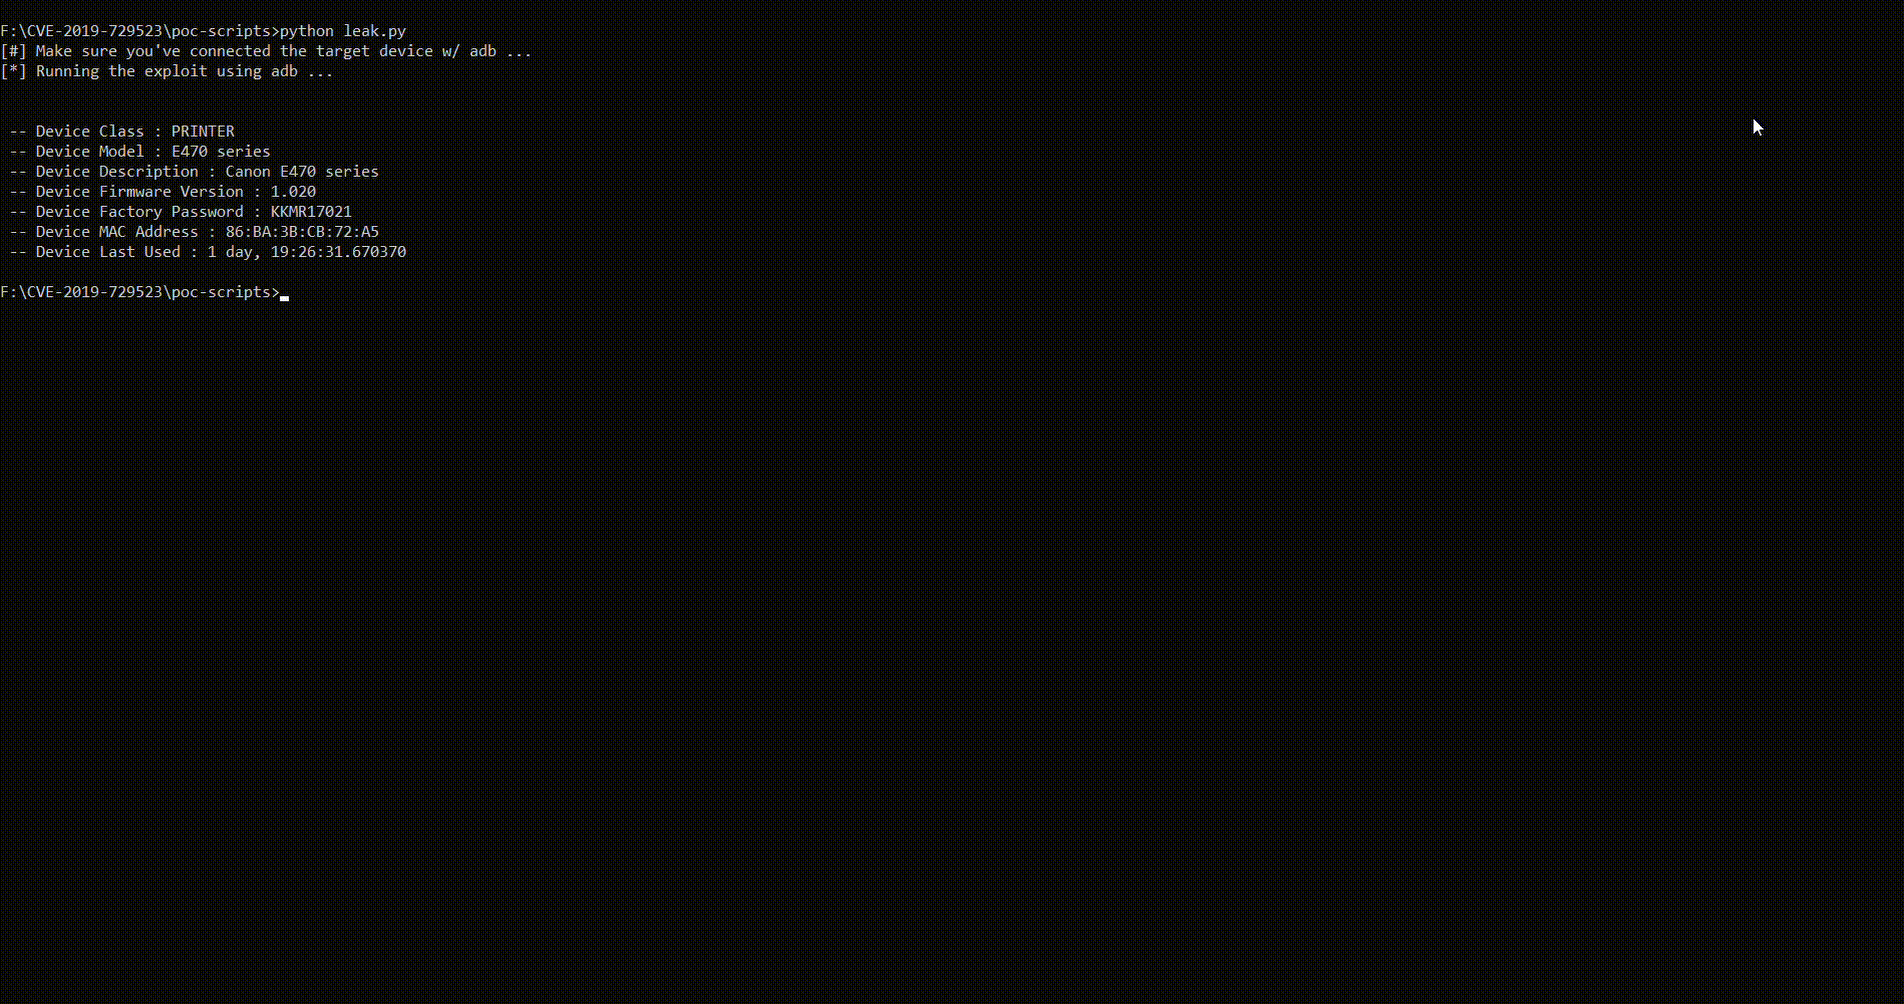
El ContentProvider en la aplicación Canon PRINT 2.5.5 para Android no restringe adecuadamente el acceso a los datos. Esto permite que una aplicación maliciosa de un atacante obtenga información sensible, incluyendo contraseñas de fábrica para la interfaz web de administrador y la clave WPA2-PSK.
Este error puede filtrar datos de todas las impresoras compatibles con Canon PRINT 2.5.5, es decir,
La aplicación móvil contiene proveedores de contenido exportados sin protección ('IJPrinterCapabilityProvider' en android/AndroidManifest.xml) que divulgan datos sensibles de la aplicación bajo ciertas condiciones.
Para exportar de forma segura el proveedor de contenido, se debe restringir el acceso configurando los atributos android:protectionLevel o android:grantUriPermissions en el archivo Android Manifest.
Hay dos formas de probar esta vulnerabilidad.
Configura ADB, clona el repositorio, ve a /poc-scripts y ejecuta leak.py
git clone https://github.com/0x48piraj/CVE-2019-14339
cd CVE-2019-14339/poc-scripts
python leak.py
Clona el repositorio, compila el código fuente.
Usa la aplicación precompilada yendo a /release y descargando cannon-pwn.apk o a través de releases
NOTA: Deshabilita Play Protect o aparecerá el error "App Not Installed". (Dentro de Google Play) > Menú > Play Protect > Escanear dispositivo en busca de amenazas de seguridad (deshabilitar).
Los problemas se han deshabilitado en este repositorio. Es una simple prueba de concepto que quería compartir con la comunidad.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
