
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ColorOS-CVE-2025-10184 — Vulnerabilidad de SMS en ColorOS y medidas de autoprotección para los usuarios | Kitploit
Herramientas/GitHubGitHub/yuuouu/coloros-cve-2025-10184
Seguridad AndroidAnálisis de VulnerabilidadesExplotaciónExfiltración de DatosPruebas de PenetraciónSeguridad MóvilAprendizaje y EducaciónSeguridad de Bases de DatosLabs y PrácticaArchived
GitHubyuuouu/coloros-cve-2025-10184
3864280hace 1 añoAún no revisado
Compartir

ColorOS-CVE-2025-10184

Vulnerabilidad de SMS en ColorOS y medidas de autoprotección para los usuarios

Ver Repositorio

Fuente de información
Principio técnico de la vulnerabilidad y soluciones

Descripción de la vulnerabilidad

  • Tipo: ataque de inyección en base de datos 1=1 AND
  • Efecto: cualquier APP puede leer los datos de SMS. Sin permisos, sin interacción del usuario, lectura imperceptible
  • Impacto: filtración de todos los SMS del dispositivo y de los códigos de verificación por SMS
  • Alcance: OPPO y sus sub-marcas (OnePlus, realme)
  • Rango de afectación: según los modelos reportados por maoyixuan, ColorOS 6.0.1, lanzado en 2017, ya contiene la vulnerabilidad; es posible que esta haya acompañado a OPPO durante toda su etapa como OEM
  • Estado de la corrección: desde el 4 de octubre se comenzó a distribuir la actualización de archivos del sistema para ColorOS 15: 15.0.0.860Patch01|1.9MB, y el 9 de octubre para ColorOS 12-14
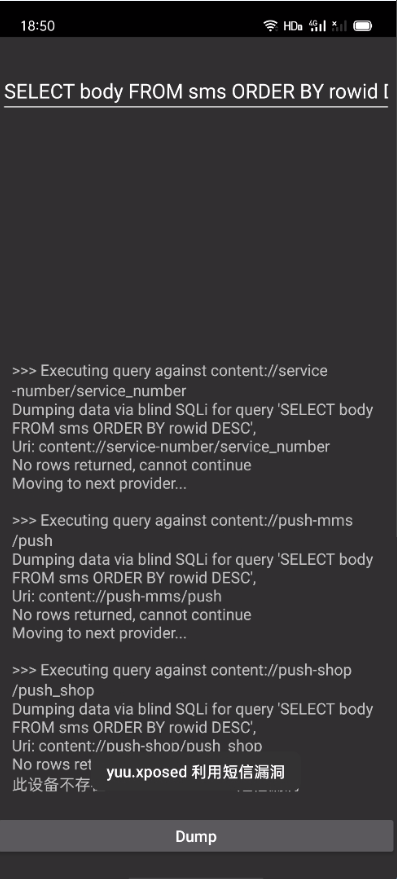
  • Probar la vulnerabilidad: descarga en China: yuu_v3.6.apk; si aparece el contenido de los SMS, la vulnerabilidad está presente. La app de prueba no tiene funciones de red; OPPO la clasifica como aplicación de riesgo mediante coincidencia del nombre de paquete. Basta con instalarla sin conexión; si tienes dudas, puedes consultar el código fuente. Desinstálala en cuanto termines la prueba
  • Estrategias de protección para usuarios normales:
    1. Antes de que el fabricante parchee la vulnerabilidad, coloca la tarjeta SIM en un teléfono de otra marca
    2. Elimina los SMS del dispositivo lo antes posible y de forma definitiva, para evitar que se usen para elaborar perfiles de usuario
    3. Usa una máquina virtual Android o un teléfono en la nube para instalar aplicaciones
    4. Al usar la verificación por SMS, procura que no haya aplicaciones ejecutándose en segundo plano
  • Soluciones de autoayuda: planes de autoayuda sin root y soluciones de bloqueo estables con root

Actualización de la corrección (4 de octubre)

@C y otros internautas entusiastas: antes de actualizar, asegúrate de cerrar Cross Profile Test App; de lo contrario, la instalación se quedará atascada en 0.0%

Se ha confirmado el inicio de la distribución del parche; comenzó a distribuirse la mañana del 4 de octubre

  • Versión del sistema: ColorOS 15.0.0, 15.0.1, 15.0.2
  • Contenido real: com.android.providers.telephony 15.40.10 (35)
  • Ruta de actualización: Ajustes → Sistema y actualizaciones → Actualización de software → Ajustes de actualización automática → Actualización de archivos del sistema
  • Archivo del sistema: 15.0.0.860Patch01|1.9MB; el archivo varía según el modelo, prevalece lo que realmente se distribuya

  • Efecto de la corrección:

Actualización forzada

El 15.0.0.860Patch01|1.9MB 推送包的 电话_短信存储_15.40.10.apk solo es compatible con las versiones ColorOS 15.0.0, 15.0.1 y 15.0.2; contenido detallado del paquete de distribución Fuente de información: Telegram @SnowWolf725

Descargar 电话_短信存储.apk; nota: debe coincidir con la versión del sistema
Usa el comando adb: adb install -t D:\xxx.apk
Tras una instalación correcta, reinicia el teléfono para que surta efecto; si falla, desinstala la versión instalada

Efecto de la vulnerabilidad

Puedes subir los datos privados a Issues tras difuminar las partes sensibles

Planes de autoayuda para usuarios normales

Opción 1: usar el bloqueo de SMS no deseados (método universal)

De v2ex@CoolMarket
Activa el bloqueo de SMS no deseados para bloquear todos los números; así los SMS se archivarán en el buzón de bloqueo. Al probarlo con la aplicación, se comprueba que los SMS no se pueden leer

Ruta: Mensajes → Bloqueo de spam → Reglas de bloqueo → Bloqueo de mensajes → Palabras clave de bloqueo personalizadas → signo ➕ en la esquina superior derecha → copia y pega el siguiente contenido línea por línea

0,1,2,3,4,5,6,7,8,9
#,*,+,@,.,【,(,(,,
-,/,!,码,中,余,元,退,
a,b,c,d,e,f,g,h,i,j,
k,l,m,n,o,p,q,r,s,t,
u,v,w,x,y,z,A,B,C,D,
E,F,G,H,I,J,K,L,M,N,
O,P,Q,R,S,T,U,V,W,X,
Y,Z,零,一,二,三,四,五,六,
七,八,九,十,百,千,万


Verificación: recibe un SMS nuevo (envía un mensaje al 10086). Al recibirlo, aparecerá un mensaje bloqueado en el bloqueo de spam. Luego abre la herramienta de prueba y comprueba si ese mensaje aparece; si no aparece, el método es efectivo

Este método es el más sencillo; se recomienda usarlo prioritariamente en modelos antiguos

Opción 2: modificar con Shizuku

Basado en el método propuesto por v2ex@Dawnnnnnn. ⚠️ ¡Modificar contenido del sistema conlleva riesgos! No funciona en todos los modelos


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





