
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit

 gmh5225/discord-rat
RAT de Discord basado en Python con panel de comandos remoto para captura de webcam, grabación de audio, keylogging, exfiltración de archivos y…
 gmh5225/dma-processdumper
Volcador de procesos simple usando DMA sobre un dispositivo FPGA PCIe
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 squeeze440/zotlit-poc
PoC — la importación de adjuntos copia archivos desde rutas locales no aprobadas en ZotLit (GHSA-4qh7-66xv-h329, CVE-2026-87000, CVSS 5.5).
 samybaiwir/dnslivery
Entrega sencilla de archivos y payloads a través de DNS
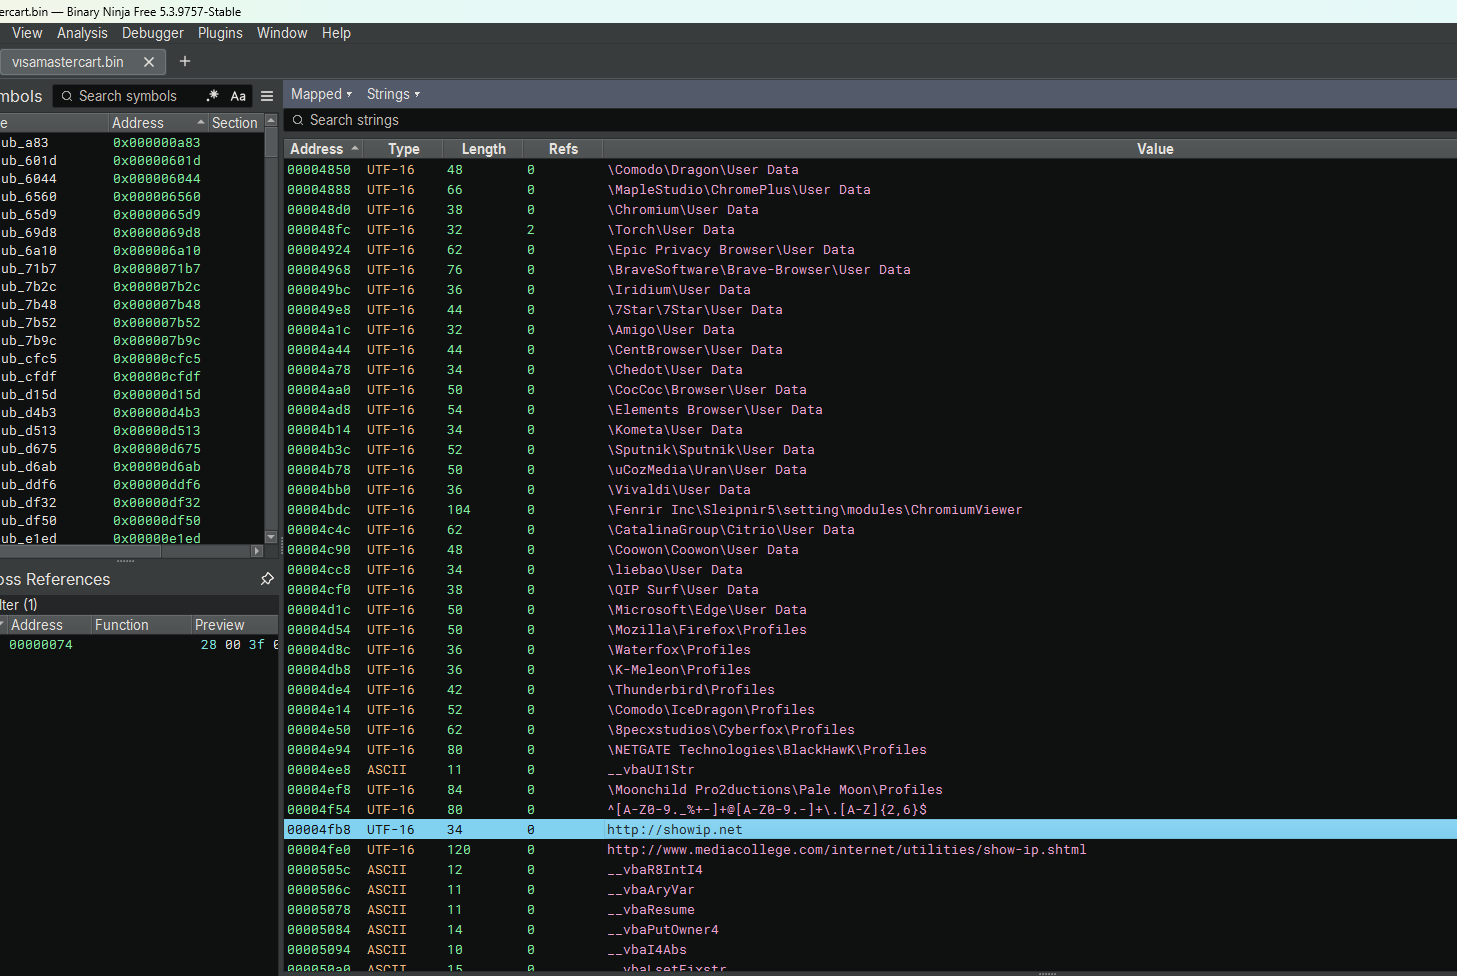 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Análisis de ingeniería inversa de DarkTortilla RAT, un malware sofisticado que roba datos de tarjetas de crédito, descifra contraseñas de navegadores…
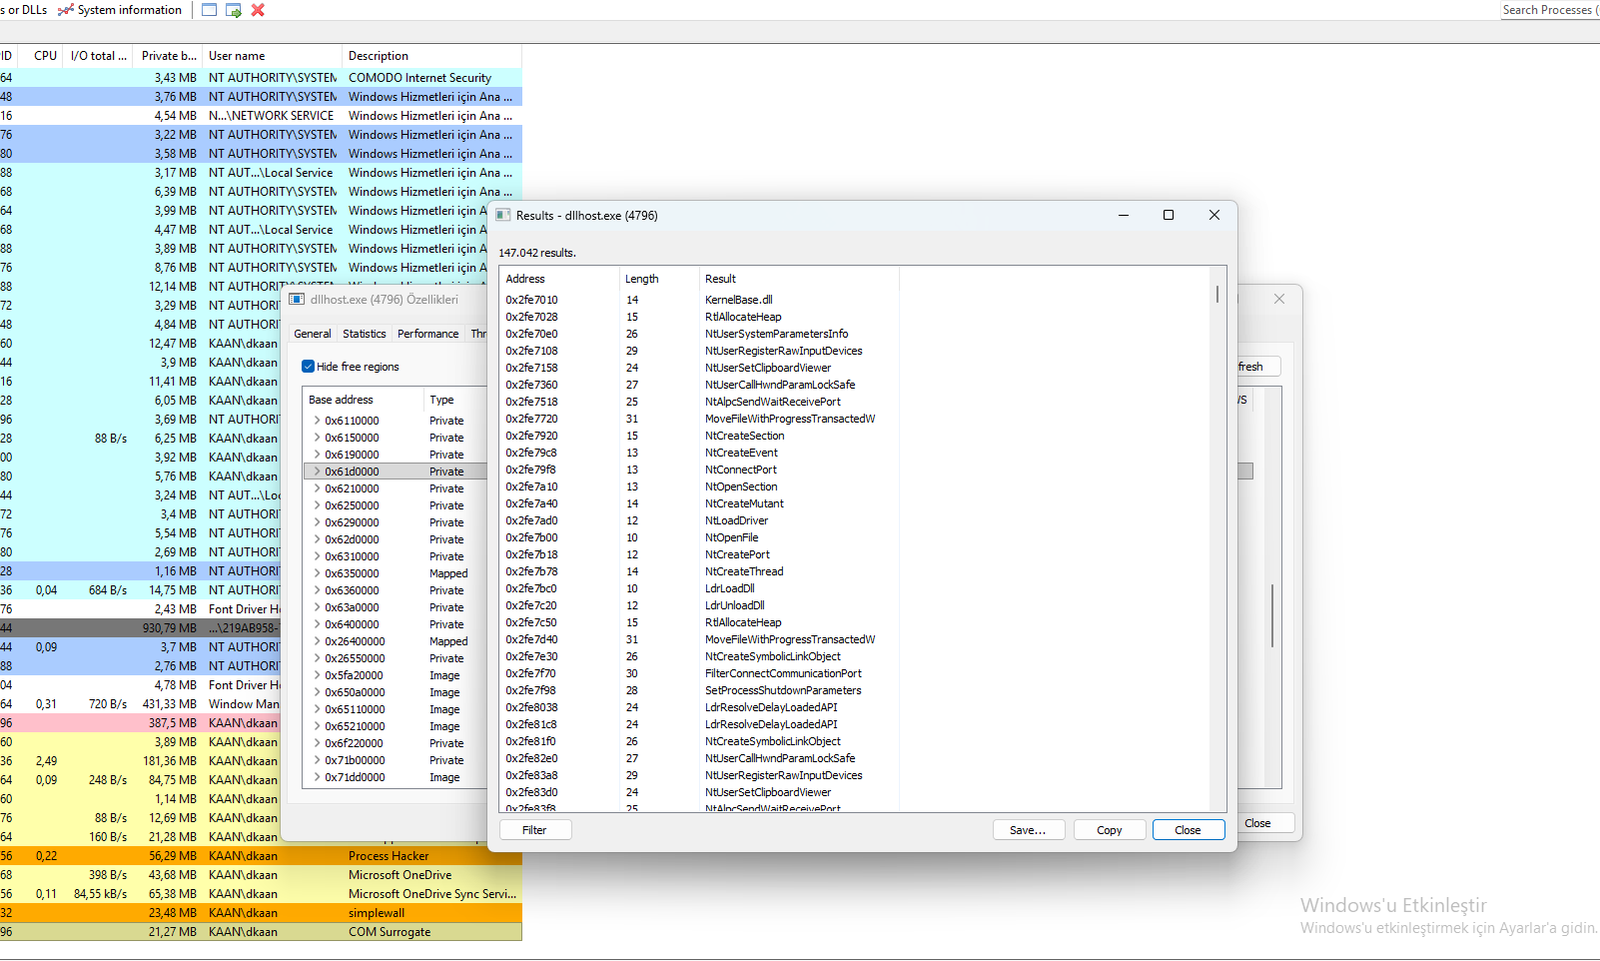 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Análisis exhaustivo de ingeniería inversa de Lumma Stealer, un info-stealer que utiliza process hollowing, llamadas a la API nativa y comunicación…
 abraxas/fortigate-ssl-vpn-exploit-kit
El tesoro de FortiGate SSL-VPN. CVE-2024-21762 y CVE-2023-27997. 79 clientes de exploit funcionales. 53 SKUs de hardware. 55 compilaciones de FortiOS.
 e4zyy/project-cve-2026-45833
Herramienta de explotación para CVE-2026-45833 en ChromaDB, que permite la generación de modelos maliciosos, reconocimiento y exfiltración de datos…
 gsoffmarket/malvinci
Este script simple pero potente introducirá un nuevo tipo de malware que apagará el firewall, iniciará un servidor HTTP, reenviará su puerto a través…
 efeanilarslan/cve-2026-42167-exploit
Exploit en Python para CVE-2026-42167 (ProFTPD mod_sql). Incluye escaneo automatizado de archivos y exfiltración de datos a ciegas basada en tiempos.
 mksundaram69/cve-2024-34102
Prueba de concepto del exploit para CVE-2024-34102, una inyección crítica de entidades XML en Magento que permite la exfiltración de archivos…
 davidrxchester/cve-2026-7020
POC para CVE-2026-7720 - Ollama tensor digest path traversal
 davidrxchester/cve-2026-5530
Prueba de concepto de exploit para CVE-2026-5530, un SSRF en la API Pull/Push de Ollama, que permite la enumeración de endpoints internos y la…
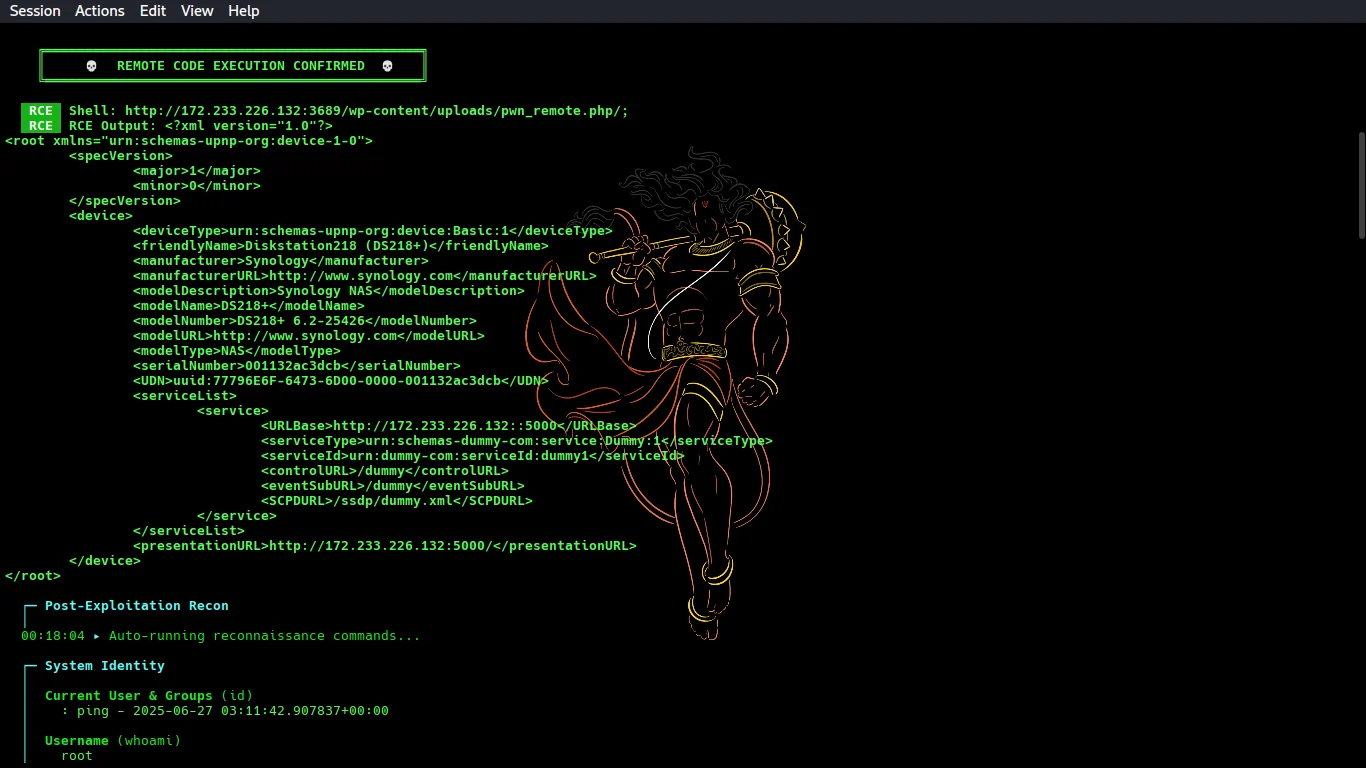 cybertechajju/cve-2026-1357-poc
Herramienta de explotación automatizada para CVE-2026-1357, una RCE no autenticada en WPvivid Backup & Migration. Escanea objetivos WordPress, evita…
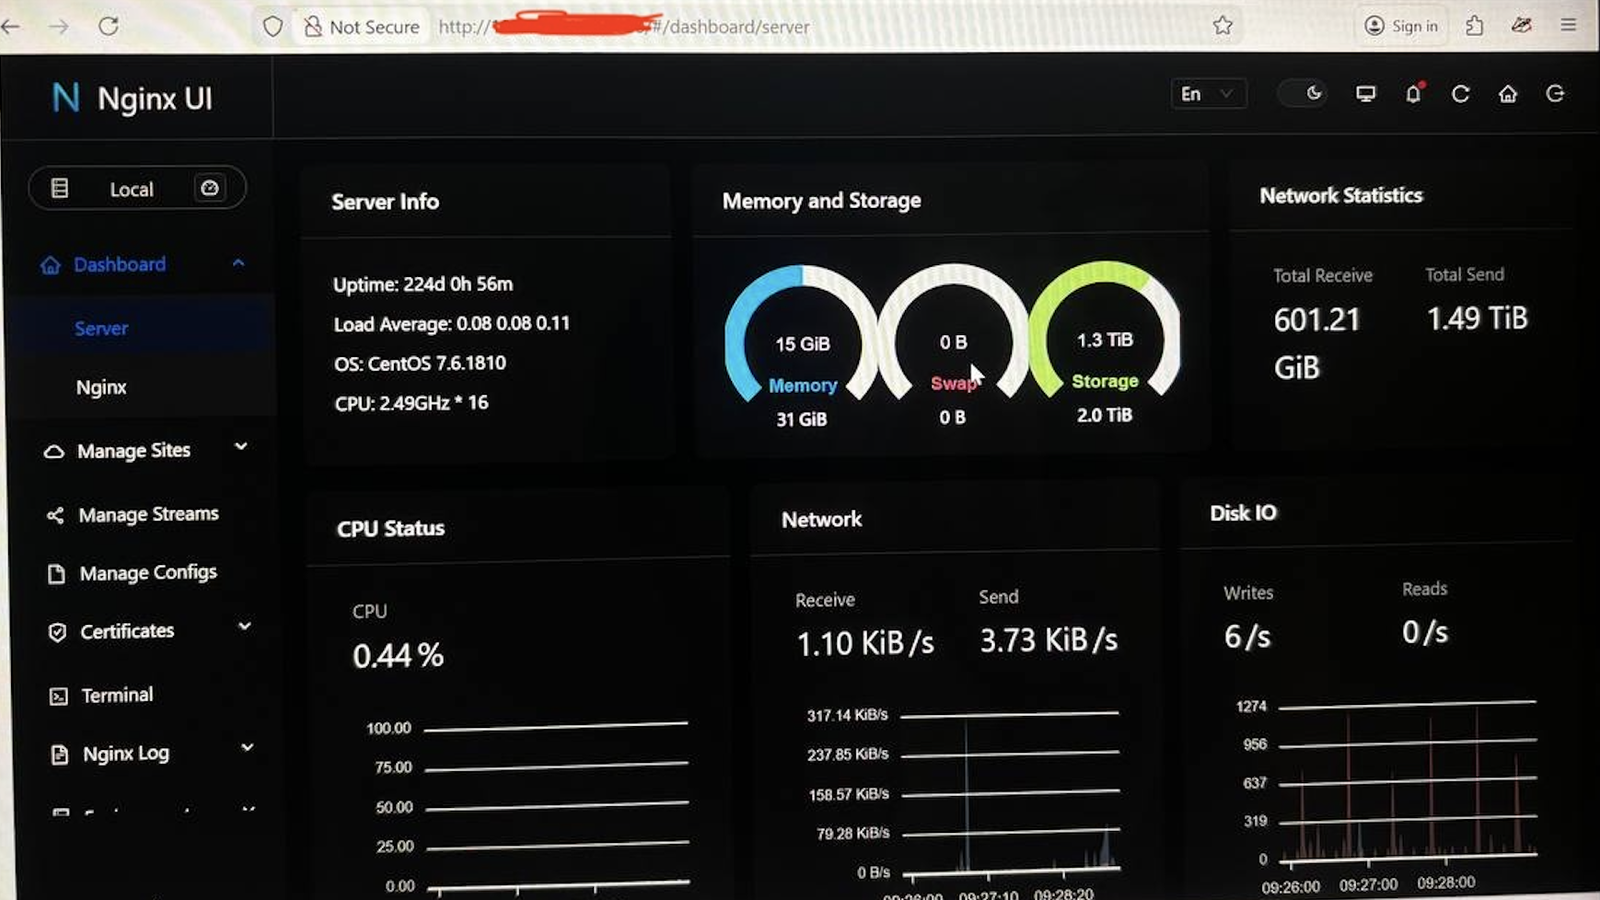 skynoxk/cve-2026-27944
Exploit automatizado para CVE-2026-27944 en Nginx UI: descarga y descifra copias de seguridad, extrae secretos y crea cuentas de administrador…
 azhariramadhan/cve-2026-39047
Marco de explotación de impresoras para pruebas de seguridad a través del puerto raw 9100, con entrega de payloads PCL, bombardeo DoS, códigos QR C2,…
 astaruf/cve-2026-41653
Prueba de concepto del exploit para CVE-2026-41653, un XSS almacenado en BentoPDF que permite la exfiltración silenciosa de archivos y el secuestro…








