Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis — Análisis de ingeniería inversa de DarkTortilla RAT, un malware sofisticado que roba datos de tarjetas de crédito, descifra contraseñas de navegadores y exfiltra información a través de Telegram, SMTP y FTP. | Kitploit
Herramientas/GitHubGitHub/kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Ataques de ContraseñasIngeniería InversaExfiltración de DatosAnálisis de MalwareForensia DigitalComando y ControlInteligencia de Amenazas
GitHub
Compartir
kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis

DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis

Análisis de ingeniería inversa de DarkTortilla RAT, un malware sofisticado que roba datos de tarjetas de crédito, descifra contraseñas de navegadores y exfiltra información a través de Telegram, SMTP y FTP.

Ver Repositorio
499124hace 2 mesesRevisado por Kitploit

1. Robo de Tarjetas de Crédito – Extracción de Datos de Tarjetas

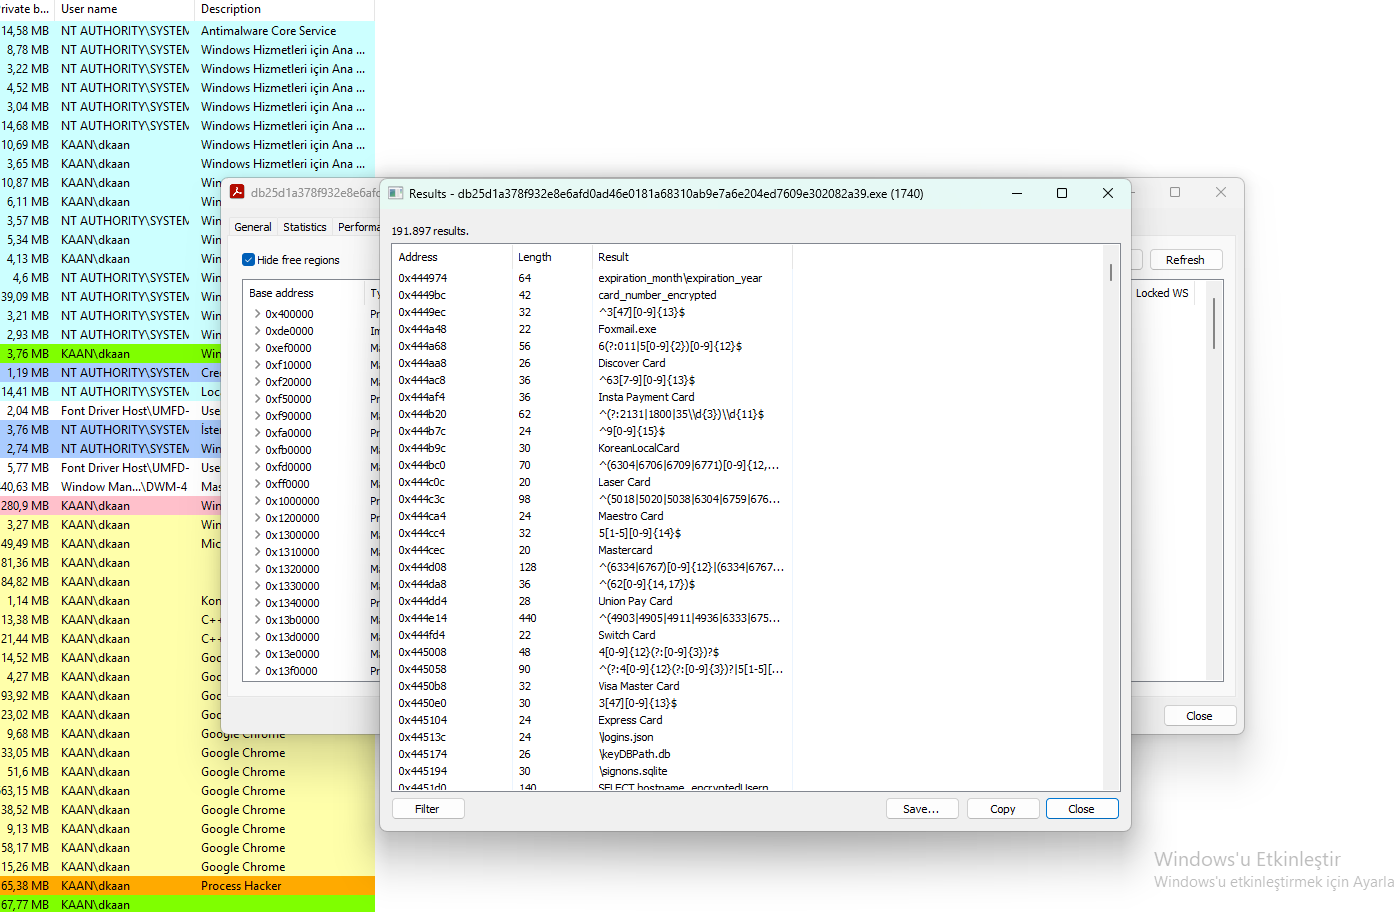
El análisis de memoria con Process Hacker revela que DarkTortilla RAT se dirige a la información de tarjetas de crédito, incluidos números de tarjeta, fechas de vencimiento y tipos de tarjeta.

Cadenas Clave Observadas:

  • card_number_encrypted – Números de tarjeta cifrados.
  • expiration_month – Mes de vencimiento.
  • expiration_year – Año de vencimiento.
  • Mastercard – Se dirige a tarjetas Mastercard.
  • Visa – Se dirige a tarjetas Visa.
  • Discover Card – Se dirige a tarjetas Discover.
  • Union Pay Card – Se dirige a tarjetas Union Pay.
  • American Express – Se dirige a tarjetas American Express.

Por Qué Esto Importa:

  • Robo de Datos Financieros: El malware roba información de tarjetas de crédito.
  • Cifrado: card_number_encrypted sugiere que los datos se cifran antes de la exfiltración.
  • Amplio Alcance: Admite múltiples tipos de tarjeta (Visa, Mastercard, Discover, Union Pay, Amex).

Referencia Visual:

DarkTortilla Robo de Tarjetas de Crédito Vista de Process Hacker que muestra cadenas relacionadas con tarjetas de crédito (card_number_encrypted, Mastercard, Visa, etc.).

2. Robo de Datos del Navegador y Dirección C2 (Binary Ninja)

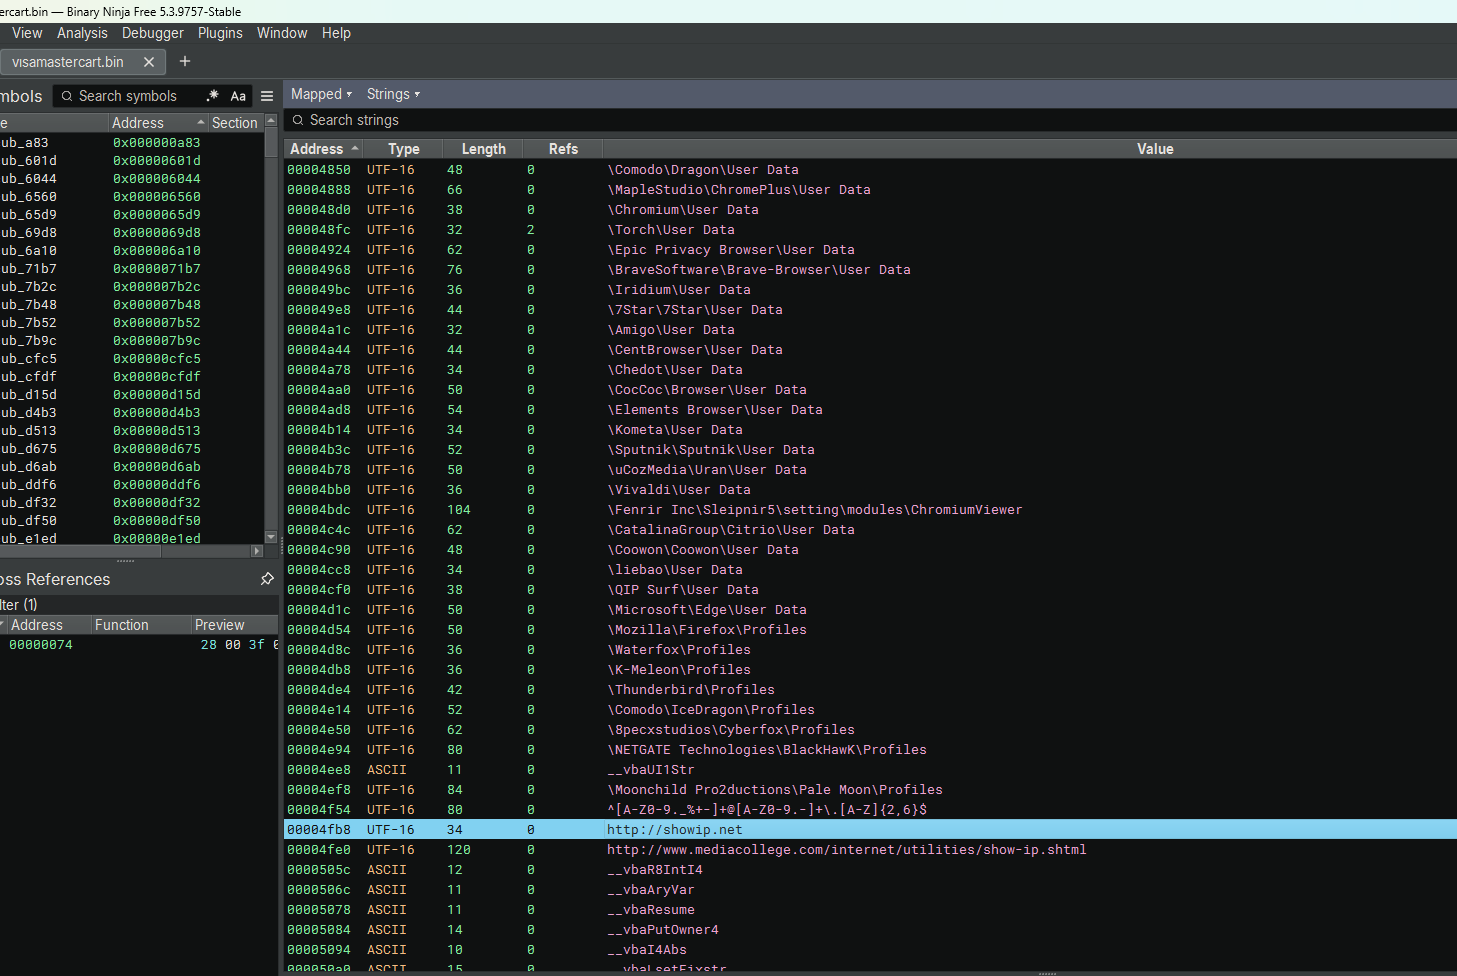
El análisis con Binary Ninja del archivo .bin extraído revela que DarkTortilla RAT se dirige a los perfiles de navegador y utiliza showip.net como dirección C2.

Observaciones Clave:

  • Perfiles de Navegador: Se dirige a Chrome, Edge, Firefox, Brave, Opera y muchos otros navegadores.
  • Dirección C2: showip.net – probablemente se utiliza para la detección de IP y la comunicación C2.
  • Regex de Correo Electrónico: [A-Z0-9._%+-]+@[A-Z0-9.-]+\.[A-Z]{2,6} – para extraer direcciones de correo electrónico.
  • Funciones VBA: __vbaResume, __vbaAryVar, __vbaPutOwner4 – indica el uso de VBA/macros (posible phishing).

Por Qué Esto Importa:

  • Robo de Datos: Roba perfiles de navegador (cookies, contraseñas, historial).
  • Comunicación C2: showip.net se utiliza para detectar la IP de la víctima.
  • Extracción de Correos: El regex se utiliza para extraer direcciones de correo electrónico de los datos robados.

Referencia Visual:

DarkTortilla Datos del Navegador y C2 Vista de Binary Ninja que muestra rutas de perfiles de navegador y la dirección C2 showip.net.

3. Descifrado del Navegador y Almacenamiento de Datos

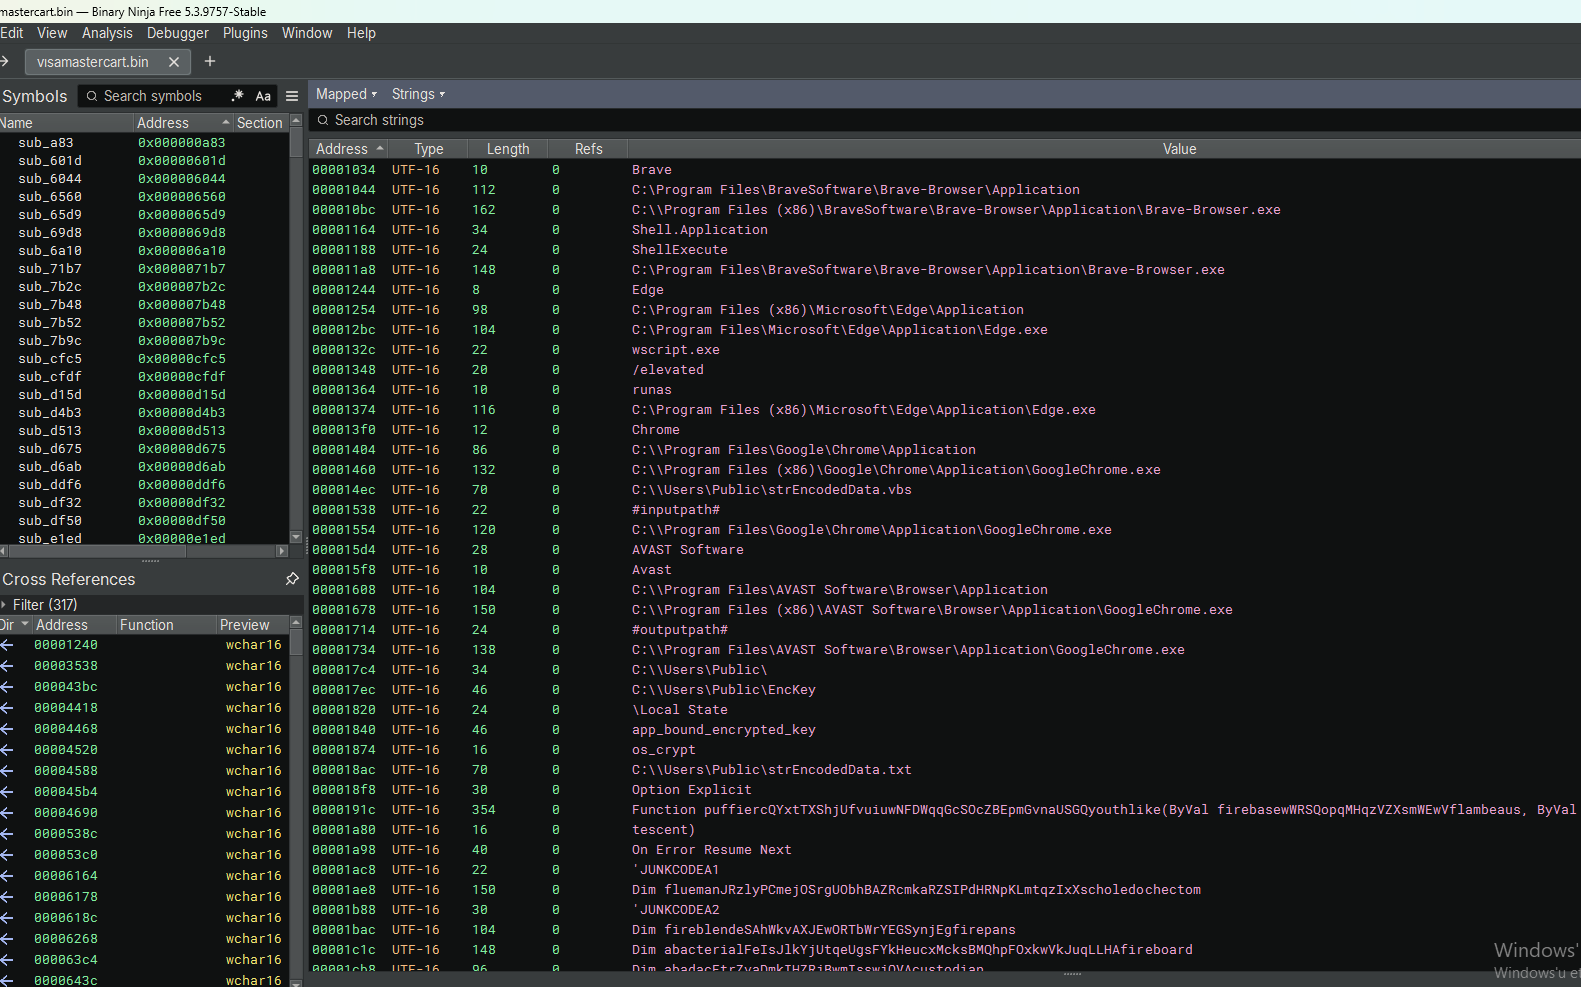
El análisis con Binary Ninja revela que DarkTortilla RAT se dirige a las claves de cifrado del navegador y almacena los datos robados en archivos codificados.

Observaciones Clave:

  • Rutas de Navegador: Se dirige a Chrome, Edge, Brave y Avast Browser.
  • Claves de Cifrado: app_bound_encrypted_key y os_crypt – se utilizan para descifrar contraseñas guardadas.
  • Datos Almacenados: C:\Users\Public\strEncodedData.txt – probablemente contiene credenciales robadas.
  • Código VBScript: Option Explicit, On Error Resume Next – indica el uso de VBScript para persistencia o ejecución.
Por Qué Esto Importa:

  • Descifrado de Contraseñas: Extrae y utiliza claves de cifrado del navegador para descifrar contraseñas guardadas.
  • Almacenamiento de Datos: Los datos robados se guardan en un archivo para su posterior exfiltración.
  • Amplio Objetivo: Admite múltiples navegadores (Chrome, Edge, Brave, Avast).

Referencia Visual:

DarkTortilla Descifrado del Navegador Vista de Binary Ninja que muestra rutas de navegador, claves de cifrado (app_bound_encrypted_key) y strEncodedData.txt.

4. Base de Datos SQLite y Extracción de Datos de Tarjetas

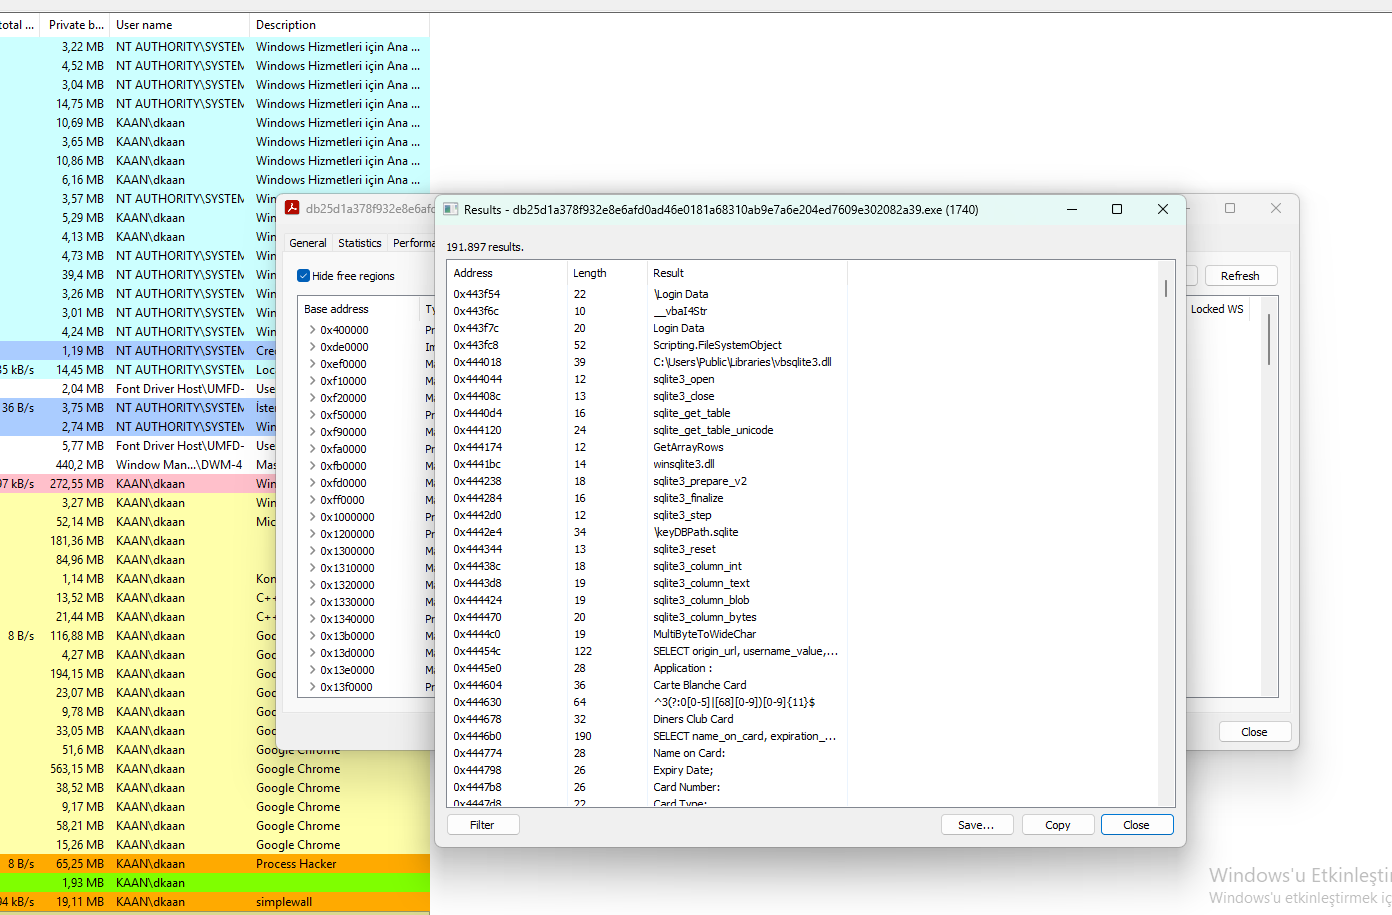
El análisis de cadenas con Process Hacker revela que DarkTortilla RAT utiliza bases de datos SQLite para extraer credenciales de navegador e información de tarjetas de crédito.

Observaciones Clave:

  • Datos de Inicio de Sesión: Se dirige a los archivos Login Data del navegador (contraseñas).
  • Funciones SQLite: sqlite3_open, sqlite3_prepare_v2, sqlite3_step – se utilizan para consultar bases de datos.
  • Tipos de Tarjeta: Añade Carte Blanche Card y Diners Club Card a la lista de objetivos.
  • Salida: Extrae name_on_card, expiration_*, card_number.
Por Qué Esto Importa:

  • Robo de Credenciales: Extrae contraseñas guardadas de los navegadores.
  • Uso de SQLite: Permite al malware leer datos estructurados (bases de datos SQLite).
  • Amplia Cobertura: Admite múltiples tipos de tarjeta (Visa, Mastercard, Amex, Diners Club, Carte Blanche).

Referencia Visual:

DarkTortilla SQLite y Datos de Tarjetas Vista de Binary Ninja que muestra funciones SQLite y cadenas relacionadas con tarjetas (Carte Blanche Card, Diners Club Card).

5. Exfiltración por Telegram, SMTP y FTP

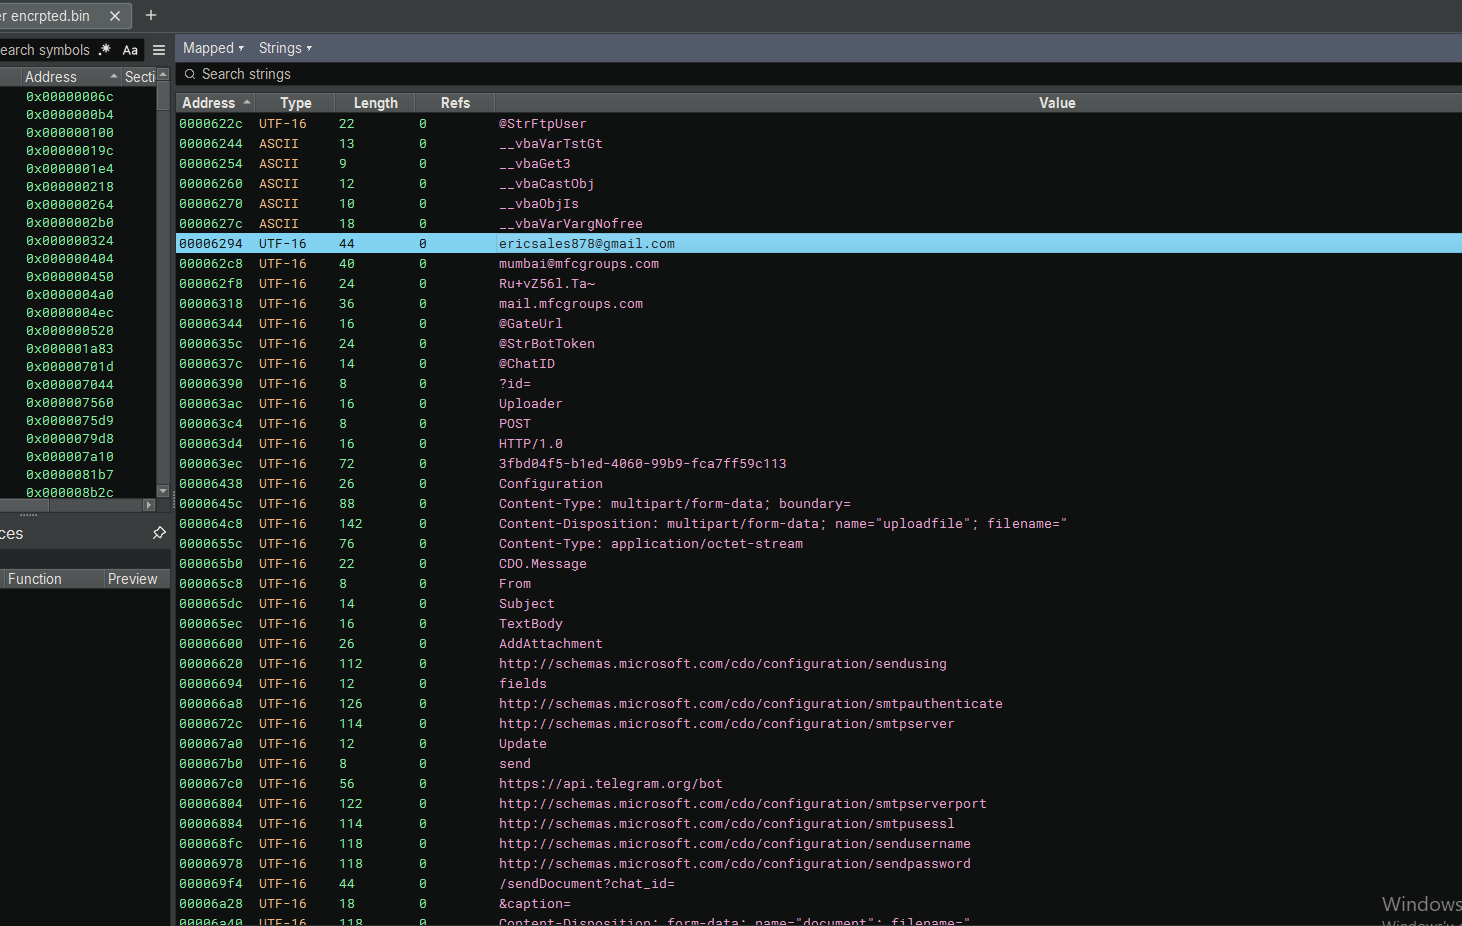
El análisis con Binary Ninja revela que DarkTortilla RAT utiliza múltiples canales de exfiltración: Bot de Telegram, SMTP (correo electrónico) y FTP.

Observaciones Clave:

  • Bot de Telegram: https://api.telegram.org/bot con @StrBotToken y @ChatID – envía datos robados a través de Telegram.
  • SMTP (Correo Electrónico): CDO.Message, mail.mfcgroups.com, smtpserver, sendusername, sendpassword – envía datos por correo electrónico.
  • FTP: @GateUrl, @StrFtpUser – sube datos mediante FTP.
Por Qué Esto Importa:

  • Múltiples Canales de Exfiltración: Garantiza que los datos se envíen incluso si un canal está bloqueado.
  • Telegram: Notificación y entrega de datos en tiempo real.
  • Correo Electrónico y FTP: Métodos de exfiltración tradicionales para archivos más grandes.

Referencia Visual:

DarkTortilla Telegram SMTP FTP Vista de Binary Ninja que muestra el token del bot de Telegram, la configuración SMTP y las cadenas relacionadas con FTP.

Conclusión

Este análisis descubrió DarkTortilla RAT, un sofisticado Troyano de Acceso Remoto que combina amplias capacidades de robo de datos con múltiples canales de exfiltración.

Conclusiones Clave:

  • Robo de Tarjetas de Crédito: Se dirige a números de tarjeta, fechas de vencimiento y admite más de 10 tipos de tarjeta (Visa, Mastercard, Amex, Diners Club, etc.).
  • Robo de Datos del Navegador: Roba contraseñas, cookies y perfiles de más de 20 navegadores (Chrome, Edge, Firefox, Brave, Opera, etc.).
  • Omisión de Cifrado: Utiliza app_bound_encrypted_key y os_crypt para descifrar contraseñas de Chrome/Edge.
  • Base de Datos SQLite: Extrae datos estructurados de los archivos Login Data del navegador.
  • Exfiltración: Envía datos robados mediante Bot de Telegram, SMTP (correo electrónico) y FTP.
  • Dirección C2: showip.net – se utiliza para la detección de IP y la comunicación C2.


Recomendaciones de Detección:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






