
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 yosef0x01/cve-2023-24055
POC de CVE-2023-24055 escrito en PowerShell.
 deathshotxd/cve-2025-52691-apt-poc
Una prueba de concepto mejorada para CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) con características de nivel APT como ofuscación…
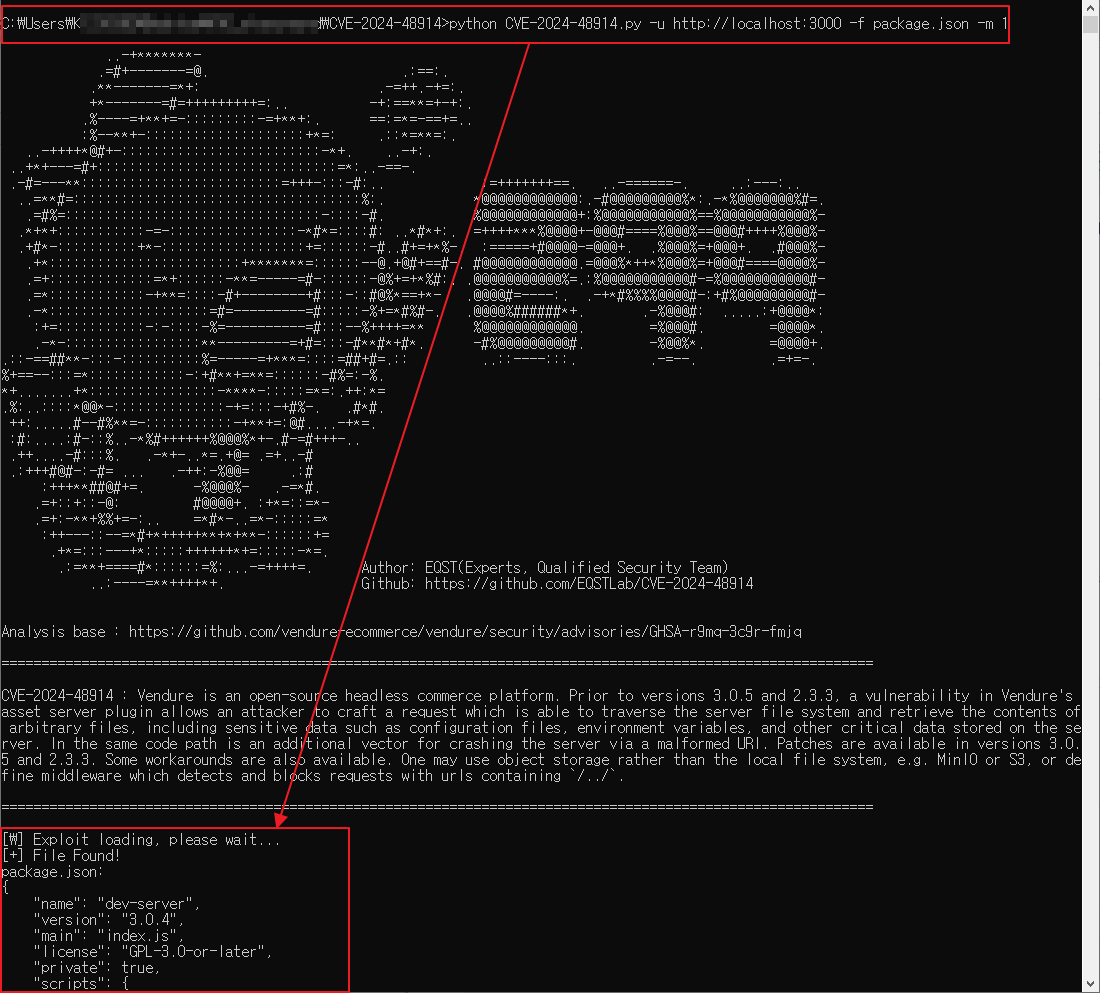 eqstlab/cve-2024-48914
Lectura Arbitraria de Archivos y DoS en exploit de vendure-ecommerce
 vnescape/zygote-cve-2024-31317
Este es un kit de herramientas que utiliza CVE-2024-31317 para extraer datos privados de aplicaciones a través de ADB o generar un shell con el UID…
 joshatticus/ztewaste
Extraer una cantidad preocupante de información de usuario de dispositivos Unisoc ZTE mediante CVE-2022-38694.
 learner202649/cve-2026-35029-poc
El código para reproducir personalmente la vulnerabilidad correspondiente
 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Laboratorio de pruebas de penetración paso a paso explotando Samba CVE-2007-2447 en Metasploitable 2 usando Metasploit, demostrando compromiso de…
 crackercat/rootsmart-v2.0
Desarrollo de Ransomware para Android - Cifrado AES256 + CVE-2019-2215 (reverse root shell) + Exfiltración de Datos
 hantul/kotaemon-cve-2025-56526-56527-disclosure
Divulgación pública de CVE-2025-56526 y CVE-2025-56527 — XSS almacenado mediante renderizado no saneado de contenido PDF y exposición de credenciales…
 missaels235/poc-cve-2025-24104-py
Script de Python de prueba de concepto que demuestra la exfiltración de archivos en iOS mediante un enlace simbólico malicioso en la restauración de…
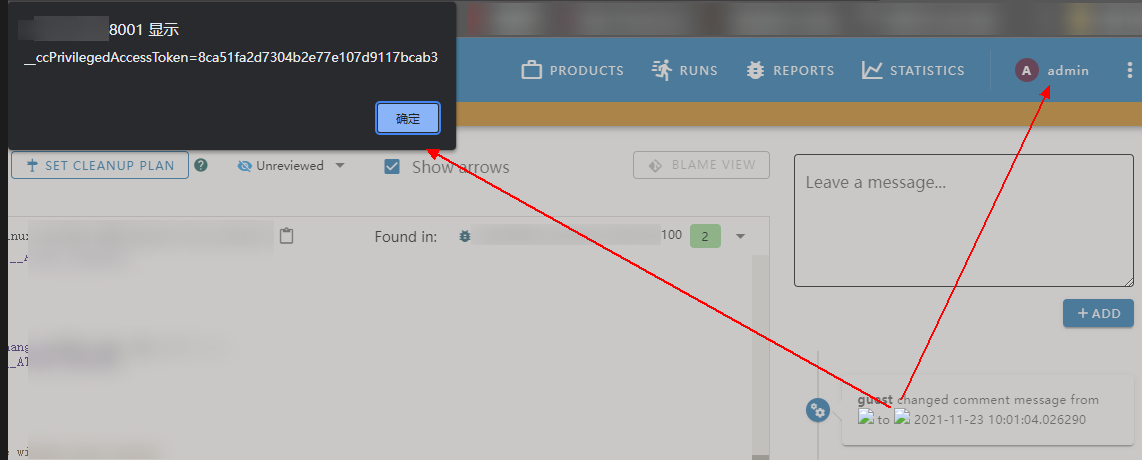 hyperkopite/cve-2021-44217
Prueba de concepto para una vulnerabilidad XSS almacenada (CVE-2021-44217) en el componente de comentarios de Ericsson CodeChecker, que permite el…
 monoxgas/mailorder
Nalpeiron Licensing Service (NLSSRV32) lectura arbitraria de disco [CVE-2019-19315]
 puzzlepeaches/log4jcenter
Explotando CVE-2021-44228 en vCenter para ejecución remota de código y más.
 vignesh-hp/lockbit-ransomware-analysis
Estudio de caso de inteligencia de amenazas y respuesta a incidentes sobre el ransomware LockBit que explota CVE-2023-4966 (Citrix Bleed).
 ladydarwe/links.a
Prueba de concepto para CVE-2023-44962
 leosol/initroot
Explotando CVE-2016-10277 para el bypass de Secure Boot y Device Locking
 kai2er/cve-2024-0044-exp
Explota CVE-2024-0044 para realizar copias de seguridad de datos en Android 12 y 13 sin root. Uso: ./CVE-2024-0044-EXP.sh <package_name>
 scumfrog/fiberbreak
Herramienta de explotación React2Shell (CVE-2025-55182)








