#1
Herramientas de crawling web, scraping, spidering y reconocimiento automatizado para pruebas de seguridad.
Recomendado por Kitploit

 ynsmroztas/atlassniper
Detector de CVE-2026-21589 para el recorrido de webresource de Atlassian Data Center. Confirmación de lectura de archivos en el webroot sin…
 r4nd0mth1ngs/brainproxy
Kit de herramientas de pruebas de seguridad web rápido y centrado en IA, escrito en Rust: una alternativa de código abierto a ZAP, Burp Suite y…
 drau6/keydra
Escáner CLI que detecta claves de API, tokens y credenciales filtradas en árboles de código fuente y aplicaciones web desplegadas, con comprobaciones…
 grisuno/estorides
Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis…
 benampel/hackersignal
Corpus de inteligencia de amenazas cibernéticas de 7,45 M de documentos y benchmark que vincula texto de foros de hackers, exploits y avisos a 340 K…
 ahmia/ahmia-site
Motor de búsqueda y pila de rastreo basados en Django que indexa servicios ocultos .onion en la red Tor, proporcionando metadatos consultables para…
 aryanguenthner/darkfox
CTI Cyber Threat Intelligence OSINT Dark Web Deep Web Research. Herramienta de recopilación de información sobre bandas de ransomware.
 mikemeliz/torcrawl.py
Rastrear y extraer páginas web (normales o onion) a través de la red TOR
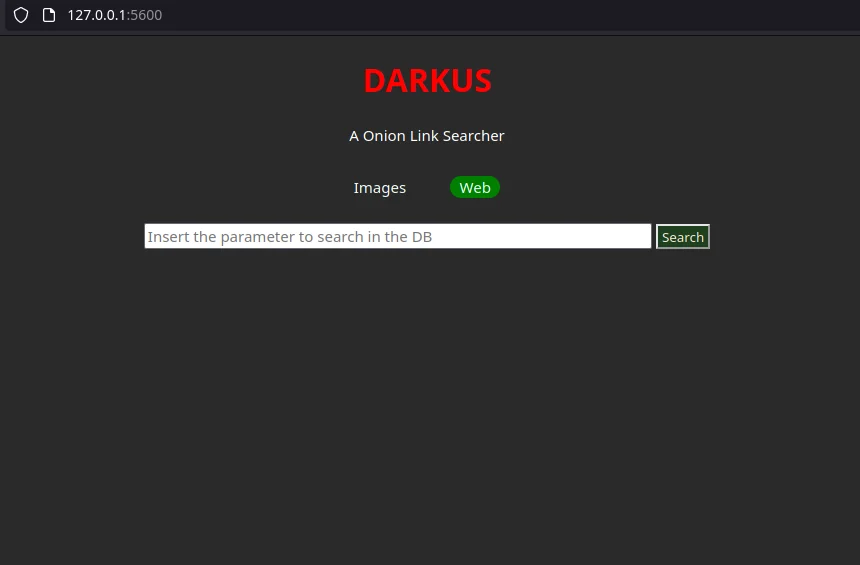 lucksi/darkus
Busca palabras clave en la dark web y en motores de búsqueda de onion y devuelve los enlaces onion coincidentes, con almacenamiento opcional en una…
 ua-spectral/botlens
Artefacto de investigación y servidor MCP que audita problemas de seguridad y privacidad en bots de Discord de terceros mediante análisis de reseñas…
 jarryshaw/darc
Rastreador de darkweb que utiliza workers de requests y Selenium para obtener páginas, capturar encabezados y cookies, extraer enlaces y guardar…
 dedsecinside/torbot
Rastrea sitios .onion a través de Tor para recopilar títulos de páginas, nombres de host y relaciones de enlaces, exportando árboles JSON y…
 andreyglauzer/vigilantonion
🐍 - Rastreador en sitios de la red Tor, buscando palabras clave.
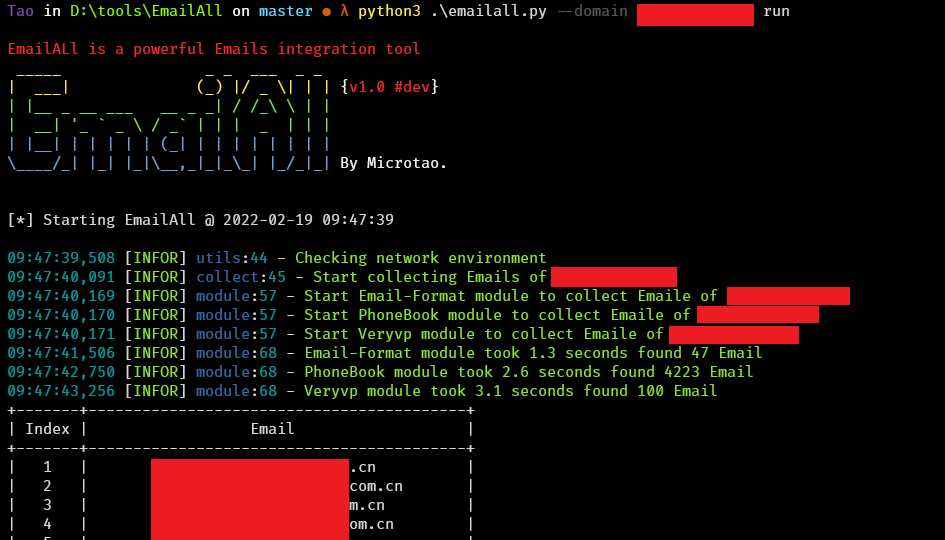 taonn/emailall
Recopila direcciones de correo electrónico de un dominio objetivo consultando motores de búsqueda, la API de GitHub, PhoneBook, Snov, Skymem y otras…
 kostas-pa/lfitester
Herramienta de Python3 que detecta y explota vulnerabilidades de inclusión local de archivos (Local File Inclusion), con rastreo, payloads de path…
 3radiance/mitm-proxy-ja3-ja4
Proxy MITM HTTP configurable en Rust con suplantación de huellas TLS, HTTP/2 y TCP.
 affolter-engineering/xssearch
Escáner XSS basado en Rust con selección de payloads consciente del contexto, detección y evasión de WAF, crawling, callbacks de XSS ciego y análisis…
 ambitsecurity/jshound
Encuentra cada solicitud de API que realiza una aplicación web, desde el JavaScript que envía: método, URL, cuerpo, encabezados y operaciones…